
Resumen
- NDN permite pedir datos por nombre y recibir el paquete correspondiente desde un caché u otro nodo, sin atar cada recuperación al servidor original.
- Una firma puede demostrar integridad y procedencia, pero no decide por sí sola si el firmante tenía autoridad para ese nombre ni si existe una versión más reciente.
- El beneficio arquitectónico trae una carga de gobierno: los nombres, los esquemas de confianza, las claves y la política de caché pasan a ser superficies de control.
Cuatro preguntas que una conexión solía mezclar
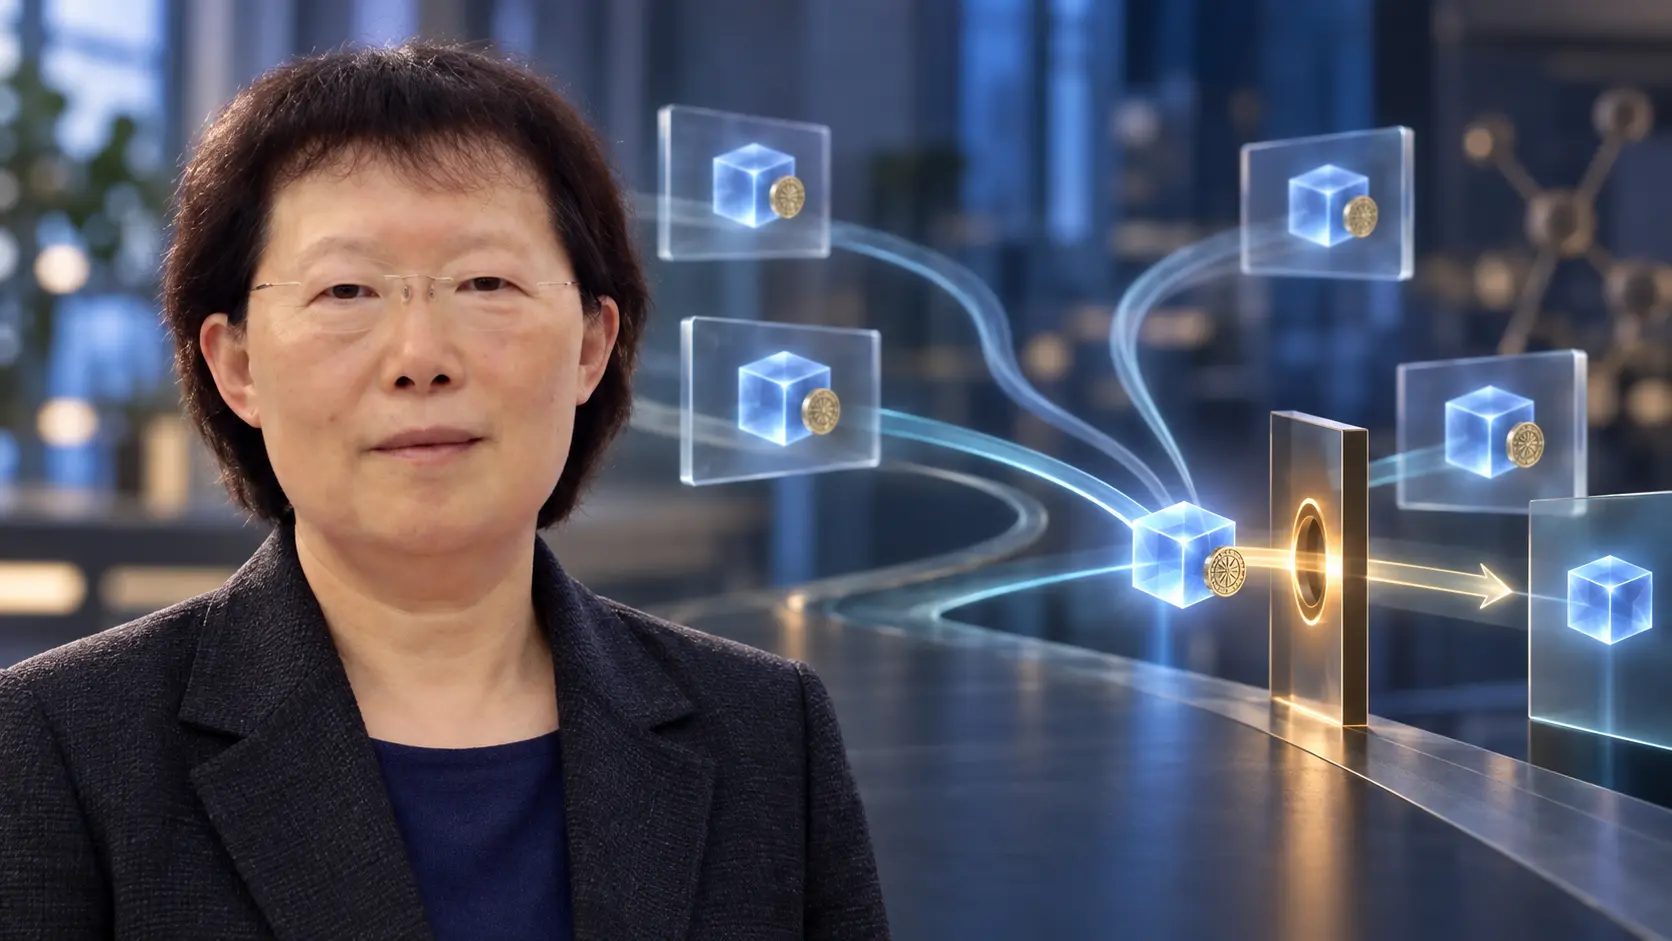
Un consumidor solicita un segmento con nombre de una clase grabada. La copia útil más cercana ya está en el Content Store de un enrutador. El servidor que produjo el vídeo no participa en esta entrega y el consumidor no conoce la dirección de la máquina que conservaba la copia. El paquete Data vuelve siguiendo el estado que dejó el Interest.
Si la confianza se asociaba a abrir una conexión con un servidor conocido, la escena parece inquietante. ¿Cómo confiar en un contenido que no llegó directamente de ese host? Named Data Networking, o NDN, contesta separando preguntas que una conexión hacía parecer idénticas.
El nombre dice qué se pidió. El reenvío y el almacenamiento deciden dónde aparece una copia. La firma une el nombre y el contenido devueltos a una clave. El modelo de confianza de la aplicación determina si esa clave puede hablar en nombre de ese objeto. La frescura, finalmente, decide si una copia almacenada sirve para esta solicitud en este momento.
Ahí se encuentra la importancia del trabajo de Lixia Zhang. Su biografía en UCLA señala que desde 2010 dirige el diseño y desarrollo de NDN, un proyecto con varias universidades. No es la historia de una inventora solitaria: las publicaciones muestran una arquitectura colectiva. Su papel fue sostener un programa que trató el paquete dirigido a un extremo no como destino inevitable de Internet, sino como una decisión que podía revisarse.
De «dónde» a «qué»
El artículo de 2009 «Networking Named Content» arranca de un desajuste. Las personas valoran la red por los contenidos que contiene, mientras que la tecnología sigue describiendo conversaciones entre equipos. Para obtener lo que quiere, una aplicación tiene que traducir primero el «qué» a un «dónde».
Content-Centric Networking propuso que el contenido nombrado fuera la unidad básica. El receptor expresa en un Interest el objeto deseado. Un nodo consulta primero los datos que guarda, después las solicitudes pendientes y, por último, las rutas hacia posibles fuentes. Si el caché ya contiene una coincidencia, responde de inmediato.
Esa movilidad exige otro fundamento para la seguridad. Si la mejor copia puede ser la más cercana, la confianza no puede depender solamente del host o del conducto por el que llega. La protección tiene que acompañar al contenido.
En 2014, «Named Data Networking» presentó el cambio como una nueva cintura estrecha. El servicio común de IP entrega un paquete a una dirección. El servicio propuesto por NDN recupera datos identificados por un nombre. Un consumidor introduce ese nombre en un Interest; los enrutadores lo envían hacia productores posibles; el primer nodo con datos adecuados devuelve un paquete Data con nombre, contenido y firma del productor.
El intercambio no requiere direcciones de origen y destino. Los enrutadores recuerdan Interests pendientes, usan ese estado para devolver la respuesta y pueden conservar el paquete para futuras solicitudes. El servidor original no deja de existir: alguien produce datos, custodia claves y hace alcanzables los nombres. Lo que desaparece es la obligación de establecer una conversación nueva con la misma máquina para cada recuperación confiable.
Firmar no equivale a autorizar
«Firmado» suele leerse como «verdadero». Una firma válida, sin embargo, no prueba la verdad de lo dicho en el paquete. No demuestra que el firmante posea autoridad institucional sobre ese nombre, que no haya una versión posterior ni que el productor original siga disponible.
La especificación actual de firmas NDN conserva estas fronteras. Un resumen SHA-256 detecta modificaciones inesperadas, pero no aporta procedencia ni garantiza una fuente original. Una firma de clave pública verificada ofrece una garantía fuerte de que el productor declarado creó el paquete y de que no fue alterado. Aun así, corresponde al modelo de confianza de la aplicación establecer qué emisor puede firmar qué nombre de datos.
Por eso el texto de 2014 considera la gestión práctica de la confianza una cuestión de investigación. El resultado matemático no basta; hace falta una regla que relacione el espacio de nombres de las claves con el de los datos. El posterior trabajo sobre esquemas de confianza vuelve ejecutable esa relación: patrones de nombres indican qué claves firman qué datos, orientan la búsqueda de certificados y limitan una clave a un ámbito mínimo.
La autenticación se acerca al objeto. La autoridad no aparece por arte de la criptografía: queda escrita como política y, por tanto, puede ser inspeccionada.
Viejo no significa inválido
El caché crea otra confusión: ¿un dato antiguo es necesariamente incorrecto? NDN separa los estados. La especificación del paquete Data define FreshnessPeriod, que marca cuándo un nodo debe considerar no fresca la copia almacenada. También aclara que sigue siendo un dato válido; el productor simplemente puede haber generado otro más reciente. En la especificación del Interest, MustBeFresh impide que el almacenamiento use datos no frescos para esa petición.
Se forma así una cadena de comprobaciones. La coincidencia del nombre pregunta si el paquete responde a la solicitud. La firma pregunta si la parte cubierta está íntegra y vinculada a una clave. El modelo de confianza pregunta si esa clave es aceptable para el nombre. La política de frescura pregunta si esa versión puede utilizarse ahora. Aprobar una prueba nunca sustituye a las demás.
Esta separación es más honrada que un solo candado verde, pero encarga trabajo a las aplicaciones. Deben construir nombres previsibles, elegir anclas de confianza, localizar y validar certificados, definir renovación y revocación, y decidir qué antigüedad es tolerable para un vídeo, una lectura de sensor, un objeto de software o una orden.
Nombrar también es gobernar
Los enrutadores NDN reconocen límites entre componentes de un nombre, pero no interpretan su significado. El artículo de 2014 llama opacos a esos nombres desde la perspectiva de la red. Una aplicación puede incluir versión, segmento, institución o tarea sin enseñar al plano de reenvío qué significan.
Esa libertad no es neutral. La jerarquía decide qué puede agregarse en el encaminamiento, qué puede anticipar el consumidor, qué reconoce una regla de confianza y qué institución parece controlar un prefijo. La gestión del espacio de nombres queda fuera de la arquitectura básica, igual que la gestión de direcciones queda fuera de IP. Estar fuera no significa carecer de importancia: señala la frontera en que las instituciones deben gobernar lo que la cintura estrecha no decide.
Un esquema de confianza tampoco elige la política legítima. Quien controla un ancla, un espacio de certificados o la validación puede admitir a un firmante y excluir a otro. La independencia frente al canal reduce una forma de concentración, pero una raíz única e inamovible puede crear otra.
Un experimento más amplio que su despliegue
Juzgar una arquitectura futura solo por si sustituyó al Internet existente deja fuera su principal enseñanza. NDN reúne funciones que hoy están repartidas entre DNS, seguridad de transporte, CDN, identificadores de aplicación, cachés y políticas de actualización, y pregunta qué cambia cuando los datos con nombre y firma se vuelven la unidad común.
La respuesta no se limita a acelerar la distribución. El servidor original deja de ser el único lugar del que se infiere confianza. La recuperación por varias rutas puede convivir con una identidad estable del objeto. Los paquetes guardados pueden salvar enlaces intermitentes. A cambio, procedencia, frescura y autorización quedan expuestas como preguntas separadas que deben seguir teniendo respuesta después del viaje.
La aportación histórica de Zhang consiste en mantener vivo ese interrogante: si los datos pueden encontrarse en cualquier lugar, ¿qué pruebas deben permanecer pegadas a ellos y qué decisiones deben quedar conscientemente en manos del receptor? NDN no elimina la confianza. Enseña dónde estaba escondida.
Fuentes
- Networking Named Content, CoNEXT 2009
- Named Data Networking, ACM SIGCOMM CCR 2014
- Named Data Networking, PDF alojado por los autores
- Formato NDN: paquete Interest
- Formato NDN: paquete Data
- Formato NDN: firma
- Schematizing and Automating Trust in Named Data Networking
- Schematizing Trust in Named Data Networking, PDF alojado por los autores
- Biografía de Lixia Zhang en UCLA
- Perfil de UCLA Computer Science, 2025
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance