
الخلاصة
- تتيح NDN للمستهلك أن يطلب البيانات بالاسم، وأن يتلقى حزمة مطابقة من مخزن مؤقت أو عقدة أخرى من دون العودة في كل مرة إلى الخادم الذي أنشأها.
- يمكن للتوقيع أن يثبت سلامة الحزمة ومصدرها، لكنه لا يقرر وحده ما إذا كان الموقّع مخولاً لهذا الاسم أو ما إذا كانت هناك نسخة أحدث.
- تصبح قواعد التسمية ومخططات الثقة وتوزيع المفاتيح وسياسة التخزين المؤقت أسطحاً صريحة للسيطرة والحوكمة.
أربعة أسئلة داخل إجابة واحدة
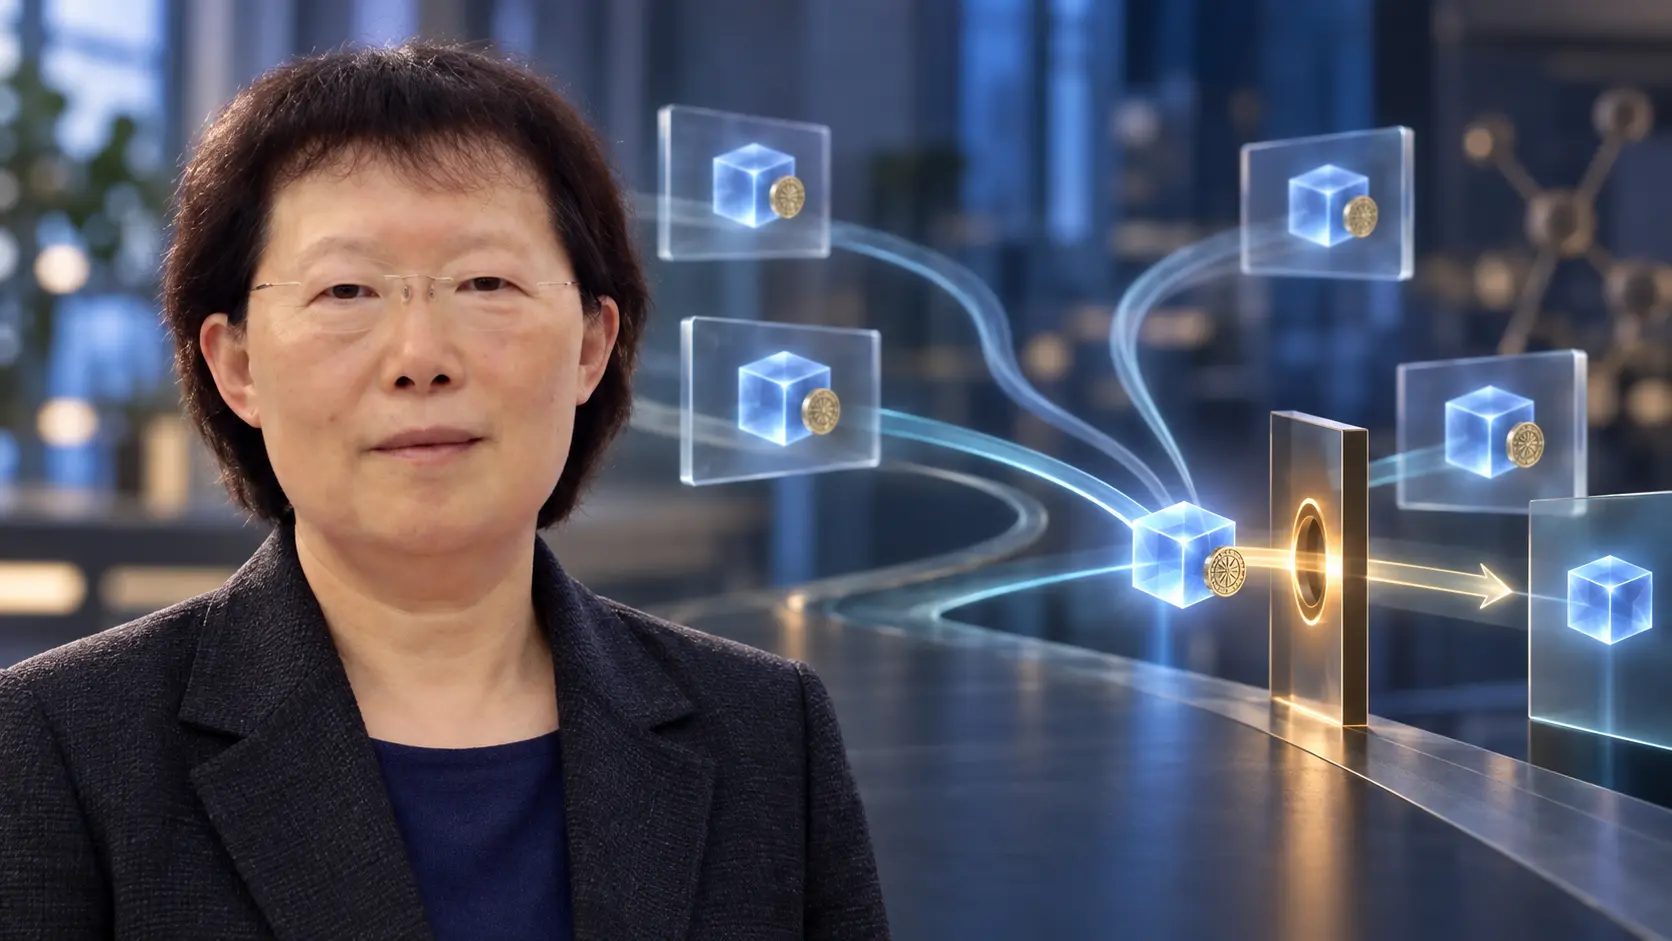
يطلب مستخدم مقطعاً ذا اسم من تسجيل لمحاضرة. تكون أقرب نسخة صالحة موجودة سلفاً في Content Store لدى موجّه قريب. لا يحتاج الخادم الأصلي إلى المشاركة في هذه العملية، ولا يحتاج المستهلك إلى معرفة عنوان الجهاز الذي احتفظ بالنسخة. تعود حزمة Data على امتداد الحالة التي أنشأتها حزمة Interest.
في تصور يتمحور حول العناوين، يبدو هذا المشهد كأنه يتخلى عن ضمان مهم. لماذا نثق بمحتوى لم يصل عبر اتصال جديد بالمضيف المتوقع؟ لا تجيب Named Data Networking، أو NDN، بعلامة سحرية بديلة، بل ترفض تحميل واقعة واحدة أربع وظائف مختلفة.
يقول الاسم ما الذي طُلب. ويحدد التوجيه والتخزين أين يمكن العثور على نسخة مطابقة. ويربط التوقيع الاسم والمحتوى المعادين بمفتاح. ثم يقرر نموذج الثقة في التطبيق هل يحق لذلك المفتاح أن يتحدث باسم هذه البيانات في هذا السياق. أما صلاحية استخدام النسخة المخزنة الآن فهي مسألة أخرى تحكمها سياسة الحداثة.
تكمن أهمية عمل Lixia Zhang في هذا التفكيك. تفيد سيرتها في UCLA بأنها تقود منذ عام 2010 تصميم مشروع NDN متعدد الجامعات وتطويره. لا تنسب القصة المعمارية كلها إلى شخص واحد؛ قوائم المؤلفين نفسها تثبت طبيعتها الجماعية. لكن Zhang حافظت على مشروع بحثي تعامل مع الحزمة الموجهة إلى نقطة نهائية بوصفها اختياراً هندسياً قابلاً للمراجعة، لا قانوناً طبيعياً للشبكات.
من «أين» إلى «ماذا»
تنطلق ورقة عام 2009 «Networking Named Content» من فجوة بسيطة. يستخدم الناس الشبكات للحصول على محتوى، فيما تظل التقنية تتحدث بلغة حوار بين جهازين. ولذلك يتعين على التطبيق أن يترجم أولاً «ماذا أريد» إلى «أين يوجد مضيف يمكن الوصول إليه».
اقترحت Content-Centric Networking جعل المحتوى المسمى الوحدة الأساسية. يعبّر المستقبل عن المطلوب في Interest. وتبحث العقدة أولاً في البيانات التي تخزنها، ثم في الطلبات المعلقة للاسم نفسه، ثم في المسارات المؤدية إلى مصادر محتملة. إذا عثر المخزن على Data مطابق، يستطيع أن يجيب فوراً.
ينشأ من قابلية الحركة هذه منطق الأمان. إذا كانت أفضل نسخة هي الأقرب والمتاحة، فلا يجوز أن تعتمد الثقة فقط على المضيف أو القناة التي جاءت منها. ينبغي أن تسافر الحماية ودليل المصدر مع المحتوى نفسه.
قدمت ورقة 2014 «Named Data Networking» التحول بوصفه خصراً ضيقاً جديداً للمعمارية. تقدم IP خدمة مشتركة هي إيصال الحزمة إلى عنوان وجهة. أما خدمة NDN المقترحة فهي جلب بيانات يحددها اسم. يضع المستهلك الاسم في Interest؛ وتوجهه الموجّهات نحو منتجين محتملين؛ ثم تعيد أول عقدة تملك البيانات الملائمة حزمة Data تحمل الاسم والمحتوى وتوقيع المنتج.
لا يحتاج هذا التبادل إلى عنوان مصدر أو وجهة داخل الحزمة. تحفظ الموجّهات حالة Interests المعلقة، وتعيد الإجابة وفق ذلك الأثر، ويمكنها الاحتفاظ بالحزمة لطلبات لاحقة. لا يختفي الخادم: ما زال شخص أو نظام ينتج البيانات ويحرس المفاتيح ويجعل الأسماء قابلة للوصول. الذي يختفي هو اشتراط إنشاء محادثة جديدة من طرف إلى طرف مع الجهاز نفسه في كل عملية جلب موثوقة.
التوقيع ليس حكماً نهائياً
يسهل تحويل عبارة «موقّع» إلى «صحيح». لكن التوقيع الصالح لا يثبت صدق العبارة داخل الحزمة، ولا السلطة المؤسسية للموقّع على الاسم، ولا غياب نسخة أحدث، ولا بقاء المنتج الأصلي متصلاً الآن.
ترسم مواصفة توقيعات NDN الحالية هذه الحدود بوضوح. يوفر ملخص SHA-256 حماية من التغيير غير المتوقع، لكنه لا يقدم دليلاً على المصدر ولا ضماناً بأن الحزمة جاءت من المنشئ الأصلي. أما توقيع المفتاح العام، إذا نجح التحقق منه، فيقدم ضماناً قوياً بأن المنتج المعلن أنشأ الحزمة وأنها لم تتغير. ومع ذلك يبقى على نموذج الثقة في التطبيق أن يحدد أي جهة إصدار يحق لها توقيع أي اسم Data.
لهذا تعاملت ورقة 2014 مع إدارة الثقة القابلة للاستخدام باعتبارها مسألة بحث، لا نتيجة تلقائية للتشفير. يحتاج المستهلك إلى أكثر من نجاح العملية الرياضية؛ يحتاج إلى قاعدة تصل فضاء أسماء المفاتيح بفضاء أسماء البيانات. وجعل العمل اللاحق حول مخططات الثقة هذه العلاقة قابلة للتنفيذ: تحدد أنماط الأسماء أي المفاتيح توقع أي بيانات، وتساعد في اكتشاف الشهادات، وتحصر المفتاح في نطاق ضيق وفق مبدأ أقل الصلاحيات.
تقترب المصادقة بذلك من الشيء نفسه. أما السلطة فلا تنتج تلقائياً من التشفير؛ بل تصبح سياسة يمكن قراءتها ومراجعتها.
غير الحديث لا يعني غير الصالح
يخلق التخزين المؤقت التباساً آخر: هل البيانات القديمة باطلة بالضرورة؟ تفصل NDN بين الحالتين. تشرح مواصفة حزمة Data أن FreshnessPeriod يحدد متى تضع العقدة علامة «غير حديث» على البيانات المخزنة. وتؤكد في الوقت نفسه أن البيانات تظل صالحة؛ قد يكون المنتج قد أصدر نسخة أحدث فحسب. وفي مواصفة Interest، يمنع MustBeFresh المخزن من استخدام Data غير حديث للإجابة عن ذلك الطلب.
تنشأ سلسلة أدلة بدلاً من إشارة واحدة. يسأل تطابق الاسم هل تجيب الحزمة عما طُلب. ويسأل التحقق من التوقيع هل الجزء المغطى سليم ومرتبط بمفتاح. ويسأل نموذج الثقة هل هذا المفتاح مقبول لهذا الاسم. وتسأل سياسة الحداثة هل يجوز استخدام هذه النسخة الآن. نجاح اختبار واحد لا يعوض غياب الاختبارات الأخرى.
هذا الفصل أكثر صدقاً من رمز قفل أخضر واحد، لكنه يحمّل التطبيقات عملاً إضافياً. عليها أن تبني أسماء قابلة للتوقع، وتختار مرتكزات الثقة، وتجلب الشهادات وتتحقق منها، وتحدد التجديد والإبطال، ثم تعرف العمر المقبول لكل من مقطع فيديو وقراءة مستشعر وكائن برمجي وأمر تحكم.
الاسم حرية وولاية في آن واحد
تتعرف موجّهات NDN إلى حدود مكونات الاسم، لكنها لا تمنحها معنى. تصف ورقة 2014 الأسماء بأنها معتمة للشبكة. يستطيع التطبيق أن يضع في الاسم إصداراً أو مقطعاً أو سياقاً مؤسسياً أو مهمة من دون أن يفهم مستوى التوجيه تلك المفاهيم.
غير أن حرية التسمية ليست محايدة. فالهرمية تحدد ما يمكن تجميعه في التوجيه، وما يستطيع المستهلك توقعه، وما تطابقه قاعدة الثقة، وأي مؤسسة تبدو صاحبة البادئة. تضع الورقة إدارة فضاء الأسماء خارج المعمارية الأساسية، مثلما تقع إدارة العناوين خارج IP. لا تعني كلمة «خارج» أن الأمر هامشي؛ إنها ترسم الموضع الذي ينبغي للمؤسسات أن تحكم فيه ما تركته الطبقة المشتركة بلا قرار.
كذلك لا يختار مخطط الثقة السياسة الشرعية. من يسيطر على مرتكز الثقة أو فضاء أسماء الشهادات أو سياسة التحقق يستطيع قبول موقّع واستبعاد آخر. قد تقلل الاستقلالية عن مسار التسليم شكلاً من المركزية، ثم تنشئ شكلاً جديداً إذا أصبح جذر واحد صعب الاستبدال أساس التشغيل البيني.
تجربة لا تُقاس بالاستبدال وحده
يضيّع تقييم معمارية مستقبلية وفق سؤال واحد — هل استبدلت الإنترنت القائمة؟ — أهم درس في NDN. فقد جمعت وظائف موزعة اليوم بين DNS وأمان النقل وشبكات توصيل المحتوى ومعرفات التطبيقات والمخابئ وقواعد التحديث، ثم سألت ما الذي يتغير عندما تصبح Data المسماة والموقعة وحدة التبادل المشتركة.
ليست الإجابة مجرد مخبأ أسرع. لم يعد الخادم الأصلي المكان الوحيد الذي تُستنتج منه الثقة. ويمكن لمسارات متعددة أن تقود إلى هوية ثابتة للشيء. وتستطيع الحزم المحفوظة عبور فترات انقطاع الاتصال. وفي المقابل تظهر أسئلة المصدر والحداثة والتخويل منفصلة، ويجب أن تظل قابلة للإجابة بعد رحلة الحزمة.
تتمثل مساهمة Zhang التاريخية في إبقاء هذا السؤال حياً: إذا أمكن العثور على البيانات في أي مكان، فما الأدلة التي يجب أن تبقى مرتبطة بها، وما القرارات التي ينبغي أن تظل بوعي لدى المتلقي؟ لا تلغي NDN الثقة؛ بل تكشف أين كانت مختبئة.
المصادر
- Networking Named Content، CoNEXT 2009
- Named Data Networking، ACM SIGCOMM CCR 2014
- Named Data Networking، نسخة PDF يستضيفها المؤلفون
- صيغة حزم NDN: Interest
- صيغة حزم NDN: Data
- صيغة حزم NDN: التوقيع
- Schematizing and Automating Trust in Named Data Networking
- Schematizing Trust in Named Data Networking، نسخة PDF يستضيفها المؤلفون
- سيرة Lixia Zhang في UCLA
- ملف UCLA Computer Science لعام 2025
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات