
Zusammenfassung
- NDN lässt Verbraucher Daten nach ihrem Namen anfordern; ein passendes Paket kann aus einem Cache oder von einem anderen Knoten kommen, ohne jedes Mal den Ursprungsserver zu erreichen.
- Die Signatur kann Integrität und Herkunft belegen. Sie entscheidet nicht automatisch über die Befugnis des Signierenden oder die Aktualität der gespeicherten Fassung.
- Namenskonventionen, Vertrauensschemata, Schlüsselverteilung und Cache-Regeln werden dadurch zu sichtbaren Kontrollflächen.
Vier Fragen in einer Antwort
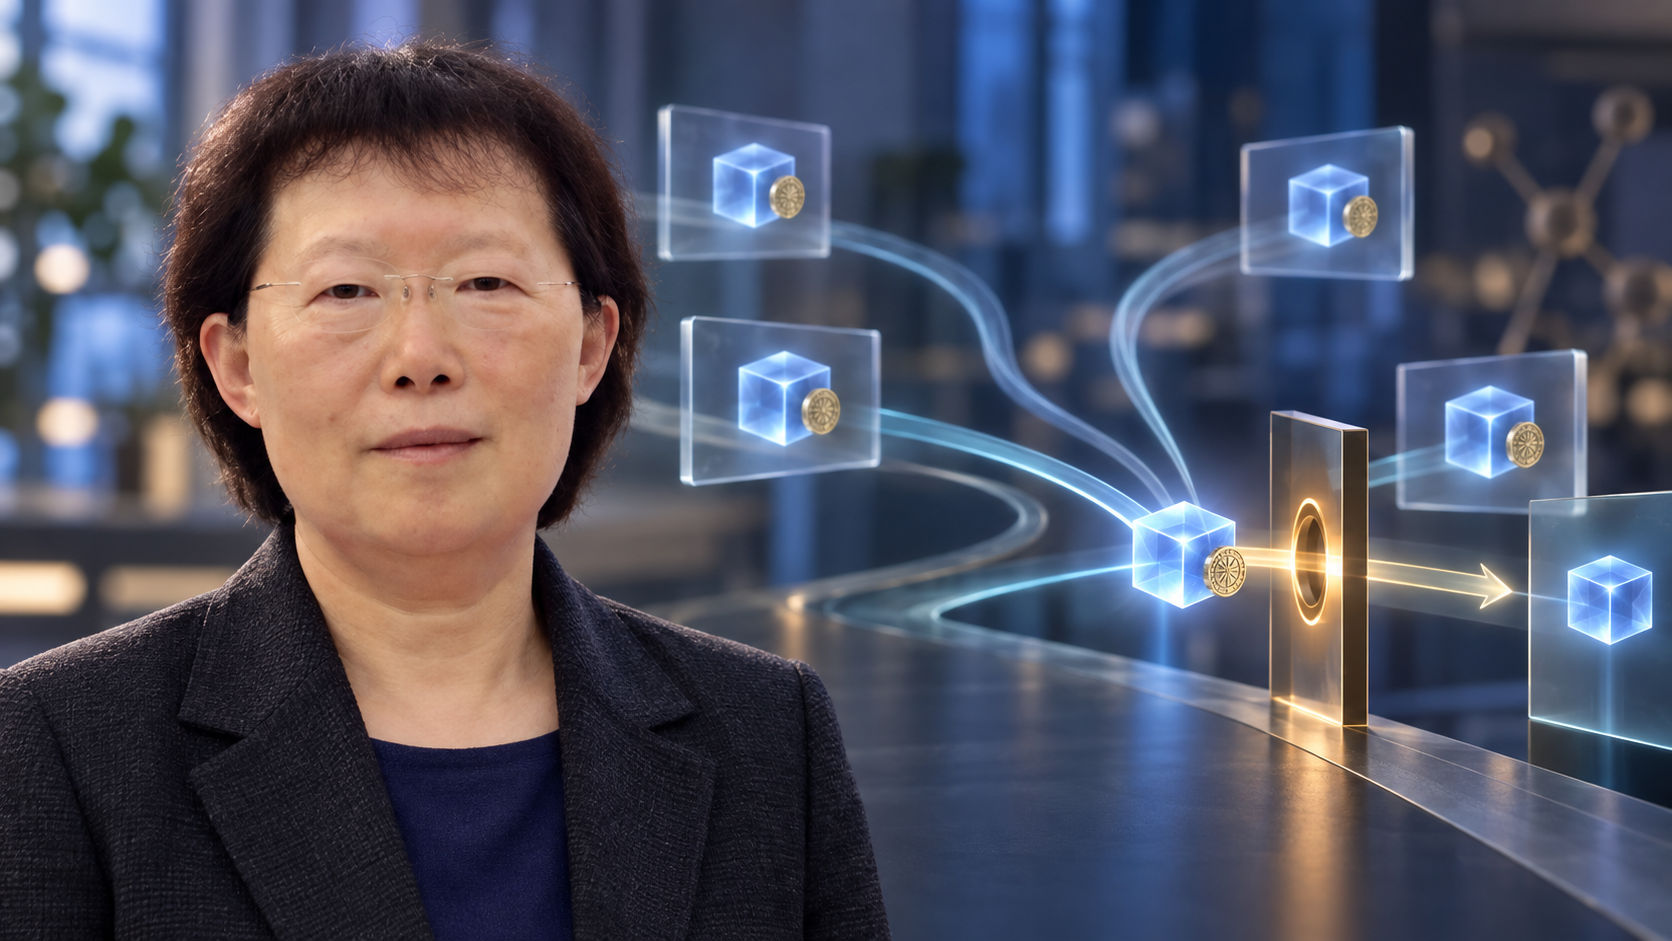
Ein Nutzer fordert ein namentlich bezeichnetes Segment einer Vorlesungsaufzeichnung an. Die nächste brauchbare Kopie liegt bereits im Content Store eines Routers. Der ursprüngliche Server muss für diese Auslieferung nicht erreichbar sein; der Nutzer muss nicht einmal die Adresse des Rechners kennen, der die Kopie hält. Das Data-Paket folgt dem Zustand zurück, den das Interest auf seinem Weg angelegt hat.
In einem adresszentrierten Modell scheint damit eine wichtige Sicherheit zu fehlen. Warum sollte man Daten vertrauen, die nicht über eine neue Verbindung zum erwarteten Host kamen? Named Data Networking, kurz NDN, beantwortet die Frage, indem es einem einzigen Umstand nicht länger vier Aufgaben aufbürdet.
Der Name bezeichnet das Gewünschte. Weiterleitung und Speicherung bestimmen, wo eine passende Kopie gefunden wird. Eine Signatur bindet den zurückgegebenen Namen und Inhalt an einen Schlüssel. Das Vertrauensmodell der Anwendung entscheidet, ob dieser Schlüssel in diesem Zusammenhang für den Namen zeichnen darf. Eine Aktualitätsregel beantwortet zusätzlich, ob die gespeicherte Kopie gerade jetzt verwendet werden soll.
In dieser Zerlegung liegt die Bedeutung von Lixia Zhangs Arbeit. Ihrer UCLA-Biografie zufolge leitet sie seit 2010 Entwurf und Entwicklung des hochschulübergreifenden NDN-Projekts. Es handelt sich sichtbar um gemeinschaftliche Forschung, nicht um die Erfindung einer Einzelnen. Zhang hielt jedoch einen Raum offen, in dem das an Endpunkte adressierte Paket nicht als Naturgesetz, sondern als überprüfbare Architekturentscheidung behandelt wurde.
Vom „Wo“ zum „Was“
Der Aufsatz „Networking Named Content“ von 2009 beginnt mit einem Widerspruch. Menschen nutzen Netze vor allem, um Inhalte zu erhalten; die Technik beschreibt den Vorgang weiterhin als Gespräch zwischen Maschinen. Anwendungen müssen daher erst das gewünschte „Was“ in das erreichbare „Wo“ eines Hosts übersetzen.
Content-Centric Networking setzte benannte Inhalte an die grundlegende Stelle. Der Empfänger drückt seinen Wunsch in einem Interest aus. Ein Knoten prüft zuerst seinen Datenspeicher, danach bereits wartende Anfragen und schließlich Wege zu möglichen Quellen. Liegt ein passendes Data-Paket im Cache, kann es sofort antworten.
Aus dieser Beweglichkeit folgt das Sicherheitsargument. Wenn die nächstgelegene verfügbare Kopie die sinnvollste sein kann, darf Vertrauen nicht allein an Host und Verbindung hängen. Schutz und Herkunft müssen mit dem Inhalt reisen.
2014 beschrieb „Named Data Networking“ den Wechsel als neue schmale Mitte der Architektur. Der gemeinsame Dienst von IP liefert ein Paket an eine Zieladresse. Der vorgeschlagene Dienst von NDN holt Daten, die durch einen Namen gekennzeichnet sind. Der Verbraucher trägt den Namen in ein Interest ein; Router leiten es zu möglichen Produzenten; der erste Knoten mit passenden Daten gibt ein Data-Paket mit Name, Inhalt und Signatur zurück.
Quell- und Zieladresse sind für diesen Austausch nicht erforderlich. Router merken sich offene Interests, führen die Antwort anhand dieses Zustands zurück und können das Paket für spätere Anfragen behalten. Der Server verschwindet nicht: Jemand erzeugt Daten, verwahrt Schlüssel und macht Namen erreichbar. Entfallen soll nur die Forderung, für jeden vertrauenswürdigen Abruf erneut eine Ende-zu-Ende-Verbindung mit derselben Maschine herzustellen.
Eine Signatur ist kein Urteil
„Signiert“ wird leicht als „wahr“ gelesen. Eine gültige Signatur beweist jedoch weder den Wahrheitsgehalt der Daten noch die institutionelle Zuständigkeit des Signierenden. Sie beweist auch nicht, dass keine neuere Fassung existiert oder der ursprüngliche Produzent noch online ist.
Die aktuelle NDN-Signaturspezifikation zieht diese Grenzen ausdrücklich. Ein bloßer SHA-256-Hash schützt vor unerwarteter Veränderung, liefert aber keine Herkunft und keine Garantie der Originalquelle. Eine verifizierte Public-Key-Signatur kann starke Gewissheit über den angegebenen Produzenten und die Unversehrtheit geben. Dennoch muss das Vertrauensmodell der Anwendung festlegen, welcher Aussteller welchen Data-Namen signieren darf.
Darum behandelt der Aufsatz von 2014 nutzbare Vertrauensverwaltung als Forschungsaufgabe. Zum mathematischen Ergebnis braucht der Verbraucher eine Regel, die den Namensraum der Schlüssel mit dem der Daten verbindet. Die spätere Arbeit über Vertrauensschemata macht die Beziehung ausführbar: Namensmuster begrenzen, welche Schlüssel welche Daten signieren dürfen, helfen beim Auffinden von Zertifikaten und beschränken Schlüssel auf einen kleinen Zuständigkeitsbereich.
Authentifizierung rückt an das Objekt heran. Befugnis entsteht aber nicht automatisch aus Kryptografie; sie wird zu einer überprüfbaren Richtlinie.
Nicht frisch heißt nicht ungültig
Caching erzeugt eine zweite Verwechslung. Sind ältere Daten automatisch falsch? NDN hält die Zustände auseinander. Laut Spezifikation des Data-Pakets legt FreshnessPeriod fest, wann ein Knoten gespeicherte Daten als nicht frisch markiert. Sie bleiben gültig; der Produzent könnte lediglich etwas Neueres erzeugt haben. In der Interest-Spezifikation verhindert MustBeFresh, dass ein Speicher eine nicht frische Kopie für diese Anfrage verwendet.
So entsteht eine Beweiskette. Der Namensvergleich fragt, ob das Paket die Anfrage beantwortet. Die Signaturprüfung fragt nach Integrität und Schlüsselbindung. Das Vertrauensmodell fragt nach der Befugnis dieses Schlüssels für diesen Namen. Die Aktualitätsregel fragt, ob diese Fassung jetzt zulässig ist. Kein bestandener Test ersetzt einen anderen.
Das ist ehrlicher als ein einziges grünes Schloss, verlangt Anwendungen aber viel ab. Sie müssen vorhersagbare Namen bilden, Vertrauensanker wählen, Zertifikate beschaffen und prüfen, Erneuerung und Widerruf organisieren und festlegen, welches Alter bei Video, Sensormessung, Softwareobjekt oder Steuerbefehl tolerierbar ist.
Namen sind Freiheit und Zuständigkeit
NDN-Router erkennen Grenzen zwischen Namensbestandteilen, weisen ihnen aber keine Bedeutung zu. Der Aufsatz von 2014 nennt Namen für das Netz undurchsichtig. Anwendungen können Version, Segment, Institution oder Aufgabe ausdrücken, ohne dass die Weiterleitungsebene diese Begriffe verstehen muss.
Neutral ist diese Freiheit nicht. Die Hierarchie bestimmt, was sich für das Routing bündeln lässt, was Verbraucher vorhersagen können, worauf eine Vertrauensregel passt und welche Organisation einen Präfix zu beherrschen scheint. Die Verwaltung des Namensraums liegt außerhalb der Basisarchitektur, ähnlich wie die Adressverwaltung außerhalb von IP. „Außerhalb“ bedeutet nicht nebensächlich. Es bezeichnet die Grenze, an der Institutionen die Entscheidung übernehmen müssen, welche die schmale gemeinsame Schicht bewusst offenlässt.
Auch ein Schema wählt nicht die legitime Regel. Wer Vertrauensanker, Zertifikatsnamensraum oder Validierung kontrolliert, kann einen Signierenden zulassen und einen anderen ausschließen. Die Unabhängigkeit vom Lieferweg vermindert eine Form von Zentralisierung, kann aber durch eine einzige schwer austauschbare Wurzel eine andere schaffen.
Mehr als ein Ablösungsversuch
Eine künftige Architektur nur danach zu beurteilen, ob sie das bestehende Internet abgelöst hat, verfehlt den Wert des Experiments. NDN bringt Funktionen zusammen, die heute auf DNS, Transportsicherheit, CDNs, Anwendungskennungen, Caches und Aktualisierungsregeln verteilt sind, und fragt, was sich ändert, wenn benannte und signierte Daten zur gemeinsamen Einheit werden.
Die Antwort lautet nicht nur „schnelleres Caching“. Der Ursprungsserver ist nicht mehr der einzige Ort, von dem Vertrauen abgeleitet wird. Mehrere Wege können zum identischen Objekt führen. Gespeicherte Pakete können unterbrochene Verbindungen überbrücken. Gleichzeitig treten Herkunft, Aktualität und Befugnis als getrennte Fragen hervor, die nach dem Transport weiterhin beantwortbar sein müssen.
Zhangs historischer Beitrag besteht darin, diese Frage über Jahre produktiv zu halten: Wenn Daten überall gefunden werden können, welche Belege müssen an ihnen haften und welche Entscheidungen bewusst beim Empfänger bleiben? NDN beseitigt Vertrauen nicht. Es zeigt, wo Vertrauen zuvor verborgen war.
Quellen
- Networking Named Content, CoNEXT 2009
- Named Data Networking, ACM SIGCOMM CCR 2014
- Named Data Networking, von den Autoren bereitgestellte PDF
- NDN-Paketformat: Interest
- NDN-Paketformat: Data
- NDN-Paketformat: Signatur
- Schematizing and Automating Trust in Named Data Networking
- Schematizing Trust in Named Data Networking, von den Autoren bereitgestellte PDF
- Lixia Zhangs UCLA-Biografie
- UCLA-Computer-Science-Porträt, 2025
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten