
Resumo
- A NDN permite pedir dados pelo nome e receber um pacote correspondente de um cache ou de outro nó, sem amarrar toda obtenção ao servidor que o produziu.
- A assinatura sustenta integridade e procedência; não decide sozinha se o signatário está autorizado para aquele nome nem se existe uma versão mais nova.
- Convenções de nomes, esquemas de confiança, distribuição de chaves e regras de cache tornam-se superfícies explícitas de controle.
Uma resposta, quatro perguntas
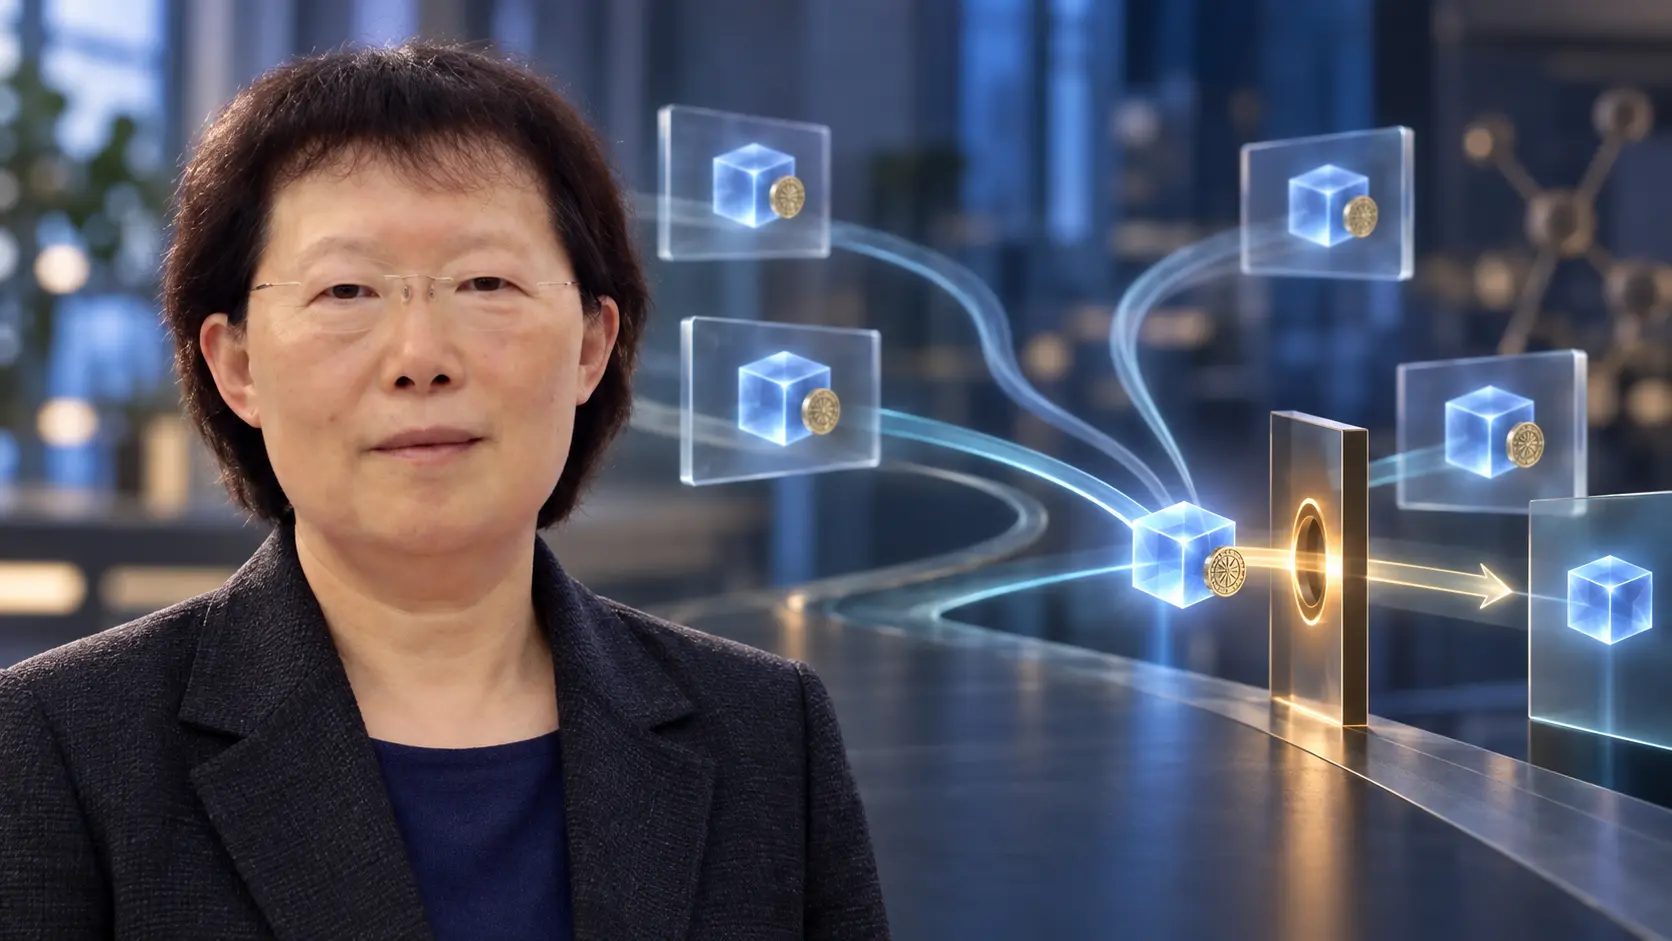
Uma pessoa pede um segmento nomeado de uma aula gravada. A cópia mais próxima já está no Content Store de um roteador. O servidor original não precisa participar dessa entrega, e o consumidor não precisa descobrir o endereço da máquina que reteve o pacote. O Data volta pelo estado deixado pelo Interest.
Para uma arquitetura centrada em endereços, a cena parece abrir mão de uma garantia. Se o conteúdo não veio por uma nova conexão com o host esperado, por que confiar nele? A Named Data Networking, ou NDN, responde recusando-se a usar um único fato para resolver problemas diferentes.
O nome diz o que foi pedido. Encaminhamento e armazenamento decidem onde uma cópia pode ser encontrada. A assinatura vincula nome e conteúdo retornados a uma chave. O modelo de confiança da aplicação decide se aquela chave tem autoridade para aquele nome. A política de atualidade responde a outra pergunta: se a cópia armazenada serve para o pedido de agora.
É nesse desmonte que está a importância do trabalho de Lixia Zhang. Sua biografia na UCLA registra que ela lidera desde 2010 o projeto multiuniversitário de desenho e desenvolvimento da NDN. A arquitetura é uma obra coletiva, não uma invenção solitária. O papel de Zhang foi sustentar um campo em que o pacote endereçado a uma ponta deixou de ser tratado como a única forma concebível de rede.
Trocar “onde” por “o quê”
O artigo de 2009 “Networking Named Content” parte de um desencontro: as pessoas usam a rede para obter conteúdo, mas a tecnologia ainda descreve conversas entre máquinas. A aplicação precisa converter primeiro aquilo que alguém quer no lugar onde um host pode ser alcançado.
A Content-Centric Networking propôs o conteúdo nomeado como unidade básica. O receptor expressa o objeto desejado em um Interest. O nó procura primeiro em seu armazenamento, depois entre pedidos pendentes e, por fim, em rotas para possíveis fontes. Se já houver Data compatível no cache, a resposta pode sair dali.
Essa mobilidade determina o argumento de segurança. Se a melhor cópia puder ser a mais próxima, a confiança não pode depender apenas do host e do canal usados na entrega. A proteção precisa acompanhar o conteúdo.
Em 2014, “Named Data Networking” descreveu a mudança como uma nova cintura estreita. O serviço comum de IP entrega um pacote a um endereço de destino. O serviço proposto pela NDN busca dados identificados por um nome. O consumidor coloca esse nome em um Interest; roteadores o encaminham para possíveis produtores; o primeiro nó com os dados adequados devolve um pacote Data contendo nome, conteúdo e assinatura do produtor.
Não há endereços de origem e destino nesse intercâmbio. Os roteadores mantêm o estado dos Interests pendentes, usam esse rastro para devolver a resposta e podem conservar o Data para pedidos futuros. O servidor não desaparece: alguém ainda produz os dados, guarda chaves e torna nomes alcançáveis. O que deixa de existir é a exigência de uma nova conversa ponta a ponta com a mesma máquina em toda obtenção confiável.
Assinatura não é autorização
É fácil ler “assinado” como “verdadeiro”. Uma assinatura válida, porém, não prova a verdade de uma afirmação, a autoridade institucional do signatário, a inexistência de versão posterior nem a disponibilidade atual do produtor original.
A especificação atual de assinaturas NDN preserva essas fronteiras. Um resumo SHA-256 protege contra modificação inesperada, mas não oferece procedência nem garantia de fonte original. Uma assinatura de chave pública verificada dá forte garantia de que o produtor declarado criou o pacote e de que não houve alteração. Mesmo assim, cabe ao modelo de confiança da aplicação dizer qual emissor pode assinar qual nome de Data.
Por isso o artigo de 2014 trata a gestão prática da confiança como um problema de pesquisa. O resultado criptográfico não basta. É necessária uma regra que relacione o espaço de nomes das chaves ao espaço de nomes dos dados. O trabalho posterior sobre esquemas de confiança tornou essa relação programável: padrões limitam quais chaves podem assinar quais dados, orientam a descoberta de certificados e restringem uma chave ao menor escopo necessário.
A autenticação aproxima-se do objeto. A autoridade não nasce da matemática; transforma-se em política que pode ser examinada.
Não recente ainda pode ser válido
O cache provoca outra confusão. Dados antigos seriam necessariamente inválidos? A NDN separa os estados. A especificação do pacote Data define FreshnessPeriod, após o qual o nó marca a cópia como não recente. Ela esclarece que o dado continua válido; o produtor apenas pode ter criado algo novo. Na especificação do Interest, MustBeFresh impede o armazenamento de usar um Data não recente para aquele pedido.
Surge uma cadeia de evidências. A correspondência do nome pergunta se o pacote atende à solicitação. A assinatura pergunta se a parte coberta está íntegra e ligada a uma chave. O modelo de confiança pergunta se a chave é aceita para o nome. A política de atualidade pergunta se aquela versão pode ser usada agora. Nenhuma aprovação substitui as demais.
Essa separação é mais honesta que um único cadeado verde, mas transfere trabalho às aplicações. Elas precisam construir nomes previsíveis, escolher âncoras, localizar e validar certificados, definir renovação e revogação e decidir quão antigo pode ser um vídeo, uma leitura de sensor, um objeto de software ou um comando.
Nome também é jurisdição
Roteadores NDN reconhecem os limites entre componentes do nome, mas não lhes atribuem significado. O texto de 2014 chama os nomes de opacos para a rede. Versão, segmento, instituição ou tarefa podem entrar no nome sem ensinar esses conceitos ao plano de encaminhamento.
Essa liberdade não é neutra. A hierarquia determina o que pode ser agregado em rotas, o que um consumidor consegue prever, o que uma regra de confiança encontra e qual organização parece controlar um prefixo. A gestão do espaço de nomes fica fora da arquitetura básica, assim como a gestão de endereços fica fora do IP. “Fora” não significa irrelevante: marca a fronteira onde instituições precisam governar aquilo que a cintura estreita se recusa a decidir.
O esquema de confiança também não escolhe a política legítima. Quem controla uma âncora, um espaço de certificados ou a validação pode aceitar um signatário e rejeitar outro. A independência do canal reduz uma centralização, mas uma raiz única e difícil de substituir pode criar outra.
Uma experiência maior que sua implantação
Medir uma arquitetura futura apenas por ter ou não substituído a Internet existente perde a principal lição. A NDN reúne funções hoje espalhadas entre DNS, segurança de transporte, CDN, identificadores de aplicação, caches e políticas de atualização, e pergunta o que muda quando Data nomeado e assinado vira unidade comum.
A resposta vai além de acelerar o cache. O servidor original deixa de ser o único lugar de onde se deduz confiança. Vários caminhos podem conduzir ao mesmo objeto. Pacotes armazenados podem atravessar conectividade intermitente. Em contrapartida, procedência, autorização e atualidade aparecem como questões separadas que precisam continuar respondíveis depois da viagem.
A contribuição histórica de Zhang está em sustentar essa pergunta: se os dados podem vir de qualquer lugar, quais provas precisam ficar ligadas a eles e quais decisões devem permanecer conscientemente com quem recebe? A NDN não elimina a confiança. Ela mostra onde a confiança estava escondida.
Fontes
- Networking Named Content, CoNEXT 2009
- Named Data Networking, ACM SIGCOMM CCR 2014
- Named Data Networking, PDF hospedado pelos autores
- Formato NDN: pacote Interest
- Formato NDN: pacote Data
- Formato NDN: assinatura
- Schematizing and Automating Trust in Named Data Networking
- Schematizing Trust in Named Data Networking, PDF hospedado pelos autores
- Biografia de Lixia Zhang na UCLA
- Perfil da UCLA Computer Science, 2025
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance