Résumé
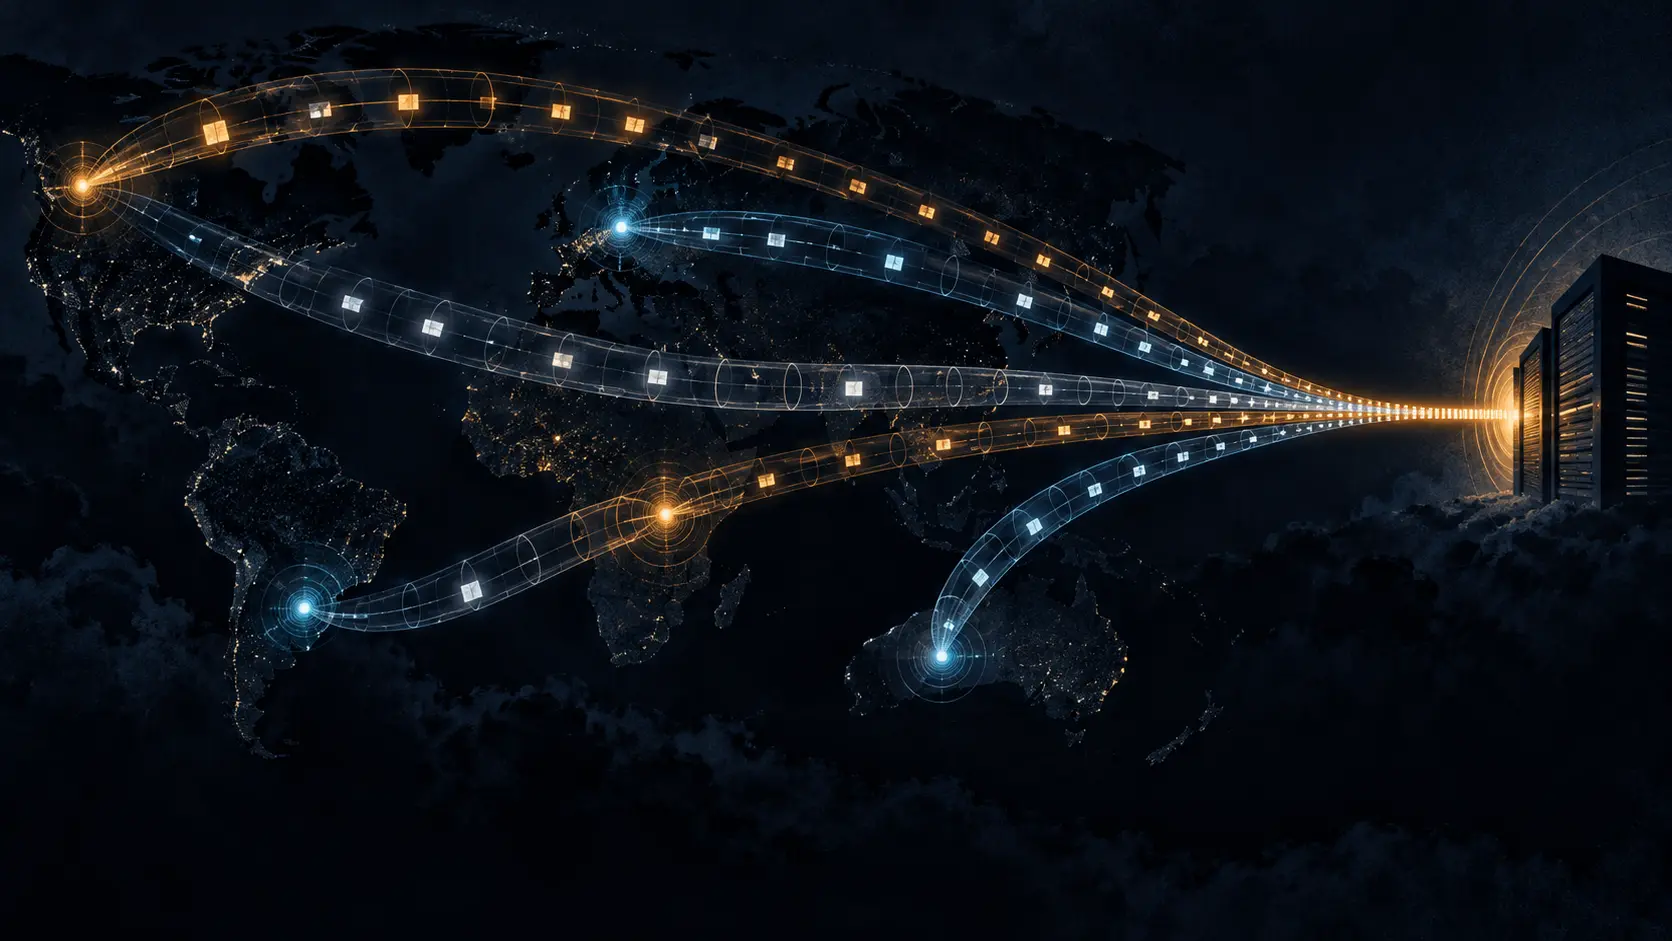
- TED utilise le transfert par tunnel et le traitement des en-têtes d’extension IPv6 pour aligner des paquets envoyés pendant 4,2 secondes : plus de 34 000 atteignent un récepteur contrôlé en 250 millisecondes.
- Les auteurs ont recensé 1 909 440 hôtes répondant à leurs tests entre juin 2025 et janvier 2026. Le résultat dépend des protocoles, du filtrage des sources et de la stabilité des chemins.
Le « 180× » de l’étude attire l’œil ; son dénominateur mérite tout autant d’attention. Les auteurs comparent le débit de réception maximal dans une fenêtre de 20 millisecondes au débit moyen d’envoi sur toute la période. C’est une concentration dans le temps, pas une amplification du volume de données.
Le test le plus parlant a envoyé 35 029 paquets à débit uniforme pendant 4,2 secondes, soit environ 8 340 paquets par seconde. Plus de 34 000 sont arrivés en un quart de seconde. Les chemins à travers les tunnels et le traitement des en-têtes d’extension ont fourni des délais différents ; la programmation des envois les a fait converger.
Le relais n’est pas un service DNS ou NTP ouvert. C’est un point de terminaison de tunnel qui accepte une enveloppe externe et transporte son contenu. Si l’entrée ne vérifie ni le pair ni l’adresse source interne, puis laisse passer des encapsulations imbriquées, elle offre à la fois un chemin de transit et un retard exploitable. Une règle qui ne regarde que l’en-tête externe s’arrête avant le paquet qui compte.
Le chiffre de 1 909 440 vient de 44 campagnes de mesure menées de juin 2025 à janvier 2026 ; chacune a sondé environ 3,7 milliards d’adresses IPv4 et 20 millions d’adresses IPv6 de la liste Hitlist. Les auteurs ont ensuite testé l’attaque contre six serveurs double pile contrôlés, répartis entre la Chine, le Japon, l’Allemagne et les États-Unis. Ils n’ont pas pris pour cible des services opérationnels en production.
Le passage consacré aux standards demande une précision. L’article dit que le RFC 8200 réserve le traitement des en-têtes d’extension à la destination. Pour les options Hop-by-Hop, le RFC 8200 permet un examen sur le chemin si le nœud est configuré ; le RFC 9673 met à jour ces procédures. Le risque décrit par TED tient à la manière dont des hôtes de tunnel admettent, transportent et inspectent des paquets imbriqués, pas à une règle générale qui interdirait tout traitement intermédiaire.
La réponse pratique commence à l’entrée : authentifier les pairs, valider la source interne, limiter l’encapsulation récursive et inspecter le paquet après décapsulation. Un rejet uniforme peut casser des usages légitimes ; l’opérateur doit donc documenter les exceptions au lieu de laisser un relais ouvert par défaut.
La campagne publiée s’arrête en janvier 2026. Une nouvelle mesure après déploiement des contrôles montrerait combien d’hôtes restent exposés ; c’est le chiffre qui manque pour juger de l’effet des correctifs.
Sources : Page des actes USENIX · Article USENIX Security 2026 · RFC 8200 · RFC 9673 · RFC 2473
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé au Cercle stratégique
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance