الخلاصة
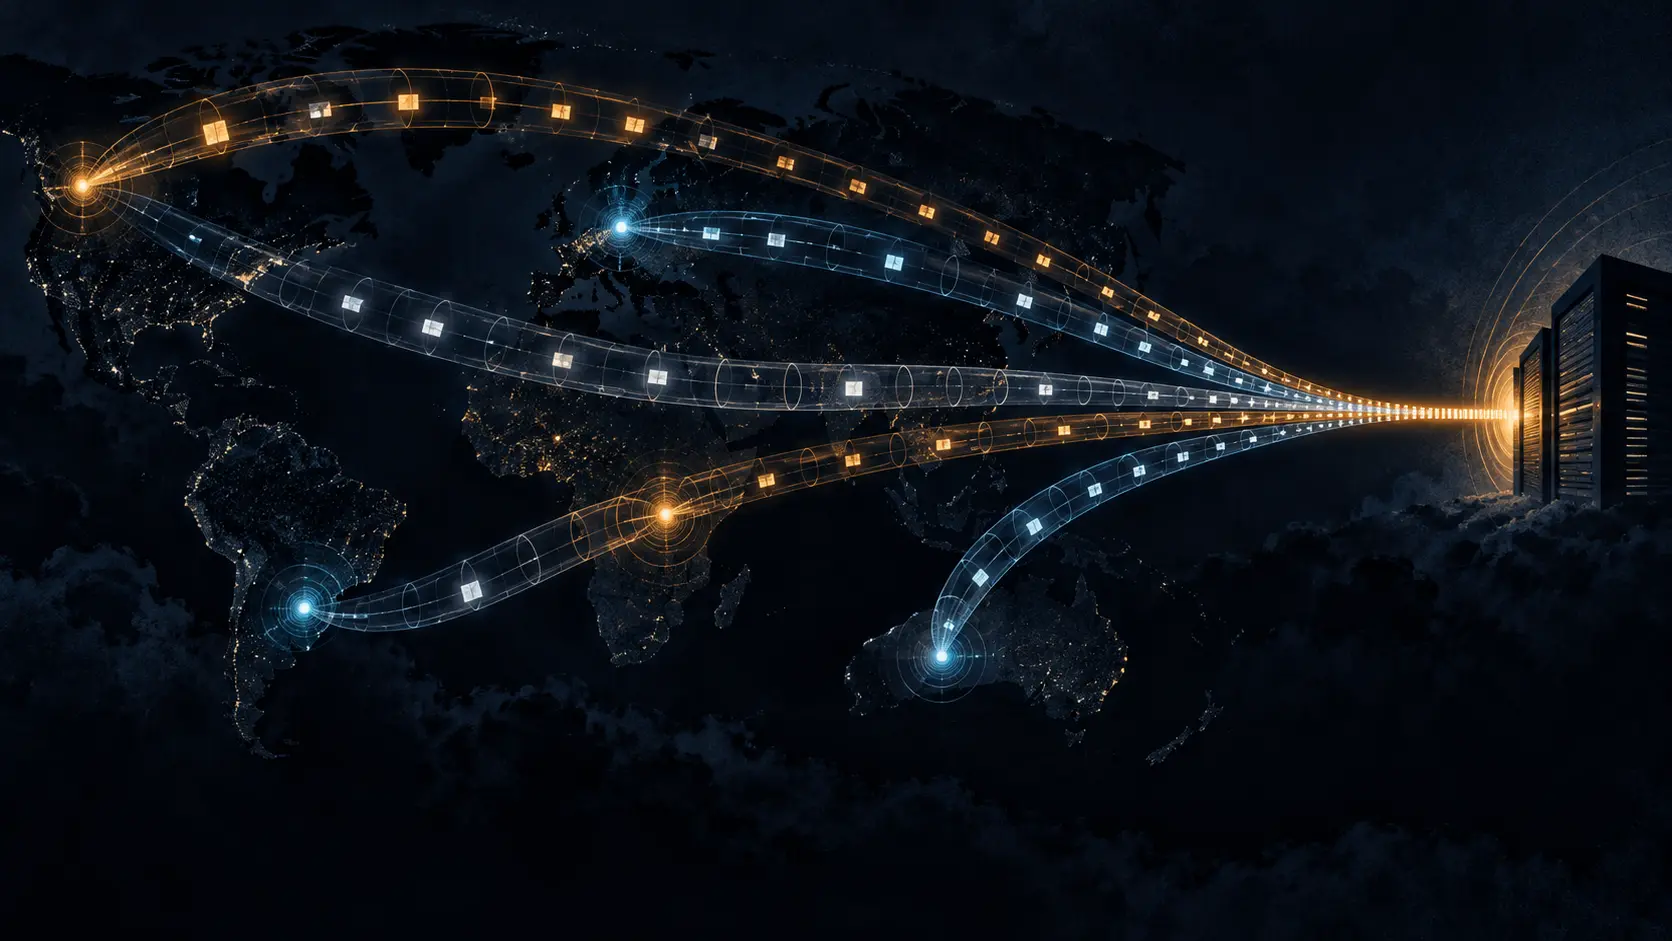
- أرسل فريق TED الحزم خلال 4.2 ثانية، ثم وصل أكثر من 34,000 منها إلى مستقبل خاضع للسيطرة خلال 250 ملي ثانية.
- رصدت الدراسة 1,909,440 مضيف نفق اجتاز اختبارات محددة بين يونيو 2025 ويناير 2026؛ النتيجة مرتبطة بالبروتوكول والتحقق من المصدر واستقرار المسار.
أهم ما في الرقم ليس حجمه بل مقامه. في ورقة USENIX Security 2026، قارن Le Gai وZedong Jia وLin He وDaguo Cheng وChentian Wei وYing Liu ذروة معدل الاستقبال في نافذة 20 ملي ثانية بمتوسط الإرسال طوال فترة التجميع. تجاوزت النسبة 180 مرة. هذه عملية ضغط زمني، وليست تضخيماً للحزم أو للبايتات.
في تجربة واحدة، أرسل الباحثون 35,029 حزمة بمعدل منتظم يقارب 8,340 حزمة في الثانية مدة 4.2 ثانية. وصلت أكثر من 34,000 حزمة في ربع ثانية. جاءت الفجوة من اختلاف التأخير بين المسارات التي تمر عبر الأنفاق؛ استخدم الفريق توقيت الإرسال كي تتقارب الحزم عند المستقبل.
النفق يغلّف حزمة داخل أخرى. يحدد الطرف المستقبل مسار الحزمة الخارجية ثم يزيل الغلاف ويوجه المحتوى الداخلي. عندما يقبل الطرف أقراناً غير موثّقين، ولا يتحقق من عنوان المصدر الداخلي، ويسمح بتغليف متداخل، فقد يمرر محتوى لم يفحصه بعمق. هنا يصبح قرار الدخول والفحص بعد فك التغليف أهم من مجرد وجود IPv6.
استمرت القياسات العالمية من يونيو 2025 إلى يناير 2026: 44 جولة عشوائية، شملت كل منها نحو 3.7 مليار عنوان IPv4 و20 مليون عنوان IPv6 من قائمة Hitlist. وبلغ المجموع 1,909,440 مضيفاً عبر ستة أنواع من الأنفاق. اختبر الباحثون أثر النبضة باستخدام ستة خوادم مزدوجة المكدس تحت سيطرتهم في الصين واليابان وألمانيا والولايات المتحدة؛ وتقول الورقة إنها لم تستهدف خدمات تشغيلية على الإنترنت.
تحتاج فقرة المعايير إلى ضبط. تنسب الورقة إلى RFC 8200 قاعدة عامة مفادها أن رؤوس الامتداد لا تعالج إلا عند الوجهة النهائية. لكن RFC 8200 يسمح بفحص خيارات Hop-by-Hop على المسار حين تكون العقدة مهيأة لذلك، ثم حدّث RFC 9673 إجراءات المعالجة. موضع الخطر في TED هو كيفية قبول طرف النفق للحزم المتداخلة وتمريرها وفحصها، لا قاعدة تمنع كل موجّه من معالجة أي رأس.
تقترح الدراسة التحقق من عناوين المصدر عند دخول النفق، وحصر الأطراف النظيرة الموثّقة، وتقييد عمق التغليف، وفحص الحزمة بعد إزالة الغلاف الخارجي. الحظر الشامل قد يعطل VPN واستخدامات الانتقال؛ لذلك ينبغي تسجيل الاستثناءات وسببها بدلاً من تركها مخفية في إعداد افتراضي.
تنتهي المسوحات في يناير 2026. مسح جديد بعد تطبيق هذه الضوابط سيبين كم بقي من المضيفين القابلين للاستخدام؛ هذا القياس اللاحق غير متاح في الدراسة.
المصادر: صفحة وقائع USENIX · ورقة USENIX Security 2026 · RFC 8200 · RFC 9673 · RFC 2473
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات