Resumo
- O método TED reuniu mais de 34 mil pacotes em 250 milissegundos depois de distribuí-los por uma janela de envio de 4,2 segundos.
- As 1.909.440 máquinas identificadas vieram de 44 varreduras entre junho de 2025 e janeiro de 2026; o resultado depende de condições de encaminhamento e temporização.
Os pesquisadores não precisaram atacar um serviço público para demonstrar o efeito. Le Gai, Zedong Jia, Lin He, Daguo Cheng, Chentian Wei e Ying Liu usaram seis servidores de teste sob controle da equipe, distribuídos por quatro países. O experimento demonstrou uma capacidade de concentração; não foi um incidente contra uma vítima operacional.
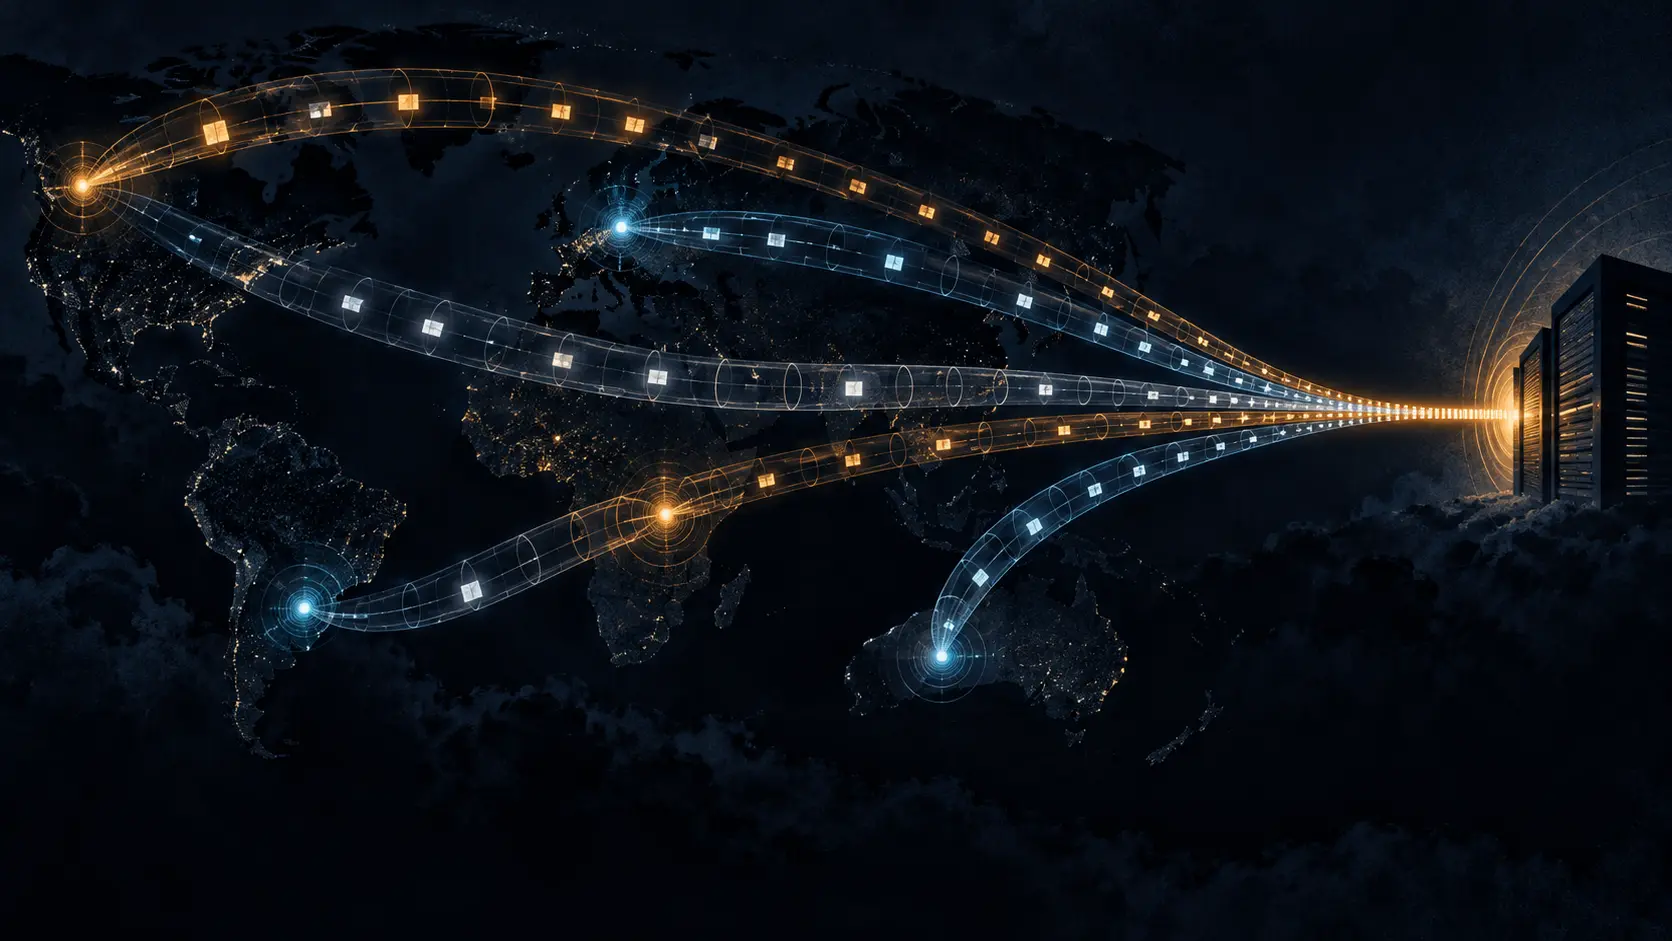
Na avaliação, 35.029 pacotes saíram a uma média de aproximadamente 8.340 por segundo durante 4,2 segundos. Mais de 34 mil chegaram em um intervalo de 250 milissegundos. O pico em uma janela de recepção de 20 milissegundos superou em mais de 180 vezes a taxa média de envio. A diferença está no relógio da rede: os pacotes foram programados para chegar juntos depois de atravessar caminhos com atrasos distintos.
O túnel fornece esses caminhos. Ele encapsula um pacote interno em um cabeçalho externo; o endpoint decide o encaminhamento e depois remove a camada externa. Se aceita pares sem autenticação, não valida o endereço de origem interno e permite encapsulamento recursivo, pode encaminhar um conteúdo que não inspecionou. Para o operador, a pergunta é concreta: quem pode entrar, o que pode viajar dentro do túnel e quantas camadas o equipamento aceita?
A equipe fez 44 rodadas de varredura entre junho de 2025 e janeiro de 2026. Cada uma cobriu cerca de 3,7 bilhões de endereços IPv4 e 20 milhões de endereços IPv6 da lista Hitlist. O total de 1.909.440 hosts atravessou seis tipos de túnel e os testes definidos pelos autores; não é um inventário atual. O próprio artigo condiciona a viabilidade à falta de validação de origem, à aceitação de cabeçalhos aninhados e à estabilidade do atraso. Mudanças de rota e filtros alteram o pulso possível.
Há também uma diferença entre a formulação do artigo e a norma atual. O texto atribui ao RFC 8200 uma regra geral de que os cabeçalhos de extensão só seriam processados no destino final. Para opções Hop-by-Hop, o RFC 8200 admite tratamento por nós no caminho quando configurados, e o RFC 9673 atualiza os procedimentos. A vulnerabilidade descrita está na política e na implementação dos endpoints de túnel, não numa regra que proíba qualquer processamento intermediário.
A defesa proposta combina autenticação dos pares, validação de endereço de origem na entrada, limite de encapsulamento aninhado e inspeção depois da desencapsulação. Uma rejeição ampla pode interromper VPNs e redes de transição; logs por protocolo e por profundidade ajudam a separar exceção legítima de porta aberta.
A série de medições acaba em janeiro de 2026. Uma varredura repetida depois da adoção dos controles mostraria quantos caminhos continuam disponíveis — esse dado ainda falta para avaliar a resposta dos operadores.
Fontes: Página nos anais da USENIX · Artigo da USENIX Security 2026 · RFC 8200 · RFC 9673 · RFC 2473
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Exclusivo para o Círculo Estratégico
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance