
Résumé
- Industrial and Commercial Bank of China Limited exploite
.icbc, un domaine de premier niveau de marque — autrement dit, la partie d’une adresse internet située après le dernier point - Ce domaine n’est pas seulement un signe distinctif
Industrial and Commercial Bank of China Limited exploite .icbc, un domaine de premier niveau de marque — autrement dit, la partie d’une adresse internet située après le dernier point. Ce domaine n’est pas seulement un signe distinctif. Il constitue une surface de contrôle sur laquelle reposent des noms, des données d’enregistrement, des paramètres de sécurité et des responsabilités de continuité.
Pour un lecteur non spécialiste, l’essentiel tient en cinq idées. .icbc permet à la banque de contrôler un espace de nommage associé à sa marque. Ce contrôle importe parce que les éléments techniques et administratifs du registre doivent rester cohérents alors que les logiciels, les clés, les contacts, les prestataires et les procédures évoluent. Les équipes de risque, les opérateurs techniques, les bureaux d’enregistrement, les responsables de la sécurité et les éventuels utilisateurs d’une adresse .icbc peuvent être concernés. Les enregistrements DNS, les clés de sécurité, les interfaces de consultation et les responsabilités de reprise peuvent changer au fil du temps. Il faut donc surveiller la délégation publiée dans la racine, les serveurs de noms faisant autorité, les données d’enregistrement, les métadonnées de sécurité et les mécanismes prévus pour traiter une anomalie ou assurer une transition.
Les sources publiques ne démontrent ni qu’une défaillance s’est produite chez ICBC, ni qu’un service bancaire destiné à la clientèle dépend de .icbc. Elles permettent toutefois d’identifier une infrastructure de nommage réelle, ses interfaces visibles et les catégories de coûts nécessaires pour la maintenir.
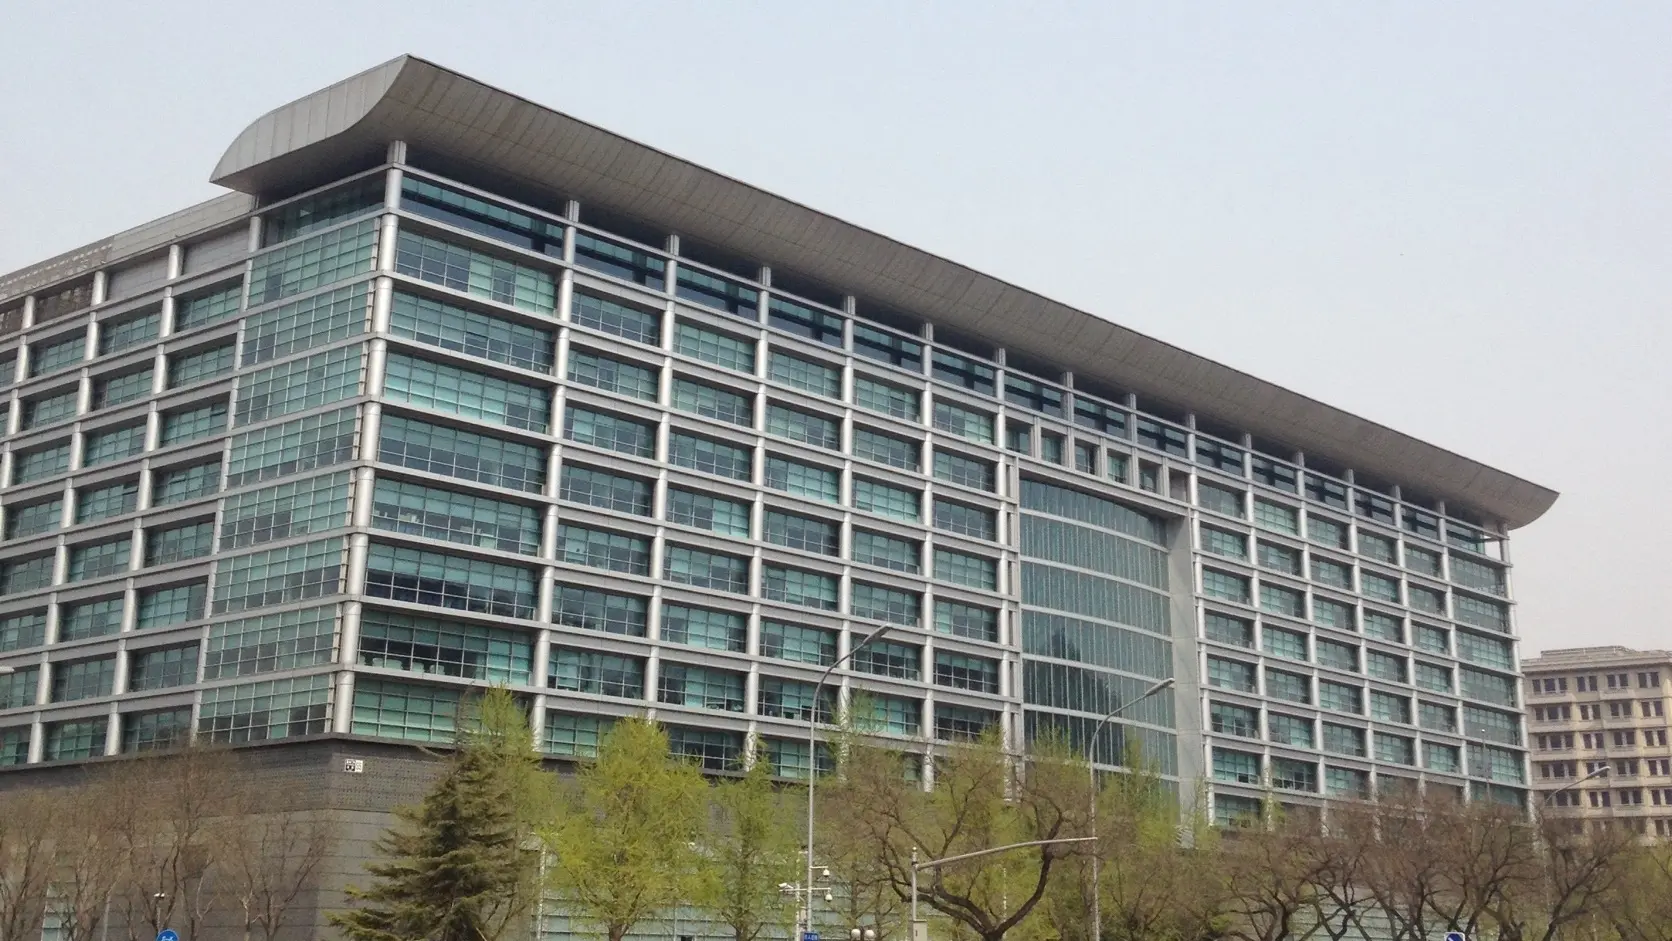
Siège de l’Industrial and Commercial Bank of China sur l’avenue Chang’an Ouest, à Pékin. Photo : Boubloub, CC0.
Cette photographie montre uniquement le siège de l’entreprise. Elle ne représente ni l’infrastructure du registre .icbc, ni les systèmes DNS ou RDAP, ni les équipes d’exploitation, ni les performances, les incidents ou les résultats obtenus par les clients.
Ce qui s’est passé
Le sujet est précisément Industrial and Commercial Bank of China Limited, l’organisation désignée dans les documents de l’IANA et de l’ICANN relatifs à .icbc. Il ne faut pas la confondre avec ICBC Financial Services LLC, ICBC Standard Bank PLC ou d’autres sociétés dont le nom contient ICBC.
Les documents publics relient Industrial and Commercial Bank of China Limited au domaine .icbc en qualité d’organisation responsable. L’accord publié par l’ICANN identifie ce domaine de premier niveau comme un registre de marque relevant de la Spécification 13. Dans ce contexte, un registre est l’organisation et l’ensemble des fonctions qui tiennent les enregistrements de référence d’un domaine de premier niveau : noms enregistrés, serveurs associés, statuts, données administratives et informations nécessaires à la continuité. La Spécification 13 correspond à une catégorie contractuelle adaptée à un espace de noms restreint exploité pour une marque et ses entités autorisées, plutôt qu’à un registre de détail ouvert à tous.
L’accord de registre est daté du 19 février 2015. Les informations de délégation de l’IANA indiquent que .icbc a été enregistré le 9 avril 2015 et que la fiche a ensuite été mise à jour le 12 décembre 2024. La délégation désigne l’inscription, dans la racine mondiale du DNS, des serveurs faisant autorité pour un domaine de premier niveau. C’est le mécanisme par lequel la racine indique où chercher les réponses officielles concernant .icbc.
Les documents préparatoires de l’IANA indiquent également que les étapes relatives à l’identité du demandeur, à la conformité technique et à la confirmation des contacts avaient été accomplies avant la délégation. Cela établit qu’un processus de préparation et de délégation a été suivi. Cela ne prouve pas, à lui seul, que chaque obligation a été respectée sans interruption depuis cette date.
La fiche de l’IANA publie huit noms de serveurs faisant autorité portant des libellés ZDNS. Elle indique aussi une interface WHOIS à whois.nic.icbc et une base RDAP. WHOIS est l’ancien protocole textuel permettant de consulter des informations d’enregistrement. RDAP, ou Registration Data Access Protocol, est une interface HTTP structurée conçue pour fournir ces données dans un format plus facilement exploitable par des applications.
Ces éléments montrent une capacité de registre observable : une délégation dans la racine, des serveurs de noms, des données de sécurité, des services de consultation et un cadre contractuel. Ils ne constituent pas une description de l’architecture privée d’ICBC. En particulier, les noms de serveurs portant la marque ZDNS indiquent uniquement la destination publique de la délégation. Ils ne permettent pas de déduire la nature d’un contrat privé, l’organisation des équipes, la répartition des responsabilités, les procédures internes ou la conception d’une éventuelle architecture de secours.
Les pages du registre publiées par ICBC et les fiches d’annuaire de BTW précisent l’identité de l’entreprise concernée. Le rapport annuel 2025 d’ICBC fournit, pour sa part, un contexte général sur les risques technologiques, la cybersécurité et la résilience opérationnelle du groupe bancaire. Ce rapport n’est cependant pas un instrument de mesure du service .icbc. Il ne certifie ni la disponibilité du DNS, ni la qualité des données RDAP, ni la rapidité des réponses, ni le bon déroulement des opérations de registre.
Les catégories de preuves doivent donc rester séparées. Les pages d’annuaire établissent l’identité. Les documents de l’IANA établissent les faits de délégation. Les accords de l’ICANN définissent un statut et des obligations contractuelles. Les rapports mensuels donnent des compteurs déclarés. Les observations DNS et RDAP montrent des interfaces visibles à un moment donné. Un contrat n’est pas une mesure de trafic, un compteur n’est pas un test de reprise et une interface accessible n’est pas un audit complet de la qualité des données.
Pourquoi cela compte
Un domaine de marque peut sembler, de l’extérieur, n’être qu’un outil de communication. Techniquement, il s’agit pourtant d’un plan de contrôle. Le DNS, ou système de noms de domaine, traduit des noms lisibles par l’être humain en informations utilisables par les systèmes connectés. Pour que ce mécanisme fonctionne, plusieurs couches doivent rester alignées : la racine, la zone du domaine de premier niveau, les serveurs faisant autorité, les données des domaines enregistrés, les informations de sécurité et les contacts responsables.
Le rapport public de janvier 2026 mentionne un seul domaine dans .icbc. Ce faible volume ne rend pas automatiquement le registre simple à exploiter. Même un registre comprenant un seul domaine doit maintenir une délégation correcte, des serveurs faisant autorité, des données d’enregistrement cohérentes, des relations contrôlées avec les bureaux d’enregistrement, des contacts valides, des mécanismes de sécurité et des procédures de continuité.
Une partie importante du coût est donc fixe. Elle ne diminue pas proportionnellement au nombre de domaines. Dès lors qu’un registre participe à la racine mondiale du DNS, il doit préserver l’unicité des noms, l’exactitude des données, les métadonnées de sécurité et la capacité à continuer ou à reprendre l’exploitation.
Dans un registre commercial classique, de nombreux clients et bureaux d’enregistrement exercent régulièrement les procédures de création, de modification, de renouvellement et de suppression. Un registre de marque restreint connaît parfois beaucoup moins de changements. Cette tranquillité apparente comporte un paradoxe : une opération rare peut devenir plus difficile à exécuter correctement parce que les procédures, les droits d’accès et la mémoire institutionnelle sont moins souvent mis à l’épreuve.
Une modification de serveur de noms, un changement de contact, un renouvellement de clé ou une transition d’urgence peut ainsi exiger une coordination précise après une longue période de stabilité. Le coût réel ne réside pas seulement dans les machines. Il se trouve aussi dans le maintien des compétences, des autorisations, des preuves et des responsabilités nécessaires pour effectuer une modification exceptionnelle sans désaligner les différentes couches.
La Spécification 13 réduit certaines complexités commerciales en permettant un espace de noms contrôlé pour la marque. Elle ne modifie toutefois pas les règles techniques du DNS. La racine doit toujours pointer vers les bons serveurs. Les données d’enregistrement doivent rester cohérentes. Les clés doivent être gérées dans le bon ordre. Les rapports doivent être produits. Les contacts doivent répondre lorsqu’une action urgente est nécessaire.
Pour une banque, la dimension réputationnelle ajoute une autre exigence. Un nom se terminant par .icbc peut être perçu comme un signal d’authenticité, même si les sources étudiées ne démontrent pas une utilisation étendue auprès de la clientèle. Cette perception rend la gouvernance du registre importante. Un espace de noms très contrôlé ne doit pas devenir un espace fragile dans lequel une procédure légitime serait trop difficile à exécuter rapidement.
Il faut surtout distinguer trois concepts. La capacité de registre correspond à l’existence de la délégation, des serveurs, des interfaces de données et du cadre opérationnel. La fiabilité du service concerne la disponibilité réelle, la latence, la gestion des erreurs, la réussite des changements et la reprise après incident. Les résultats en production concernent enfin les effets observés pour des clients ou des services précis. Les données publiques étudiées établissent une capacité. Elles ne prouvent ni la fiabilité opérationnelle, ni des résultats pour les clients.
La couche technique
La délégation et les serveurs faisant autorité
L’observation publique associée à .icbc relève huit noms de serveurs faisant autorité :
a.zdnscloud.cn.b.zdnscloud.cn.c.zdnscloud.cn.d.zdnscloud.cn.f.zdnscloud.cn.i.zdnscloud.cn.g.zdnscloud.com.j.zdnscloud.com.
Un serveur faisant autorité fournit les réponses officielles pour la zone qu’il dessert. La présence de ces noms dans les données publiques montre vers quels serveurs la délégation dirige les requêtes. Elle ne démontre pas, sans mesures supplémentaires, leur disponibilité continue, leur répartition géographique, leur comportement lors d’une panne ou la qualité de l’expérience d’un utilisateur.
Il existe aussi des enregistrements dits de « glue », c’est-à-dire des adresses publiées par la zone parente lorsque celles-ci sont nécessaires pour atteindre les serveurs désignés. Une incohérence entre les informations de la zone parente, les enregistrements de la zone enfant et les adresses des serveurs peut rendre la résolution instable ou impossible dans certaines circonstances. Aucun élément étudié n’indique qu’une telle incohérence s’est produite chez ICBC. Il s’agit d’un scénario de défaillance que tout opérateur de registre doit savoir prévenir et traiter.
Les libellés ZDNS sont une preuve publique de la délégation visible, rien de plus. Ils ne précisent pas qui détient chaque droit d’accès, qui approuve une modification, qui possède les clés, qui surveille les réponses ou qui dirige une reprise. Ils ne permettent pas non plus d’affirmer que ZDNS assume une responsabilité contractuelle particulière envers ICBC. Toute conclusion sur le fournisseur, l’architecture ou les équipes dépasserait les preuves disponibles.
DS, SOA et DNSSEC
L’observation publique relève un enregistrement DS avec l’identifiant de clé 52120, l’algorithme 8 et le type de condensat 2. Un enregistrement DS, ou Delegation Signer, est l’empreinte placée dans la zone parente pour relier cryptographiquement celle-ci à la clé publiée dans la zone enfant.
Cette chaîne appartient à DNSSEC, l’ensemble d’extensions de sécurité du DNS qui permet à un résolveur de vérifier la signature des données reçues. DNSSEC ne chiffre pas les requêtes. Il aide plutôt à confirmer que les enregistrements n’ont pas été remplacés ou modifiés entre la source autorisée et le système qui les valide.
La présence d’un DS est un élément nécessaire de cette chaîne, mais elle ne prouve pas à elle seule que tous les renouvellements de clés, toutes les validations et tous les scénarios de reprise ont été exécutés correctement. Lors d’un changement de clé, les informations de la zone parente et de la zone enfant doivent coexister et évoluer selon un calendrier cohérent. Une clé correcte introduite au mauvais moment peut provoquer un échec de validation pour les résolveurs qui appliquent DNSSEC.
La surveillance d’un renouvellement de clé est donc autant une question de calendrier et d’autorité qu’une question de cryptographie. Il faut déterminer quelle clé est attendue, qui peut demander une mise à jour dans la zone parente, combien de temps les anciennes et nouvelles données doivent coexister, comment l’état visible sera vérifié et dans quelles conditions un retour en arrière pourra être effectué.
L’observation relève également un enregistrement SOA. Le SOA, ou Start of Authority, est l’enregistrement qui indique notamment le serveur principal déclaré d’une zone, un contact administratif codé sous forme de nom DNS, un numéro de série et plusieurs temporisations. Ici, le serveur principal indiqué est a.zdnscloud.com., le contact est td_dns_gtld.knet.cn., et les valeurs observées comprennent un numéro de série de 1386050294, un intervalle de rafraîchissement de 600, une nouvelle tentative après 3600, une expiration après 1209600 et un minimum de 3600.
Ces valeurs sont des repères d’état. Elles permettent de comparer une observation future à un état antérieur. Un changement n’est pas nécessairement une anomalie : il peut correspondre à une maintenance prévue. La question utile est de savoir si ce changement était autorisé, attendu, propagé et vérifié dans toutes les couches concernées.
Pour nic.icbc, l’observation publique relève six adresses IPv4 et six adresses IPv6. Là encore, il s’agit d’un état ponctuel. Le nombre d’adresses ne prouve ni une architecture particulière, ni un niveau de redondance, ni une couverture géographique, ni la réussite d’un basculement.
WHOIS, RDAP et cohérence des données
WHOIS et RDAP servent tous deux à publier des informations d’enregistrement, mais ils ne reposent pas sur les mêmes modèles. WHOIS fournit traditionnellement une réponse textuelle relativement libre. RDAP utilise HTTP et des données structurées, ce qui facilite l’automatisation, la gestion des statuts et l’expression de certaines règles d’accès.
Les points d’accès RDAP publics de .icbc, notamment l’aide et la fiche de nic.icbc, étaient accessibles dans les observations retenues. Cela établit qu’une interface publique existait et répondait au moment du contrôle. Cela ne prouve pas que chaque champ était complet, que toutes les règles de divulgation étaient appliquées sans erreur, que les réponses resteraient constantes sous charge ou qu’aucune divergence future ne pourrait apparaître.
L’exploitation simultanée de WHOIS et de RDAP crée un travail de rapprochement. Les noms, les statuts, les contacts, les références au bureau d’enregistrement, les dates d’événements et les mentions juridiques devraient représenter le même état de registre, même si les deux interfaces le présentent différemment. Si elles sont alimentées par des chemins distincts ou par des synchronisations imparfaites, leurs réponses peuvent dériver.
Une telle dérive ne provoquerait pas nécessairement une panne DNS. Elle pourrait néanmoins compliquer une enquête de sécurité, une vérification juridique, une modification urgente ou l’identification de l’autorité responsable. La qualité des données d’enregistrement relève donc du fonctionnement du registre, pas seulement de l’apparence de son site public.
Les sources disponibles ne révèlent pas si WHOIS, RDAP, les systèmes des bureaux d’enregistrement, la publication DNS et les données de dépôt sont issus d’une base unique ou de plusieurs systèmes synchronisés. Elles ne permettent pas non plus d’évaluer la routine interne de rapprochement, la liste des exceptions ou le délai de correction d’une divergence. Elles montrent les surfaces à contrôler, pas la qualité du contrôle privé.
Ce que disent — et ne disent pas — les compteurs mensuels
Les rapports mensuels de l’ICANN apportent des chiffres récurrents produits dans un cadre contractuel. Pour janvier 2026, les fichiers .icbc mentionnent un domaine, sept serveurs de noms et trois bureaux d’enregistrement opérationnels. Le fichier d’activité indique 199 814 952 requêtes DNS reçues par UDP et autant de réponses déclarées, ainsi que 1 814 759 requêtes DNS reçues par TCP et autant de réponses déclarées. Il mentionne aussi huit vérifications d’hôtes, 22 créations d’hôtes et zéro requête RDAP déclarée.
Ces chiffres sont des compteurs de rapport contractuels. Ils ne doivent jamais être transformés en affirmation sur le temps de disponibilité, la latence, le taux de succès, les performances comparées ou la qualité du service.
L’égalité, pour janvier 2026, entre les valeurs « reçues » et « répondues » peut sembler rassurante. Elle ne permet pourtant pas de calculer une disponibilité de 100 %. Les fichiers publics ne donnent pas toutes les informations nécessaires sur les points de collecte, les frontières temporelles, les tentatives répétées, la classification des erreurs, les méthodes d’agrégation, la population des résolveurs ou la validation indépendante des valeurs.
La prudence est renforcée par les fichiers historiques de décembre 2025, janvier 2025 et janvier 2024. Dans certaines catégories, des compteurs de réponses y dépassent légèrement les compteurs de requêtes reçues. Une division mécanique produirait alors un taux supérieur à 100 %, ce qui montre que ces valeurs ne peuvent pas être interprétées comme les deux côtés parfaitement appariés d’un flux fermé.
Plusieurs mécanismes généraux pourraient expliquer ce genre d’écart — limites de période, définitions contractuelles, agrégation de plusieurs points, répétitions ou traitement différent de certaines catégories — mais les sources disponibles ne permettent pas d’attribuer une explication précise aux données .icbc. Le seul constat sûr est que le calcul d’un taux simpliste serait méthodologiquement dangereux.
Les huit vérifications d’hôtes et les 22 créations d’hôtes doivent être interprétées avec la même retenue. Elles indiquent que des opérations ont été déclarées dans ces catégories. Elles ne disent pas quel système les a déclenchées, pourquoi elles ont été effectuées, quel bureau d’enregistrement les a transmises ou si elles correspondaient à un traitement normal ou exceptionnel.
Le zéro déclaré pour les requêtes RDAP ne signifie pas que RDAP était indisponible, inutile ou parfaitement exploité. Il ne prouve pas non plus qu’aucun acteur n’a jamais eu besoin des données. Un compteur de requêtes n’est pas un audit de qualité. Lorsqu’une interface est peu sollicitée, les erreurs peuvent même rester moins visibles, d’où l’intérêt de contrôles internes indépendants du trafic public.
La différence entre les huit serveurs publiés dans la délégation de l’IANA et les sept serveurs mentionnés dans le rapport mensuel ne doit pas être convertie, sans examen des définitions et des dates, en constat d’erreur ou d’incident. Ces sources peuvent compter des objets différents ou représenter des états et des périodes distincts. Elle illustre précisément la nécessité de comprendre chaque catégorie avant de rapprocher les chiffres.
Le coût de supervision, d’intégration et de maintenance
Le coût d’un registre de marque ne se résume pas à une facture d’hébergement ou de service DNS. Il commence par la supervision : vérifier que l’état publié continue de correspondre à l’état attendu.
Pour .icbc, cette supervision couvre au minimum l’identité de l’opérateur, le contrat de registre, la délégation de l’IANA, les serveurs faisant autorité, les données DNSSEC, les interfaces WHOIS et RDAP, les bureaux d’enregistrement, les contacts et les rapports mensuels. Chacun de ces éléments peut être correct séparément tout en étant incohérent avec les autres.
L’intégration représente un deuxième poste de coût. La gouvernance de marque, les équipes juridiques, la cybersécurité, les achats, la gestion des prestataires, les opérations DNS et la plateforme de registre ne travaillent pas nécessairement dans le même système. Une création de nom, une modification de contact, un changement de serveur, un renouvellement de clé ou une correction de rapport peut nécessiter plusieurs validations.
Le rapport de janvier 2026 mentionne trois bureaux d’enregistrement opérationnels. Ce chiffre ne révèle ni leur niveau d’activité, ni leurs rôles respectifs, ni le chemin technique employé pour les opérations. Il montre néanmoins que le registre doit gérer des relations de provisionnement. Les identifiants, les droits, les contacts, les erreurs et les opérations exceptionnelles doivent être contrôlés, même lorsque le nombre de domaines est faible.
La maintenance constitue le troisième poste. Les certificats, les clés, les comptes, les contacts et les accès ne doivent pas expirer silencieusement. Les enregistrements de la racine et de la zone doivent rester alignés. WHOIS et RDAP doivent continuer à présenter des données cohérentes. Les rapports mensuels doivent être préparés puis vérifiés. Les mécanismes de dépôt et de transition doivent conserver des données suffisamment précises pour être utiles.
Enfin, le traitement des exceptions est souvent la partie la plus coûteuse. Une opération normale peut être automatisée. Une anomalie nécessite une décision. Si un changement DNSSEC se déroule mal, il faut savoir s’il convient de corriger la zone parente, de revenir à l’ancienne clé, de modifier le calendrier ou de coordonner une action avec la limite de service visible. Si WHOIS et RDAP divergent, quelqu’un doit déterminer la source de référence et lancer la correction. Si un contact ne répond plus, son remplacement doit intervenir avant une urgence réelle.
La question structurante est celle de la propriété des contrôles. Qui peut décider ? Qui peut exécuter ? Qui peut observer indépendamment ? Qui peut annuler une modification ? Les sources publiques ne répondent pas à ces questions pour ICBC. Elles montrent pourquoi une réponse interne claire est nécessaire.
Sources
- https://btw.media/en/directory/industrial-and-commercial-bank-of-china-limited
- https://btw.media/zh/directory/industrial-and-commercial-bank-of-china-limited
- https://www.iana.org/domains/root/db/icbc.html
- https://www.iana.org/reports/c.2.9.2.d/20150511-icbc
- https://www.iana.org/reports/tld-transfers/gtld-readiness-1-1010-74163.pdf
- https://www.icann.org/en/registry-agreements/details/icbc
- https://itp.cdn.icann.org/en/files/registry-agreements/icbc/icbc-spec13-19feb15-en.pdf
- https://itp.cdn.icann.org/en/files/registry-agreements/specification-13-global-amendment-07-08-2023-en.html
- https://www.icann.org/resources/pages/icbc-2015-09-01-en
- https://www.icann.org/sites/default/files/mrr/icbc/icbc-transactions-202601-en.csv
- https://www.icann.org/sites/default/files/mrr/icbc/icbc-activity-202601-en.csv
- https://www.icann.org/sites/default/files/mrr/icbc/icbc-activity-202512-en.csv
- https://www.icann.org/sites/default/files/mrr/icbc/icbc-activity-202501-en.csv
- https://www.icann.org/sites/default/files/mrr/icbc/icbc-activity-202401-en.csv
- http://www.icbc.com.cn/ICBC/%E5%9F%9F%E5%90%8D%E6%B3%A8%E5%86%8C%E5%B1%80/default.htm
- https://rdap.zdnsgtld.com/icbc/help
- https://rdap.zdnsgtld.com/icbc/domain/nic.icbc
- https://v.icbc.com.cn/userfiles/resources/icbcltd/download/2026/2025AnnualReport.pdf
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance