
Resumen
- Industrial and Commercial Bank of China Limited administra .icbc, un dominio de nivel superior —la parte de una dirección de internet situada después del último punto— reservado para su marca
- No es solo un sufijo corporativo: es una superficie de control que determina qué nombres existen bajo .icbc, qué servidores responden por ellos, qué datos registrales se publican y quién puede introducir cambios
Industrial and Commercial Bank of China Limited administra .icbc, un dominio de nivel superior —la parte de una dirección de internet situada después del último punto— reservado para su marca. No es solo un sufijo corporativo: es una superficie de control que determina qué nombres existen bajo .icbc, qué servidores responden por ellos, qué datos registrales se publican y quién puede introducir cambios. Esa responsabilidad importa aunque el informe público de enero de 2026 contabilice un solo dominio.
Los sistemas, contactos, claves y relaciones operativas deben seguir coordinados cuando cambian el software, los proveedores o las personas responsables. Una divergencia podría afectar a los equipos de riesgo y seguridad del banco, al operador del registro, a los registradores autorizados, a los responsables de responder a incidentes y a cualquiera que dependa de una dirección .icbc. La documentación pública no demuestra que se haya producido un fallo ni que servicios de clientes dependan de este dominio.
Sí permite identificar qué debe vigilarse: la delegación desde la raíz, los servidores autoritativos, la seguridad criptográfica, los datos de registro y las responsabilidades de continuidad.
Perfil de Industrial and Commercial Bank of China Limited en BTW
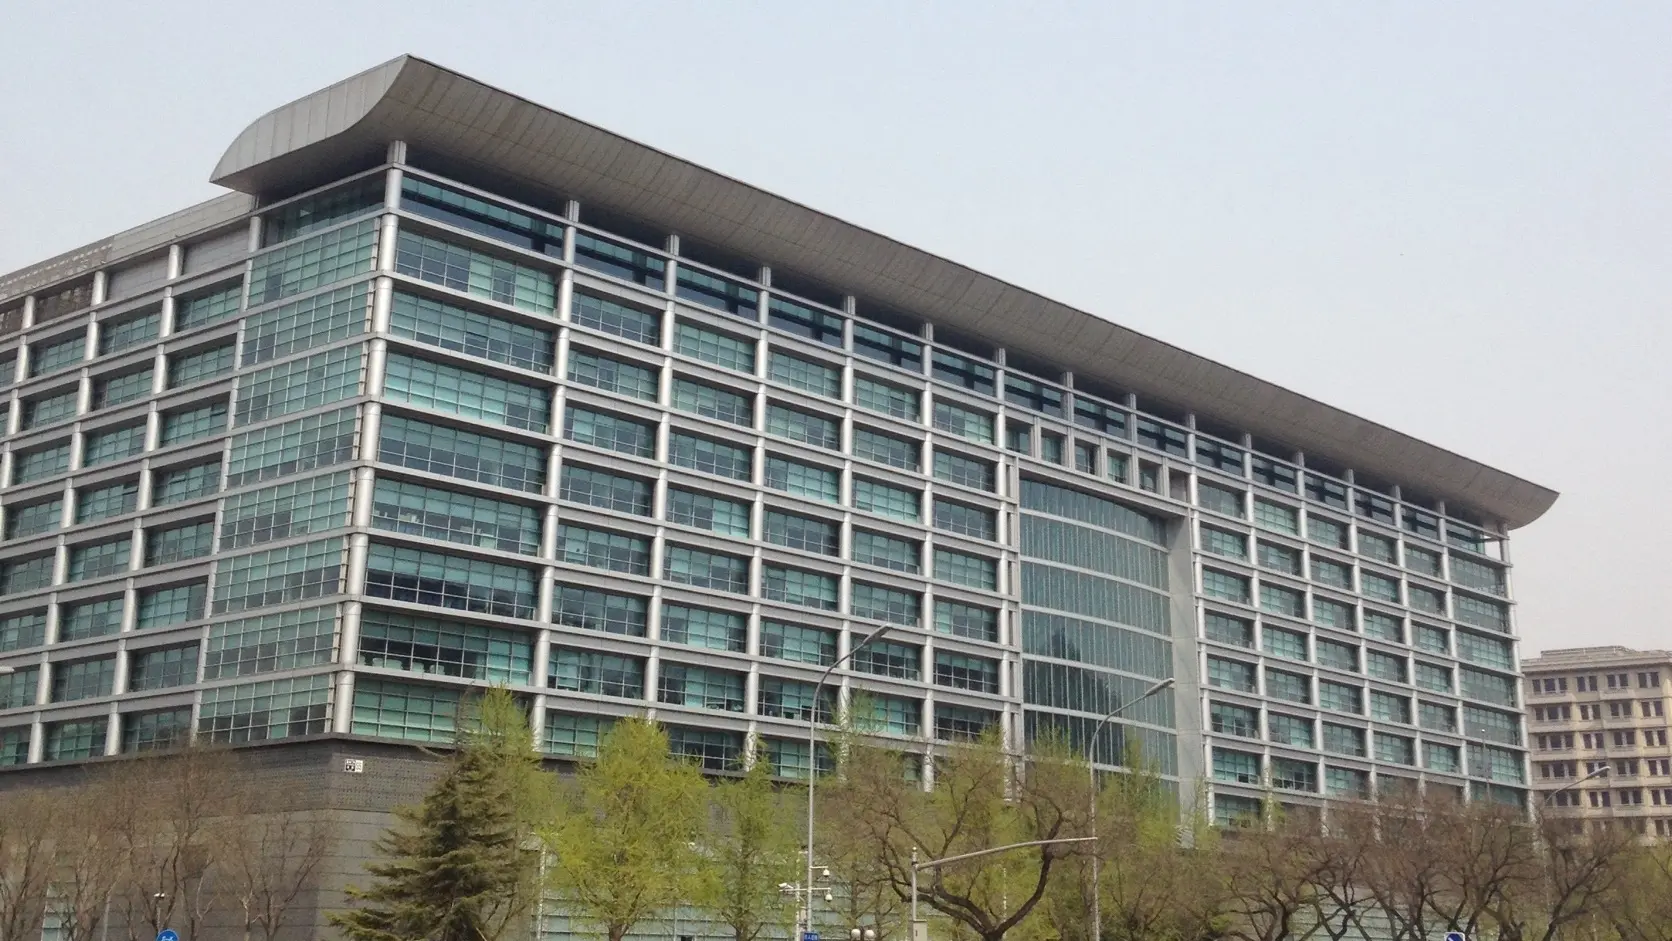
La sede de Industrial and Commercial Bank of China en la avenida Chang’an Oeste de Pekín. Fotografía: Boubloub, CC0.
La imagen muestra únicamente la sede de la empresa. No representa la infraestructura del registro .icbc, los sistemas DNS o RDAP, las operaciones de ZDNS, el personal técnico, el rendimiento, posibles incidentes ni resultados para clientes.
Qué ocurrió
Los registros de IANA e ICANN identifican a Industrial and Commercial Bank of China Limited como la organización patrocinadora y operadora contractual del dominio .icbc. La identidad es importante: el objeto de este análisis es la entidad bancaria con ese nombre exacto, no ICBC Financial Services LLC, ICBC Standard Bank PLC ni otra filial que comparta parte de la marca.
ICANN recoge un acuerdo de registro fechado el 19 de febrero de 2015 y clasifica .icbc como un registro de marca sujeto a la Especificación 13. Un registro, en este contexto, es la organización y el conjunto de sistemas que mantienen la lista autoritativa de nombres, estados, contactos y relaciones técnicas de un dominio de nivel superior. La categoría de marca permite operar un espacio restringido para el beneficio de la organización y sus afiliadas, en lugar de ofrecer nombres de forma abierta al mercado minorista.
IANA registra .icbc desde el 9 de abril de 2015 y muestra una actualización con fecha de 12 de diciembre de 2024. Los documentos de preparación y delegación indican que, antes de incorporarlo a la raíz, se completaron comprobaciones sobre la identidad del solicitante, la conformidad técnica y la confirmación de contactos. Delegación significa la asignación publicada por la raíz de internet que indica qué servidores tienen autoridad para responder por un dominio de nivel superior.
La ficha de IANA también publica un servicio WHOIS, el sistema tradicional de consulta textual de datos registrales, en whois.nic.icbc; una base RDAP, el protocolo estructurado sobre HTTP para consultar datos de registro; y ocho nombres de servidores autoritativos asociados públicamente con la marca ZDNS. Estos elementos demuestran que existe una superficie registral observable. No revelan, sin embargo, cómo se reparten en privado el trabajo, los contratos, las credenciales, la supervisión o la respuesta a incidentes.
El informe mensual de enero de 2026 añade otra perspectiva. Registra un dominio, siete servidores de nombres y tres registradores operativos. Su fichero de actividad contiene 199.814.952 consultas DNS recibidas por UDP y la misma cantidad de respuestas, además de 1.814.759 consultas recibidas por TCP y otras tantas respuestas. También consigna ocho comprobaciones de host, 22 creaciones de host y cero consultas RDAP reportadas.
Esos valores deben entenderse exclusivamente como contadores declarados bajo el marco contractual de ICANN. No son una medición independiente del rendimiento del servicio. Tampoco permiten calcular disponibilidad, latencia, porcentaje de éxito o calidad. Los informes históricos de diciembre de 2025, enero de 2025 y enero de 2024 contienen categorías en las que el número de respuestas supera ligeramente al de solicitudes recibidas. Un cociente mecánico produciría entonces una tasa superior al cien por cien, señal suficiente para descartar interpretaciones simplistas.
La fotografía pública es, por tanto, limitada pero útil. Confirma la identidad del operador, la delegación, el acuerdo de marca, las interfaces visibles y determinados contadores. No confirma una arquitectura privada, un nivel de servicio ni la dependencia de aplicaciones bancarias concretas.
Por qué importa
Un dominio de marca puede parecer, desde fuera, una pieza de comunicación corporativa. Técnicamente es un plano de control. El Sistema de Nombres de Dominio o DNS —el mecanismo que convierte nombres legibles en información utilizable por la red— depende de una cadena coherente que comienza en la raíz y continúa en los servidores autoritativos de cada zona. El registro también debe mantener datos sobre dominios, hosts, estados, registradores, contactos y seguridad.
El dato de un solo dominio no vuelve trivial esa responsabilidad. Algunas cargas pueden variar con el volumen, pero muchas son fijas. La delegación debe seguir siendo correcta; las respuestas autoritativas deben corresponderse con el estado previsto; los datos de WHOIS y RDAP deben mantenerse alineados; las credenciales de los registradores deben controlarse; los contactos deben seguir vigentes; y los mecanismos de continuidad deben poder activarse cuando la vía ordinaria no esté disponible.
La motivación económica de un registro de marca suele ser el control, no la venta masiva de nombres. La Especificación 13 reduce parte de la complejidad comercial y limita quién puede registrar. No elimina las obligaciones derivadas de participar en el DNS global. Un espacio pequeño puede incluso concentrar el riesgo: si solo existe un dominio público y este adquiriese importancia operativa, una incidencia en ese nombre abarcaría todo el espacio visible. La documentación analizada no demuestra que esa dependencia exista; solo muestra por qué el número de dominios, por sí solo, no mide la exposición.
También conviene separar tres conceptos que suelen mezclarse.
El primero es la capacidad registral. La delegación de IANA, el acuerdo de ICANN, los servidores autoritativos, DNSSEC, WHOIS, RDAP y los informes mensuales demuestran que .icbc dispone de una capacidad pública de registro y resolución.
El segundo es la fiabilidad del producto o servicio. Para evaluarla harían falta mediciones de disponibilidad, latencia, errores, cambios, incidentes, pruebas de recuperación y comportamiento durante fallos. Los contadores contractuales y una observación puntual del DNS no aportan esas pruebas.
El tercero son los resultados en producción para clientes. Sería necesario identificar servicios reales, dependencia empresarial, usuarios afectados y resultados observados. Las fuentes congeladas no demuestran despliegues concretos, beneficios para clientes ni consecuencias operativas asociadas a .icbc.
Mantener esas categorías separadas evita convertir una obligación contractual en prueba de cumplimiento continuo, una dirección alcanzable en prueba de calidad o un contador de tráfico en un indicador de experiencia del usuario.
La capa técnica
La delegación desde la raíz
La información pública de .icbc enumera ocho servidores autoritativos:
a.zdnscloud.cn.b.zdnscloud.cn.c.zdnscloud.cn.d.zdnscloud.cn.f.zdnscloud.cn.i.zdnscloud.cn.g.zdnscloud.com.j.zdnscloud.com.
Esos nombres son evidencia observable de la delegación pública. Las etiquetas asociadas a ZDNS no permiten concluir que exista un contrato privado determinado, que toda la arquitectura dependa de un único proveedor ni que ZDNS o ICBC asuman funciones específicas. Tampoco revelan el personal, los procedimientos, la distribución geográfica real, las vías de escalado o quién conserva cada credencial.
La presencia de ocho nombres en la delegación de IANA y el valor de siete servidores en el informe mensual de enero de 2026 pertenecen a registros y definiciones distintos. La diferencia invita a reconciliar categorías y fechas; no autoriza a declarar un error. Para entenderla serían necesarios los criterios de cómputo y los estados efectivos incluidos en cada fuente.
La observación pública también registra un DS, el registro de la zona superior que enlaza con el material criptográfico de una zona hija, con etiqueta de clave 52120, algoritmo 8 y tipo de resumen 2. Asimismo muestra un SOA, el registro de inicio de autoridad que identifica parámetros básicos y temporizadores de la zona. Su servidor principal figura como a.zdnscloud.com. y el buzón responsable como td_dns_gtld.knet.cn.. Los valores observados incluyen el número de serie 1386050294, un intervalo de actualización de 600 segundos, reintento de 3.600, expiración de 1.209.600 y mínimo de 3.600. Para nic.icbc se observaron seis direcciones IPv4 y seis IPv6.
Son referencias útiles para comparar el estado futuro, pero no constituyen un certificado de buen funcionamiento. Un conjunto de servidores puede estar publicado sin que esa observación demuestre conmutación correcta, diversidad geográfica, disponibilidad continuada o experiencia del usuario. Un cambio de número de serie, dirección, servidor o contacto tampoco implica por sí mismo una incidencia. La pregunta de control es si el cambio era esperado, fue autorizado y quedó reconciliado en todos los sistemas relevantes.
DNSSEC y la coordinación de claves
DNSSEC es el sistema de firmas que permite a los resolutores validar criptográficamente datos DNS. Su mantenimiento requiere que el material de seguridad publicado por la zona superior se corresponda con las claves servidas por la zona .icbc. El DS visible es una pieza de esa relación, no una prueba de que todas las operaciones futuras de claves se ejecutarán correctamente.
Una rotación de claves puede fallar aunque su diseño criptográfico sea correcto. Los riesgos incluyen publicar el DS demasiado pronto, retirar una clave antes de que haya transcurrido el tiempo necesario, desplegar estados diferentes entre servidores o carecer de un procedimiento claro de reversión. Una incompatibilidad entre el DS de la zona superior y las claves DNSKEY de la zona hija puede impedir la validación para los resolutores que comprueban DNSSEC.
Supervisar este proceso tiene un coste humano además del técnico. Alguien debe conocer el estado esperado, aprobar el cambio, coordinar la actualización del nivel superior, observar lo que realmente publica el DNS y decidir cuándo mantener o retirar las claves antiguas. También debe conservarse evidencia de las comprobaciones y una ruta de reversión que no agrave el problema.
Nada en las fuentes indica que ICBC haya sufrido una incidencia de este tipo. Estos son modos de fallo propios de cualquier dominio de nivel superior protegido con DNSSEC y, por tanto, asuntos que un responsable de riesgo debería incluir en su evaluación.
Consistencia entre DNS, WHOIS y RDAP
WHOIS y RDAP presentan información sobre el estado registral, pero lo hacen mediante modelos diferentes. WHOIS es anterior, menos estructurado y orientado a respuestas de texto. RDAP utiliza HTTP y datos estructurados que pueden ser procesados por aplicaciones. Mantener ambos servicios supone evitar que diverjan nombres, estados, fechas, contactos, avisos, referencias a registradores o eventos del ciclo de vida.
Los puntos RDAP públicos de .icbc incluyen una interfaz de ayuda y una consulta del dominio nic.icbc. Que esas direcciones sean alcanzables demuestra la existencia de una interfaz exterior. No demuestra que todos sus campos sean completos, que la política de acceso siempre se aplique correctamente, que el sistema responda igual bajo carga ni que cada modificación futura se propague sin errores.
El valor de cero consultas RDAP reportado en enero de 2026 requiere especial cautela. Significa que el informe contabilizó cero en esa categoría y periodo. No prueba que RDAP estuviera fuera de servicio, que nadie pudiera usarlo, que fuera innecesario o que sus datos fueran perfectos. Tampoco transforma la ausencia de consultas registradas en una auditoría de calidad.
Un servicio con poco uso visible puede necesitar más pruebas internas, no menos. Los errores pueden tardar en ser descubiertos si pocos terceros ejercitan la interfaz. El control relevante consiste en comparar de forma deliberada RDAP, WHOIS, los sistemas de los registradores y cualquier otra representación autoritativa. La documentación pública no muestra si existe esa rutina, qué diferencias se consideran aceptables, quién decide una corrección ni cuánto tiempo puede permanecer abierta una excepción.
Cómo leer los contadores mensuales
Los 199.814.952 intercambios UDP y los 1.814.759 intercambios TCP declarados para enero de 2026 son cifras destacables para un registro que reporta un dominio. Pueden justificar preguntas sobre clasificación del tráfico, fuentes de consulta y forma de agregación. No permiten inferir cuántas personas utilizaron .icbc, cuántas llegaron a un servicio bancario o qué parte del tráfico correspondía a actividad útil, automatizada, repetida o excepcional.
Tampoco debe asumirse que la igualdad entre consultas recibidas y respondidas equivale a disponibilidad perfecta. Para formular esa conclusión haría falta conocer los puntos de medición, los límites horarios, la definición de respuesta, los reintentos, los errores excluidos, la distribución geográfica, la validación independiente y la relación entre cada solicitud y cada respuesta.
Los datos históricos refuerzan esta limitación. Cuando una categoría de respuestas es ligeramente superior a la de solicitudes recibidas, la división directa genera un porcentaje imposible como tasa cerrada. Podrían intervenir diferencias de ventana temporal, reglas de agregación, reintentos, múltiples puntos de recogida o definiciones contractuales distintas. Las fuentes no determinan cuál de esas explicaciones se aplica. Por ello, no es seguro escoger una causa concreta.
Las ocho comprobaciones y 22 creaciones de host también son contadores, no descripciones de cambios individuales. No identifican quién actuó, qué sistema intervino, qué aprobación existía ni si cada objeto fue reconciliado posteriormente. En un registro pequeño, una operación rara puede exigir más atención precisamente porque los procedimientos se practican con poca frecuencia.
La comparación mensual puede resultar útil para detectar cambios de categoría, anomalías contables o preguntas que necesitan investigación. Deja de ser útil cuando se convierte en un sustituto de telemetría operativa, pruebas de servicio o evidencia de resultados empresariales.
Especificación 13 e integración con registradores
El régimen de marca restringe el mercado de .icbc, pero no cambia las leyes técnicas del DNS. La raíz debe mantener una delegación válida. Los servidores autoritativos deben publicar datos coherentes. El material DNSSEC debe estar sincronizado. Los datos registrales y los contactos deben permanecer actualizados. Los informes contractuales deben prepararse y revisarse.
Los tres registradores operativos consignados en enero de 2026 muestran que existe una capa de integración registral, aunque el informe no diga qué volumen gestiona cada uno, qué acciones efectúa ni cómo se reparten las relaciones. No permite saber si el acceso es directo o está mediado por una plataforma.
Incluso en un espacio restringido se necesitan vías controladas para crear, renovar, modificar, suspender o retirar nombres. Debe saberse qué cuenta está autorizada, cómo se protegen las credenciales, cómo se revisa una orden excepcional y cómo se reconcilia un intento fallido. Una política cerrada puede reducir conflictos entre muchos registrantes, pero concentra las decisiones dentro de la estructura de gobierno de la marca.
La rareza de una operación no reduce su importancia. Un cambio de servidor, contacto, registrador o clave puede ocurrir muy pocas veces y, por ello, depender de conocimientos que no se ejercitan habitualmente. Mantener disponibles las personas, autorizaciones y pruebas necesarias es una parte significativa del coste.
Los costes que no aparecen en una factura de infraestructura
El coste total de .icbc no puede reducirse al alojamiento de servidores o a una tarifa de plataforma. Incluye al menos cuatro familias de trabajo: supervisión, integración, mantenimiento y gestión de excepciones.
La supervisión consiste en verificar que el estado previsto coincide con lo publicado. Abarca la identidad de la entidad responsable, el acuerdo de ICANN, la delegación de IANA, los servidores autoritativos, DNSSEC, WHOIS, RDAP, los registradores y los informes mensuales. Un control eficaz requiere responsables identificados y evidencia periódica, no solo la existencia de páginas públicas.
La integración aparece cuando interactúan áreas que normalmente tienen objetivos diferentes: gestión de marca, jurídico, ciberseguridad, operaciones DNS, administración de proveedores, cumplimiento contractual y plataforma registral. Una nueva alta, una retirada, un cambio de contacto o una rotación de clave puede atravesar varias de esas áreas. La documentación pública no muestra el diseño interno de ICBC, pero las superficies visibles hacen inevitable alguna forma de coordinación.
El mantenimiento incluye tareas silenciosas y recurrentes. Deben vigilarse los servidores y la delegación, conservarse la coherencia de DNSSEC, comprobarse los datos registrales, controlarse los accesos, producirse informes y renovarse contactos, certificados, claves o credenciales antes de que expiren. La ausencia de una incidencia pública no demuestra que estas tareas se ejecuten correctamente; solo indica que las fuentes consideradas no documentan tal incidencia.
La gestión de excepciones es el componente menos predecible. Si WHOIS y RDAP divergen, alguien debe decidir cuál es el estado correcto y cómo repararlo. Si un contacto deja de responder, debe sustituirse antes de una emergencia. Si una orden registral falla, es necesario distinguir un error transitorio de una modificación parcial. Si una rotación DNSSEC se desvía del plan, hay que elegir entre completar, pausar o revertir.
Estas decisiones exigen autoridad, contexto y trazabilidad. La automatización puede resolver las operaciones ordinarias, pero una excepción demanda juicio y conocimiento de los límites entre el banco, el registro, los registradores y cualquier proveedor técnico.
Modos de fallo que deben contemplarse
La publicación disponible no informa de que estos problemas hayan ocurrido en ICBC. Son escenarios de control que cualquier evaluación rigurosa debería considerar:
- Una divergencia entre la delegación de la raíz y los registros de la zona hija.
- Datos de glue —direcciones necesarias para localizar determinados servidores— incoherentes o desactualizados.
- Una incompatibilidad entre claves DNSSEC y el DS publicado durante una rotación.
- Diferencias entre RDAP, WHOIS y la base registral autoritativa.
- Un aprovisionamiento incompleto o rechazado a través de un registrador.
- Fricción al recuperar datos de depósito o activar una transición de emergencia.
- Contactos de seguridad, abuso u operaciones que ya no respondan.
- Caducidad de certificados, claves, credenciales o autorizaciones.
- Ambigüedad sobre qué organización puede aprobar, ejecutar u observar un cambio.
- Concentración de todo el espacio público en un número muy pequeño de nombres.
- Interpretación errónea de los contadores contractuales como indicadores de servicio.
Cada escenario recae en un tipo de coste distinto. Los errores de delegación y DNSSEC amenazan la continuidad técnica. La divergencia de datos amenaza la exactitud del registro. Los fallos de aprovisionamiento afectan a la integración. Los contactos obsoletos perjudican el escalado. Los problemas de depósito o transición afectan a la recuperación. La confusión sobre responsabilidades es una debilidad de gobierno.
Un contrato puede exigir depósitos de datos y procedimientos de continuidad, pero la obligación no demuestra que la recuperación haya sido probada. Para valorar esa capacidad harían falta ejercicios, inventarios de credenciales, validaciones de contactos, registros de cambios y evidencia de que los datos depositados representan con precisión nombres, estados, hosts, registradores y metadatos de seguridad.
La transición de emergencia depende de la calidad anterior a la emergencia. Un depósito desactualizado, una clave sin propietario claro o contactos inválidos pueden retrasar la recuperación aunque el mecanismo formal exista. Nada en la evidencia pública permite afirmar que esas deficiencias estén presentes en .icbc. El punto es que no pueden descartarse solo porque exista una obligación contractual.
A quién afecta
La primera parte interesada es Industrial and Commercial Bank of China Limited como operador contractual y titular de la marca. El banco tiene interés en que el espacio que lleva su nombre se mantenga único, coherente y recuperable. La relevancia empresarial no depende únicamente de que existan muchos dominios; también depende del valor reputacional y operativo que pudiera adquirir el nombre utilizado.
Los equipos de riesgo, cumplimiento y auditoría necesitan distinguir qué demuestran las fuentes y qué permanece sin verificar. Pueden confirmar la delegación, el acuerdo, los datos públicos y los contadores. No deberían presentar esa documentación como prueba de disponibilidad, madurez operativa o recuperación exitosa.
Los equipos técnicos y de ciberseguridad necesitan conocer el estado esperado de los servidores, la delegación, DNSSEC, WHOIS y RDAP. También deben saber quién puede aprobar cambios, qué alertas indican una divergencia y cómo se comprueba el resultado desde fuera de la infraestructura administrada.
Los registradores autorizados constituyen otra frontera. Sus credenciales y solicitudes pueden modificar objetos del registro. La existencia de tres registradores operativos no explica su actividad, pero sí muestra que la continuidad depende de procesos que atraviesan más de una relación técnica.
Los responsables de proveedores y contratos deben aclarar los límites de control. Los nombres ZDNS observables no asignan por sí solos responsabilidad privada. Un análisis serio necesitaría matrices de funciones, condiciones de servicio, procedimientos de escalado, derechos de auditoría, mecanismos de salida y capacidad de realizar verificaciones independientes.
Los equipos de respuesta a incidentes y abuso necesitan contactos válidos y decisiones rápidas. En un registro de marca, un problema podría implicar al mismo tiempo seguridad, DNS, registro, jurídico y reputación. La menor cantidad de registrantes externos puede reducir ciertos conflictos, pero no elimina la necesidad de coordinar una excepción.
Por último están quienes puedan usar una dirección .icbc. La documentación analizada no identifica servicios concretos ni demuestra una dependencia del cliente. Si existiera esa utilización, los usuarios dependerían de toda la cadena: delegación, resolución DNS, datos de seguridad y continuidad. Hasta que haya evidencia de un servicio específico, esa consecuencia debe tratarse como una posibilidad de evaluación, no como un hecho.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance