
الخلاصة
- يدير البنك الصناعي والتجاري الصيني المحدود، وفق السجلات العامة، نطاق .icbc بوصفه نطاق مستوى أعلى خاصاً بعلامته التجارية؛ ونطاق المستوى الأعلى هو الجزء الذي يأتي بعد النقطة الأخيرة في عنوان الإنترنت
- لا تتمثل وظيفة .icbc في عرض اسم البنك فحسب، بل في توفير مساحة تسمية مضبوطة يجب أن تبقى أسماؤها فريدة، وسجلاتها متسقة، وتفويضها قابلاً للتحقق، ومسؤوليات استمراريتها واضحة
يدير البنك الصناعي والتجاري الصيني المحدود، وفق السجلات العامة، نطاق .icbc بوصفه نطاق مستوى أعلى خاصاً بعلامته التجارية؛ ونطاق المستوى الأعلى هو الجزء الذي يأتي بعد النقطة الأخيرة في عنوان الإنترنت. لا تتمثل وظيفة .icbc في عرض اسم البنك فحسب، بل في توفير مساحة تسمية مضبوطة يجب أن تبقى أسماؤها فريدة، وسجلاتها متسقة، وتفويضها قابلاً للتحقق، ومسؤوليات استمراريتها واضحة.
تكتسب هذه الطبقة أهمية حتى عندما يكون عدد النطاقات المسجل صغيراً. فقد أظهر التقرير العام لشهر يناير 2026 نطاقاً واحداً فقط، لكن تشغيل سجل علامة تجارية يظل مرتبطاً بإجابات نظام أسماء النطاقات، وبيانات التسجيل، وإعدادات الأمان، وعلاقات أمناء التسجيل، وخطط التعافي. وقد يتأثر بأي تغير غير منضبط في هذه العناصر مسؤولو المخاطر والأمن داخل البنك، ومشغلو السجل والخدمات التقنية، وأمناء التسجيل، وفرق الاستجابة الأمنية، وكل جهة تعتمد فعلياً على عنوان ينتهي بـ.icbc.
لا تثبت المصادر العامة وقوع إخفاق في .icbc، ولا تثبت أن خدمة مصرفية موجهة للعملاء تعتمد عليه. لكنها تكشف سطح تحكم يستحق المتابعة: تفويض النطاق في جذر الإنترنت، وخوادم الأسماء الرسمية، وبيانات DNSSEC الأمنية، وخدمات WHOIS وRDAP، وصلاحيات التغيير، والقدرة على معالجة الاستثناءات والتعافي منها. المهم هو التمييز بين وجود قدرة تشغيلية، وموثوقية تلك القدرة، والنتيجة التي يراها العميل؛ فالسجل العام يثبت الأولى ضمن حدود واضحة، لكنه لا يكفي وحده لإثبات الثانية أو الثالثة.
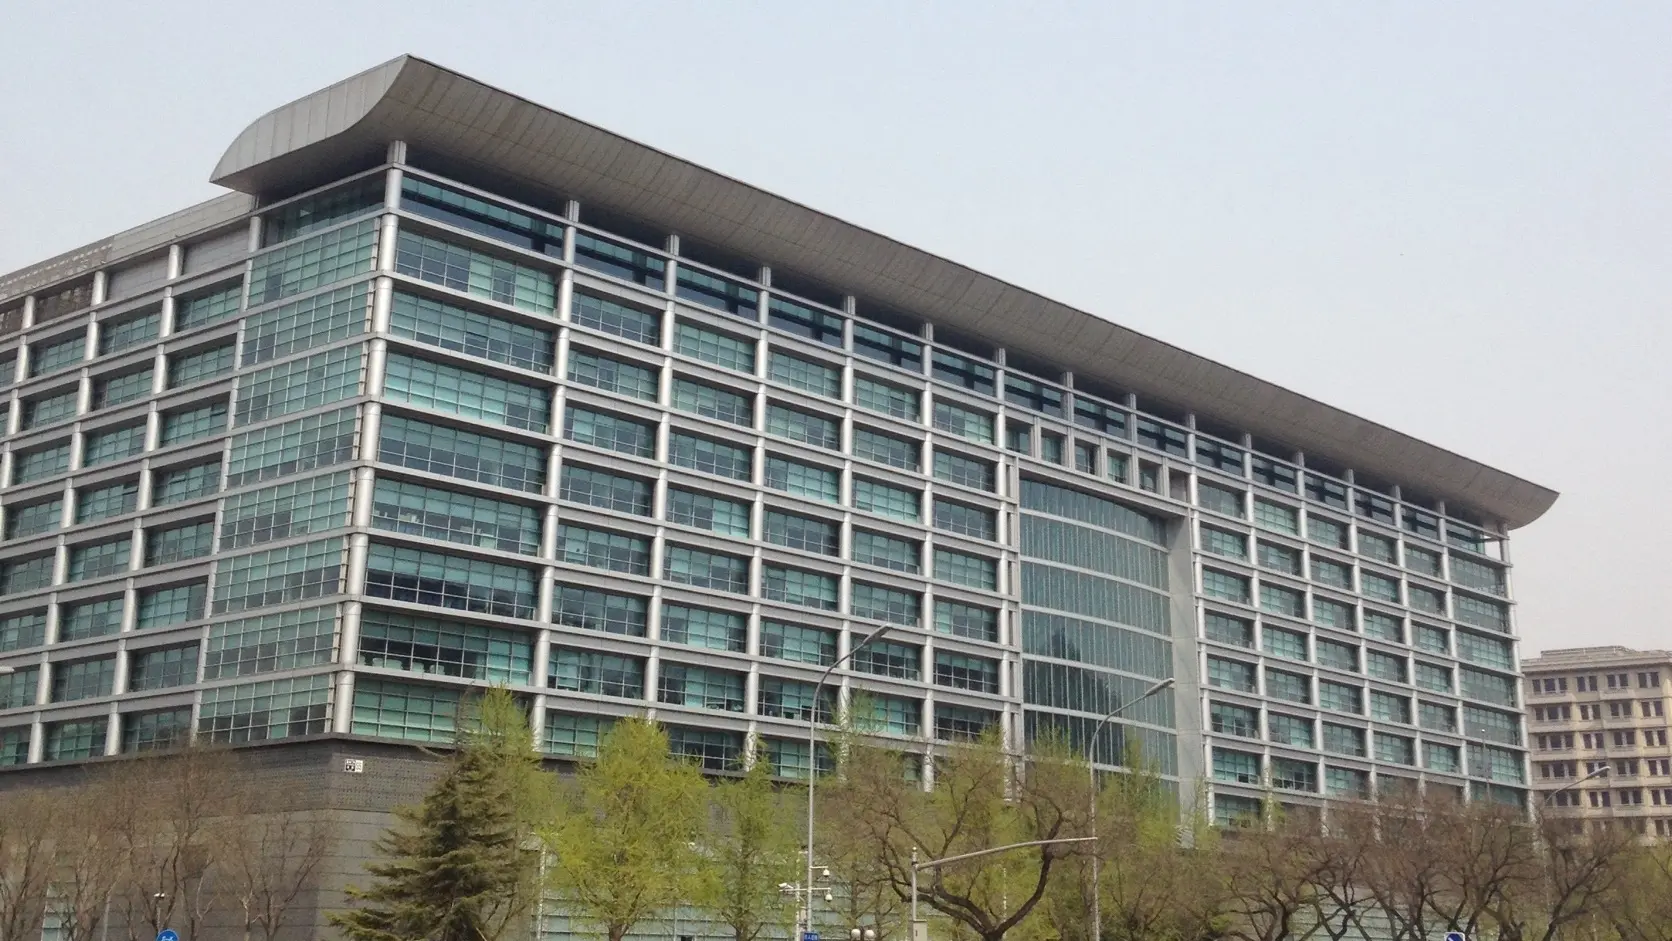
المقر الرئيسي للبنك الصناعي والتجاري الصيني في شارع تشانغآن الغربي في بكين. الصورة: Boubloub، بترخيص CC0.
تعرض الصورة مبنى المقر الرئيسي للشركة فقط. وهي لا تعرض بنية سجل .icbc، أو أنظمة ZDNS، أو خدمات DNS أو RDAP، أو فرق التشغيل، ولا تقدم دليلاً على الأداء أو الحوادث أو نتائج العملاء.
ما الذي حدث؟
تحدد مواد هيئة أرقام الإنترنت المخصصة، المعروفة اختصاراً بـIANA، البنك الصناعي والتجاري الصيني المحدود باعتباره الجهة الراعية لنطاق .icbc. كما تحدد مواد مؤسسة الإنترنت للأسماء والأرقام المخصصة، ICANN، الشركة نفسها مشغلاً للسجل بموجب اتفاق مؤرخ في 19 فبراير 2015، وتضع النطاق ضمن فئة سجلات العلامات التجارية الخاضعة للمواصفة 13.
السجل هنا هو وظيفة حفظ الأسماء والبيانات المرتبطة بها ضمن نطاق المستوى الأعلى، أما مشغّل السجل فهو الجهة المسؤولة تعاقدياً عن هذه الوظيفة. لا يعني ذلك امتلاك سلطة مطلقة على الإنترنت، بل تحمل مسؤولية محددة عن دفتر سجلات تعتمد عليه أنظمة أخرى. وتشمل هذه المسؤولية الحفاظ على فرادة الأسماء، وصحة حالات التسجيل، وبيانات الأمان، ومسارات التغيير، والاستمرارية التشغيلية.
تسجل IANA أن .icbc أُدرج في 9 أبريل 2015، وأن سجل التفويض حُدث في 12 ديسمبر 2024. والتفويض هو الإسناد الذي ينشره جذر DNS ليبين أي خوادم أسماء تملك الإجابة الرسمية عن نطاق مستوى أعلى. كما تشير مواد الاستعداد والتفويض إلى استكمال مراحل تخص هوية مقدم الطلب، والمطابقة التقنية، وتأكيد جهات الاتصال قبل إدخال النطاق إلى الجذر.
يثبت ذلك أن النطاق اجتاز متطلبات التفويض في ذلك الوقت، لكنه لا يثبت أن كل التزام استمر في التنفيذ بلا انقطاع بعده. فاختبار الاستعداد السابق للتفويض ليس بديلاً عن مراقبة التغييرات اللاحقة، ومراجعة جهات الاتصال، وفحص بيانات الأمان، وتجربة التعافي، ومطابقة السجلات المنشورة مع الحالة المقصودة.
تعرض صفحة IANA أيضاً خدمة WHOIS عند whois.nic.icbc. وWHOIS هو أسلوب نصي قديم للاستعلام عن بيانات تسجيل النطاقات. وتعرض كذلك قاعدة لخدمة RDAP، أي بروتوكول الوصول إلى بيانات التسجيل، وهو واجهة منظمة تعتمد HTTP وتقدم بيانات قابلة للمعالجة آلياً. ويظهر في السجل العام عدد من خوادم الأسماء الرسمية التي تحمل تسميات مرتبطة بعلامة ZDNS.
هذه التسميات دليل قابل للملاحظة على وجهة التفويض العام فقط. لا تكشف عقداً خاصاً بين ICBC وأي مزود، ولا بنية التشغيل الداخلية، ولا توزيع الموظفين، ولا ملكية مفاتيح التغيير، ولا المسؤول عن قرار الاستجابة في حالة طارئة. وقد تستخدم المؤسسة خدمات وأطرافاً وإجراءات لا يمكن استنتاجها من اسم خادم منشور في الجذر.
تدعم صفحة السجل التابعة لـICBC وصفحات دليل BTW تحديد هوية الشركة محل التحليل. ويضيف التقرير السنوي للبنك لعام 2025 سياقاً عاماً عن مخاطر الأمن السيبراني والتقنية والمرونة التشغيلية على مستوى المجموعة. لكنه ليس تقرير أداء عن .icbc، ولا يقيس زمن استجابة DNS أو توافر خدمة السجل أو جودة بيانات RDAP أو نجاح تغييرات أمناء التسجيل.
لذلك يجب وضع كل دليل في مجاله الصحيح. تثبت صفحات الدليل هوية الشركة. وتثبت IANA حالة التفويض العامة. وتحدد وثائق ICANN الوضع التعاقدي. وتعرض التقارير الشهرية عدادات معينة. وتكشف ملاحظات DNS وRDAP واجهات يمكن رؤيتها في لحظة محددة. لا يستطيع أي نوع من هذه الأدلة أن يحل محل الأنواع الأخرى: فالعقد ليس قياس حركة، والعداد ليس اختبار تعافٍ، ووصول المستخدم إلى واجهة لا يثبت جودة كل بياناتها.
لماذا يهم ذلك؟
قد يبدو نطاق يحمل اسم بنك أصلاً تسويقياً، لكنه من الناحية التقنية طبقة تحكم. فهو يقع فوق مجموعة من الأسماء والسجلات وجهات الاتصال وبيانات التفويض وعلاقات أمناء التسجيل ومعلومات الأمان. وأي خطأ في هذه الطبقة يمكن أن يغير ما تجيب عنه أنظمة الإنترنت، ومن يملك صلاحية التغيير، وكيف يستطيع الآخرون التحقق من الحالة.
أظهر تقرير يناير 2026 نطاقاً واحداً لـ.icbc. لا يجعل ذلك سجل العلامة التجارية مهمة بسيطة. حتى نطاق مسجل واحد قد يتطلب تفويضاً صحيحاً بين الجذر والمنطقة التابعة، وخوادم أسماء رسمية، وبيانات DNSSEC متطابقة، ونشراً متسقاً عبر WHOIS وRDAP، ومساراً مضبوطاً لتقديم التغييرات، وحفظ بيانات للطوارئ، وجهات اتصال صالحة، وآلية انتقال عند تعذر استمرار المشغل المعتاد.
بعض كلفة السجل ثابتة ولا تتناقص بالتناسب مع عدد الأسماء. يجب إبقاء المفاتيح والاعتمادات صالحة، ومراقبة حالة الجذر، ومراجعة السجلات الشهرية، والتحقق من عناوين الاتصال، وحماية حسابات أمناء التسجيل، وتوثيق سلطة القرار. وقد يكون حجم البنية أصغر من سجل تجزئة مفتوح، لكن الالتزام بالفرادة والدقة والاستمرارية لا يختفي.
تفسر المواصفة 13 لماذا يمكن لنطاق علامة تجارية أن يبقى محدود الاستخدام بدلاً من فتح التسجيل للجمهور. فهي تغير النموذج التجاري والسياساتي للسجل وتسمح بتشغيل مساحة مقيدة لفائدة العلامة التجارية والجهات المرتبطة بها. لكنها لا تغير طريقة عمل الإنترنت: يجب أن يعرف الجذر خوادم الأسماء، ويجب أن تتطابق بيانات الأمان، وأن تبقى بيانات التسجيل مفهومة، وأن تعمل قنوات التغيير عند الحاجة.
قد تقلل القيود التجارية بعض أعباء دعم أعداد كبيرة من المسجلين، لكنها تركز المسؤولية. ففي مساحة يسيطر عليها صاحب العلامة، يصبح إنشاء كل اسم أو تعديله قراراً يجمع بين إدارة العلامة والأمن والتقنية والامتثال. وقد تكون التغييرات نادرة، إلا أن ندرتها لا تجعلها سهلة؛ بل قد تزيد الحاجة إلى الاحتفاظ بالخبرة والإجراءات والصلاحيات خلال فترات طويلة من الهدوء.
تحتاج العملية النادرة إلى أن تنجح عند أول طلب حقيقي. فإذا لم يُجرَ تغيير لخادم أسماء أو تدوير لمفتاح أمني منذ مدة طويلة، فقد تكون الوثائق قد شاخت، أو تغير أصحاب الصلاحية، أو انتهت شهادة، أو أصبحت جهة اتصال غير متاحة. هذه احتمالات تشغيلية عامة، وليست ادعاءً بأنها وقعت لدى ICBC. وهي تشرح لماذا تشمل كلفة السجل الذاكرة المؤسسية، لا الخوادم والبرمجيات فقط.
هناك أيضاً أثر للتركيز. في سجل يضم نطاقاً عاماً واحداً، يمكن لخلل يمس ذلك النطاق أن يمس الجزء المرئي كله من مساحة .icbc. وفي المقابل، قد يكون الأثر العملي محدوداً إذا لم تعتمد عليه خدمات مهمة. لا تسمح المصادر العامة باختيار أي من النتيجتين. إنها تبين حجم مساحة التسجيل المبلغ عنها، ولا تبين درجة اعتماد الأعمال أو العملاء عليها.
يحمل نطاق مصرفي بعداً يتعلق بالثقة والسمعة كذلك. قد يفهم المستخدم عنواناً ينتهي بعلامة البنك بوصفه إشارة إلى الأصالة. لكن القدرة النظرية على استخدام نطاق علامة تجارية لا تثبت أن العملاء يستخدمونه أو أنهم حققوا فائدة منه. يلزم لذلك دليل على خدمات فعلية ومستخدمين واعتماد أعمال ونتائج قابلة للرصد، وهو ما لا تقدمه المواد المتاحة هنا.
الطبقة التقنية
DNS والتفويض: من يجيب عن الاسم؟
نظام أسماء النطاقات، DNS، هو البنية التي تربط الأسماء المقروءة بعناوين وبيانات تقنية. وعندما يبحث برنامج عن اسم ينتهي بـ.icbc، يبدأ مسار الثقة من جذر DNS، الذي يشير إلى خوادم الأسماء الرسمية للنطاق. ثم تقدم تلك الخوادم الإجابات المصرح بها عن الأسماء التابعة له.
تعرض الملاحظة العامة ثمانية أسماء خوادم رسمية هي:
a.zdnscloud.cn.b.zdnscloud.cn.c.zdnscloud.cn.d.zdnscloud.cn.f.zdnscloud.cn.i.zdnscloud.cn.g.zdnscloud.com.j.zdnscloud.com.
هذه قائمة مرئية من خارج المؤسسة. وجودها يثبت أن التفويض العام يشير إلى واجهة تحمل تسميات ZDNS، لكنه لا يثبت كيف توزع الخدمة جغرافياً، أو كيف يتحقق التحويل عند التعطل، أو من يراقبها، أو ما هي حدود المسؤولية التعاقدية. كما لا يقدم دليلاً على التوافر المستمر أو على تجربة المستخدم.
يتطلب التفويض المنضبط مطابقة عدة مستويات. يجب أن تتفق إحالات النطاق الأب مع خوادم الأسماء الفعلية في النطاق التابع، وأن تبقى عناوين المضيفين الضرورية صحيحة، وأن تعكس أنظمة الإدارة الحالة المنشورة. إذا اختلفت بيانات الأب والتابع أو أصبحت عناوين الربط قديمة، فقد تتلقى أدوات الحل المختلفة نتائج غير متسقة. لا تقول الأدلة إن ذلك وقع في .icbc؛ إنها تبين فئة الخطر التي يجب أن تراقبها جهة التشغيل.
DNSSEC وDS: سلسلة ثقة تحتاج إلى صيانة
DNSSEC هو امتداد أمني يستخدم التوقيعات المشفرة لتمكين أدوات حل DNS من التحقق من أن البيانات لم تُستبدل في الطريق. وتعرض الملاحظة العامة سجل مُوقّع التفويض، DS، وهو بصمة ينشرها النطاق الأب لربط الثقة بالمفتاح الموجود في النطاق التابع. السجل المرصود لـ.icbc يحمل وسم المفتاح 52120، والخوارزمية 8، ونوع الملخص 2.
وجود سجل DS عنصر مهم، لكنه ليس شهادة دائمة بنجاح DNSSEC. يجب أن يتطابق مع مواد المفاتيح التي يقدمها النطاق التابع. وإذا دُوّر المفتاح أو تغيرت بيانات الأب بتوقيت غير صحيح، فقد تفشل عملية التحقق لدى أدوات الحل التي تستخدم DNSSEC، حتى إن استمرت بعض أدوات الحل الأخرى في تلقي إجابات.
إدارة تدوير المفاتيح ليست مسألة تشفير فقط. إنها عملية تنسيق زمني وسلطوي: من يوافق على المفتاح الجديد؟ من يطلب تحديث الأب؟ متى تتعايش المواد القديمة والجديدة؟ كيف تُراقب النتيجة من خارج شبكة المشغل؟ ومن يملك قرار التراجع إذا لم تظهر الحالة المتوقعة؟ لا تجيب بيانات DNS العامة عن هذه الأسئلة، لكنها توفر نقاطاً يمكن مقارنتها بالحالة المعتمدة داخلياً.
تتضمن الملاحظة أيضاً سجل بدء السلطة، SOA، وهو سجل يحدد الخادم الأساسي للمنطقة ومؤقتات التشغيل. يظهر a.zdnscloud.com. خادماً أساسياً، وتظهر td_dns_gtld.knet.cn. بوصفها صيغة عنوان الجهة المسؤولة. وتشمل القيم رقماً تسلسلياً قدره 1386050294، وفترة تحديث 600، وإعادة محاولة 3600، وانتهاء 1209600، وحداً أدنى 3600.
تصلح هذه القيم علامات للحالة المرصودة، لا أحكاماً على الجودة. فإذا تغير الرقم التسلسلي أو الخادم الأساسي أو عنوان المسؤول أو مجموعة الخوادم، فلا يعني التغير بحد ذاته وقوع مشكلة. السؤال الصحيح هو ما إذا كان متوقعاً ومصرحاً به، وهل جرى التحقق منه بعد التنفيذ، وهل انعكس بصورة متسقة في بيانات الأب والتابع والسجل وخطط الاستمرارية.
تظهر الملاحظة العامة لاسم nic.icbc ستة عناوين IPv4 وستة عناوين IPv6. وهذا يثبت وجود عناوين منشورة في تلك اللحظة، لكنه لا يثبت توزيعاً جغرافياً أو موازنة حمل أو مسارات مستقلة أو نجاح التحويل التلقائي. يلزم إثبات تلك الصفات ببيانات مراقبة وتصميم واختبارات لا توفرها قائمة العناوين وحدها.
كيف تُقرأ عدادات يناير 2026؟
تقدم التقارير الشهرية العامة عدادات تعاقدية متكررة. ويعرض تقرير يناير 2026 نطاقاً واحداً، وسبعة خوادم أسماء ضمن فئة التقرير، وثلاثة أمناء تسجيل عاملين. كما يعرض ملف النشاط 199,814,952 استعلام DNS عبر UDP مستلماً، والعدد نفسه ضمن الاستجابات؛ و1,814,759 استعلاماً عبر TCP مستلماً، والعدد نفسه ضمن الاستجابات. ويسجل ثماني عمليات فحص مضيف، و22 عملية إنشاء مضيف، وصفراً من استعلامات RDAP المبلغ عنها.
هذه أرقام كبيرة أو لافتة بحسب الفئة، لكنها ليست قياساً للتوافر. لا يجوز تحويل تساوي عدد الاستعلامات المستلمة والاستجابات في ذلك الشهر إلى نسبة نجاح أو وقت تشغيل أو مستوى جودة. لا يشرح الملف العام بنية القياس، وحدود ساعات التجميع، أو مواضع الجمع، أو التعامل مع إعادة المحاولة، أو التوزيع الجغرافي، أو أنواع الأخطاء، أو طريقة المطابقة بين المدخلات والمخرجات.
تؤكد ملفات ديسمبر 2025 ويناير 2025 ويناير 2024 ضرورة هذا الحذر، إذ تظهر في بعض الفئات التاريخية عدادات استجابة تزيد قليلاً على عدادات الاستلام. وإذا قُسمت الاستجابات على الطلبات بطريقة ساذجة، فستظهر نسبة تتجاوز 100 في المئة. هذه النتيجة لا تثبت جودة خارقة ولا خطأً تشغيلياً؛ بل تثبت أن العدادات ليست بالضرورة أزواجاً مغلقة من الطلب والاستجابة تصلح لحساب نسبة مباشرة.
يمكن أن تنتج الفروق عن توقيت التجميع أو تعريفات الفئات أو نقاط الجمع أو إعادة المحاولات أو غيرها من خصائص التقرير، لكن المصادر المتاحة لا تحدد السبب في كل حالة. لذلك يجب الامتناع عن اختيار تفسير غير موثق. الخلاصة الآمنة هي أن الملفات تعرض ما أبلغ عنه في فئات تعاقدية، لا ما كانت عليه جودة الخدمة الحية.
يمكن استخدام هذه العدادات لطرح أسئلة. لماذا سجل نطاق ذو اسم واحد هذا الحجم من حركة UDP وTCP؟ ماذا تمثل عمليات إنشاء المضيف؟ كيف تتغير الفئات بين الأشهر؟ لكن الإجابة الجادة تتطلب تعريفات الجمع والبيانات الخام وسجلات المصالحة والاستثناءات ومراقبة مستقلة. العداد نقطة بدء للتحقيق، لا نهايته.
تنطبق القاعدة نفسها على عمليات فحص المضيف وإنشائه. فهي تثبت نشاطاً مبلغاً عنه في فئتين، لكنها لا تكشف سبب كل عملية أو النظام الذي نفذها أو مسار الموافقة أو ما إذا جرى التحقق من نتيجتها لاحقاً. وقد تكون العملية روتينية أو استثنائية؛ لا يسمح الرقم وحده بالحكم.
أما الصفر المبلغ عنه لاستعلامات RDAP فلا يثبت أن الخدمة كانت متوقفة أو غير ضرورية، كما لا يثبت أنها عملت بصورة مثالية. إنه يعني فقط أن فئة التقرير سجلت صفراً لذلك الشهر. وقد يقلل الاستخدام المنخفض فرص اكتشاف الأخطاء بواسطة أطراف خارجية، ما يجعل الاختبارات الداخلية ومقارنة البيانات أكثر أهمية.
توضح العدادات كذلك الفرق بين القدرة والموثوقية والنتيجة. يمكن لعدد حركة DNS أن يثبت أن التقرير جمع حركة ضمن فئة، لكنه لا يخبرنا هل وصل عميل إلى خدمة، أو هل كان زمن الاستجابة مناسباً، أو هل حقق تطبيق هدفاً تجارياً. ويمكن لعدد النطاقات أن يصف حجم مساحة التسجيل، لكنه لا يثبت أهمية النطاق لأعمال البنك.
RDAP وWHOIS: واجهتان لسجل واحد
يقدم WHOIS تاريخياً إجابات نصية قد تختلف بنيتها من جهة إلى أخرى. أما RDAP فيستخدم HTTP وبيانات أكثر تنظيماً، بما يساعد البرامج على قراءة الحالات والأحداث والروابط والإشعارات. وتظهر الواجهات العامة لـ.icbc قابلة للوصول، بما في ذلك صفحة المساعدة ونقطة بيانات النطاق nic.icbc.
قابلية الوصول تثبت وجود واجهة مرئية في وقت الفحص، لكنها لا تدقق كل حقل. ولا تثبت أن الحالات وجهات الاتصال والأحداث ومراجع أمناء التسجيل والسياسات متطابقة دائماً بين RDAP وWHOIS. كما لا تثبت جودة الاستجابة تحت حمل مختلف أو طريقة معالجة الاستثناءات.
عندما يعمل النظامان جنباً إلى جنب، تظهر كلفة مصالحة. ينبغي أن يكونا منظورين لبيانات تسجيل متسقة، لا عالمين منفصلين. فإذا عرض RDAP حالة قديمة، أو اختلف حدث زمني عن WHOIS، أو لم تتطابق جهة التسجيل مع مصدر آخر، فقد لا يحدث انقطاع في DNS، لكن الاستجابة للحوادث والوضوح القانوني والتدقيق تصبح أصعب.
السؤال التشغيلي ليس مجرد «هل تفتح الصفحة؟»، بل: ما المصدر المعتمد للبيانات؟ هل تولد الواجهتان من قاعدة واحدة أم من أنظمة متزامنة؟ كيف تكتشف الفروق؟ من يقرر التصحيح؟ وما الزمن المقبول لإغلاق استثناء؟ لا تكشف المصادر العامة تصميم ICBC الداخلي، ولذلك لا يجوز افتراض بنية موحدة أو متعددة.
تتسع المصالحة لتشمل سجلات أمناء التسجيل وبيانات الحفظ للطوارئ. فإذا كانت واجهة عامة تعرض حالة، ونظام التزويد يعرض حالة أخرى، ونسخة الاستمرارية تعرض ثالثة، تصبح عملية الانتقال أو التحقيق أكثر غموضاً. هذا احتمال يجب التحكم فيه، وليس ادعاءً بوجود اختلاف فعلي لدى .icbc.
أمناء التسجيل ومسارات التزويد
يعرض تقرير يناير 2026 ثلاثة أمناء تسجيل عاملين. وأمين التسجيل هو الجهة التي تقدم أوامر إنشاء الاسم أو تعديله أو تجديده عبر واجهة السجل المصرح بها. لا يبين الرقم مدى نشاط كل جهة، أو أي حساب ينفذ أي تغيير، أو ما إذا كانت العلاقة مباشرة أم تمر عبر منصة تقنية.
حتى في سجل مقيد، تحتاج مسارات التزويد إلى اعتمادات محمية، وصلاحيات محددة، وجهات اتصال محدثة، ومعالجة واضحة للأخطاء. يجب معرفة من يحق له إنشاء اسم أو تغييره، وكيف تعتمد الطلبات الاستثنائية، وكيف تُقارن نتيجة الأمر بالحالة المنشورة في DNS وRDAP وWHOIS.
يمكن أن يفشل التزويد من دون أن يعني ذلك فشل خدمة DNS القائمة. وقد يقبل نظام طلباً بينما يتأخر أثره في واجهة أخرى، أو يرفض طلباً يحتاج إلى تحليل يدوي. تكمن الكلفة هنا في الفصل بين الخطأ الروتيني والاستثناء، ثم توثيق القرار وإغلاق الفجوة. لا توفر العدادات الشهرية هذه التفاصيل.
المساحة المقيدة قد تخفض حجم النزاعات العامة، لكنها لا تلغي مخاطر الاعتماد المسروق، أو الحساب غير المحدث، أو الأمر المنفذ بسلطة غير واضحة. كما لا تلغي الحاجة إلى سحب الصلاحيات عند تغير الموظفين أو مقدمي الخدمة. هذه مهام صيانة مستمرة حتى إذا لم تُنشأ أسماء كثيرة.
كلفة الإشراف والتكامل والصيانة
لا تقتصر كلفة تشغيل .icbc على فاتورة الاستضافة أو خدمة DNS. يبدأ الإشراف من تثبيت هوية الجهة المسؤولة: موضوع هذه المقالة هو البنك الصناعي والتجاري الصيني المحدود، لا شركات أخرى تحمل اختصار ICBC مثل ICBC Financial Services LLC أو ICBC Standard Bank PLC.
ثم يمتد الإشراف إلى مطابقة اتفاق السجل مع تفويض IANA، ومقارنة الحالة المتوقعة بما ينشره DNS، ومراجعة بيانات DNSSEC، وفحص WHOIS وRDAP، ومتابعة علاقات أمناء التسجيل، ومراجعة التقارير الشهرية. وجود هذه العناصر في وثائق مختلفة يعني أن جهة ما يجب أن تجمعها في رؤية تشغيلية واحدة.
تظهر كلفة التكامل عند التقاء فرق لا تعمل بطبيعتها كمنظومة واحدة: إدارة العلامة التجارية، والشؤون القانونية، والأمن السيبراني، وإدارة الموردين، وعمليات DNS، ومنصة السجل، والامتثال. وقد يحتاج تغيير اسم أو جهة اتصال أو مفتاح أو اعتماد إلى موافقات وتنفيذ ومراقبة من عدة أصحاب أدوار.
من المهم تحديد أربع سلطات منفصلة: من يقرر، ومن ينفذ، ومن يراقب، ومن يستطيع التراجع. قد تكون المؤسسة هي مشغل السجل المسجل رسمياً، بينما تعمل الخوادم عبر حدود تقنية أخرى. لا تكشف أسماء ZDNS المنشورة كيف وزعت هذه السلطات، لذلك تحتاج فرق التأكيد داخل المؤسسة إلى وثائق خاصة لا يملكها القارئ العام.
الصيانة أقل ظهوراً لكنها لا تتوقف. يجب متابعة انتهاء الشهادات والمفاتيح والاعتمادات، وفحص صلاحية جهات الاتصال، ومراجعة الأرقام التسلسلية، وضبط وصول أمناء التسجيل، والتحقق من تقارير الحفظ، ومقارنة الواجهات، واختبار إجراءات الاسترداد. لا يثبت غياب حادث معلن أن جميع هذه المهام أُنجزت جيداً؛ إنه يعني فقط أن المصادر المستخدمة لا تقدم دليلاً على حادث.
تزداد الكلفة عند الاستثناء. تستطيع الأتمتة معالجة المسار المعتاد، لكن اختلافاً بين DS ومفتاح النطاق، أو تضارباً بين RDAP وWHOIS، أو فشل أمر تزويد، أو تعذر الوصول إلى جهة اتصال يحتاج إلى حكم بشري. يجب تحديد السجل المرجعي، وصاحب القرار، والإجراء الآمن، وطريقة التحقق بعد الإصلاح.
يتطلب الإشراف الجيد أدلة محددة: لقطة للحالة المعتمدة لتفويض الأب والتابع، وجدولاً لدوران المفاتيح، وسجلاً لصلاحيات أمناء التسجيل، وموافقات التغيير، وتقارير مقارنة RDAP وWHOIS، ومراجعات للتقارير الشهرية، واختبارات لجهات الاتصال، وإثباتات لحفظ البيانات، وتعييناً واضحاً لأدوار التعافي. لا تقدم المصادر العامة هذه المواد، لكنها تحدد المواضع التي ستكون فيها ضرورية.
كلفة معالجة الاستثناءات والاستمرارية
أشد مخاطر السجل الصغير كلفة قد لا يكون حجم الحركة اليومية، بل الحاجة إلى التصرف الصحيح عند حدث نادر. يمكن لمساحة أسماء أن تبقى هادئة زمناً طويلاً، ثم تتطلب تنسيقاً سريعاً ودقيقاً تحت ضغط. وهنا تظهر قيمة التمرين المسبق وسجلات الصلاحية ووضوح المسؤوليات.
من حالات الفشل الممكنة عدم اتساق تفويض الأب والتابع، أو اختلاف بيانات الربط، أو عدم تطابق DS مع مفاتيح DNSSEC، أو انحراف WHOIS وRDAP عن بعضهما، أو فشل أمر من أمين تسجيل، أو انتهاء شهادة أو مفتاح أو جهة اتصال، أو تعثر حفظ البيانات والانتقال الطارئ. لا تشير الأدلة إلى وقوع أي من هذه الحالات في .icbc؛ إنها قائمة بالسيناريوهات التي ينبغي أن تغطيها الضوابط.
لكل سيناريو طبيعة مختلفة. أخطاء التفويض وDNSSEC تمس استمرارية الحل والتحقق. واختلاف بيانات التسجيل يمس الدقة وإمكانية التدقيق. وفشل التزويد يمس التكامل والتفويض. وثغرات الاتصال الأمني تمس التصعيد. وتعثر الحفظ أو الانتقال يمس المرونة. أما إساءة تفسير العدادات فتمس الإشراف، لأنها قد تعطي أصحاب القرار ثقة لا يسندها الدليل.
يمثل حفظ بيانات السجل للطوارئ أكثر من مجرد تخزين نسخة. يجب أن تكون البيانات دقيقة ومفهومة بما يكفي لكي يتعامل مشغل بديل مع الأسماء والحالات وجهات الاتصال وكائنات المضيف وعلاقات أمناء التسجيل وبيانات الأمان. وإذا كانت النسخة موجودة تعاقدياً لكنها قديمة أو غير متسقة، فقد تبقى الاستمرارية ممكنة نظرياً وصعبة عملياً.
كذلك لا يثبت وجود التزام بانتقال طارئ أن الانتقال جُرّب أو أنه سيكون سريعاً. يلزم معرفة مكان الاعتمادات، وصحة الاتصالات، وملكية المفاتيح، وقدرة الجهة البديلة على تفسير الحالة. العقد يحدد واجباً، لكنه ليس نتيجة اختبار تعافٍ.
تحتاج قنوات الإبلاغ عن الإساءة والأمن إلى وضوح مماثل. في حادث يمس اسماً أو إعداداً، قد تشارك جهة السجل وأمين التسجيل ومشغل DNS وفريق الأمن والشؤون القانونية وصاحب العلامة. وإذا كانت الحدود مفهومة ضمنياً فقط، يتحول خلل صغير إلى أزمة تنسيق. ولا يثبت غياب حادث في المصادر أن هذا الخطر غير موجود أو أنه تحقق فعلاً.
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات