
Резюме
- IANA, ICANN, публичный DNS, RDAP, ежемесячные отчёты реестра и корпоративные записи подтверждают ограниченную плоскость управления реестром
.icbcбанка ICBC, но не доказывают частную архитектуру, долгосрочную надёжность или производственные результаты для клиентов. - Брендовый реестр с одним зарегистрированным доменом всё равно несёт фиксированные издержки на надзор, интеграцию, обслуживание, метаданные безопасности, отчётность, восстановление и обработку исключений.
Industrial and Commercial Bank of China Limited управляет.icbc — брендовым доменом верхнего уровня, то есть частью интернет-адреса, которая следует после последней точки. Банк отвечает за плоскость управления именами: записи и системы, которые обеспечивают уникальность, доступность и атрибуцию имён.icbc. Это важно сейчас, потому что даже реестр с одним доменом в публичном отчёте за январь 2026 года должен поддерживать согласованность ответов системы доменных имён (DNS), регистрационных данных, настроек безопасности и обязанностей по непрерывности при изменении программного обеспечения, контактов и сервисных соглашений.
Если эти записи разойдутся, пострадать могут команды банка по управлению рисками, операторы реестра, аккредитованные регистраторы, подающие изменения имён, специалисты по реагированию на инциденты безопасности и все, кто полагается на адрес.icbc. Публичные данные не показывают ни произошедших сбоев, ни зависимости клиентских сервисов от.icbc. Но они показывают, за чем должны следить владельцы рисков: корневое делегирование, авторитетные серверы имён, доступ к регистрационным данным, метаданные безопасности и обязанности по восстановлению.
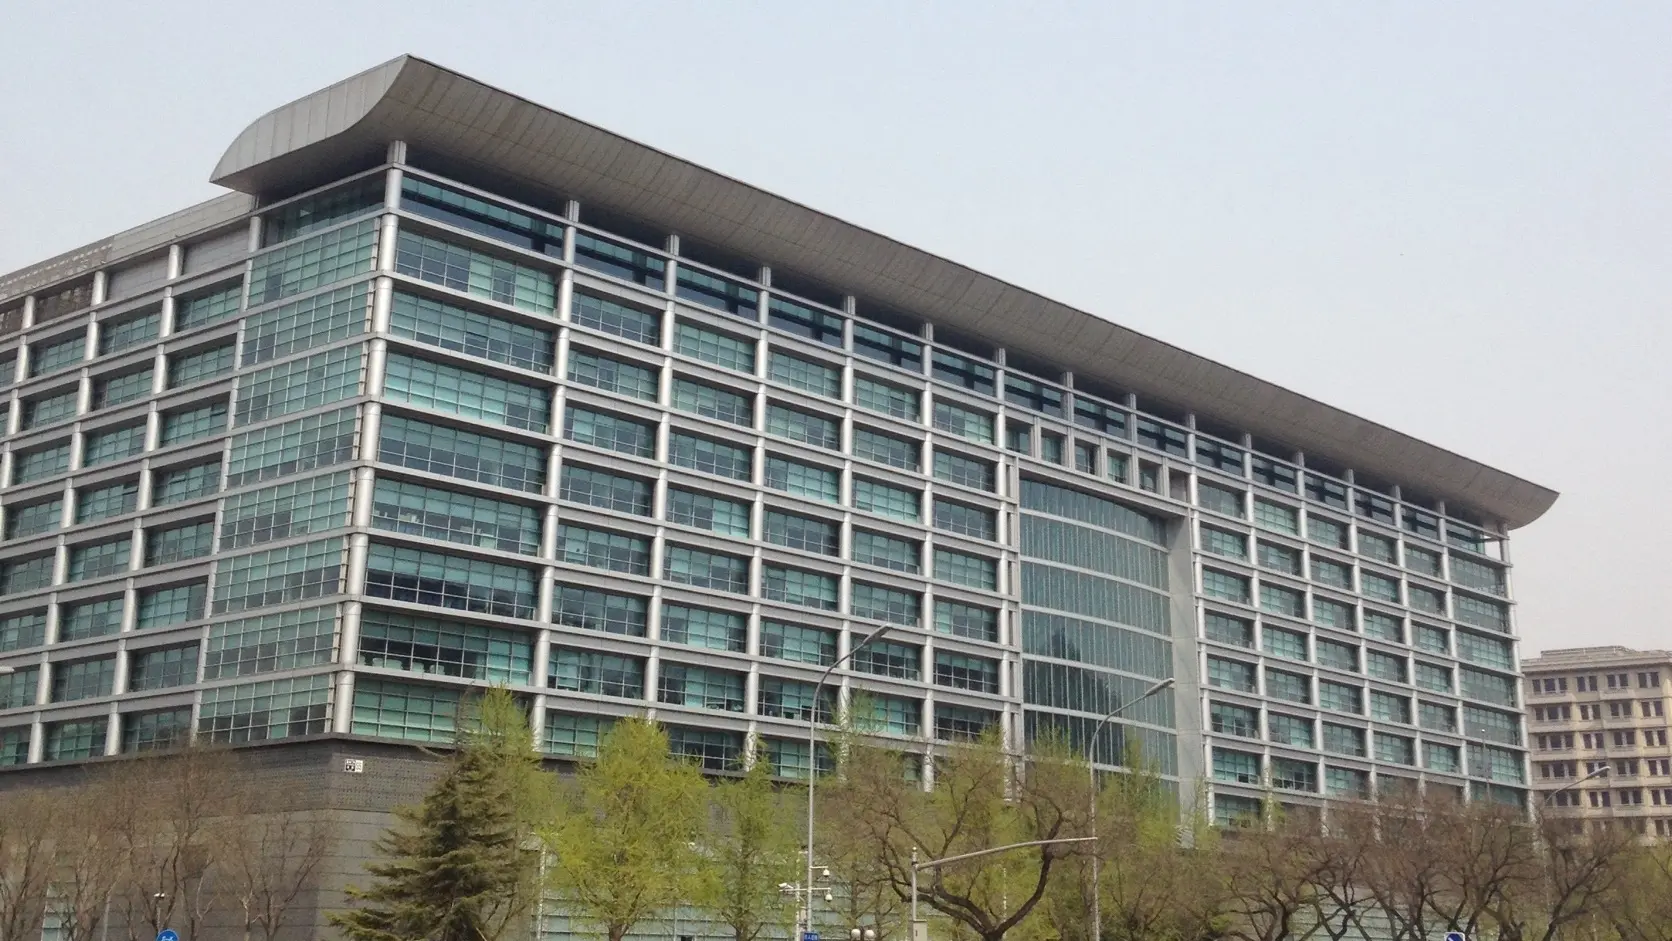
Штаб-квартира Industrial and Commercial Bank of China на западном участке проспекта Чанъань в Пекине. Фото: Boubloub, CC0.
На снимке изображена штаб-квартира компании. На нём не изображены инфраструктура реестра.icbc, системы DNS или RDAP, операционный персонал, показатели работы, инциденты или результаты для клиентов.
Что подтверждают публичные источники
Объект рассмотрения — Industrial and Commercial Bank of China Limited, организация, указанная в материалах IANA и ICANN для.icbc. Её не следует путать с ICBC Financial Services LLC, ICBC Standard Bank PLC или другими аффилированными структурами с похожими названиями. Публичные данные связывают домен верхнего уровня.icbc с Industrial and Commercial Bank of China Limited как спонсирующей организацией, а реестровое соглашение ICANN относит этот TLD к брендовым реестрам Specification 13 — договорной категории для ограниченного пространства имён, управляемого брендом, — по соглашению от 19 февраля 2015 года.
Материалы IANA о делегировании фиксируют.icbc как зарегистрированный 9 апреля 2015 года с последующим обновлением 12 декабря 2024 года. Делегирование — это опубликованное корневой зоной назначение домена верхнего уровня его авторитетным серверам имён. На той же странице указаны WHOIS — более старый текстовый интерфейс поиска регистрационных данных — по адресу whois.nic.icbc, база RDAP — структурированный HTTP-интерфейс для регистрационных данных — и восемь авторитетных серверов имён с именами хостов под брендом ZDNS.
Отчёт IANA о делегировании и материалы о готовности указывают, что до делегирования были завершены проверка личности заявителя, техническое соответствие и подтверждение контактов. Эти факты устанавливают право на делегирование, сам факт делегирования и опубликованную плоскость управления. Они не устанавливают постоянное соблюдение требований после делегирования и не раскрывают частные технические и коммерческие механизмы работы реестра.
Это различие важно, потому что брендовый реестр — это публичная функция именования, обёрнутая вокруг частной цели бренда. ICBC может быть оператором реестра по документам, используя при этом поставщиков услуг, подрядные системы и операционные процедуры, которых нет в публичных данных. Поэтому публичные метки серверов имён, страницы реестрового соглашения и точки RDAP — полезные свидетельства наблюдаемого делегирования, но не карта кадрового состава, контрактов с поставщиками, операций безопасности, обработки инцидентов или архитектуры восстановления.
Собственная страница реестра ICBC и страницы справочника BTW помогают установить идентичность компании и границы публичного объекта. Годовой отчёт ICBC за 2025 год добавляет более широкий контекст о рисках кибербезопасности, технологий и операционной устойчивости на уровне банковской группы. Однако годовой отчёт банка не является системой измерения для.icbc. Он не проверяет независимо задержки DNS, доступность сервисов реестра, качество данных RDAP, производительность предоставления услуг регистраторами или исход какого-либо инцидента реестра. Это контекст, а не служебная запись.
Иерархия доказательств намеренно узкая. Страницы справочника устанавливают, о какой компании идёт речь. Записи IANA устанавливают факты публичного делегирования. Материалы соглашения ICANN устанавливают договорной и политический статус. Ежемесячные отчёты устанавливают отдельные заявленные счётчики. Наблюдения DNS и RDAP устанавливают внешне видимые интерфейсы на момент времени. Ни одна из этих категорий не заменяет другие. Договор — это не измерение трафика. Счётчик трафика — не проверка восстановления. Доступная конечная точка — не полный аудит качества записей.
Только раздельное рассмотрение этих категорий позволяет избежать преувеличения публичных данных.
Поэтому самый сильный публичный вывод ограничен: Industrial and Commercial Bank of China Limited управляет — или числится управляющим — делегированным брендовым реестром.icbc с публичным DNS, WHOIS, RDAP, договорной отчётностью и обязательствами Specification 13. Более слабый вывод, которого следует избегать, состоит в том, что эти публичные записи доказывают высокую надёжность, принятие клиентами, бесперебойное переключение на резерв или зрелые частные средства контроля. Возможность, надёжность и производственные результаты для клиентов — разные категории. Данные доказывают способность поддерживать и раскрывать плоскость управления реестром.
Они не доказывают, насколько стабильно эта способность работает, и не доказывают, зависит ли от неё какой-либо клиентский сервис.
Брендовый реестр — это плоскость управления, а не маркетинговый суффикс
Домен верхнего уровня может выглядеть как маркетинговый актив, особенно когда он в точности повторяет название банка. Но технически это плоскость управления. Она находится над именами, записями, контактами, данными делегирования, связями с регистраторами, метаданными безопасности и обязанностями по непрерывности. Даже если видимое пространство имён невелико, реестр всё равно участвует в глобальном корне DNS и должен сохранять уникальность и согласованность каждого имени, за которое отвечает.
Цифры ежемесячной отчётности за январь 2026 года показывают один домен для.icbc. Столь малое число может наводить на мысль об ограниченном публичном использовании, но оно не делает плоскость управления тривиальной. Один зарегистрированный домен всё равно может зависеть от корректного родительского делегирования, работы авторитетных серверов имён, состояния DNSSEC, публикации WHOIS и RDAP, доступа регистраторов, обработки объектов хостов, контактов для abuse и безопасности, отчётности, обязанностей по escrow и планирования экстренной передачи. Структура затрат не пропорциональна только числу публичных доменов.
Часть затрат фиксирована, поскольку реестр находится в глобальной системе координации.
Для брендового реестра бизнес-обоснованием чаще является контроль, а не объём. Статус Specification 13 меняет рыночную позицию, разрешая эксплуатацию реестра в интересах бренда и его аффилированных структур с особыми ограничениями. Это может снизить сложность открытой розничной модели, но не отменяет физику DNS. Корневая зона по-прежнему должна указывать на авторитетные серверы имён. Регистрационные данные по-прежнему должны быть согласованными. Метаданные безопасности по-прежнему должны соответствовать действительности. Отчётность по-прежнему должна готовиться. Контакты по-прежнему должны работать, когда что-то идёт не так.
Публичные данные ICBC иллюстрируют это различие. Пространство имён.icbc не представлено в публичных отчётах как коммерческий реестр с большим объёмом. Это контролируемое институциональное пространство имён. Но плоскость управления по-прежнему включает глобальный корень, авторитетные серверы с именами ZDNS, WHOIS, RDAP и отчётность реестра перед ICANN. Любая серьёзная оценка должна спрашивать, как эти элементы контролируются и согласовываются с течением времени, а не только существует ли пространство имён.
Именно здесь ключевую роль играет функция ведения записей. Реестр не обладает суверенной властью над значением имён в абстрактном смысле. Он ведёт ограниченные записи, на которые полагаются другие системы. Если эти записи уникальны, актуальны, защищены и постоянно доступны для ответов, пространство имён может работать. Если они расходятся, вред может не проявиться в виде крупного клиентского сбоя из-за малого числа доменов, но плоскость управления всё равно может стать неоднозначной или хрупкой. Тишина вокруг брендового реестра — не то же самое, что операционная простота.
Ограниченное использование меняет и экономику подотчётности. В розничном реестре множество регистрантов, регистраторов и публичных споров может создавать шум, но они же обеспечивают многократное использование путей предоставления услуг. В брендовом реестре с очень малым числом публичных доменов многие операции могут быть редкими. Редкие операции всё равно должны работать. Создание имени, смена сервера имён, изменение контакта, ротация ключей DNSSEC или экстренная передача могут стать событием с высоким вниманием именно из-за своей необычности. Издержки связаны не только с инфраструктурой.
Это сохранение институциональной памяти, полномочий и доказательств, необходимых для корректных действий, когда реестр долго молчит и затем внезапно требует точного изменения.
Как читать ежемесячные счётчики DNS, не преувеличивая выводы
Ежемесячные отчёты реестра ICANN полезны тем, что дают регулярный публичный срез отдельных договорных счётчиков. За январь 2026 года файлы.icbc показывают один домен, семь серверов имён и трёх операционных регистраторов. Файл активности фиксирует 199 814 952 полученных DNS UDP-запроса и столько же отвеченных, 1 814 759 полученных DNS TCP-запросов и столько же отвеченных, восемь проверок хостов, 22 создания хостов и ноль зарегистрированных RDAP-запросов.
Это существенные цифры, но не измерения времени безотказной работы. Их следует читать как счётчики ежемесячного отчёта, поданные в рамках системы отчётности реестра. Равенство полученных и отвеченных значений в конкретном месяце нельзя превращать в доступность, надёжность, задержку, долю успешных ответов, эталонную производительность или качество обслуживания. Публичный файл не показывает архитектуру измерений, метод выборки, границы временных интервалов, поведение при повторных попытках, состав резолверов, географическое распределение, классификацию ошибок или независимую проверку, необходимые для таких утверждений.
Это предостережение не теоретическое. Исторические файлы активности.icbc, включая точки сравнения за декабрь 2025 года, январь 2025 года и январь 2024 года, содержат случаи, когда отдельные счётчики ответов немного превышают счётчики полученных запросов. Простое деление ответов на полученные запросы дало бы значение выше 100 процентов. Это явный признак того, что счётчики нельзя безопасно рассматривать как парные наблюдения запросов и ответов из одного закрытого потока измерений.
Публичные файлы не объясняют все причины расхождений, однако время агрегации, определения отчётности, точки сбора, повторные попытки или трактовка категорий могут делать договорные счётчики непригодными для упрощённых расчётов долей. Ответственный вывод более узкий: отчёты показывают, что было заявлено в этих категориях за эти месяцы, а не каким было фактическое качество обслуживания.
Поэтому интерпретация ежемесячных отчётов должна начинаться с дисциплины категорий. Счётчик может быть полезен для вопроса, почему реестр с одним доменом получает большое число DNS UDP- и TCP-запросов, почему происходили операции с хостами или почему RDAP-запросы в этом периоде зафиксированы как ноль. Он также помогает сравнивать заявленные категории по месяцам. Но значения остаются лишь договорными счётчиками отчёта. Это отправные точки для изучения, а не окончательное доказательство.
Владельцу рисков потребуются определения сбора, границы необработанных данных, обработка исключений, независимый мониторинг и записи о сверке, прежде чем использовать цифры для выводов о производительности.
Проверки и создания хостов заслуживают той же сдержанности. Файл активности за январь 2026 года фиксирует восемь проверок хостов и 22 создания хостов. Эти значения показывают заявленную активность реестра в этих категориях. Они не указывают системы, стоящие за действиями, причину каждого действия, использованный путь регистратора, была ли операция рядовой или исключительной, а также обнаружила ли последующая сверка, что каждый объект корректен. Для брендового реестра с малым числом доменов такие небольшие операционные счётчики могут быть значимы, потому что каждое изменение может затрагивать владение контролем и утверждение.
Но они остаются счётчиками, а не доказательством окружающей среды контроля.
Та же осторожность относится к нулю RDAP-запросов в январе 2026 года. Это может означать, что отчёт не зафиксировал ни одного RDAP-запроса в этом периоде. Это не доказывает, что RDAP был недоступен, не использовался всеми возможными сторонами, не нужен, заблокирован или работал идеально. Это также не доказывает, что регистрационные данные всегда были корректны. Счётчик запросов — не аудит качества данных. Низкое число запросов может снижать наблюдаемую публичную нагрузку, но также может делать неисправности менее заметными, поскольку интерфейс используют меньше внешних сторон.
Показатель «один домен» также легко истолковать неверно. Он мало говорит об операционном риске, если домен стратегически важен, если на него завязаны внутренние сервисы или если будущее использование брендом изменится. С другой стороны, публичные данные не доказывают такой зависимости. Безопасная оценка такова: публичная нагрузка реестра.icbc по числу доменов выглядит узкой, тогда как обязанности реестра остаются реальными. Договорные счётчики поддерживают анализ мощностей и отчётности только при уважении к их ограничениям.
Внимательное чтение также отделяет способность обрабатывать трафик от результатов для клиентов. Высокий заявленный счётчик DNS-запросов может показывать, что категория отчётности зафиксировала большое число запросов. Он не может сказать, добрались ли клиенты до сайта, доверяли ли пользователи пространству имён, хорошо ли работали приложения или была ли достигнута какая-либо сервисная цель. Счётчик доменов показывает размер пространства имён в рамках определения отчётности. Он не может сказать, важен ли реестр для какой-либо функции банка. Счётчик регистраторов показывает заявленную операционную категорию.
Он не может описать глубину интеграции, готовность к исключениям или бизнес-зависимость. Эти различия сохраняют пользу ежемесячных файлов, не заставляя их отвечать на вопросы, для которых они не предназначены.
DNSSEC и поддержание делегирования
Публичное наблюдение DNS для.icbc фиксирует восемь имён авторитетных серверов: a.zdnscloud.cn., b.zdnscloud.cn., c.zdnscloud.cn., d.zdnscloud.cn., f.zdnscloud.cn., i.zdnscloud.cn., g.zdnscloud.com. и j.zdnscloud.com. Наблюдение также фиксирует DS-запись — указатель со стороны родителя, используемый для проверки безопасности DNS, — с тегом ключа 52120, алгоритмом 8 и типом дайджеста 2. Также фиксируется SOA — запись зоны, определяющая её первичный сервер и рабочие таймеры, — первичным сервером которой является a.zdnscloud.com., а ответственным почтовым ящиком — td_dns_gtld.knet.cn.
Значения SOA включают серийный номер 1386050294, refresh 600, retry 3600, expire 1209600 и minimum 3600. Для nic.icbc наблюдение фиксирует шесть адресов IPv4 и шесть адресов IPv6.
Эти факты устанавливают публичное делегирование и поверхность DNSSEC на момент времени. Они важны, поскольку показывают записи, которые могут наблюдать резолверы и реестры. Но они не доказывают успешное переключение на резерв, географическое разнообразие, устойчивую доступность, зрелость ротации ключей DNSSEC или клиентский опыт. DS-запись у родителя и авторитетные серверы имён в корне — необходимые компоненты, но не полное операционное доказательство.
Значения SOA и число адресов nic.icbc — полезные маркеры ожидаемого состояния. Они дают владельцам рисков конкретную основу для сравнения с последующими наблюдениями. Если меняются серийный номер, ответственный почтовый ящик, набор серверов имён, DS-запись или число адресов, вопрос не в том, пошло ли что-то не так автоматически. Вопрос в том, было ли изменение ожидаемым, утверждённым, сверенным и отражённым в данных родителя, данных дочерней зоны, регистрационных данных и записях непрерывности. Публичный DNS может показать, что изменение видимо. Он не может показать, что изменение управлялось корректно.
DNSSEC — система подписей, позволяющая резолверам проверять записи DNS, — увеличивает нагрузку на обслуживание, поскольку связь «родитель-ребёнок» должна оставаться согласованной. Расхождение между DS-материалом у родителя и DNSKEY-материалом у дочерней стороны может нарушить проверку для проверяющих резолверов. Ротация ключей может быть технически корректной по плану, но провалиться по срокам, коммуникации или развёртыванию. Небольшой брендовый TLD не освобождён от этих рисков. Более того, малый объём ежедневных изменений иногда ослабляет операционные навыки, поскольку исключения редки, а процедуры отрабатываются реже.
Надзор за ротацией DNSSEC — это не только криптографическая задача. Это задача календаря, полномочий и наблюдений. Реестр должен знать, какой ключевой материал ожидается, когда он меняется, кто вправе запрашивать обновление у родителя, что могут наблюдать действующие резолверы и как долго должны сосуществовать старый и новый материалы. Публичная DS-запись показывает одно видимое состояние. Она не показывает цепочку утверждений, метод тестирования, временные задержки, решение об откате или доказательства, сохранённые после изменения.
Именно эти материалы нужны владельцу рисков, прежде чем считать поверхность DNSSEC контролируемой, а не просто присутствующей.
Поддержание делегирования также включает согласованность glue-записей и серверов имён. Если расходятся данные родителя, NS-данные дочерней зоны, адреса хостов или записи провайдера, разрешение имён может стать несогласованным. Набор серверов имён с именами хостов под брендом ZDNS указывает видимую публичную границу обслуживания, но не доказывает частный контракт ICBC с поставщиком, архитектуру, кадровый состав, runbook или путь эскалации. Он также не показывает, кто хранит каждый ключ, кто утверждает каждое изменение и как организован аварийный доступ.
Поэтому издержки DNSSEC и делегирования — это прежде всего издержки дисциплинированной координации. Кто-то должен отслеживать состояние родителя и дочерней зоны, сравнивать ожидаемые и действующие записи, поддерживать контакты, тестировать изменения до их попадания в корень, отслеживать сроки жизни ключей и сохранять путь отката, не создающий сбоя проверки. Эти задачи не блестящи и не становятся ненужными из-за малого числа доменов. Это повторяющаяся цена включения брендового реестра в глобальную систему именования.
RDAP, WHOIS и согласованность регистрационных данных
Запись IANA указывает WHOIS по адресу whois.nic.icbc и опубликованную базу RDAP. Публичные конечные точки RDAP для.icbc доступны, включая справочную конечную точку RDAP и доменную конечную точку для nic.icbc. Это устанавливает внешне видимый интерфейс регистрационных данных. Это не устанавливает, что все поля полны, что обработка политики всегда корректна, что поведение доступа стабильно под нагрузкой или что будущие изменения сохранят качество данных.
RDAP и WHOIS имеют разную историю и модели данных. WHOIS старше, проще и часто менее структурирован. RDAP более структурирован, основан на HTTP и лучше подходит для машиночитаемых ответов. Одновременная работа обоих создаёт работу по сверке. Имена, статусы, контакты, ссылки на регистраторов, события, уведомления и поля политики могут разойтись, если реестр рассматривает интерфейсы как отдельные пути публикации, а не как представления одного набора записей. Даже реестр с одним доменом должен предотвращать такое расхождение.
Согласованность регистрационных данных важна, потому что именно через неё внешние стороны понимают, кто отвечает за имя и как реестр представляет состояние. Команды безопасности, владельцы брендов, сетевые операторы, исследователи, регистраторы и участники политических процессов могут полагаться на эти записи. Если RDAP показывает устаревший статус, если контактные данные WHOIS не согласованы или если доменный объект содержит несогласованные события жизненного цикла, проблема может не проявиться как сбой DNS. Тем не менее она может навредить реагированию на инциденты, юридической ясности, эскалации безопасности и проверяемости.
Поэтому сверку RDAP и WHOIS следует рассматривать как контроль ведения записей, а не как косметическую проверку интерфейса. Владельцу рисков нужно знать, генерируются ли оба интерфейса из одних и тех же авторитетных регистрационных данных, считаются ли различия ожидаемыми или расследуются, как часто проверяются доменные и справочные ответы и как сравниваются ссылки на регистраторов, уведомления, события и значения статусов. Публичные данные показывают, что поверхности доступны. Они не показывают регламент сверки, очередь исключений, владельца решений об исправлениях или допустимое время на устранение расхождения.
К нулевому значению RDAP-запросов в отчёте за январь 2026 года следует относиться осторожно. Оно не снижает обязанность поддерживать согласованность RDAP и не доказывает, что точные регистрационные данные никому не требовались. Низкая наблюдаемая активность запросов может облегчить пропуск сбоев качества. Если интерфейс используется редко, реестру нужны собственные тесты и средства сверки, чтобы обнаружить расхождение раньше внешнего пользователя. Публичные данные не показывают, существуют ли такие средства.
Опубликованная граница RDAP также не указывает источник данных за ней. Она показывает интерфейс, открытый в публичном интернете. Она не сообщает читателю, генерируются ли RDAP, WHOIS, системы регистраторов, публикация DNS и данные escrow из одной канонической базы, нескольких синхронизированных систем или платформы поставщика услуг. Эта архитектура может управляться хорошо или плохо, но публичные данные не решают этот вопрос.
Корректная оценка такова: реестр.icbc банка ICBC имеет видимые поверхности регистрационных данных, и эти поверхности несут постоянные издержки на согласованность и сверку, которые нельзя отбросить ссылкой на малое число доменов.
Спецификация 13 меняет рынок, но не физику DNS
Статус брендового реестра по Specification 13 меняет коммерческую и политическую среду TLD. Он признаёт, что точечный брендовый реестр не пытается управлять обычным открытым розничным пространством имён. Реестр может эксплуатироваться в интересах бренда с ограничениями, которые определяют, кто и для каких целей может регистрировать имена. Для ICBC это помогает объяснить, почему ежемесячный отчёт может показывать один домен, а реестр при этом остаётся действительным делегированным TLD.
Но Specification 13 не меняет принципы работы DNS. Реестр по-прежнему должен поддерживать делегирование, работу серверов имён, материал DNSSEC, регистрационные данные, интерфейсы регистраторов, отчётность, каналы связи и механизмы непрерывности. Ограничительная политика регистрации может уменьшить отдельные категории злоупотреблений и розничной поддержки, но может повысить значимость управления. Если пространство имён могут использовать только бренд или контролируемые им стороны, каждое решение о регистрации становится частью контроля бренда, технологического управления и управления рисками.
Отчёт за январь 2026 года указывает трёх операционных регистраторов. Это число не следует переоценивать. Оно не показывает, насколько активно используются регистраторы, какой регистратор выполняет какое действие, являются ли отношения с регистраторами прямыми или опосредованными платформой и какие операционные процедуры регулируют исключения. Оно лишь сообщает читателям, что зафиксировано в отчёте за месяц. Тем не менее даже небольшой набор регистраторов создаёт обязанности по интеграции: учётные данные, контакты, доступ EPP или эквивалентные пути предоставления услуг, обработку жизненного цикла, сверку ошибок и утверждение изменений.
Интеграция регистраторов — одна из областей, где экономика ограниченного бренда становится конкретной. Реестру может не требоваться крупный публичный канал продаж, но ему всё равно нужны контролируемые пути для создания, изменения, продления, удержания и вывода имён. Нужно знать, какой аккаунт или отношение с регистратором авторизовано для какого действия, как защищены учётные данные, как сверяются неудачные попытки предоставления услуг и как утверждается исключительный запрос. Публичные данные не раскрывают эти механизмы. Они лишь показывают, что работа регистраторов является частью заявленной среды реестра.
Брендовые ограничения могут создавать и ложное спокойствие. Публичное пространство имён с малым числом регистрантов может иметь меньше внешних клиентских споров, но всё равно может страдать от ошибок регистраторов при предоставлении услуг, устаревших контактных данных, ошибок DNSSEC или трения при экстренной передаче. Ключевое различие в том, что последствия могут концентрироваться внутри бренда, а не распределяться по множеству регистрантов. Концентрация меняет, кто пострадает, но не меняет существование технических режимов отказа.
Для банка брендовый реестр также находится рядом с репутационным риском. TLD, несущий бренд банка, может восприниматься пользователями как признак подлинности, даже если публичные данные не показывают широкого клиентского использования. Поэтому управление важно. Реестр не должен превращать ограниченное пространство имён в хрупкое. Средства контроля должны делать создание имён осознанным, но не делать невозможным законное обслуживание. Specification 13 сужает рынок. Она не устраняет операционную дисциплину, необходимую для поддержания точности и постоянной пригодности реестра.
Издержки на надзор, интеграцию и обслуживание
Стоимость брендового реестра — это не только счёт за техническое обслуживание. Это повторяющиеся издержки надзора за тем, чтобы публичные данные продолжали соответствовать заданному состоянию. Для.icbc надзор начинается с границы идентичности: Industrial and Commercial Bank of China Limited является субъектом записей реестра, и реестр не следует оценивать через несвязанные структуры с именем ICBC. Далее идут обязательства по соглашению ICANN, данные делегирования IANA, состояние серверов имён, материал DNSSEC, публикация WHOIS и RDAP, отношения с регистраторами и ежемесячная отчётность.
Издержки интеграции возникают там, где встречаются системы. Брендовое управление банка, юридическая проверка, программа кибербезопасности, управление поставщиками, эксплуатация DNS и платформа реестра не работают естественным образом как единая система. TLD заставляет их координироваться. Новое имя, выведенное имя, обновление контакта, ротация ключей, смена учётных данных регистратора или исправление отчётности могут требовать нескольких владельцев. Публичные данные не показывают конструкцию контроля ICBC, но показывают достаточно поверхностей, чтобы сделать вывод о неизбежности интеграции.
Издержки обслуживания менее заметны, но более постоянны. Набор серверов имён должен оставаться доступным и корректно делегированным. DS-записи должны оставаться согласованными с ключами дочерней зоны. Данные SOA должны оставаться осмысленными. WHOIS и RDAP должны отражать актуальные регистрационные данные. Интерфейсы регистраторов должны оставаться под контролем. Ежемесячные отчёты должны готовиться и проверяться. Контакты должны оставаться действительными. Сертификаты, ключи, учётные данные и пути доступа не должны незаметно истекать. Отсутствие публичных записей об инцидентах не доказывает, что вся эта работа выполняется хорошо.
Это лишь отсутствие публичных свидетельств об инцидентах в рассмотренных материалах.
Владение контролем — организующий вопрос. У реестра может быть спонсор, техническая граница обслуживания, регистраторы, публичные контакты и договорные обязанности, но владельцу рисков всё равно нужно знать, кто может решать, кто может исполнять, кто может наблюдать и кто может отменять изменение. Публичная граница серверов имён ZDNS заслуживает осторожного подхода. Имена хостов под брендом ZDNS показывают видимый авторитетный слой обслуживания.icbc. Они не доказывают частный контракт ICBC с поставщиком, операционную архитектуру или распределение ответственности.
У банка могут быть прямые или косвенные отношения, пути утверждения или сервисные договорённости, которые не публичны. С точки зрения риска сама эта неопределённость имеет цену: ICBC и его командам по подтверждению нужна ясность, даже если публика её не видит.
Обработка исключений — это место, где скрытая стоимость становится наиболее явной. Рутинные операции можно автоматизировать, но исключения требуют суждения. Если ротация DS идёт не так, кто-то должен знать, менять ли родителя, откатывать ли дочернюю зону, корректировать ли сроки или координироваться с провайдером. Если RDAP и WHOIS расходятся, кто-то должен решить, какой источник авторитетен и как исправить несоответствие. Если действие регистратора оспаривается, кто-то должен согласовать политику, журналы и договорные обязанности. Если контакт не отвечает, кто-то должен заменить его до следующей чрезвычайной ситуации.
Доказательства, которые нужны владельцу рисков, конкретны. Они включали бы записи ожидаемого состояния для делегирования родителя и дочерней зоны, расписания ключей DNSSEC, перечни доступа регистраторов, утверждения изменений, результаты сравнения RDAP и WHOIS, записи проверки ежемесячных отчётов, результаты валидации контактов, подтверждение отправки данных в escrow, назначение ролей восстановления и проверку после изменений. Рассмотренные публичные материалы не дают этих артефактов. Они указывают поверхности, где эти артефакты имели бы значение. Этого достаточно для формулировки риска, но недостаточно для его закрытия.
Обработка исключений и экономика непрерывности
Основной экономический риск небольшого брендового реестра не обязательно в стационарном объёме запросов. Это стоимость редких сбоев. Пространство имён может долго оставаться тихим, а затем потребовать точной координации в условиях нехватки времени.
Режимы отказа знакомы: несогласованность делегирования родителя и дочерней зоны, расхождение glue-записей, несоответствие ротации ключей DNSSEC или DS, расхождение RDAP и WHOIS, ошибка предоставления услуг регистратором, трение при работе с данными escrow, задержка экстренной передачи, пробелы в контактах abuse, неоднозначность границы контроля поставщика, истечение сертификата или ключа и неверное понимание счётчиков ежемесячного отчёта.
Каждый режим отказа относится к своему центру затрат. Сбои делегирования и DNSSEC — это проблемы технической непрерывности. Расхождение RDAP и WHOIS — проблемы точности записей. Сбои предоставления услуг регистраторами — проблемы интеграции и авторизации. Пробелы в контактах abuse — проблемы эскалации. Вопросы escrow и экстренной передачи — проблемы устойчивости. Неоднозначность границы поставщика — проблема управления. Неверное толкование счётчиков — проблема надзора, поскольку может заставить владельцев рисков поверить, что у них есть доказательства, которых на самом деле нет.
Публичный показатель «один домен» может заставить эти риски казаться малыми, но концентрация действует в обе стороны. Если в пространстве имён только один видимый домен, проблема, затрагивающая этот домен, может затронуть всё публичное пространство имён. Если домен используется слабо, практический эффект для клиентов может быть ограниченным. Публичные данные не доказывают ни тот, ни другой исход. Они показывают, что реестр несёт те же категории обязанностей по непрерывности, что и более крупные реестры, но с другим масштабом и подверженностью.
Данные escrow и экстренную передачу особенно легко недооценить. Договорные обязательства могут требовать наличия данных и механизмов передачи, но обязанность — не то же самое, что проверенное восстановление. Публичные данные не показывают, будет ли передача быстрой, задокументированы ли все зависимости, доступны ли учётные данные, актуальны ли контакты и создаст ли сбой провайдера задержку. Для институционального бренда экономический вопрос не только в том, возможно ли восстановление. Вопрос в том, достаточно ли отрепетировано восстановление, чтобы быть убедительным, когда обычный путь оператора недоступен.
Данные escrow — это также вопрос управления данными, а не только хранения. Запись для передачи должна представлять состояние реестра достаточно точно, чтобы другой квалифицированный оператор мог понять имена, статусы, контакты, объекты хостов, отношения с регистраторами и метаданные безопасности. Если публичные поверхности RDAP и WHOIS, записи регистраторов и материалы escrow расходятся, реестр может иметь формальный механизм непрерывности, но всё равно столкнуться с неоднозначностью в решающий момент. Рассмотренные публичные источники устанавливают, что обязанности по непрерывности являются частью среды реестра.
Они не устанавливают, что данные для передачи были проверены, сверены или признаны достаточными.
Экстренная передача также зависит от качества данных до наступления чрезвычайной ситуации. Неполные, устаревшие или трудно интерпретируемые материалы escrow могут замедлить передачу, даже если формальное обязательство существует. Непроверенные контакты могут задержать передачу полномочий. Записи регистраторов, не сверенные с RDAP и WHOIS, могут создать неопределённость о состоянии имени. Материал DNSSEC без чёткого владельца может сделать восстановление рискованным. Ни одно из этих утверждений не говорит о наличии таких проблем у.icbc.
Они описывают категории доказательств, которые были бы необходимы для оценки непрерывности за пределами существования договорных обязанностей и публичных конечных точек.
Эскалация вопросов abuse и безопасности создаёт ещё одну тихую стоимость. У ограниченного брендового TLD может быть меньше споров между регистрантами, но если имя скомпрометировано, неверно настроено или используется для имитации, эскалация должна быть чёткой. В процесс могут быть вовлечены реестр, регистратор, DNS-оператор, команда безопасности, юридическая команда и владелец бренда. Если обязанности подразумеваются, а не зафиксированы письменно, небольшой инцидент может стать проблемой координации. Публичные материалы не сообщают о таком инциденте для.icbc.
Суть в том, что плоскость управления реестром должна быть готова к этому классу событий, даже если публичное пространство имён выглядит малым.
Как клиентам и владельцам рисков оценивать доказательства
Дисциплинированная оценка разделяет три вопроса. Во-первых, есть ли у ICBC возможность управлять реестром? Публичный ответ — да в ограниченном смысле:.icbc делегирован, имеет публичные серверы имён, материал DNSSEC, публикацию WHOIS и RDAP, записи реестра ICANN и появляется в ежемесячных отчётах реестра. Во-вторых, доказывает ли это операционную надёжность? Нет. Надёжность требует доказательств доступности, задержек, обработки ошибок, мониторинга, реагирования на инциденты, успешности изменений и восстановления. Ежемесячные счётчики и точечные наблюдения DNS этого не дают.
В-третьих, доказывают ли публичные данные производственные результаты для клиентов? Нет. Рассмотренные публичные материалы не указывают клиентские развёртывания, бизнес-результаты, исходы инцидентов или видимую пользователям производительность сервисов, связанных с.icbc.
Поэтому владельцам рисков следует задавать более узкие и качественные вопросы. Сверяются ли записи делегирования родителя и дочерней зоны по расписанию? Кто утверждает изменения ключей DNSSEC и как тестируются ротации? Какая система является авторитетной для регистрационных данных? Как сравниваются RDAP, WHOIS, записи регистраторов и результаты escrow? Что произойдёт, если видимый путь поставщика DNS-услуг станет недоступен? Кто может менять контакты и записи серверов имён? Как контролируются учётные данные регистраторов? Как проверяются ежемесячные отчёты перед отправкой?
Какой внутренний сигнал отличает аномалию отчётности от аномалии сервиса?
Командам закупок и подтверждения также следует расспрашивать о публичной границе ZDNS, не преувеличивая её. Видимые имена хостов серверов имён показывают, куда указывает публичное делегирование. Они не отвечают, кто владеет операционным runbook, может ли ICBC независимо проверять работу провайдера и как авторизуются экстренные изменения. Серьёзная оценка контроля искала бы контракты, матрицы ответственности, средства контроля доступа, результаты мониторинга, записи изменений, учения по восстановлению и процедуры на случай инцидентов. Ни один из этих частных материалов не подтверждается публичными данными.
Файлы ежемесячных счётчиков следует использовать как отправные точки для изучения, а не как окончательное доказательство. Равные значения полученных и отвеченных UDP-запросов в январе 2026 года могут выглядеть успокаивающе, но равенство — не доступность. Исторические счётчики ответов, немного превышающие счётчики полученных запросов, показывают, почему расчёт доли может стать бессмысленным. Владельцу рисков следует спросить, как ICBC и его цепочка обслуживания реестра определяют, собирают, сверяют и проверяют эти значения. Цель не в том, чтобы отвергнуть отчёты. Цель — держать их в надлежащих рамках.
Клиентам и владельцам бизнеса следует быть столь же осторожными с предположениями о внедрении. Точечный брендовый TLD может поддерживать аутентификацию, ясность бренда или контролируемое именование, но публичные материалы здесь не показывают реальных клиентских развёртываний или результатов. Правильный вывод:.icbc даёт ICBC способность контролировать реестр. Даёт ли эта способность измеримую пользу клиентам, зависит от решений по внедрению и реального использования, которые не доказаны источниками в этой записи.
Тем же разделением должен руководствоваться язык подтверждения. Доказательства возможности могут включать делегирование, договоры, материал DNSSEC, RDAP, WHOIS и ежемесячную отчётность. Для доказательства надёжности потребуются результаты мониторинга, обработка инцидентов, успешность изменений, учения по восстановлению и тесты непрерывности. Для доказательства результатов для клиентов потребуются идентифицированные сервисы, пользователи, бизнес-зависимость и наблюдаемые результаты. Смешение категорий создаёт ложную точность.
Раздельное рассмотрение позволяет публичным данным поддерживать то, что они могут поддерживать, и одновременно показывает, где всё ещё потребуется частное подтверждение.
Ограниченная оценка
Реестр.icbc банка Industrial and Commercial Bank of China Limited — это реальная публичная плоскость управления с задокументированным спонсором, соглашением ICANN о брендовом реестре, делегированием IANA, материалом DNSSEC, авторитетными серверами с именами ZDNS, WHOIS, RDAP и регулярными счётчиками ежемесячных отчётов. Пространство имён выглядит узким по публичному числу доменов, но его обязанности не вымышлены. Реестр с одним доменом всё равно должен сохранять уникальные имена, точные записи, метаданные безопасности и непрерывность.
Самая важная аналитическая граница проходит между существованием и производительностью. Публичные данные устанавливают возможность. Они не устанавливают время безотказной работы, задержки, надёжность, принятие клиентами, бизнес-результаты, зрелость кадров, архитектуру, контракты с поставщиками, историю инцидентов или успешность восстановления. Договорные обязанности могут требовать систем и поведения, но не являются доказательством постоянного соблюдения. Счётчики ежемесячных отчётов могут показывать заявленную активность, но не являются эталоном качества обслуживания.
Публичные наблюдения DNS могут показывать делегирование и материал безопасности на момент времени, но не являются доказательством успешного будущего обслуживания.
Поэтому стоимость.icbc для ICBC лучше всего понимать как стоимость институционального контроля. Реестр даёт банку ограниченное пространство имён под его брендом. Взамен он создаёт повторяющиеся обязанности по надзору, интеграции, обслуживанию и обработке исключений. Эти обязанности не устаревают из-за малого публичного объёма доменов. Это цена участия в корне.
Публичные данные не поддерживают ни алармизм, ни упрощённое успокоение. Они поддерживают практический вывод:.icbc — это небольшая, но значимая плоскость управления реестром. Её ценность зависит от дисциплинированного ведения записей и операционной непрерывности, а публичные записи следует читать достаточно внимательно, чтобы договорные счётчики, видимые имена хостов и юридические обязательства не принимались за доказательство фактической надёжности или результатов для клиентов.
Источники
- https://btw.media/en/directory/industrial-and-commercial-bank-of-china-limited
- https://btw.media/zh/directory/industrial-and-commercial-bank-of-china-limited
- https://www.iana.org/domains/root/db/icbc.html
- https://www.iana.org/reports/c.2.9.2.d/20150511-icbc
- https://www.iana.org/reports/tld-transfers/gtld-readiness-1-1010-74163.pdf
- https://www.icann.org/en/registry-agreements/details/icbc
- https://itp.cdn.icann.org/en/files/registry-agreements/icbc/icbc-spec13-19feb15-en.pdf
- https://itp.cdn.icann.org/en/files/registry-agreements/specification-13-global-amendment-07-08-2023-en.html
- https://www.icann.org/resources/pages/icbc-2015-09-01-en
- https://www.icann.org/sites/default/files/mrr/icbc/icbc-transactions-202601-en.csv
- https://www.icann.org/sites/default/files/mrr/icbc/icbc-activity-202601-en.csv
- https://www.icann.org/sites/default/files/mrr/icbc/icbc-activity-202512-en.csv
- https://www.icann.org/sites/default/files/mrr/icbc/icbc-activity-202501-en.csv
- https://www.icann.org/sites/default/files/mrr/icbc/icbc-activity-202401-en.csv
- http://www.icbc.com.cn/ICBC/%E5%9F%9F%E5%90%8D%E6%B3%A8%E5%86%8C%E5%B1%80/default.htm
- https://rdap.zdnsgtld.com/icbc/help
- https://rdap.zdnsgtld.com/icbc/domain/nic.icbc
- https://v.icbc.com.cn/userfiles/resources/icbcltd/download/2026/2025AnnualReport.pdf
Атрибуция изображения
Штаб-квартира Industrial and Commercial Bank of China на западном участке проспекта Чанъань в Пекине. Фото: Boubloub, CC0. На фотографии изображено здание штаб-квартиры компании. На ней не изображены инфраструктура реестра.icbc, системы ZDNS, сервисы DNS или RDAP, операционный персонал, показатели работы, инциденты или результаты для клиентов.
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров