
Resumo
- O Industrial and Commercial Bank of China Limited controla o
.icbc, um domínio de topo — a parte de um endereço da internet que aparece depois do último ponto - Para o banco, esse domínio não é apenas uma extensão de marca
O Industrial and Commercial Bank of China Limited controla o .icbc, um domínio de topo — a parte de um endereço da internet que aparece depois do último ponto. Para o banco, esse domínio não é apenas uma extensão de marca. Ele constitui uma superfície de controle sobre nomes, dados de registro, configurações de segurança e responsabilidades de continuidade. O registro, isto é, a função que mantém os nomes do domínio únicos e publica seu estado oficial, precisa continuar coerente mesmo quando há poucos nomes cadastrados.
Isso importa agora porque o relatório público de janeiro de 2026 registra apenas um domínio no .icbc, mas também mostra atividade de DNS, três registradores operacionais e operações relacionadas a objetos de host. O DNS, ou Sistema de Nomes de Domínio, é o mecanismo que converte nomes legíveis em informações usadas por redes e aplicações. Um espaço pequeno continua dependendo de delegação correta, servidores autoritativos, dados de registro acessíveis, material criptográfico válido e caminhos claros para mudanças e recuperação.
As pessoas potencialmente afetadas incluem equipes de risco e tecnologia do banco, operadores do registro, registradores autorizados a enviar alterações, responsáveis por segurança e resposta a incidentes e qualquer pessoa que venha a depender de um endereço .icbc. Os registros públicos não demonstram que tenha ocorrido uma falha no ICBC nem comprovam que serviços bancários para clientes dependam desse domínio. Eles mostram, porém, o que deve ser acompanhado: a delegação na raiz da internet, os servidores que respondem pelo domínio, a consistência entre interfaces de registro, os metadados de segurança e a divisão de responsabilidades quando uma exceção exige ação rápida.
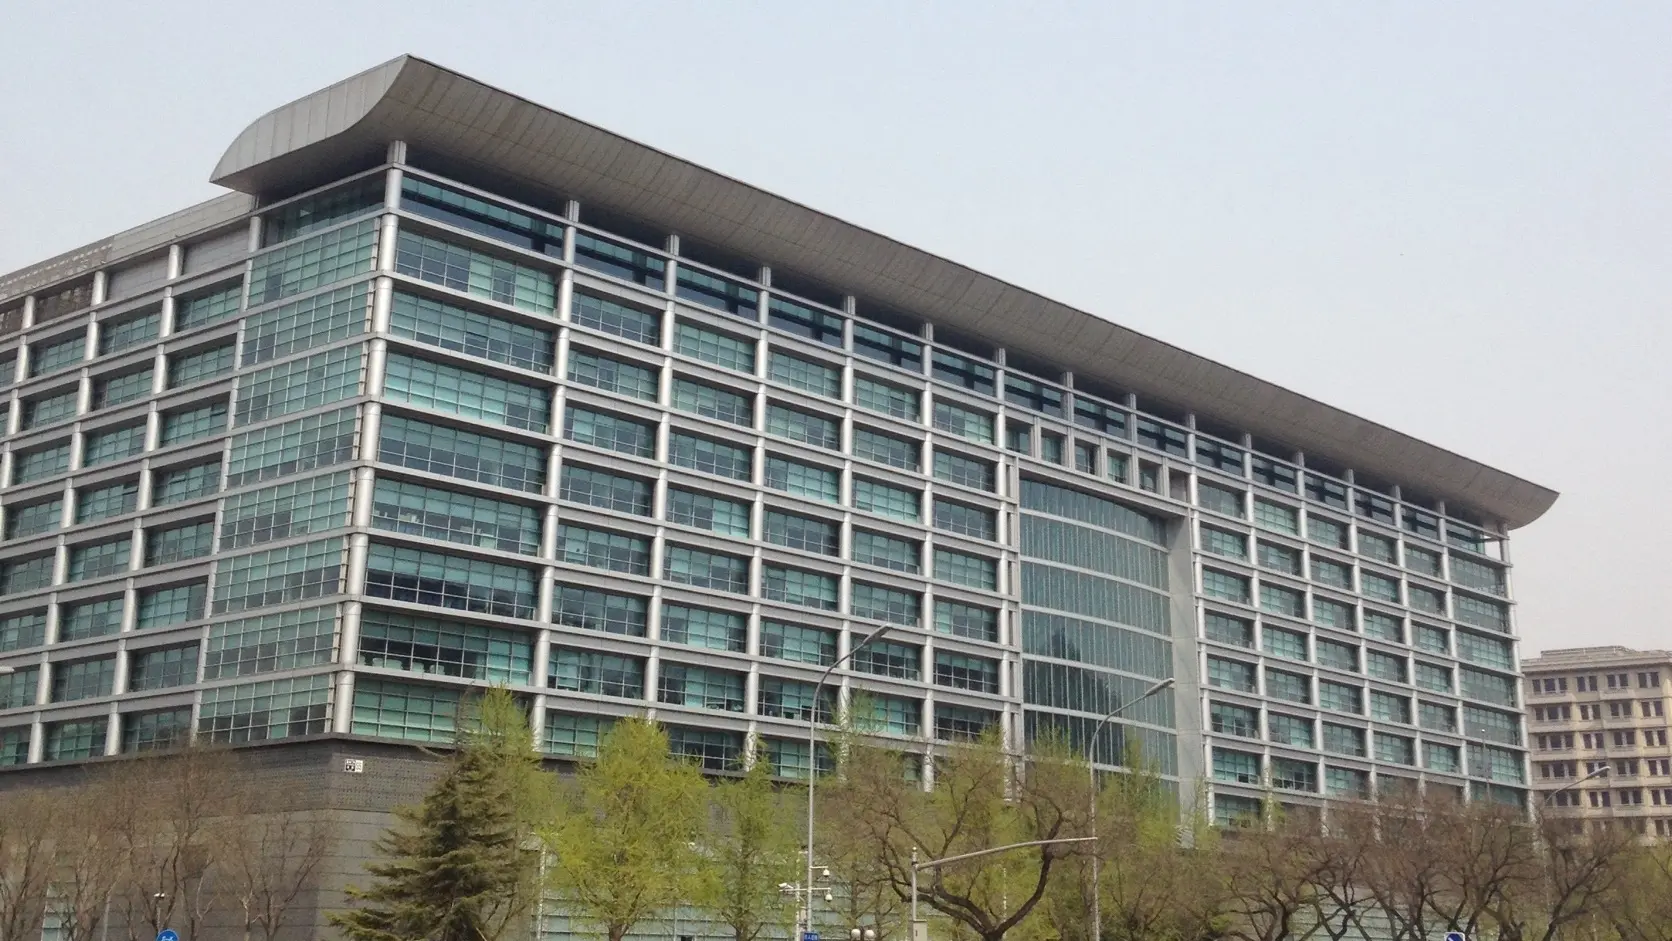
Edifício-sede do Industrial and Commercial Bank of China na avenida Chang’an Oeste, em Pequim. Foto: Boubloub, CC0.
A fotografia mostra somente a sede da empresa. Ela não retrata a infraestrutura do registro .icbc, sistemas DNS ou RDAP, equipes operacionais, desempenho, incidentes nem resultados para clientes.
O que aconteceu
Os registros da IANA e da ICANN identificam o Industrial and Commercial Bank of China Limited como a organização responsável pelo .icbc. Essa identidade precisa ser mantida com precisão: a entidade não deve ser confundida com o ICBC Financial Services LLC, o ICBC Standard Bank PLC ou outras empresas que compartilham parte do nome.
A ICANN registra um acordo de operação do .icbc datado de 19 de fevereiro de 2015. O domínio aparece como um registro de marca regido pela Especificação 13, categoria contratual destinada a espaços de nomes restritos administrados em benefício de uma marca e de partes vinculadas nas condições previstas pelo acordo. A designação ajuda a explicar por que o domínio pode existir sem funcionar como um grande produto de varejo aberto a registros pelo público.
A página da IANA informa que o .icbc foi registrado em 9 de abril de 2015 e que seu registro recebeu uma atualização em 12 de dezembro de 2024. A documentação de prontidão e delegação registra a conclusão das etapas de identidade do solicitante, conformidade técnica e confirmação de contatos antes da entrada do domínio na raiz.
Delegação é a publicação, na zona raiz, da indicação de quais servidores têm autoridade para responder por um domínio de topo. É o elo que permite aos resolvedores da internet encontrar a fonte oficial de informações sobre o .icbc. A delegação pública lista oito nomes de servidores autoritativos com a marca ZDNS:
a.zdnscloud.cn.b.zdnscloud.cn.c.zdnscloud.cn.d.zdnscloud.cn.f.zdnscloud.cn.i.zdnscloud.cn.g.zdnscloud.com.j.zdnscloud.com.
Esses rótulos são evidência observável da delegação pública. Eles não revelam o contrato privado entre o ICBC e qualquer fornecedor, a arquitetura interna, a composição das equipes, a distribuição das tarefas ou quem assume cada responsabilidade em uma emergência. O nome visível de um servidor mostra um limite técnico externo, não um organograma operacional.
A IANA também publica um serviço WHOIS em whois.nic.icbc. WHOIS é o protocolo histórico, baseado principalmente em texto, usado para consultar dados de registro. Para o mesmo domínio existe uma base RDAP, protocolo de acesso a dados de registro que utiliza HTTP e respostas estruturadas, mais adequadas ao processamento por software. Há endpoints públicos de ajuda e de consulta do objeto nic.icbc.
O relatório mensal de transações de janeiro de 2026 registra um domínio, sete servidores de nomes e três registradores operacionais. Já o relatório de atividade do mesmo mês apresenta os seguintes contadores:
- 199.814.952 consultas DNS recebidas por UDP e o mesmo número registrado como respondido;
- 1.814.759 consultas DNS recebidas por TCP e o mesmo número registrado como respondido;
- oito verificações de host;
- 22 criações de host;
- zero consultas RDAP reportadas.
Esses valores são contadores contratuais de relatório. Eles não são medições independentes de disponibilidade, latência, taxa de sucesso, desempenho de referência ou qualidade do serviço. Também não descrevem, por si sós, o motivo de uma operação, a identidade do sistema que a iniciou ou o resultado comercial produzido.
As diferenças entre as fontes públicas exigem cuidado. A delegação observada lista oito nomes de servidores, enquanto o relatório mensal contém uma categoria com sete servidores de nomes. Isso não deve ser convertido automaticamente em alegação de erro. As fontes podem refletir definições, objetos, datas de corte ou métodos de contabilização diferentes. Seria necessário conhecer os critérios exatos de cada conjunto antes de reconciliá-los como se fossem a mesma medição.
O registro público permite afirmar que o ICBC mantém uma capacidade real de registro vinculada ao .icbc: há delegação, servidores autoritativos, material de segurança, interfaces WHOIS e RDAP, um acordo de registro e relatórios mensais. Ele não permite concluir que essa capacidade sempre funciona com determinado nível de qualidade. Muito menos permite atribuir resultados de produção ou experiências de clientes ao domínio.
Por que isso importa
Um domínio de marca pode parecer, à primeira vista, apenas um ativo de comunicação. Tecnicamente, porém, ele é um plano de controle. É nele que se define quais nomes existem, quais servidores respondem por eles, quais dados descrevem seu estado e quais metadados permitem validar respostas. Também é nesse plano que mudanças precisam ser autorizadas, registradas, observadas e, quando necessário, revertidas.
Essa função não desaparece quando o número de domínios é pequeno. Um único domínio ainda pode depender da zona raiz, da publicação autoritativa, da manutenção de chaves, de consultas de registro, de relacionamentos com registradores, de contatos de segurança, de relatórios, de custódia de dados e de mecanismos de transição emergencial. Várias dessas obrigações representam custos fixos: existem porque o registro participa do sistema global de nomes, e não porque vende um grande volume de domínios.
No caso de um domínio de marca, o benefício esperado costuma estar ligado ao controle, não à escala. A organização pode restringir quem registra nomes, definir uma política institucional e concentrar decisões em torno da própria identidade. Isso pode reduzir parte da complexidade comercial de um registro aberto, mas não altera a mecânica da internet. A raiz precisa continuar apontando para os servidores corretos. O DNS precisa responder a partir de uma configuração coerente. Os dados de registro precisam permanecer sincronizados. Chaves e contatos não podem expirar silenciosamente.
O registro atua como guardião de um conjunto delimitado de dados. Ele não determina sozinho o significado de uma marca nem exerce soberania sobre a internet. Sua legitimidade operacional decorre de manter nomes únicos, registros precisos, metadados de segurança corretos e continuidade verificável dentro do escopo que lhe foi atribuído.
Essa perspectiva ajuda a separar três dimensões frequentemente confundidas.
A primeira é a capacidade de registro. Delegação, servidores autoritativos, WHOIS, RDAP, DNSSEC e relatórios públicos demonstram que há uma superfície técnica e contratual em funcionamento observável.
A segunda é a confiabilidade do produto ou serviço. Para avaliá-la, seriam necessários dados sobre disponibilidade, latência, tratamento de erros, mudanças bem-sucedidas, incidentes, recuperação e monitoramento. Os documentos examinados não fornecem esse conjunto de evidências.
A terceira é o resultado em produção para clientes. Seria preciso identificar serviços concretos, usuários, dependências comerciais e efeitos observados. O registro público não demonstra que clientes utilizem o .icbc em produção nem que tenham recebido qualquer benefício ou sofrido qualquer impacto por causa dele.
Essa separação é especialmente importante para um banco. Um domínio que contém a marca de uma instituição financeira pode ser percebido como sinal de autenticidade. Essa possibilidade aumenta a importância da governança, mas não prova que o domínio esteja sendo usado dessa maneira. O registro confere ao ICBC uma capacidade de controle. A forma como essa capacidade é aplicada permanece fora do que as fontes públicas conseguem demonstrar.
Um espaço restrito também muda a economia das operações pouco frequentes. Em registros de varejo, os caminhos de provisionamento são exercitados repetidamente por muitos registrantes. Em um domínio de marca com volume reduzido, algumas mudanças podem ocorrer raramente. Ainda assim, uma alteração de servidor, contato, registrador ou chave precisa funcionar quando for solicitada.
Operações raras costumam exigir memória institucional. É necessário saber quem tem autoridade, quais registros constituem o estado esperado, como validar uma mudança e como desfazê-la. Quanto mais longo o período sem alterações, maior a importância de manter procedimentos, acessos e contatos atualizados. A quietude de um registro não equivale a simplicidade operacional.
A camada técnica
Delegação e DNSSEC
A delegação conecta o .icbc à raiz da internet. Os servidores autoritativos listados são os destinos publicados para consultas sobre o domínio. Essa configuração precisa permanecer coerente com os dados mantidos no próprio domínio e com quaisquer endereços associados aos objetos de host.
Uma das falhas possíveis é a divergência entre pai e filho. A zona pai pode indicar um conjunto de servidores enquanto a zona filha publica outro. Informações auxiliares de endereço, conhecidas como glue records, também podem ficar desatualizadas. O resultado pode variar conforme o resolvedor e o caminho de consulta. Nada nas fontes analisadas indica que isso tenha ocorrido no ICBC; trata-se de uma categoria de risco que qualquer registro precisa controlar.
O DNSSEC é o conjunto de assinaturas criptográficas que permite aos resolvedores verificar a autenticidade dos dados DNS. Ele cria uma cadeia de confiança entre a raiz, o domínio de topo e as zonas abaixo dele. A observação pública do .icbc registra um DS com identificador de chave 52120, algoritmo 8 e tipo de resumo 2. DS, ou Delegation Signer, é o registro publicado no domínio pai que aponta para o material de chave esperado no domínio filho.
A presença do DS demonstra que existe material público para a cadeia de validação naquele momento. Ela não comprova, sozinha, que todas as respostas futuras serão validadas corretamente, que a troca de chaves será bem-sucedida ou que existe recuperação madura. Uma divergência entre o DS no pai e a chave DNSKEY no filho pode fazer resolvedores validadores rejeitarem respostas.
Por isso, uma rotação de chaves envolve mais do que criptografia. Ela exige calendário, sequência de publicação, autoridade para alterar o pai, período de coexistência, observação externa e uma decisão de retorno caso a implantação não siga o esperado. O risco está tanto no conteúdo das chaves quanto na coordenação entre pessoas e sistemas.
A observação pública também registra um SOA. SOA, ou Start of Authority, é o registro que identifica a referência principal de uma zona e contém parâmetros usados em sua operação. Para o .icbc, o servidor principal observado é a.zdnscloud.com., e a caixa responsável aparece como td_dns_gtld.knet.cn.. O registro apresenta número de série 1386050294, atualização em 600 segundos, nova tentativa em 3.600 segundos, expiração em 1.209.600 segundos e mínimo de 3.600 segundos.
Esses valores servem como marcadores de estado. Uma mudança no número de série, no servidor principal, na caixa responsável ou nos temporizadores não significa automaticamente uma falha. Ela deve ser comparada ao que era esperado, aprovado e implantado. O DNS público mostra o estado visível, mas não revela se houve revisão, teste, autorização ou verificação posterior.
Para nic.icbc, a observação registra seis endereços IPv4 e seis endereços IPv6. Novamente, isso comprova somente o estado observado. Não demonstra distribuição geográfica, capacidade, balanceamento, disponibilidade ou qualidade de rota. Uma contagem de endereços não substitui medições de serviço.
Como interpretar os contadores de janeiro de 2026
Os números de DNS do relatório mensal são suficientemente grandes para chamar atenção, sobretudo diante do total reportado de um domínio. Ainda assim, não se pode dividir consultas respondidas por consultas recebidas e chamar o resultado de disponibilidade.
Nos dados de janeiro de 2026, as quantidades recebidas e respondidas coincidem tanto para UDP quanto para TCP. A igualdade pode parecer uma taxa de 100%, mas o relatório não fornece a arquitetura de medição necessária para sustentar essa interpretação. Não estão documentados, nas fontes consideradas, os pontos de coleta, os limites de tempo, o tratamento de retransmissões, as classificações de erro, a distribuição entre resolvedores, a cobertura geográfica ou a validação independente dos contadores.
Os arquivos históricos tornam o problema ainda mais claro. Nos relatórios de dezembro de 2025, janeiro de 2025 e janeiro de 2024, alguns contadores de respostas são ligeiramente superiores aos contadores de recebimento correspondentes. Uma divisão simples produziria uma taxa acima de 100%, resultado incompatível com a ideia de pares fechados de solicitações e respostas.
Isso não torna os relatórios inúteis. Mostra apenas que eles foram produzidos segundo categorias contratuais que não devem ser tratadas como uma medição direta de qualidade. Diferenças de corte temporal, agregação, pontos de coleta, retransmissões ou definições de categoria podem afetar os totais. As fontes públicas não permitem escolher uma explicação específica.
A leitura responsável é limitada: os arquivos registram os valores comunicados para determinadas categorias e meses. Eles podem orientar perguntas sobre tendências, volume registrado e processos de reconciliação. Não podem sustentar afirmações sobre disponibilidade, latência, taxa de sucesso, capacidade comparativa ou experiência de usuários.
As oito verificações e 22 criações de host seguem a mesma regra. Elas indicam operações reportadas, mas não explicam por que ocorreram, quem as autorizou, qual sistema as executou ou se cada objeto foi posteriormente reconciliado. Em um registro com poucos domínios, essas operações podem merecer atenção justamente porque são relativamente raras. Mesmo assim, permanecem contadores, não provas de governança.
O zero registrado para consultas RDAP também deve ser interpretado literalmente e com cautela. Ele significa que o relatório apresentou zero nessa categoria. Não demonstra que o RDAP estivesse indisponível, que ninguém pudesse utilizá-lo, que os dados fossem perfeitos ou que a interface fosse desnecessária. Um volume baixo de consultas públicas pode, inclusive, reduzir a probabilidade de terceiros detectarem rapidamente uma inconsistência.
WHOIS, RDAP e coerência dos dados
WHOIS e RDAP representam duas formas de expor informações sobre o estado de um domínio. WHOIS é mais antigo e menos estruturado. RDAP oferece respostas estruturadas por HTTP, com campos, eventos, estados, avisos e referências que podem ser interpretados por software.
Manter ambos cria trabalho de reconciliação. Nome, status, eventos, contatos, referências a registradores e avisos de política podem divergir se as interfaces forem alimentadas por caminhos diferentes ou atualizadas em momentos distintos. Mesmo um registro com um único domínio precisa impedir que essas representações deixem de contar a mesma história operacional.
A consistência interessa a diversos públicos. Equipes de segurança podem usar dados de registro para localizar responsáveis. Registradores precisam compreender o estado dos objetos que administram. Pesquisadores e operadores de rede podem consultar eventos e servidores. Áreas jurídicas e de marca podem depender de uma atribuição clara.
Uma divergência não precisa produzir uma interrupção de DNS para causar dano. Dados desatualizados podem atrasar uma escalada, dificultar auditoria, criar dúvida sobre autoridade ou complicar uma investigação. Por isso, a comparação entre WHOIS, RDAP, dados de registrador e material de custódia deve ser tratada como controle de registro, não como simples teste de página.
Os endpoints públicos demonstram que a interface RDAP está exposta. Eles não revelam se RDAP, WHOIS, provisionamento, DNS e custódia derivam de um único banco de dados, de sistemas sincronizados ou de uma plataforma externa. Também não mostram a fila de exceções, o prazo de correção ou quem decide qual fonte prevalece quando aparece uma divergência.
Registradores e Especificação 13
A Especificação 13 restringe o contexto comercial do .icbc, mas não elimina a necessidade de integração. O relatório de janeiro de 2026 registra três registradores operacionais. O número não mostra quão ativos eles são, qual deles executa cada alteração ou quais procedimentos privados regem suas contas.
Um registrador é a parte autorizada a encaminhar operações sobre nomes e objetos segundo os protocolos e as regras aplicáveis. Mesmo sem um grande canal de vendas, o registro precisa manter caminhos controlados para criar, alterar, renovar, suspender ou encerrar nomes. Isso implica credenciais, contatos, aprovações e tratamento de erros.
Em um espaço de marca, uma operação excepcional pode atravessar governança de marca, tecnologia, segurança, área jurídica e gestão de fornecedores. Uma solicitação recusada, uma credencial expirada ou um objeto criado de maneira incorreta precisa ser investigado sem que a pressão por rapidez elimine a trilha de decisão.
A restrição do domínio reduz certos tipos de abuso comercial e conflitos entre muitos registrantes, mas concentra o impacto dentro da própria marca. Uma falha de provisionamento pode atingir poucos objetos e, ainda assim, representar parcela significativa do espaço público. A concentração altera a distribuição do risco; não remove as categorias de falha.
Sources
- https://btw.media/en/directory/industrial-and-commercial-bank-of-china-limited
- https://btw.media/zh/directory/industrial-and-commercial-bank-of-china-limited
- https://www.iana.org/domains/root/db/icbc.html
- https://www.iana.org/reports/c.2.9.2.d/20150511-icbc
- https://www.iana.org/reports/tld-transfers/gtld-readiness-1-1010-74163.pdf
- https://www.icann.org/en/registry-agreements/details/icbc
- https://itp.cdn.icann.org/en/files/registry-agreements/icbc/icbc-spec13-19feb15-en.pdf
- https://itp.cdn.icann.org/en/files/registry-agreements/specification-13-global-amendment-07-08-2023-en.html
- https://www.icann.org/resources/pages/icbc-2015-09-01-en
- https://www.icann.org/sites/default/files/mrr/icbc/icbc-transactions-202601-en.csv
- https://www.icann.org/sites/default/files/mrr/icbc/icbc-activity-202601-en.csv
- https://www.icann.org/sites/default/files/mrr/icbc/icbc-activity-202512-en.csv
- https://www.icann.org/sites/default/files/mrr/icbc/icbc-activity-202501-en.csv
- https://www.icann.org/sites/default/files/mrr/icbc/icbc-activity-202401-en.csv
- http://www.icbc.com.cn/ICBC/%E5%9F%9F%E5%90%8D%E6%B3%A8%E5%86%8C%E5%B1%80/default.htm
- https://rdap.zdnsgtld.com/icbc/help
- https://rdap.zdnsgtld.com/icbc/domain/nic.icbc
- https://v.icbc.com.cn/userfiles/resources/icbcltd/download/2026/2025AnnualReport.pdf
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance