Résumé
- Le RIPE NCC automatise le retrait et la réannonce de préfixes DNS grâce à des contrôles locaux et aux mesures des ancres RIPE Atlas.
- Une erreur de pare-feu a mis toutes les mesures à zéro ; le garde-fou commun a conservé le dernier état de route.
- L’essai a testé ce contrôle de routage ; aucune panne DNS ni aucun impact utilisateur n’y sont signalés.
Les réseaux voisins utilisent les préfixes annoncés pour choisir un chemin vers un service. Le retrait d’une route change ce choix. Une instance DNS qui ne répond plus peut perdre son préfixe ; quand toutes affichent zéro au même instant, c’est peut-être la mesure elle-même qui a perdu la vue.
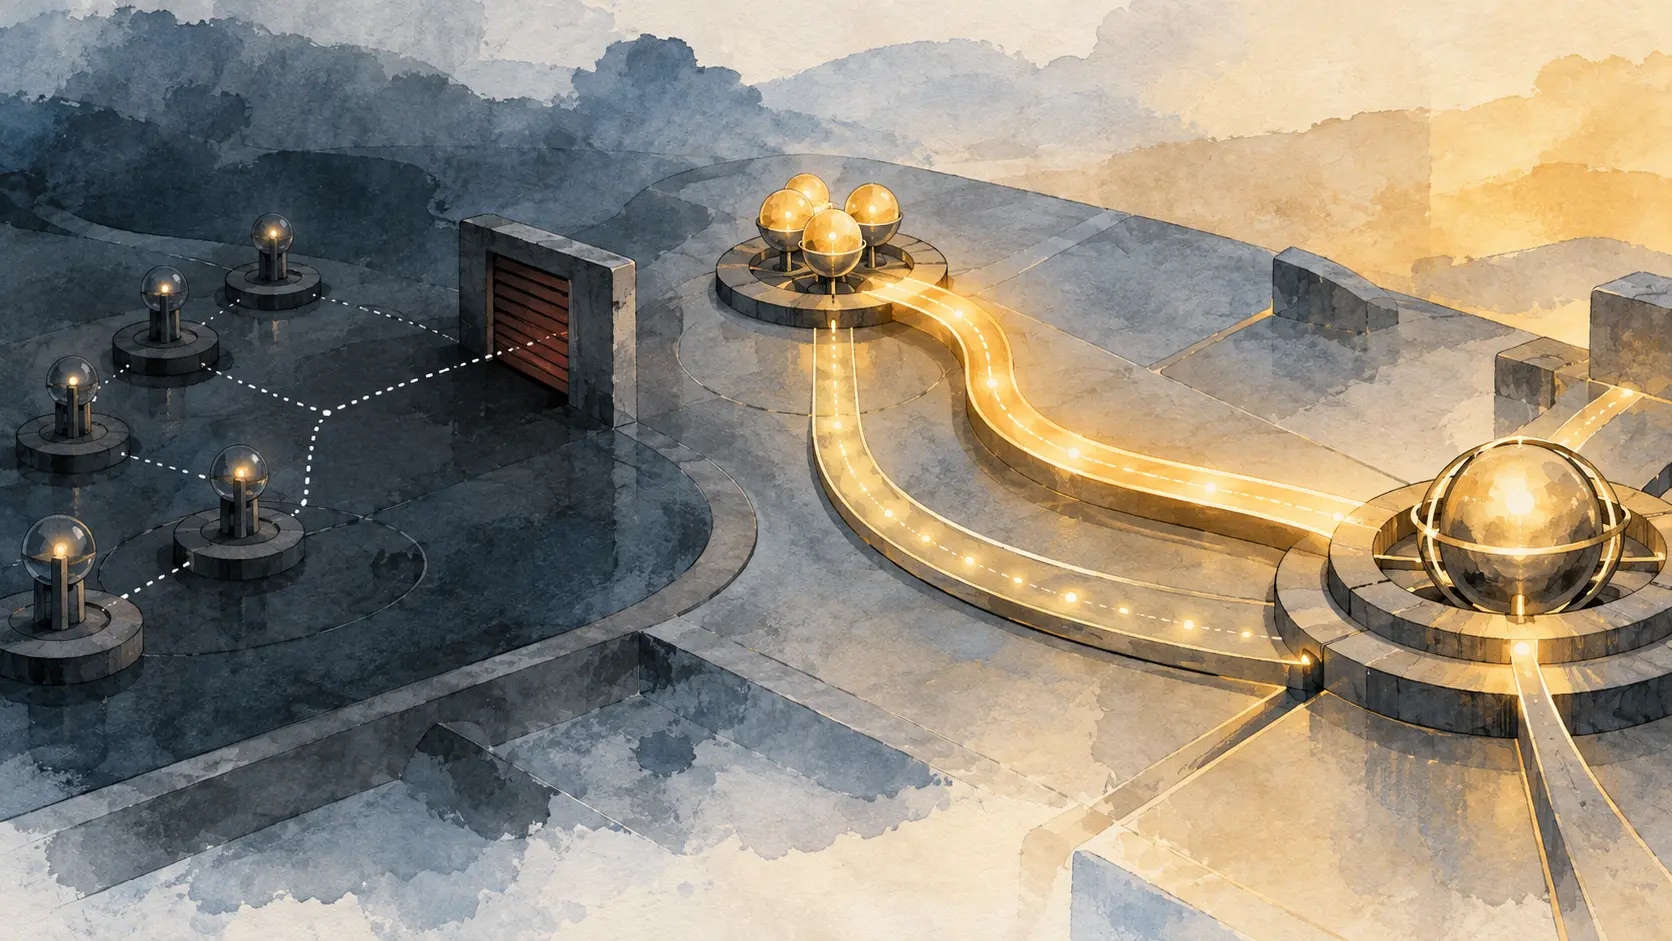
À RIPE 93, Leon Grasmeijer, ingénieur systèmes au RIPE NCC, a décrit la chaîne de vérifications du DNS hébergé. Un petit démon interroge d’abord le serveur DNS local. En cas d’échec, le préfixe de l’instance est retiré. Un second contrôle cherche une route par défaut ou une table complète ; si les deux manquent, l’annonce de l’instance disparaît aussi. Le RIPE NCC garde en parallèle des préfixes couvrants annoncés depuis un site central, comme filet de sécurité.
Le nouveau maillon mesure le chemin retour vers les ancres RIPE Atlas. Pour chaque instance, le système calcule la part des ancres qui reçoivent les messages. Une proportion trop basse peut signaler un problème sur le chemin de retour ; le préfixe de service est alors retiré. Au départ, il fallait une intervention manuelle pour le retirer puis le réannoncer. Ces deux opérations sont désormais automatiques : le préfixe disparaît sous le seuil et revient quand l’accessibilité se rétablit.
La protection contre un faux signal se joue dans la corrélation. Si trop d’instances ou de lieux passent simultanément sous le seuil, le système juge le tableau suspect et garde le dernier résultat. Le test l’a vérifié sans provoquer de panne DNS : une modification erronée du pare-feu a bloqué la collecte des mesures ; toutes les instances ont alors affiché zéro pour cent, mais les préfixes sont restés annoncés comme prévu.
Ce zéro synchronisé décrivait le collecteur autant que les serveurs. Le garde-fou a empêché une erreur de collecte unique de devenir un retrait de routes en série.
Le DNS inverse associe une adresse IP à un nom. AuthDNS héberge ces enregistrements ainsi que des zones d’infrastructure du RIPE NCC comme ripe.net et e164.arpa. Le site du RIPE NCC liste les annonces 193.0.9.0/24 et 2001:67c:e0::/48 depuis l’AS197000. En BGP, le retrait d’une route informe les réseaux voisins qu’elle n’est plus disponible ; le site central continue aussi d’annoncer des préfixes couvrants. La transcription ne mesure pas le chemin choisi par chaque résolveur.
La transcription ne donne ni le nombre d’ancres, ni les seuils de retrait et de rétablissement, ni la durée de maintien, ni le préfixe exact touché par le pare-feu ; ces paramètres détermineraient si un autre opérateur peut reproduire le garde-fou.
Le compromis est net : un mauvais résultat isolé peut retirer une route ; un zéro commun peut figer le dernier état connu. La protection tient si le système distingue une instance malade d’un canal de mesure aveugle, et s’il en conserve la preuve.
Sources
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé au Cercle stratégique
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance