Resumo
- O RIPE NCC automatizou a retirada e a reanunciação de prefixos DNS com checagens locais e medições feitas por âncoras do RIPE Atlas.
- Um erro de firewall levou todas as instâncias a zero por cento de alcance; o mecanismo de falha comum preservou o último estado das rotas.
- O episódio descrito foi um teste do controle, sem interrupção DNS ou impacto a usuários reportados.
Um valor baixo em uma instância pode tirar seu prefixo de circulação. O mesmo zero em todas ao mesmo tempo aponta para outra pergunta: falhou o DNS ou o sistema que mede o DNS?
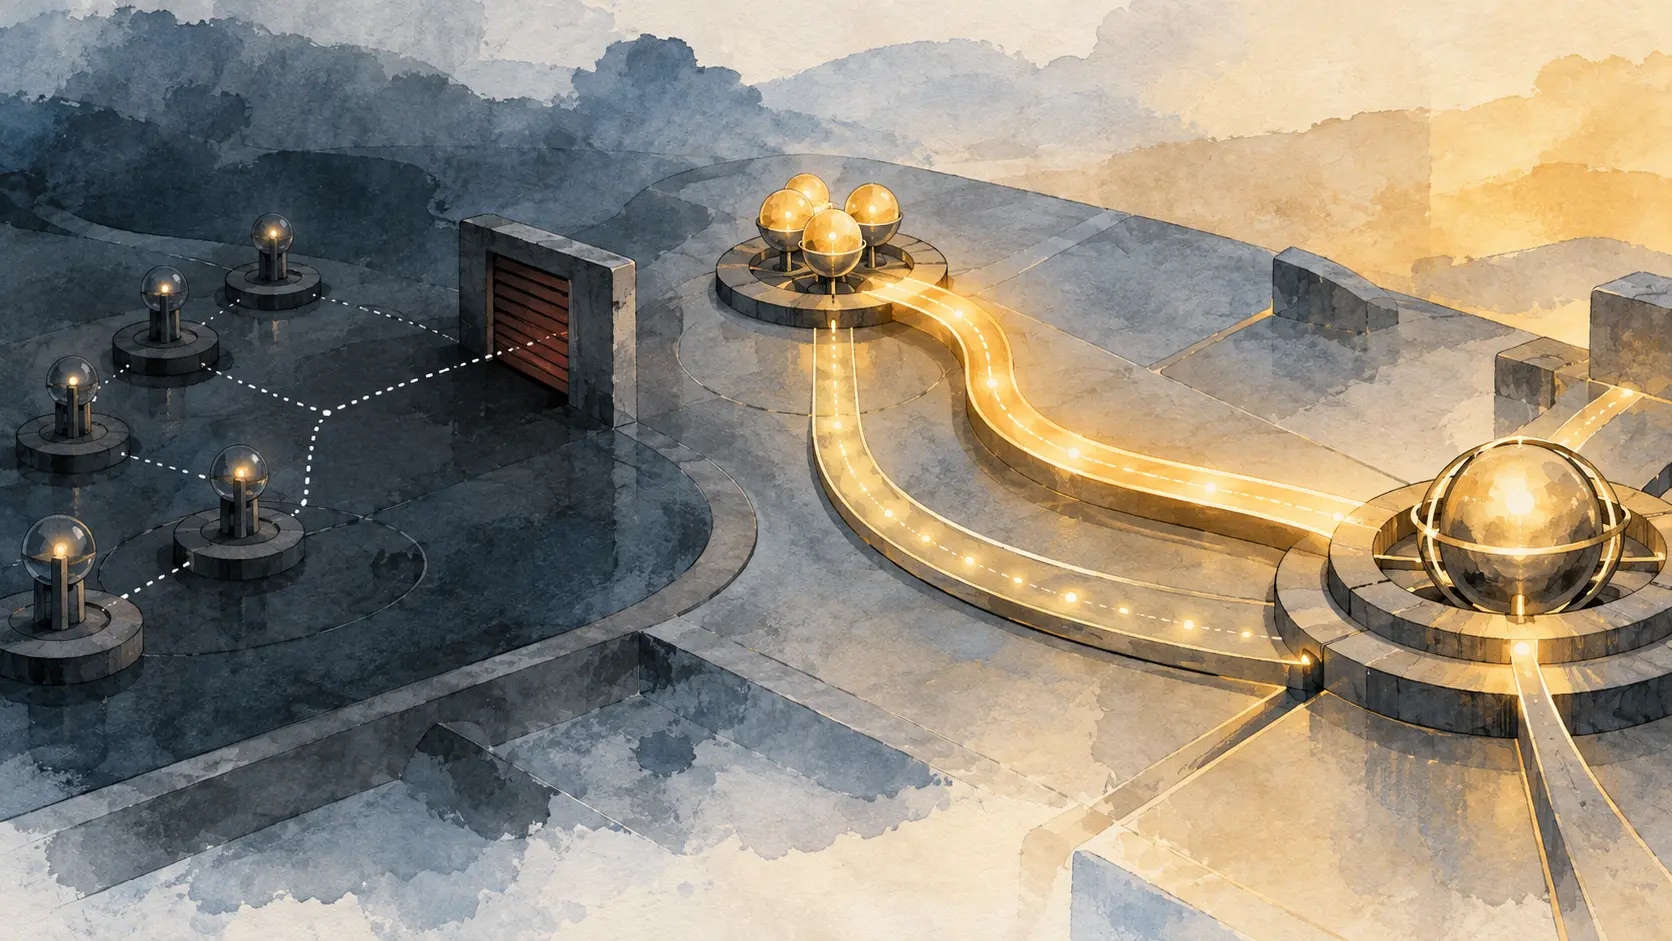
Leon Grasmeijer, engenheiro de sistemas da equipe de DNS do RIPE NCC, explicou a evolução da automação na reunião RIPE 93. Um pequeno daemon consulta o serviço DNS local; se não houver resposta, o prefixo daquela instância é retirado. Uma checagem posterior procura uma rota padrão ou uma tabela completa de roteamento. Se ambas faltarem, a rota do servidor também sai. Prefixos de cobertura continuam anunciados a partir de um site central, para que uma falha da automação local não derrube toda a cobertura do serviço.
O passo mais recente mede o retorno de cada instância aos âncoras do RIPE Atlas. O sistema conta a fração de âncoras que recebe as mensagens. Uma fração baixa sugere um problema no caminho de volta e pode retirar o prefixo de serviço. A primeira versão exigia retirada e reanunciação manuais; agora, o controlador executa as duas ações: retira abaixo do limiar e anuncia novamente quando a métrica se recupera.
O sistema não trata toda leitura baixa como uma falha igual. Se muitas instâncias ou locais despencarem juntos, o padrão é suspeito. A proteção mantém o resultado anterior em vez de retirar várias rotas. O teste foi direto: uma mudança errada no firewall bloqueou a coleta das métricas; todas as instâncias passaram a mostrar zero por cento de alcance e os prefixos seguiram anunciados como esperado.
O serviço protegido atende tarefas concretas: a página DNS do RIPE NCC descreve o AuthDNS como um serviço anycast para DNS reverso, ripe.net, e164.arpa e outras zonas de infraestrutura. Ela lista os anúncios 193.0.9.0/24 e 2001:67c:e0::/48 no AS197000. No BGP, retirar uma rota informa aos pares que ela deixou de estar disponível. O RIPE NCC também mantém prefixos de cobertura no site central; a apresentação não mede o caminho escolhido por cada resolvedor.
A apresentação não informa a quantidade de âncoras, os limiares de retirada e recuperação, o período de retenção nem qual anúncio foi tocado pelo teste do firewall; esses parâmetros definiriam o quanto outro operador conseguiria reproduzir a proteção.
As duas decisões têm custo para quem depende da rota. Retirar um prefixo ainda útil pode deslocar tráfego; manter um anúncio antigo durante uma falha real pode encaminhá-lo para uma instância sem caminho de volta. O último resultado evita uma retirada em massa por telemetria quebrada, mas precisa de uma nova checagem independente e de um registro que mostre quem tomou a decisão.
Fontes
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Exclusivo para o Círculo Estratégico
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance