Zusammenfassung
- RIPE NCC automatisiert Rücknahme und erneute Ankündigung seiner DNS-Dienstpräfixe anhand lokaler Prüfungen und Messungen zu Atlas-Ankern.
- Als ein Firewall-Fehler die Messwerterfassung blockierte und alle Instanzen null Prozent meldeten, hielt ein Schutzmechanismus den letzten Routenstatus fest.
- Der Vortrag beschrieb einen Test des Routing-Schutzes, keinen gemeldeten DNS-Ausfall.
Eine einzelne DNS-Instanz mit null Prozent Erreichbarkeit ist ein Warnsignal. Alle Instanzen mit demselben Wert sind auch eine Frage an das Messsystem.
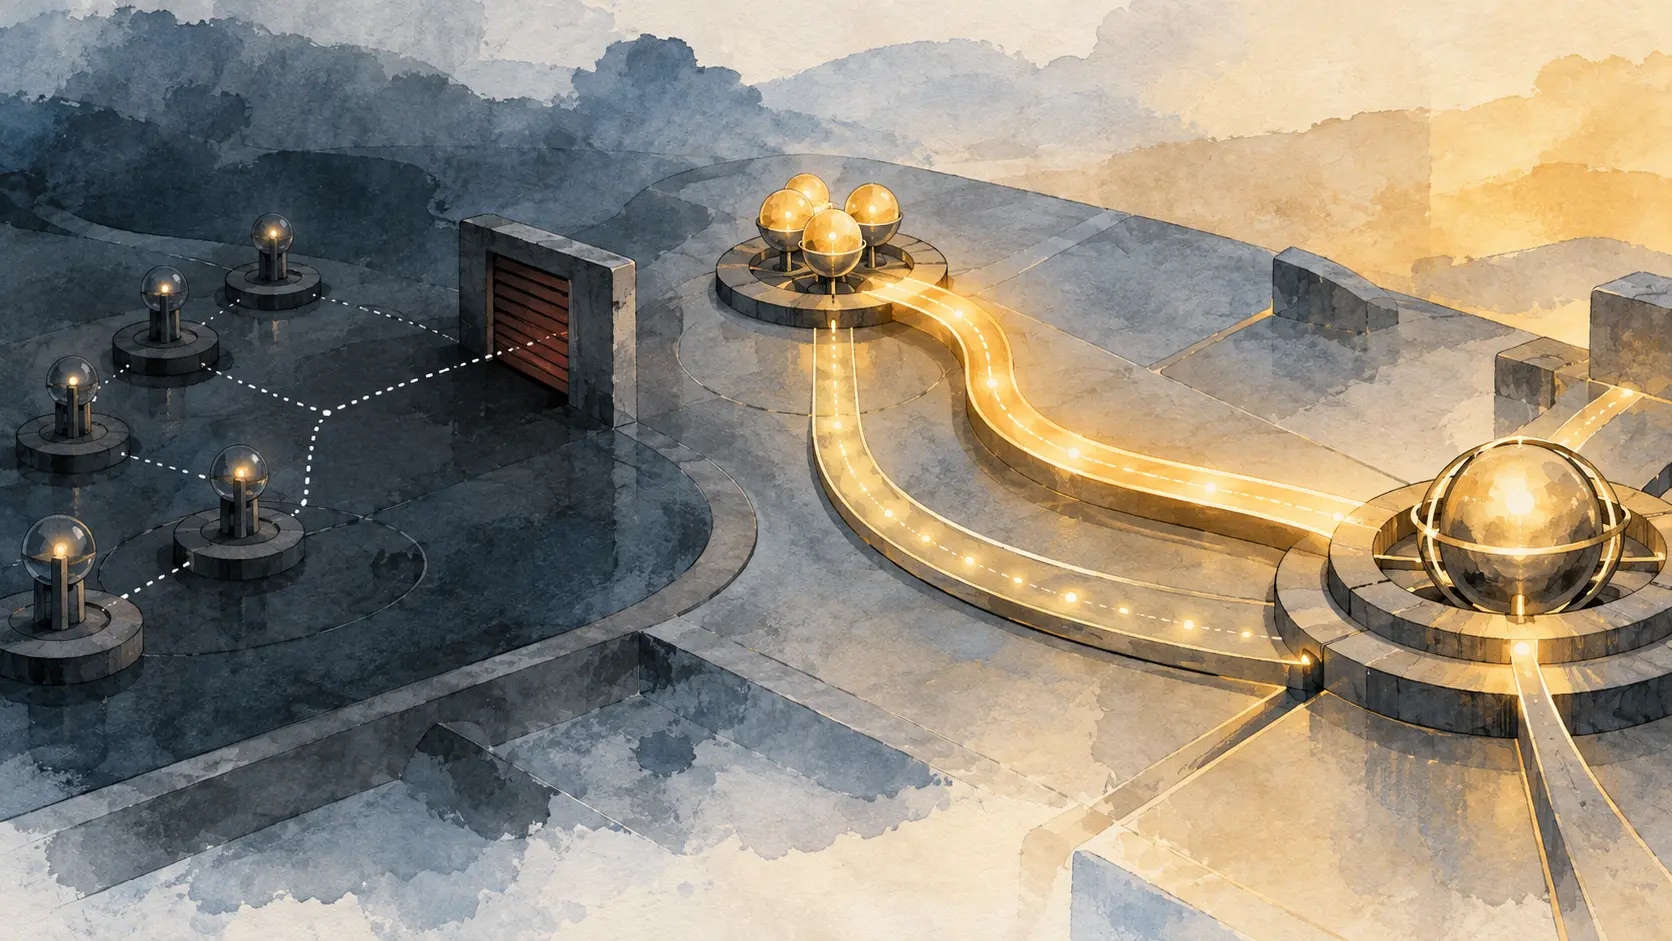
Leon Grasmeijer aus dem DNS-Team von RIPE NCC schilderte die Entwicklung auf der DNS-Sitzung der RIPE 93. Ein kleiner Prozess fragt zunächst den lokalen DNS-Dienst ab. Antwortet er nicht, wird das Dienstpräfix der Instanz zurückgezogen. Eine weitere Prüfung sucht nach einer Standardroute oder einer vollständigen Routingtabelle. Fehlt beides, zieht RIPE NCC auch das Serverpräfix zurück. Zugleich bleiben abdeckende Präfixe von einem Kernstandort aus angekündigt. Dieser Rückhalt soll verhindern, dass ein Fehler der lokalen Automatisierung gleich den Dienst aus der globalen Sicht nimmt.
Die jüngste Stufe prüft den Rückweg von jeder DNS-Instanz zu RIPE-Atlas-Ankern. Das System zählt, welcher Anteil der Anker die Nachrichten erhält. Fällt der Anteil zu stark, gilt ein Rückwegproblem als mögliche Ursache; das Dienstpräfix kann automatisch zurückgezogen werden. Früher musste jemand die Route nach einer Erholung von Hand wieder ankündigen. Heute übernimmt die Automatisierung Rücknahme und Wiederankündigung.
Für gleichzeitige Ausfälle gibt es eine andere Regel. Fallen zu viele Instanzen oder Standorte auf einmal ab, hält das System den letzten Messwert fest, statt eine große Zahl von Präfixen einzuziehen. Ein falsch geänderter Firewall-Eintrag lieferte den Testfall: Die Sammlung der Erreichbarkeitswerte brach ab, alle Instanzen zeigten null Prozent, die Präfixe blieben wie vorgesehen angekündigt.
RIPE NCC betreibt AuthDNS als Anycast-Dienst für Reverse DNS, ripe.net, e164.arpa und weitere Infrastrukturzonen. Die Dienstseite nennt 193.0.9.0/24 und 2001:67c:e0::/48 als Ankündigungen aus AS197000. Ein BGP-Rückzug teilt Nachbarn mit, dass eine zuvor angekündigte Route nicht mehr verfügbar ist. RIPE NCCs abdeckende Kernrouten bleiben zusätzlich im Netz. Der Vortrag misst nicht, welche Route ein einzelner Resolver tatsächlich nutzte.
Der Transcript nennt weder die Zahl der Anker noch Rückzugs- und Erholungsschwellen, Haltezeit oder das vom Firewall-Test betroffene Präfix; diese Konfiguration würde zeigen, wie gut sich der Schutz anderswo nachbauen lässt.
Die Entscheidung ist asymmetrisch: Eine schlechte Einzelmessung kann eine noch brauchbare Route entfernen; ein gemeinsamer Nullwert kann einen alten Zustand bewahren. Beides hat Kosten. Der Schutz funktioniert nur dann als Schutz, wenn der Betreiber Messfehler und Dienstfehler auseinanderhalten und die Gründe für jede Routenänderung später nachweisen kann.
Quellen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für den Strategischen Kreis
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten