
Organisme de normalisation ouvert dont les normes ont un impact mondial par leur mise en œuvre.
Gouvernance / IETF
IETF
La veille IETF couvre l’actualité publique qui touche l’infrastructure Internet, les décisions de gouvernance, les marchés de la connectivité, les flux de capitaux numériques et le risque opérationnel.
MondeGouvernance des protocolesRisque d'interopérabilité

Processus de protocole et légitimité des normes.
Écart entre la spécification et la mise en œuvre chez les fournisseurs et les opérateurs.
Les changements majeurs de normes affectent généralement les systèmes sur des cycles de 120 jours et plus.
Articles récents
À la une : IETF
931 articles

IETF
Enke Chen et la route qui a gardé sa place sans être déclarée meilleure
Deux chemins externes peuvent être indiscernables pour toutes les politiques utiles, puis être départagés par le BGP Identifier de leur voisin. Le RFC 5004 refuse que ce dernier numéro suffise à déplacer la route déjà active. Cette continuité conçue par Enke Chen et Srihari…

IETF
David Meyer et l’adresse dont la localisation est devenue un bail
LISP maintient un identifiant d’extrémité pendant que ses points d’attache changent. Ce gain apparent de stabilité dépend pourtant d’une information périssable: l’association EID-RLOC doit être autorisée, publiée, résolue, mise en cache puis confirmée par un chemin réel. David…
IETF
Alan DeKok et la variante de RADIUS qui a confié la confiance à TLS
Avec RADIUS/1.1, Alan DeKok ne prétend pas faire disparaître l'ancien protocole d'un trait de plume. Il décrit un passage beaucoup plus exigeant: sur chaque liaison protégée, deux pairs doivent convenir explicitement que TLS assumera désormais le travail autrefois partagé avec le…

IETF
Joe Abley et l’ancre qui devait dire où commençait la confiance
DNSSEC ne peut vérifier une chaîne qu’après qu’un résolveur a choisi son point de départ. Le travail de Joe Abley sur le format de publication de l’ancre racine rend ce premier choix visible: une signature peut authentifier un fichier, mais elle ne peut pas ordonner à un…

IETF
Vint Cerf et les neuf exceptions cachées dans « tout le monde »
La déclaration de Vint Cerf selon laquelle Internet est pour tout le monde est souvent citée comme une promesse. Son architecture la plus utile se trouve dans la réserve répétée neuf fois par la RFC 3271: il ne le sera pas si certaines conditions restent sans réponse.
IETF
L’IAB peut fixer des conditions d’architecture, pas légiférer sur la sécurité des enfants
Un bouton « vérifier l’âge » ne dit presque rien sur l’autorité qui s’exerce derrière lui. Il ne précise ni qui a défini le seuil, ni qui a décidé quelles données seraient recevables, ni qui supporte l’erreur, ni qui peut réparer une exclusion injustifiée. La nouvelle déclaration…

IETF
Geoff Huston et la valeur IPv6 par défaut qui s’est retirée
Pendant une décennie, `/48` a semblé résoudre proprement une question difficile: combien d’espace IPv6 attribuer à un site ordinaire ? Geoff Huston a cosigné le texte qui a retiré cette réponse unique sans abandonner les protections qu’elle devait garantir.
IETF
Ray Bellis et la connexion DNS devenue une session
Une socket TCP peut rester ouverte sans que les deux extrémités aient convenu de l’état qu’elle conserve. La RFC 8490 a rendu cette différence explicite pour le DNS: la connexion relève du transport; la session est un ensemble reconnu de droits, de minuteries et d’obligations de…

IETF
Le NOC de l’IETF est de nouveau piloté par un bénévole. Le passage de relais reste partagé
La nomination de Joe Clarke à la tête du NOC de l’IETF rend à un bénévole le pilotage du réseau qui permet aux réunions de l’IETF de fonctionner. Elle ne transforme pas ce réseau en service exclusivement bénévole. Des ingénieurs de la communauté, le prestataire spécialisé…

IETF
Ray Bellis et le proxy qui devait transmettre l'inconnu
Un proxy DNS peut rendre un réseau domestique plus simple tout en créant une autorité que personne n'a formellement confiée: décider quels futurs usages du DNS auront le droit de passer. Dans la RFC 5625, Ray Bellis ne cherche pas à rendre cette petite machine omnisciente. Il lui…

IETF
Le projet de suppléance d’urgence de l’IETF nomme la relève, pas le déclencheur
Un plan de continuité peut avoir le bon nom dans la mauvaise case. Il peut désigner la personne appelée à prendre le relais, préparer ses accès et annoncer qu’elle est disponible. Rien de cela ne dit encore qui a qualité pour constater l’empêchement et faire commencer le mandat…

IETF
Le projet de délégation du président de l’IETF atteint le siège de l’IAB
Une délégation de tâche répond à une question simple: qui accomplit ce travail pendant quelle période ? Une substitution de membre en pose une autre: de quelle autorité cette personne tient-elle sa place dans l’organe ? Un projet individuel publié en juin 2026 utilise le même…
IETF
DNS serve-stale : le résolveur décide quand une donnée expirée vaut mieux qu’un échec
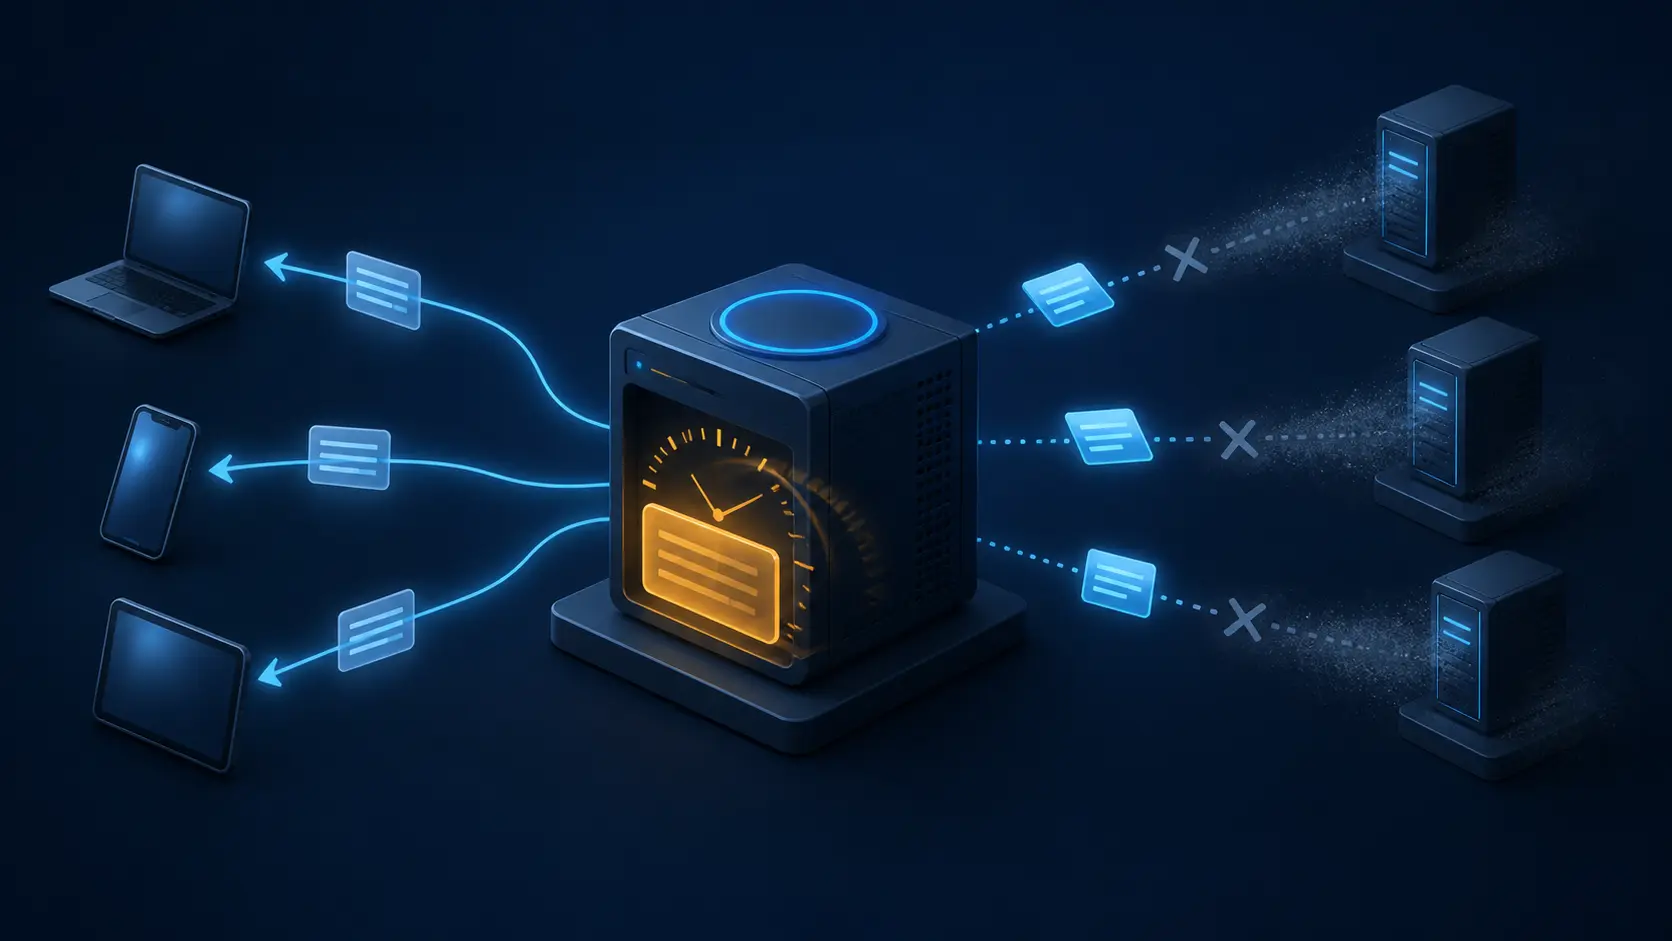
Une zone vient de retirer une ancienne adresse, mais ses serveurs faisant autorité deviennent injoignables au moment précis où le TTL arrive à zéro. Le résolveur récursif ne peut plus vérifier le changement. Avec serve-stale, il peut maintenir la résolution en réutilisant l’état…

IETF
Brian Carpenter et la frontière qui devait prouver ses membres
Deux réseaux privés peuvent fonctionner sans faute pendant des années, puis cesser de se comprendre le jour où une acquisition les réunit. Le problème ne vient pas forcément des paquets: il vient des sens locaux qu'on leur avait attribués. Avec la RFC 8799, Brian Carpenter et…

IETF
Trois soutiens ouvriraient l’appel de l’IETF sans lui donner raison
Dans une procédure, le mot *soutien* est dangereux parce qu’il change de sens sans changer de forme. On peut soutenir qu’un dossier mérite d’être inscrit au rôle, ou soutenir la thèse défendue dans ce dossier. La révision 01 d’un Internet-Draft individuel propose d’exiger trois…

IETF
Le serveur a retardé le coût de la confiance : les défenses TCP contre le SYN flood
Un serveur TCP engageait de la mémoire dès qu’un inconnu frappait à sa porte. Le RFC 4987 montre comment repousser cette dépense jusqu’à ce que le client présumé prouve au moins qu’il a reçu la réponse.

IETF
L’IETF LLC dit ses déclarations de conflits d’intérêts « actuelles ». La revue annuelle reste invisible
Le registre public sait enregistrer rapidement une arrivée: la déclaration de Pete Resnick porte la date du lendemain de sa sélection au Board. Il sait moins bien montrer pourquoi un formulaire plus ancien demeure actuel. Entre dépôt, confirmation sans changement, examen par le…
IETF
Le premier numéro de séquence ne pouvait pas être une simple horloge : la défense ISN de TCP
Toute connexion TCP commence par publier un nombre. Quand ce nombre suivait trop clairement une horloge globale, un attaquant incapable de voir la connexion pouvait néanmoins prévoir assez de son état pour usurper un pair.
IETF
Le reset devait faire ses preuves : la défense Challenge ACK de TCP
Un reset forgé devait autrefois seulement tomber quelque part dans une fenêtre de réception mobile. Le RFC 5961 oblige les signaux TCP destructeurs à démontrer qu’ils correspondent à l’état actuel du pair avant qu’un numéro deviné puisse effacer une connexion durable.

IETF
Le projet de l’IETF exige la transparence sur les LLM. Une étiquette ne suffit pas à établir la responsabilité
Trois textes voisins parlent déjà d’IA, mais ils n’ont ni la même autorité ni le même seuil de divulgation. Le projet individuel discuté à l’IETF désigne correctement l’être humain responsable; il lui manque encore un relevé qui relie l’outil, la partie touchée, la vérification…
Déverrouillage de l’accès membre
Analyse de profil réservée
Connectez-vous pour débloquer les briefings de profil complets et les sections approfondies.
Briefing du Strategic Circle
Adhérez pour débloquer les briefings stratégiques après connexion.
Rejoindre Strategic CircleBriefing Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance