
Résumé
- RFC 9531 construit une étiquette lors du retour d’un paquet Content/Data et permet à un Interest ultérieur de présenter cette suite de choix de prochain saut.
- La route peut aboutir à un producteur ou à un cache ; elle peut expirer avec l’état des interfaces et de la FIB, tandis que le repli et l’agrégation PIT peuvent défaire l’intention du consommateur.
- Une décision sérieuse doit joindre la découverte, le cycle de vie de l’étiquette, le répondant, la validation du contenu, la mesure, la règle locale et le résultat observé.
Un opérateur voit revenir une réponse munie d’une étiquette complète. Quelques instants plus tard, il renvoie un Interest avec la même valeur et reçoit encore les données. Dans un rapport d’exploitation, la tentation est forte d’écrire : « même chemin, même origine ».
La première affirmation demande déjà des précautions. La seconde n’est pas portée par l’étiquette.
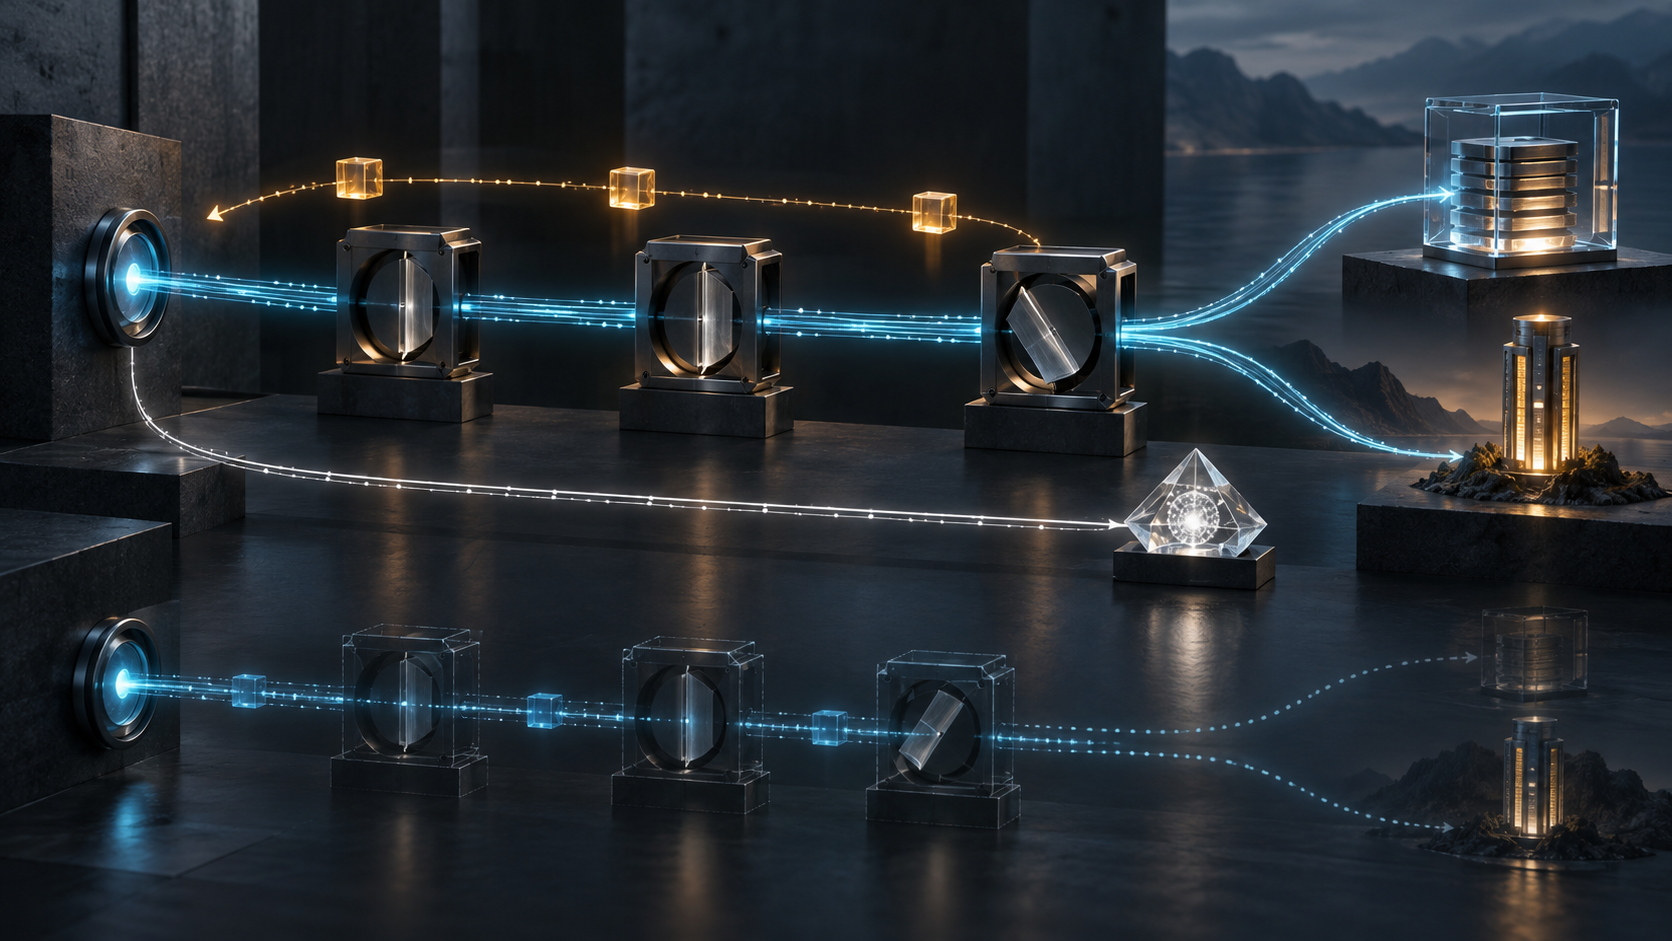
RFC 9531 décrit une extension expérimentale de CCNx et NDN. La découverte utilise l’échange ordinaire : l’Interest part vers le contenu ; au retour, chaque forwarder contribue au Path Label en fonction de l’interface par laquelle le paquet Content/Data est arrivé. Le consommateur récupère ainsi une suite de Nexthop Labels. Pour guider un Interest suivant, les forwarders confrontent l’élément actif de cette suite aux prochains sauts encore autorisés par la recherche du plus long préfixe de nom dans la FIB.
L’étiquette ne contourne donc pas la logique de routage. Elle choisit parmi les sorties que l’état courant considère réalisables. Et le texte reste un document Experimental de l’IRTF ICNRG : il n’est ni un produit IETF ni une norme Internet.
Le répondant peut être au milieu du chemin
La définition est explicite : l’étiquette désigne un chemin vers un producteur ou vers un cache de forwarder capable de répondre. Or un cache intermédiaire et le producteur d’origine n’ont ni le même rôle ni la même portée probatoire.
Dans RFC 8569, CCNx recherche un contenu nommé sans l’attacher à une adresse d’extrémité fixe. Une entrée FIB peut mener à une application locale, à un Content Store ou à un système distant. La légitimité du contenu se traite ailleurs : signature, MAC, relation de hachage, simple contrôle d’intégrité, voire absence de protection. L’Interest peut limiter les réponses par KeyId ou par hachage de l’objet. Reste encore à établir pourquoi la clé est digne de confiance pour cet espace de noms.
Le Path Label n’absorbe aucune de ces questions. Il n’indique pas à lui seul si le paquet provient du producteur ou d’un cache, si l’objet est frais, si le signataire est autorisé ou si l’application a accepté la réponse. C’est un état de transfert, non un certificat de provenance.
Les propriétés sont mesurées après coup
Dans RFC 9531, le chemin n’est pas précédé d’une annonce décrivant sa latence, sa perte, sa sécurité ou sa juridiction. Il est découvert au fil d’un échange réel ; ses propriétés ne sont connues qu’implicitement, par observation.
Le document vise des usages substantiels : diagnostic multipath, séries de mesures sur un trajet contrôlé, contrôle de congestion multipath et contournement possible de caches empoisonnés. Il pose aussi les questions que l’expérimentation doit trancher. Le steering rendra-t-il ping et traceroute plus justes ? Améliorera-t-il vraiment performances et robustesse ?
Attribuer une qualité à une étiquette exige donc une fenêtre de mesure, un échantillon et un contexte. Une RTT ne vaut pas contrat de latence. Un Data reçu ne prouve pas l’absence de cache indésirable. Une suite d’octets inchangée n’établit pas que les conditions de réseau sont demeurées constantes.
Le réseau courant peut périmer le chemin
Une interface disparaît, une FIB change, un prochain saut cesse d’être valable pour le préfixe demandé : l’ancienne étiquette ne correspond plus à l’état exécutable. RFC 9531 prévoit alors un InterestReturn/NACK « invalid path label ». Le retour met à jour l’étiquette en sens inverse afin d’aider le consommateur à localiser la rupture.
Le consommateur peut aussi demander un mode de repli. Le forwarder abandonne le choix devenu impossible et reprend une résolution FIB ordinaire. Les données peuvent arriver malgré tout. En comparant l’étiquette envoyée et celle qui revient, le consommateur peut constater l’écart et remplacer son état obsolète.
Le repli préserve le service ; il ne valide pas l’ancien chemin. Un indicateur qui compte toute réponse comme une réussite du steering produit une conclusion fausse avec des données techniquement exactes.
La durée de vie courte est également voulue. Le Nexthop Label défini ne compte que 12 bits. Le texte juge irréaliste de s’appuyer sur la seule difficulté de recherche exhaustive et recommande un renouvellement au moins toutes les quelques minutes. Une valeur destinée à tourner rapidement ne peut pas devenir une identité durable sans perdre son sens.
L’agrégation change ce qui a réellement été exécuté
Le Pending Interest Table peut agréger des Interests correspondants même lorsque leurs Path Label TLV ou leurs modes de découverte diffèrent. L’ordre d’arrivée devient alors déterminant.
Si l’Interest de découverte arrive d’abord, un Interest qui voulait un chemin précis peut être absorbé ; son intention de steering ne sera pas nécessairement exécutée. Dans l’ordre inverse, la demande de découverte peut être agrégée et ne rien découvrir de nouveau. Des tentatives parallèles risquent même d’obtenir toutes la seule route portée par un unique paquet Data. Le document conseille donc aux outils de gestion d’utiliser des suffixes de nom uniques lorsqu’ils doivent éviter cette fusion.
Il faut conserver séparément la demande du consommateur, l’état accepté par les forwarders et le retour observé. La présence d’une étiquette dans le paquet sortant ne démontre pas son exécution bout en bout.
Chiffrer l’étiquette ne signe pas le contenu
Le volet sécurité étudie la recherche brute de Nexthop Labels. Un consommateur malveillant pourrait essayer de forcer un trajet que le routage n’aurait pas appris. Le NACK révèle éventuellement le saut où l’échec s’est produit : information précieuse pour diagnostiquer le churn, mais aussi pour cibler les essais. Rotation et masquage du hop count arbitrent entre ces deux intérêts.
Une protection symétrique saut par saut peut rendre opaque la majeure partie de la pile. Chaque forwarder ne laisse visible que l’élément actif et protège le reste avec sa propre clé non partagée. Cette protection concerne l’intégrité du mécanisme de steering. Elle ne prouve ni le producteur, ni la validité de l’objet, ni les qualités économiques ou sécuritaires du chemin.
Le mot « chiffré » ne doit pas franchir les frontières de fonction. Sécuriser un jeton de transfert n’autorise pas ce jeton à répondre pour la confiance applicative.
Constituer un reçu de décision
Le dossier commence par l’échange de découverte : consommateur, nom et restrictions de l’Interest, mode demandé, identité du Data, résultat de validation, bytes bruts du Path Label et horodatage. Il ajoute le mode de protection, le nombre de sauts, l’époque de rotation si elle est observable, les NACK, les replis, les différences au retour et le risque d’agrégation PIT.
Il documente ensuite le répondant : producteur, application locale ou Content Store ? Quel KeyId ou hachage a été contrôlé ? Quelle règle relie la clé au nom ? Les mesures indiquent leur fenêtre, leur méthode et leur population. Enfin, la politique locale, son propriétaire, l’action et le résultat applicatif ferment la chaîne.
Cette discipline rejoint les couches de réalité de Heng Lu. La configuration n’est pas l’exécution ; l’Interest n’est pas la sortie choisie ; l’étiquette rapportée n’est pas un chemin éternel ; le chemin n’est pas l’identité ; la validation d’un objet n’est pas l’autorisation d’une action. La primauté du running code demande de retenir ce qui s’est réellement produit. Une spécification commune minimale permet ensuite des décisions locales sans transformer chaque forwarder en autorité universelle.
Ce que les sources ne démontrent pas
Le corpus fermé ne démontre aucun déploiement par un opérateur ou un fournisseur nommé. Il ne donne ni taux d’adoption, ni résultat de production, ni incident observé, ni preuve qu’un cache empoisonné a réellement été contourné. L’article de 2017 et les RFC décrivent le mécanisme et ses évaluations ; ils ne justifient pas d’inventer un cas commercial actuel.
La prudence ne réduit pas RFC 9531. Elle en précise l’apport : transporter le contexte d’un transfert exécuté et donner davantage de contrôle à l’échange suivant. L’erreur de gouvernance commencerait lorsque ce contexte temporaire serait promu au rang d’identité ou de garantie.
Sources
- Informations RFC Editor sur RFC 9531
- RFC 9531 — Path Steering in CCNx and NDN
- RFC 9531 — texte brut
- RFC 9531 — source XML
- Errata de RFC 9531
- Historique IETF Datatracker de RFC 9531
- Moiseenko et Oran — Path Switching in Content Centric and Named Data Networks
- RFC 8569 — Sémantique CCNx
- RFC 8609 — Messages CCNx au format TLV
- RFC 8793 — Terminologie ICN
- RFC 9217 — Questions ouvertes des réseaux conscients du chemin
- RFC 9507 — ICN Traceroute
- RFC 9508 — ICN Ping
- RFC 7945 — Évaluation et sécurité ICN
- Spécification du format de paquet NDN
- Heng Lu — Primauté du running code
- Heng Lu — Spécification initiale minimale et décision locale
- Heng Lu — Couches de réalité et pouvoir symbolique
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance