
Sujet
Automatisation de la sécurité
Au sein de la facette Sujet, la veille thématique Automatisation de la sécurité rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.
Tendances services cloud Amérique du Nord
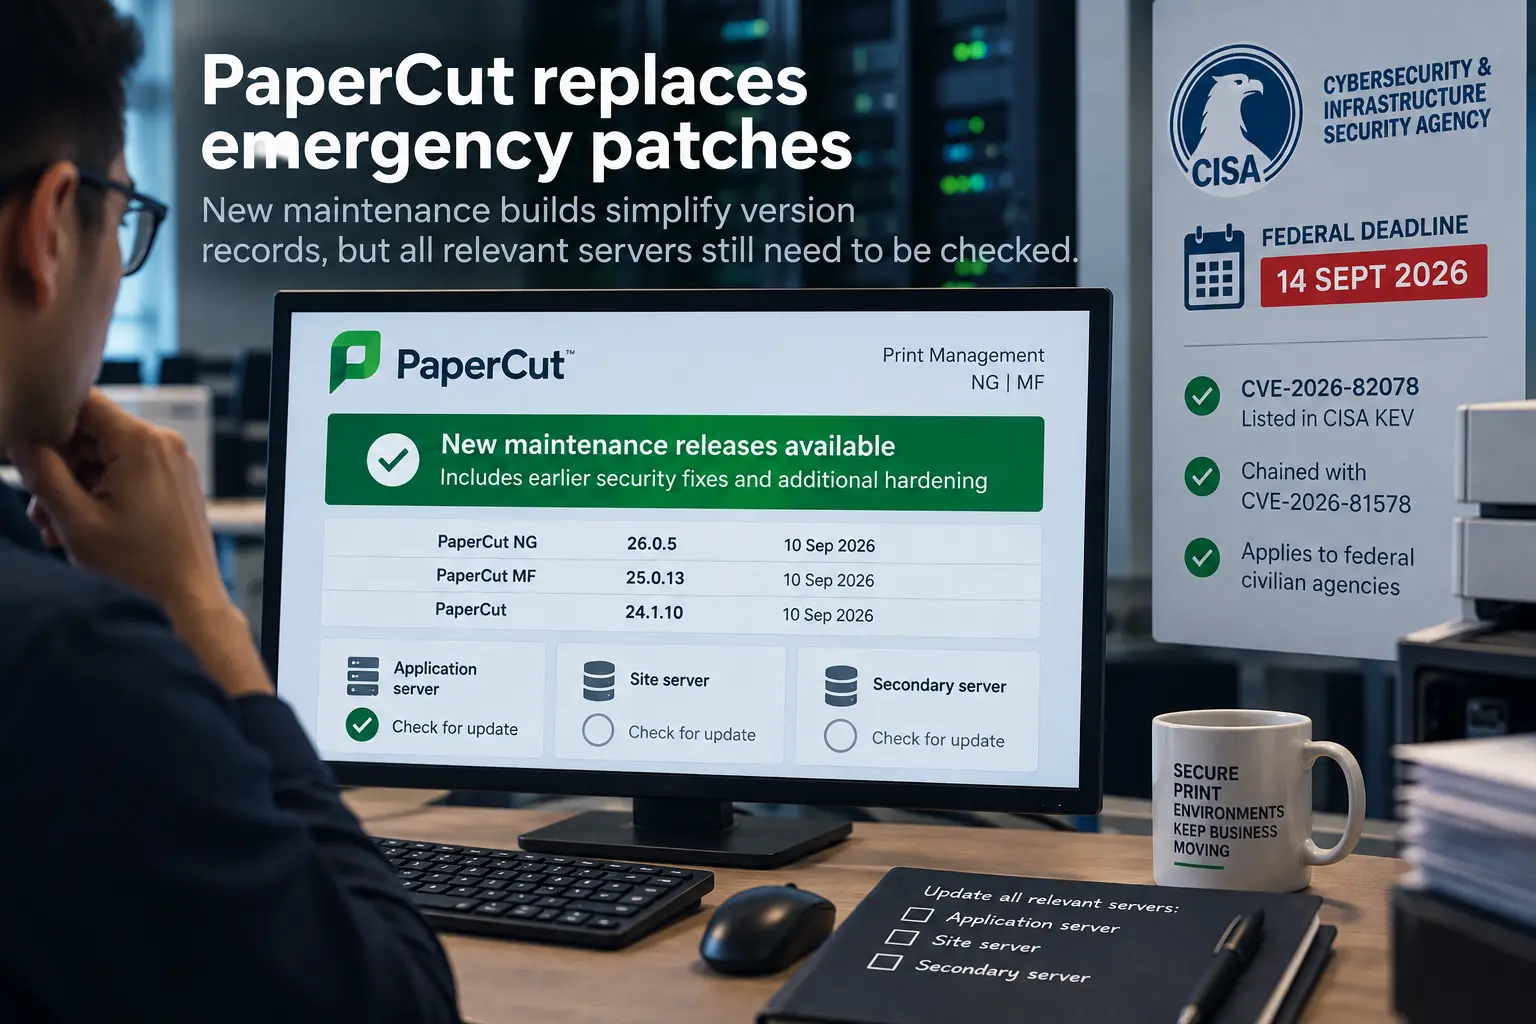
PaperCut remplace ses correctifs d’urgence: échéance CISA passée
Les nouvelles versions de maintenance PaperCut clarifient le suivi des versions, mais les serveurs de site et secondaires restent à vérifier.

Tendances services cloud Amérique du Nord
Faille ScreenConnect exploitée: le délai fixé par la CISA a expiré
ConnectWise indique que la faille touche les clients ScreenConnect, et non les serveurs; les prestataires doivent donc vérifier les mises à jour sur les terminaux pris en charge.
Tendances télécoms nationaux Europe et Moyen-Orient
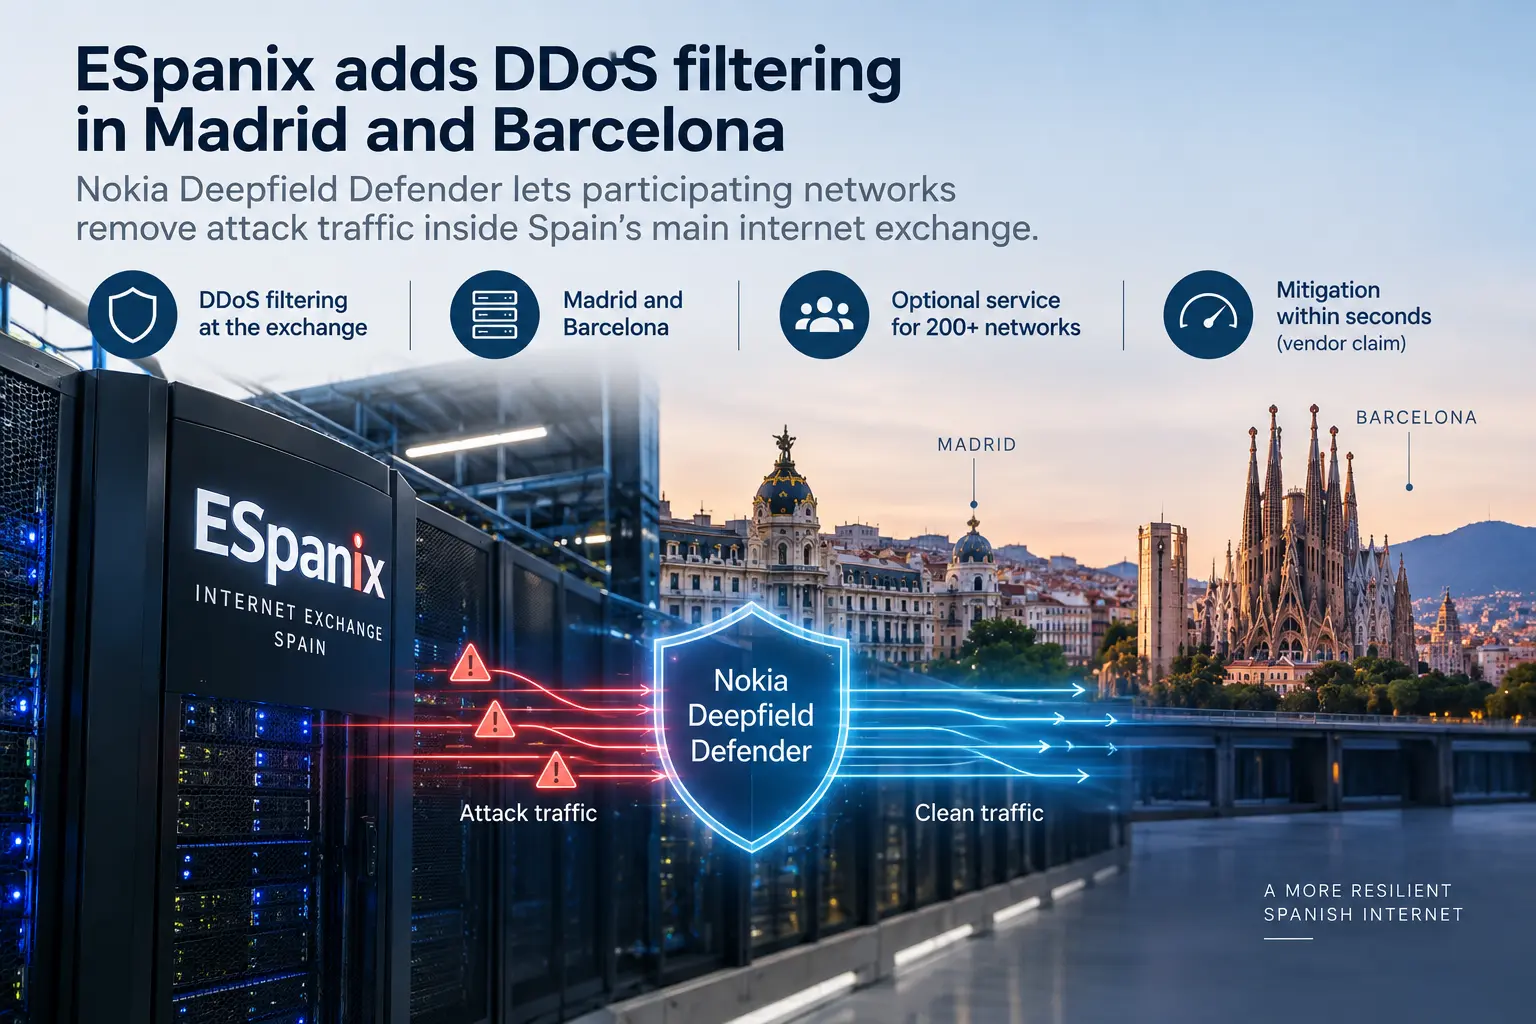
ESpanix ajoute le filtrage DDoS à Madrid et Barcelone
Nokia Deepfield Defender permet aux réseaux entités de filtrer le trafic d’attaque au sein d’ESpanix, sans toujours le détourner vers un centre externe de nettoyage.

Tendances institutionnelles mondiales
Le délai de correction de la faille MikroTik RouterOS est dépassé
Le délai fixé par la CISA pour CVE-2026-86060 est passé, mais les routeurs corrigés peuvent encore nécessiter des vérifications afin de repérer les modifications effectuées avant la mise à jour.
Dossier
Le décompte SHA-1 de RFC 9919 n’est pas une preuve de retrait
Le journal d’un répondeur OCSP peut montrer que les requêtes SHA-1 se raréfient. Pour mettre fin à la compatibilité sans confondre silence et migration, l’opérateur doit encore établir qui pouvait être vu, par quel chemin et pendant combien de cycles.

Dossier
L’étiquette de l’algorithme a changé, pas la clé : la frontière probante de la RFC 9709
Réécrire le nom d’un algorithme peut suffire à détourner un déchiffreur, sans casser le chiffrement annoncé. La RFC 9709 répond en faisant de l’identité encodée de l’algorithme une entrée de la clé dérivée — et oblige l’exploitation à ne plus confondre traitement réussi et…

Histoire d'Internet
Un trajet était une conversion. Le retour devait encore prouver l’équivalence : RFC 2157
Un fichier pouvait franchir une passerelle X.400, conserver ses octets et revenir avec une étiquette plausible sans satisfaire pour autant la définition d’une équivalence. La RFC 2157 réservait ce mot à une paire de conversions formant un aller-retour sans perte; elle distinguait…

Histoire d'Internet
Le même Digest a ouvert deux fois la porte : la frontière anti-rejeu du RFC 2069
Deux lignes identiques apparaissent dans un journal: même utilisateur, même nonce, même URI, même réponse hexadécimale. Toutes deux sont valides. La première a-t-elle autorisé l’action et la seconde l’a-t-elle rejouée ? Le calcul du RFC 2069 ne peut pas répondre seul. Il faut…

IETF
Un test de retour DTLS n’est pas un reçu de migration
Un datagramme protégé porte le bon Connection ID mais arrive d’une nouvelle adresse source. La cryptographie retrouve le contexte de sécurité DTLS existant; elle ne décide pas encore s’il faut déplacer ce contexte, libérer les données applicatives vers la nouvelle adresse…
Histoire d'Internet
La signature connaissait l’auteur, pas la réalité du lien : RFC 2154
Avec la RFC 2154, une LSA OSPF pouvait conserver la preuve de son origine pendant tout le flooding. L’intégrité du trajet devenait vérifiable. Mais le routeur d’origine pouvait toujours signer impeccablement une métrique fausse, un lien tombé ou un réseau stub inexistant.
Histoire d'Internet
L’OUI a séparé les propriétaires. Il n’a pas expliqué les valeurs : RFC 2153
La RFC 2153 a donné aux extensions PPP propriétaires une adresse commune sans rendre leur contenu commun. Code ou Type 0, OUI, Kind et valeurs privées évitent les collisions; ils ne prouvent ni la compréhension par le pair, ni l’autorisation locale, ni l’interopérabilité du lien.

Histoire d'Internet
RFC 2065 : le serveur transportait la réponse, le résolveur jugeait la preuve
En janvier 1997, le RFC 2065 a proposé une façon singulièrement modeste de sécuriser le DNS: ne pas transformer chaque serveur intermédiaire en autorité de confiance. Un serveur ordinaire pouvait remettre des enregistrements signés; le résolveur conscient de la sécurité examinait…

Entreprises institutionnelles mondiales
Akvorado transforme les flux échantillonnés en mémoire du réseau
Akvorado permet aux opérateurs réseau d’auto-héberger un système qui conserve, enrichit et analyse les enregistrements de flux sur de longues périodes. Sa valeur tient à la traçabilité entre l’export du routeur et la décision opérationnelle; sa principale limite est que chaque…

Entreprises institutionnelles mondiales
Akvorado transforme les enregistrements de flux échantillonnés en mémoire opérationnelle du réseau
Akvorado offre aux opérateurs réseau un moyen auto-hébergé de conserver, d’enrichir et d’examiner les enregistrements de flux sur une longue durée. Son intérêt vient de ce qu’il rend visible le chemin allant de l’exportation du routeur à la décision opérationnelle; sa limite…

Récits
Le test de téléversement électoral de LACNIC lit des octets, pas Excel ou PDF
Dans le système électoral ouvert de LACNIC, un nouveau test de compatibilité fait franchir à deux fichiers nommés de façon rassurante la frontière entre mémoire et disque. Les octets reviennent intacts. C’est une preuve utile, à condition de ne pas lui faire certifier la…

Tendances mondiales des services cloud
Chez Zscaler, la croissance retraitée change de périmètre selon la mesure
Le même exercice 2026 dessine trois cartes différentes des acquisitions de Zscaler. Le communiqué retire Red Canary pour ramener la croissance du chiffre d’affaires et de l’ARR de 25 % à 20 %. L’annexe d’allocation du prix porte sur quatre opérations. Et le rapport sur le…

IETF
L’horloge a donné rendez-vous. Le trafic a-t-il suivi ? Auditer RFC 9722
RFC 9722 permet aux PE EVPN en reprise de viser le même instant pour une nouvelle élection du Designated Forwarder. Cet instant est une promesse précise du plan de contrôle, pas la preuve que les horloges, les tables de transfert et les paquets clients ont basculé ensemble.

Tendances mondiales des services cloud
Le cap franchi par SentinelOne Flex réclame un pont vers la consommation
Un même contrat peut apparaître dans l’ARR, alimenter les obligations de performance restantes, être facturé à un autre moment et ne devenir chiffre d’affaires qu’au rythme de l’usage. Chez SentinelOne, cette différence n’est plus marginale: Flex représente désormais plus de 10 %…

Dossier
La route gardait sa couleur. Le service avait déjà rétrogradé : RFC 9723
Une valeur C1 peut rester visible d’un bout à l’autre de BGP alors qu’un système autonome intermédiaire a déjà choisi le meilleur effort. RFC 9723 simplifie le transport de l’intention pour SRv6; il ne transforme ni le dictionnaire de couleurs, ni la FIB, ni la trajectoire des…

Dossier
Certificats IP : les 99,21 % de Let’s Encrypt portent sur trois jours
En changeant de calendrier, le classement s’inverse. Sur l’ensemble de 2025, ZeroSSL domine les certificats IP observés. Pendant 72 heures en juillet 2026, Let’s Encrypt en représente 99,21 %. La contradiction disparaît dès que l’on remet la fenêtre, l’unité et la méthode…