
Sujet
Automatisation de la sécurité
Au sein de la facette Sujet, la veille thématique Automatisation de la sécurité rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.

Dossier
Le chronomètre vient après l’état : la preuve selon la RFC 9693
Deux bancs d’essai peuvent afficher zéro perte sans mesurer la même chose. Si l’un traverse des connexions déjà créées et l’autre force la passerelle à fabriquer de l’état pendant la mesure, leurs débits portent le même nom mais pas la même preuve.

IETF
Le nom à gauche de la barre oblique est enregistré. Le déploiement reste à prouver
Le RFC 9694 transforme une décision de nommage rare en engagement d’écosystème. Un nouveau type de média de premier niveau peut modifier le classement des formats inconnus, le choix d’une application et la présentation faite à l’utilisateur. L’inscription IANA est réelle; elle…

Histoire d'Internet
Le compteur a franchi la fenêtre d’un récepteur sans nommer l’émetteur : RFC 2085
Le RFC 2085 plaçait un compteur anti-rejeu de 64 bits dans une transformation HMAC-MD5 d’Authentication Header, uniquement si l’association de sécurité le prévoyait. Un récepteur pouvait admettre un numéro inédit dans sa propre fenêtre de désordre. Cette décision disait « nouveau…
IETF
Le routeur a répondu pour la sortie. Le lien restait à prouver
Le RFC 9703 permet à MPLS Ping et Traceroute de vérifier si un EPE-SID atteint l’association de pair décrite par la pile FEC cible. La réponse peut confirmer un rôle d’egress et, dans certains cas, l’interface d’arrivée. Elle ne comble ni un contrôle d’interface omis, ni un…

IETF
Le registre a changé, pas l’ancien flux : la limite de la RFC 9710
Une correction apparemment minuscule dans un registre IANA peut finir dans le code généré d’un collecteur et dans une décision d’incident. La RFC 9710 oblige à conserver les étapes intermédiaires: la norme vivante, l’instantané local, le Template, les octets et l’événement réseau…

Histoire d'Internet
Dorothy Denning : ce que le treillis autorise vraiment
Un certificat formel n’est pas une promesse générale de sécurité. Le modèle en treillis de Dorothy E. Denning permet de vérifier une proposition plus précise: une dépendance représentée par le programme respecte-t-elle l’ordre des flux que l’organisation a choisi ? Toute sa…

IETF
RFC 9806 corrige l’étiquette, pas le déploiement
Le registre des normes désigne désormais sans ambiguïté les métadonnées d’enregistrement SIPREC par application/rs-metadata+xml. Cette correction relie deux RFC de 2016, un erratum, une mise à jour Standards Track et une inscription IANA. Elle ne dit toujours pas quels clients…
IETF
La sauvegarde était valide, pas l’état de signature : RFC 10033
Restaurer une clé de signature avec état ne revient pas à remettre un secret intact dans une machine neuve. Il faut aussi rétablir, sans retour en arrière, la mémoire des signatures déjà émises. RFC 10033 montre pourquoi une sauvegarde parfaitement authentique peut rouvrir une…

Histoire d'Internet
Barbara Liskov et Argus : ce qu'un commit prouvait, et rien de plus
Argus a placé la panne au niveau du langage: un guardian possédait les objets récupérables, un handler franchissait les nœuds et une action pouvait valider ou annuler une modification distribuée. La force du modèle tient aussi à sa limite. Le commit fixait l'état Argus entité; il…
IETF
Un code AEGIS n’est pas un reçu de négociation
Le nombre 34 peut désormais désigner `AEAD_AEGIS128X2` sans ambiguïté dans le registre IANA. Il ne dit pourtant pas si deux pairs ont proposé ce mode, s’ils ont retenu la même longueur de tag ni si le chemin vectoriel attendu a réellement traité le trafic. RFC 10032 nomme le…

IETF
Un bail DHCP n’est pas un reçu de topologie de relais
Un équipement IPv4 ancien peut recevoir une adresse parfaitement exploitable sans savoir qu’un relais a converti son échange en DHCPv6. La RFC 9928 résout cette incompatibilité, mais déplace aussi la charge de la preuve: le succès du bail ne suffit pas à démontrer que le serveur…

Histoire d'Internet
Andrew S. Tanenbaum et la capability d’Amoeba qui autorisait un objet, pas une personne
Dans Amoeba, l’autorité pouvait tenir dans 128 bits et passer d’un processus à l’autre sans registre central des détenteurs. Ce raccourci réunissait le service, l’objet, les opérations permises et une preuve de non-falsification; il ne disait pourtant ni qui portait le jeton, ni…

Créateurs
Jeff Bonwick et l’architecture qui rend les défaillances visibles
La carrière de Jeff Bonwick relie deux problèmes souvent traités séparément: comment un noyau alloue rapidement de petits objets et comment un système de stockage vérifie que les octets lus correspondent toujours à ce que l’application a écrit. Du slab allocator aux « magasins »…

Créateurs
Jeff Bonwick et l’ingénierie qui rend les pannes visibles
Le parcours de Jeff Bonwick relie deux questions souvent séparées: comment un noyau alloue rapidement de petits objets et comment un système de stockage vérifie que les octets lus sont ceux écrits par l’application. De l’allocateur slab à ZFS, DSSD et iodyne, son travail a placé…

Entreprises institutionnelles mondiales
LibreNMS et le coût opérationnel d'une visibilité réseau claire
LibreNMS offre aux équipes réseau une plateforme transparente et auto-hébergée pour découvrir les équipements, sonder les compteurs, tenir un inventaire et transformer l'état observé en alertes. Sa crédibilité ne vient pas de l'hypothèse qu'un logiciel open source serait…
Entreprises institutionnelles mondiales
RANCID et la valeur durable du diff réseau en une seule ligne
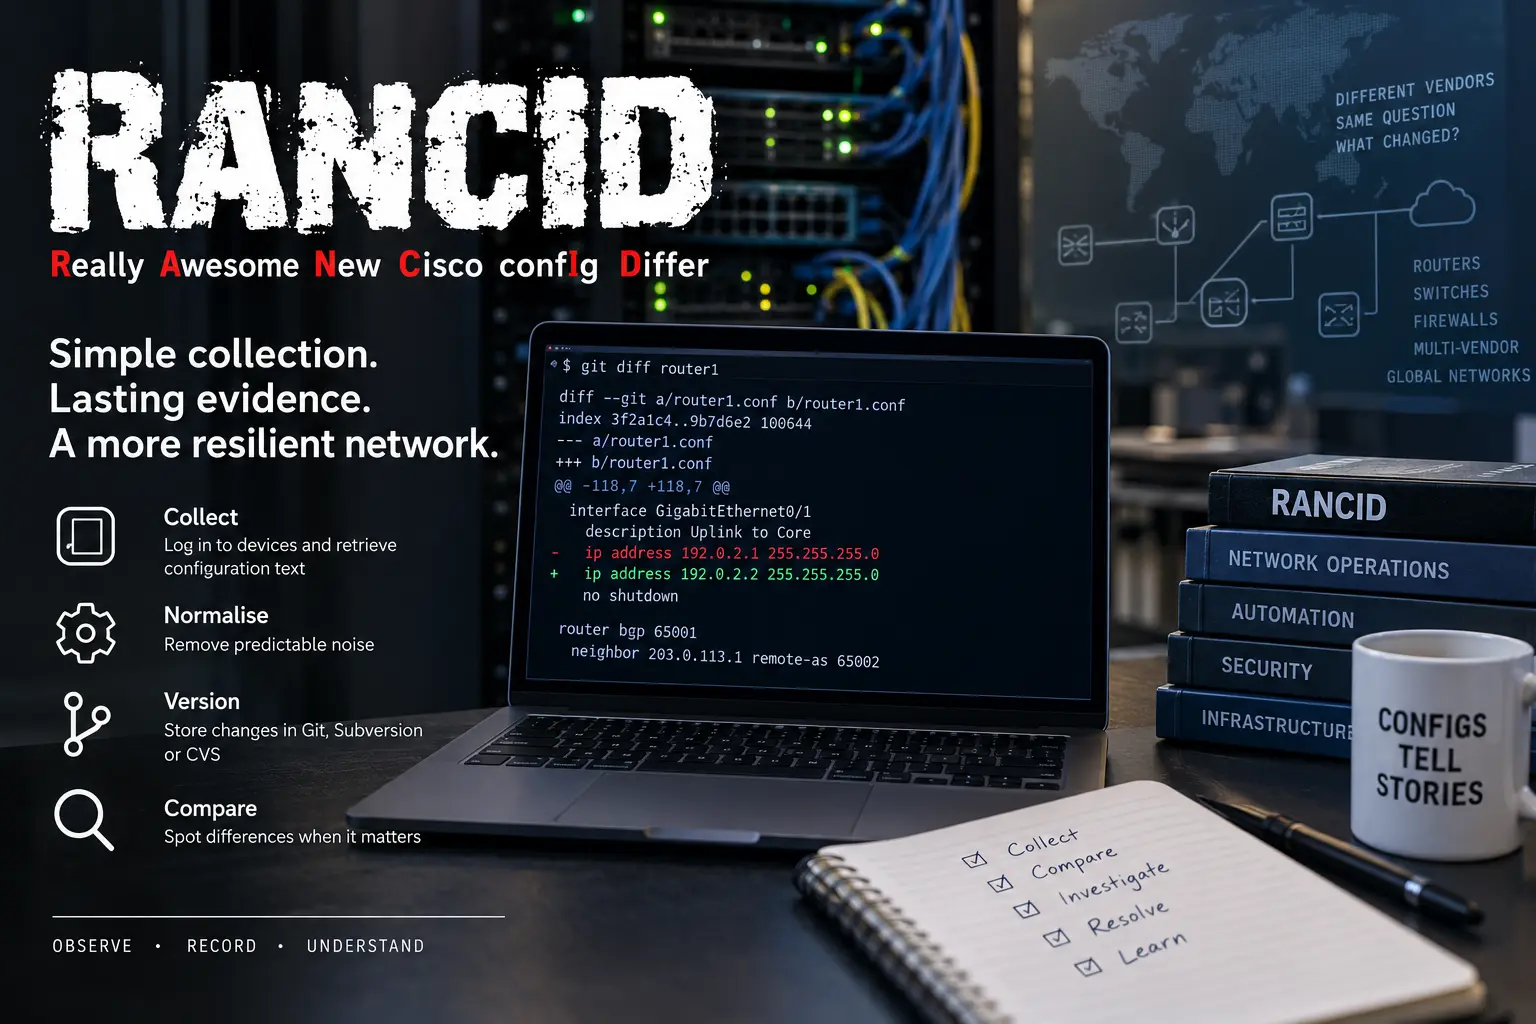
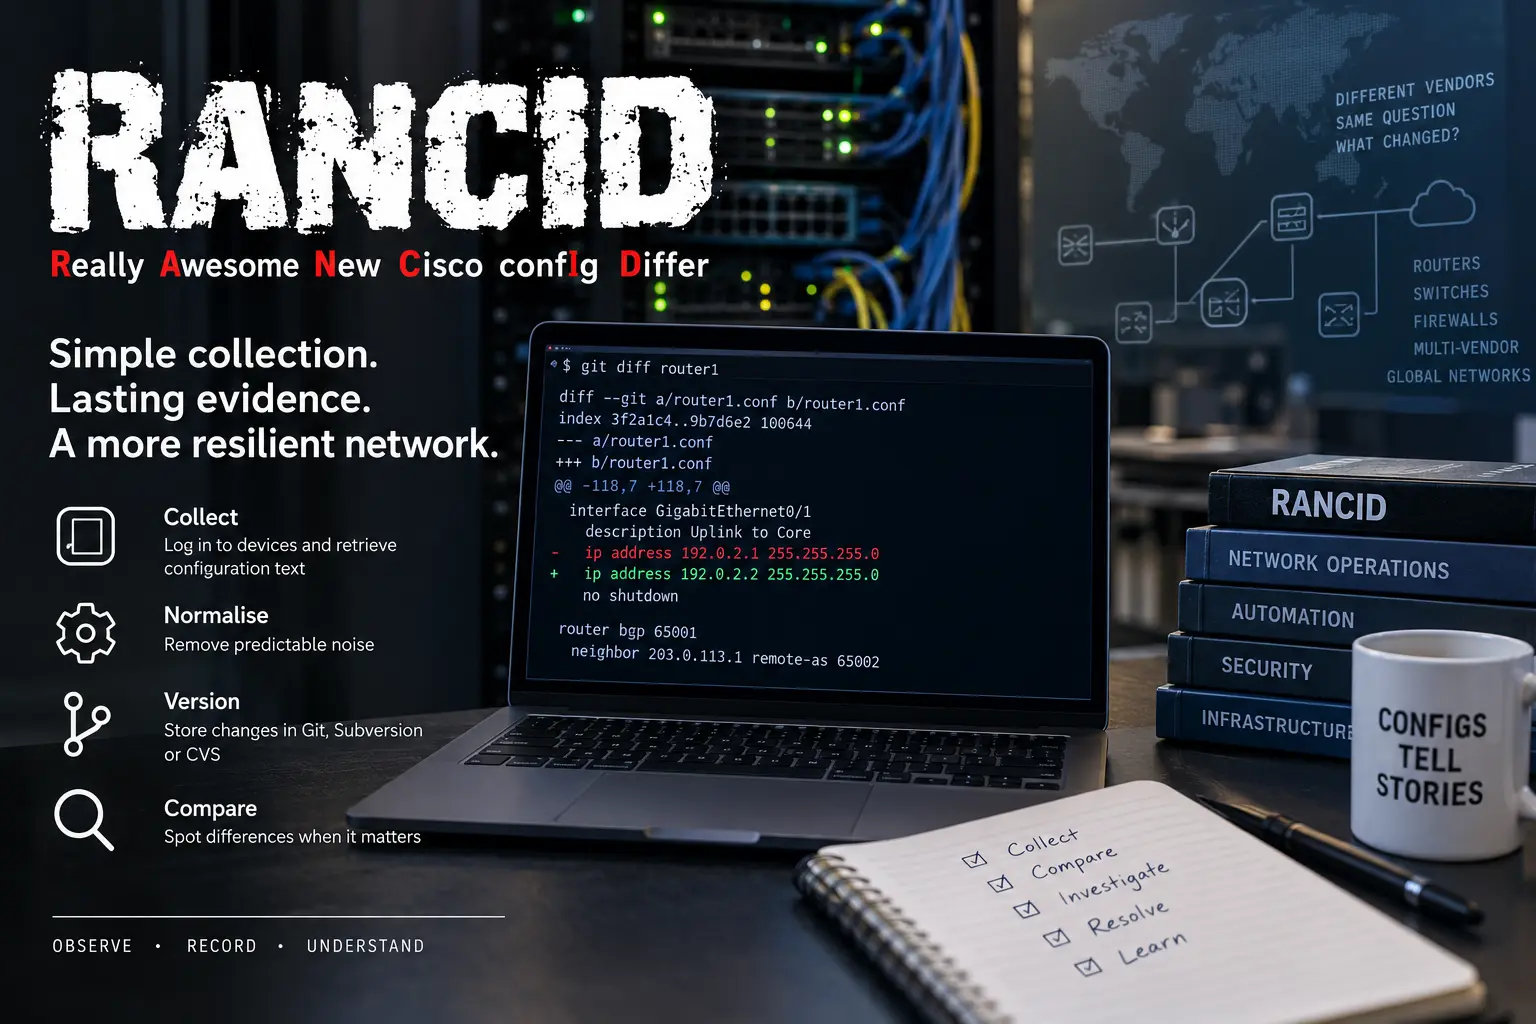
RANCID préserve une forme de preuve que les grandes plateformes de gestion tendent à diluer: le texte de configuration communiqué par un équipement à un instant donné, et la différence avec l'observation précédente. Il ne représente ni toute l'intention, ni chaque événement, ni…
Entreprises institutionnelles mondiales
RANCID et la valeur durable d’un diff réseau d’une ligne
RANCID a traversé plusieurs ères de la gestion de réseau en accomplissant une tâche précise: se connecter aux équipements, recueillir certains textes de configuration, supprimer le bruit prévisible et enregistrer le résultat dans un système de gestion de versions. Il ne modélise…

Entreprises institutionnelles mondiales
Cisco corrige une faille activement exploitée dans Secure Email Gateway
Cisco a corrigé une vulnérabilité activement exploitée dans Secure Email Gateway, mais les organisations exposées doivent encore vérifier si des attaquants ont accédé à l’équipement avant l’installation du correctif.

Tendances télécoms nationaux Europe et Moyen-Orient
L’Espagne commence à bloquer les noms d’expéditeur SMS non enregistrés
Les nouveaux contrôles espagnols sur les expéditeurs SMS obligent les entreprises à enregistrer les noms d’expéditeur associés à leur marque et à autoriser les prestataires qui les utilisent: les changements de prestataire deviennent ainsi un enjeu de continuité d’acheminement.

Tendances institutionnelles mondiales
Faille GitLab exploitée: le délai de correction est dépassé
Les opérateurs d’instances GitLab autogérées doivent appliquer un correctif urgent pouvant interrompre les systèmes à nœud unique pendant les migrations de base de données.