
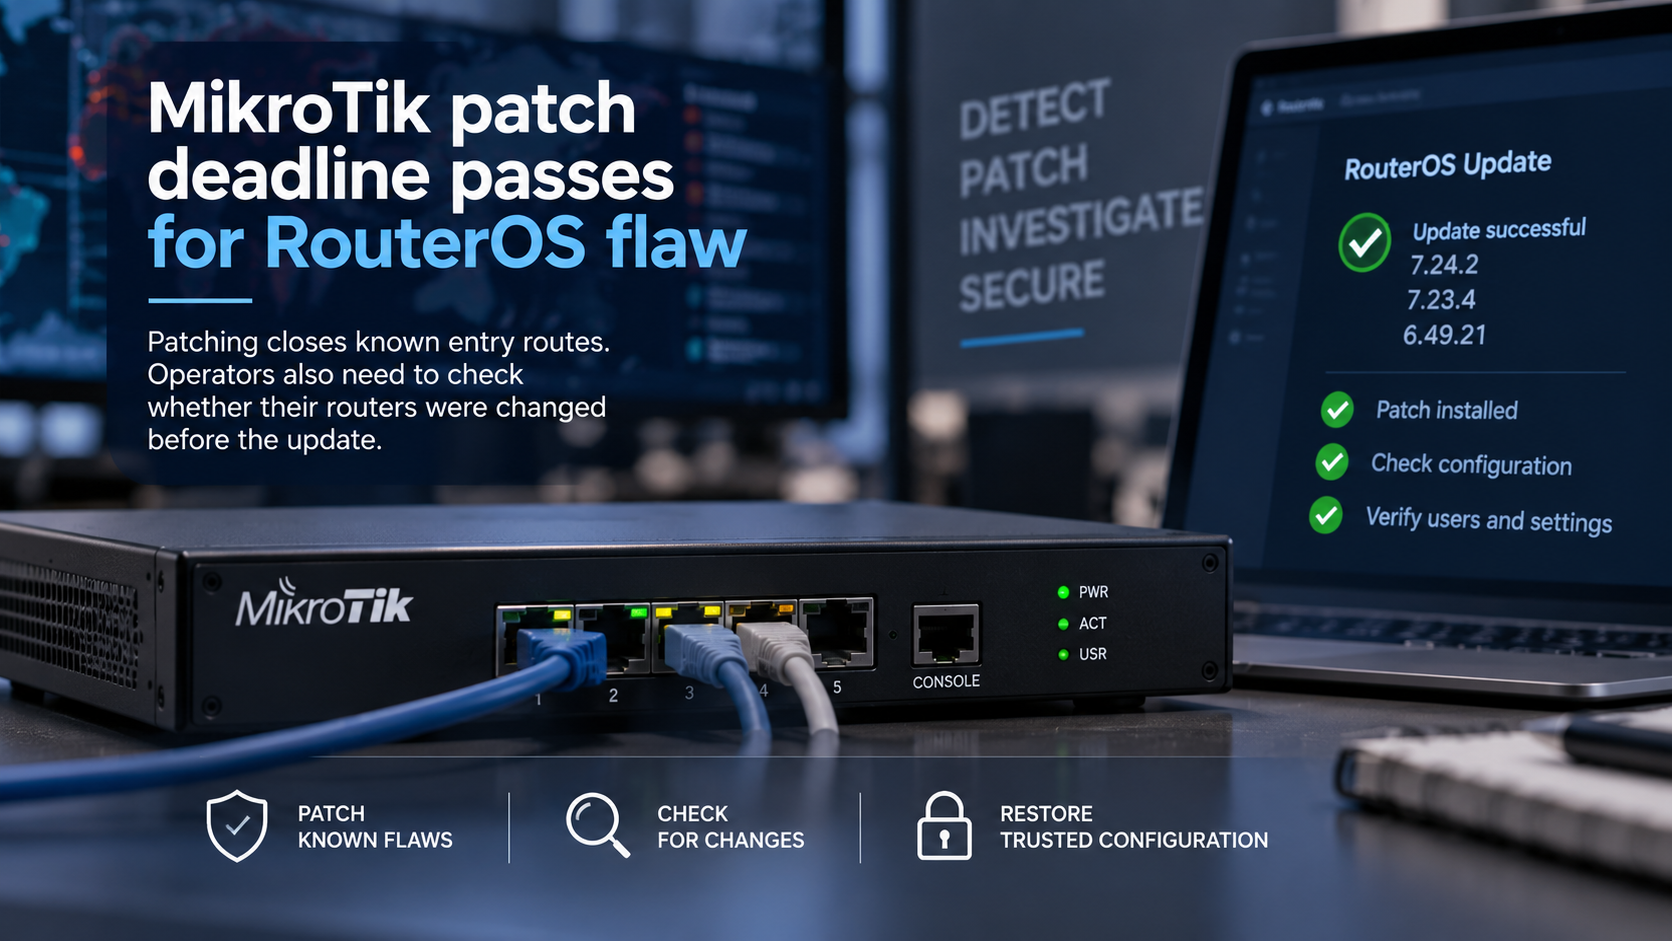
- L’échéance de remédiation fixée au 13 septembre par la CISA est passée pour la faille RouterOS CVE-2026-86060, activement exploitée
- L’installation du correctif bloque la voie d’attaque observée, mais ne permet pas d’établir si un routeur a été modifié avant l’application du correctif
Les faits
Le délai de remédiation fixé au 13 septembre par l’US Cybersecurity and Infrastructure Security Agency est arrivé à échéance pour CVE-2026-86060, une faille d’élévation de privilèges dans MikroTik RouterOS ajoutée le 10 septembre à son catalogue Known Exploited Vulnerabilities. Ce délai s’applique aux agences civiles fédérales concernées, et non à tous les opérateurs MikroTik.
CERT Polska a indiqué que des attaquants utilisaient une chaîne de failles RouterOS contre des appareils dont le service d’administration SSH était accessible depuis des réseaux publics. CERT Polska a confirmé que les correctifs publiés bloquent les attaques observées. MikroTik répertorie comme corrigées les versions 7.24.2, 7.23.4 et 6.49.21; la version 7.25 beta 3 intègre également le correctif.
Les versions mises à jour de RouterOS peuvent attribuer la mention « Flagged » à certains indices de modifications non autorisées, mais CERT Polska et MikroTik avertissent que l’absence de cette mention ne prouve pas que l’appareil n’a pas été compromis. Il est recommandé aux administrateurs d’examiner les configurations après la mise à jour.
L’analyse
La mise à jour modifie ce qu’un attaquant peut faire ensuite; elle ne reconstitue pas ce qui s’est produit avant la mise à jour. Cette distinction est importante pour un routeur qui a été exposé avant l’application du correctif. Le trafic peut continuer à circuler normalement même si quelqu’un a ajouté en arrière-plan un compte, un script ou une autre modification administrative.
Les opérateurs doivent donc contrôler bien davantage que la seule version de RouterOS. CERT Polska cite les utilisateurs inconnus, les scripts, les entrées du planificateur, les serveurs proxy et les tunnels parmi les éléments de configuration à examiner. Lorsqu’une compromission est soupçonnée, CERT Polska recommande de préserver les éléments de preuve, d’isoler l’appareil et de le rétablir à partir d’une configuration de confiance, plutôt que de restaurer automatiquement une sauvegarde susceptible de contenir déjà la modification indésirable.
Pour les lecteurs de BTW, la clôture de l’incident est plus convaincante lorsque le routeur est à la fois corrigé et ramené à un état vérifié et fiable. Le fait qu’un appareil reste en ligne démontre la continuité; il ne permet pas d’établir qui contrôle encore sa configuration.
À surveiller
Il convient de surveiller si les opérateurs rendent compte de recherches de compromission ainsi que de l’achèvement du déploiement des correctifs, en particulier pour les routeurs dont le service SSH était accessible depuis des réseaux publics. De nouvelles recommandations de MikroTik ou de CERT Polska pourraient fournir d’autres indicateurs de compromission ou étapes de rétablissement à mesure que davantage d’attaques seront analysées. Des reconstructions confirmées à partir de configurations de confiance constitueraient une preuve de rétablissement plus solide que la seule disponibilité.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance