
Sujet
Preuves fondées sur les ressources réseau
Au sein de la facette Sujet, la veille thématique Preuves fondées sur les ressources réseau rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.

Tendances télécoms nationaux Amérique du Nord
Les pannes de Cox et Verizon touchent des clients du monde entier
ThousandEyes a observé une panne de Cox de 14 minutes et une panne de Verizon Business de huit minutes affectant des partenaires et des clients dans plusieurs pays malgré leur brève durée.

Entreprises télécoms nationaux Amérique du Nord
Offres Spectrum pour 11 millions de foyers et entreprises ex-Cox
Les tarifs et formules Spectrum sont désormais disponibles sur les anciens marchés de Cox, tandis que Charter poursuit l’intégration des ventes, du service client et des opérations après la fusion.

Entreprises télécoms nationaux Europe et Moyen-Orient
Le trafic de LINX LON2 dépasse 1 Tbit/s
La plateforme LON2 de LINX a dépassé un pic de trafic de 1 Tbit/s après qu’une initiative tarifaire a incité les membres à ajouter une seconde plateforme de peering à Londres.
Tendances télécoms nationaux Europe et Moyen-Orient
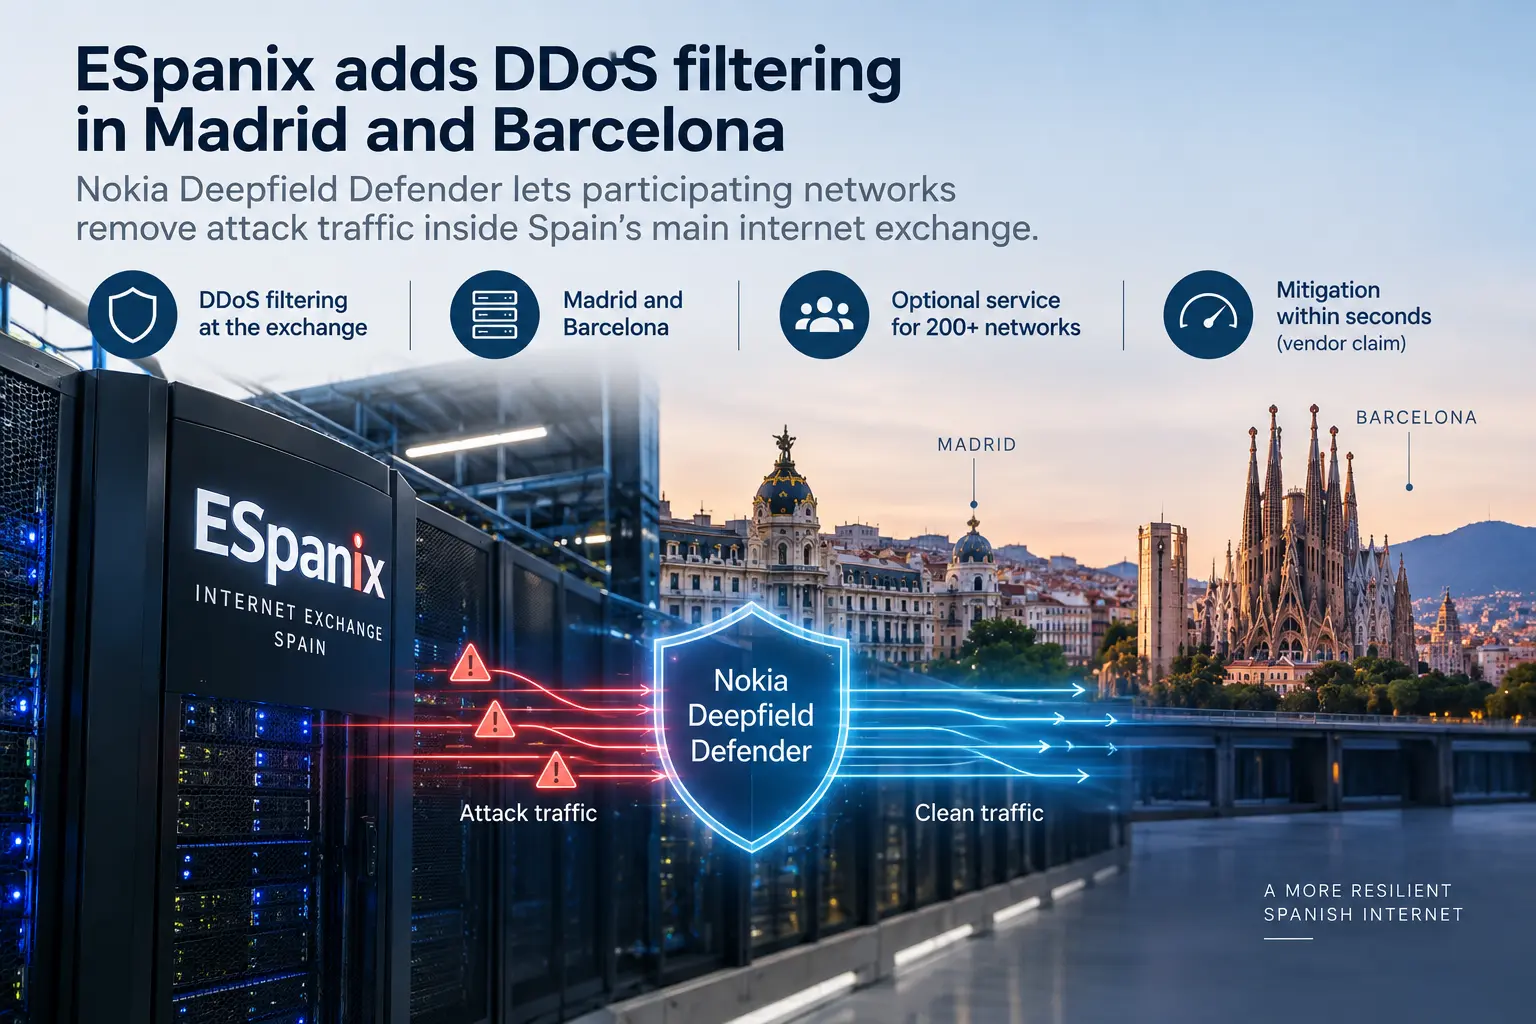
ESpanix ajoute le filtrage DDoS à Madrid et Barcelone
Nokia Deepfield Defender permet aux réseaux entités de filtrer le trafic d’attaque au sein d’ESpanix, sans toujours le détourner vers un centre externe de nettoyage.
Dossier
Le décompte SHA-1 de RFC 9919 n’est pas une preuve de retrait
Le journal d’un répondeur OCSP peut montrer que les requêtes SHA-1 se raréfient. Pour mettre fin à la compatibilité sans confondre silence et migration, l’opérateur doit encore établir qui pouvait être vu, par quel chemin et pendant combien de cycles.

Histoire d'Internet
L’étiquette disait JPEG, les autres identifiants disaient GIF : RFC 2158
Dans une même entrée de la RFC 2158, l’intitulé, le nom de partie de corps X.400 et la branche d’identifiant d’objet désignent GIF. Seul le champ MIME indique `image/jpeg`. Cette fissure minuscule rappelle qu’un libellé publié est une pièce du dossier, pas la preuve suffisante du…

Histoire d'Internet
Les octets changeaient, pas le caractère visé : la frontière du RFC 2070
Un navigateur de 1997 pouvait recevoir deux fichiers HTML dont les octets ne se ressemblaient pas, puis rencontrer dans chacun le même caractère abstrait. Le RFC 2070 expliquait pourquoi: l’encodage externe appartenait à la ressource concrète et au décodeur, tandis que le jeu de…

Histoire d'Internet
Un trajet était une conversion. Le retour devait encore prouver l’équivalence : RFC 2157
Un fichier pouvait franchir une passerelle X.400, conserver ses octets et revenir avec une étiquette plausible sans satisfaire pour autant la définition d’une équivalence. La RFC 2157 réservait ce mot à une paire de conversions formant un aller-retour sans perte; elle distinguait…
Récits
Rapport ne compte un résultat qu’après avoir trouvé le chemin du test
Le nouveau sélecteur de Rapport peut croiser plusieurs catégories avec plusieurs noms de tests. Mais lorsqu’une cellule demandée ne correspond à aucun répertoire, elle disparaît avant l’identification, l’exécution et le comptage.

Histoire d'Internet
Le même Digest a ouvert deux fois la porte : la frontière anti-rejeu du RFC 2069
Deux lignes identiques apparaissent dans un journal: même utilisateur, même nonce, même URI, même réponse hexadécimale. Toutes deux sont valides. La première a-t-elle autorisé l’action et la seconde l’a-t-elle rejouée ? Le calcul du RFC 2069 ne peut pas répondre seul. Il faut…

Histoire d'Internet
Le logiciel savait le faire ; la passerelle devait encore le prouver : RFC 2156
La RFC 2156 refusait de confondre une capacité inscrite dans un produit avec la conformité de la passerelle qui transportait réellement le courrier. Une installation pensée pour un groupe fermé pouvait, par une liste de diffusion, devenir un maillon mondial sans changement de…

IETF
EVPN peut sélectionner une source multicast, pas certifier la redondance
Deux sources peuvent émettre le service que l’exploitation considère comme identique, tandis qu’un récepteur n’en affiche qu’une copie nette. RFC 9856 organise cette sélection dans un EVPN. Il ne démontre ni l’équivalence des flux, ni la santé de la source retenue, ni une bascule…
Récits
L’essai d’APNIC à deux serveurs a produit moins de répétitions, mais il lui manque encore un reçu de reproduction
Lors d’un second essai utilisant deux serveurs de noms, APNIC a observé moins de requêtes DNS autoritatives que lors de son précédent essai à un seul serveur. L’écart est établi dans les agrégats publiés; sa cause ne l’est pas. Pour en faire un résultat de décision, les deux…
Dossier
Le registre indiquait la version, pas le sens : RFC 9713
Une seule colonne a suffi pour révéler une confusion coûteuse. RFC 9713 permet désormais de voir si un type d’enregistrement administratif appartient à BPv6, à BPv7 ou aux deux. Cette indication rend le registre plus exact; elle ne transforme toujours pas un entier en convention…
Histoire d'Internet
Le proxy a réécrit le numéro : la promesse locale de HTTP/1.1 dans le RFC 2068
Entre un navigateur et un serveur d’origine, un proxy pouvait recevoir une requête marquée `HTTP/1.1` puis en émettre une autre avec un numéro différent. Ce n’était pas une falsification de l’histoire du paquet, mais la conséquence d’une règle plus exigeante: chaque émetteur…
Histoire d'Internet
L’adresse était lisible, mais ce n’était pas son identité sur le fil : RFC 2155
Dans la MIB APPN de la RFC 2155, une adresse de liaison pouvait être parfaitement lisible tout en restant impropre à identifier les octets réellement transmis. La norme séparait volontairement l’étiquette d’affichage, l’objet propre au DLC, l’état de la liaison et le résultat…

IETF
Quand le message de suppression impose de conserver l’état
Avec RFC 9705, un Conditional PathTear peut justifier deux réponses opposées. Le rôle de protection établi avant la panne détermine ce qu’un routeur doit effacer — et ce qu’il doit laisser vivre.

IETF
La réponse a franchi trois domaines. La preuve, non
Le RFC 9716 permet à une réponse SR-MPLS de revenir lorsque la connectivité IP ordinaire s’arrête à la frontière d’un domaine. La pile d’étiquettes du retour peut être fournie d’avance ou construite frontière après frontière. Un Echo Reply reçu atteste donc un échange précis et…
Histoire d'Internet
La signature connaissait l’auteur, pas la réalité du lien : RFC 2154
Avec la RFC 2154, une LSA OSPF pouvait conserver la preuve de son origine pendant tout le flooding. L’intégrité du trajet devenait vérifiable. Mais le routeur d’origine pouvait toujours signer impeccablement une métrique fausse, un lien tombé ou un réseau stub inexistant.

IETF
TreeDN : moins de copies, mais quelle preuve de diffusion ?
Séparer la réplication du contenu peut alléger la distribution d’un direct. Cette séparation laisse pourtant au diffuseur une question entière: le programme est-il arrivé à temps chez le spectateur autorisé ?