
Sujet
Économie des contacts anti-abus
Au sein de la facette Sujet, la veille thématique Économie des contacts anti-abus rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.

Entreprises FAI régionaux Europe et Moyen-Orient
INFINITY LINE SRL : une boutique d'ISP prospère sur le papier, 1 280 adresses IP derrière AS210057
Le registre RIPE montre un petit opérateur italien irréprochable sur le plan routier: deux préfixes IPv4, aucun IPv6, pas de peering d'IX, une visibilité mondiale minimale. Le site infinitywifi.it, lui, revendique plus de 2 700 clients et une assistance téléphonique directe.…

Récits
RIPE ABUSE : en 2025, la validation tourne à plein régime et le dernier recours ne se déclenche toujours pas
Le RIPE NCC vérifie automatiquement que les adresses de contact d'abus publiées dans sa base de données sont joignables. Son rapport annuel 2025, publié le 17 avril 2026, chiffre ce travail de détection avec une précision nouvelle: plus de 2 300 enquêtes de validation abuse-c, 86…

Dossier
Abus de rôles : ce que les registres RIPE révèlent de la chaîne de responsabilité Svea
Lorsqu'une entreprise financière suédoise fusionne dans une autre, ses obligations survivent. Mais dans les registres d'infrastructure Internet, les traces de l'ancienne entité restent visibles des années durant — notamment dans les objets qui déterminent à qui les signalements…

Récits
LACNIC alerte sur des fichiers de participants sans encore établir leur origine
Une sollicitation non autorisée révèle une cible, pas nécessairement une intrusion. En avertissant les inscrits à LACNIC 46–LACNOG 2026 que des courriels proposaient des bases de données de entités, LACNIC a fixé une limite utile: ces messages ne viennent pas de l'organisation.…
Société des ressources numériques
RIPEstat Abuse Contact Finder : joignable vérifié, traitement non mesuré
L’Abuse Contact Finder de RIPEstat indique quel contact abuse-c s’applique à une ressource Internet donnée. La validation menée par le RIPE NCC garantit que cette boîte aux lettres existe et accepte le courrier; elle ne dit rien du traitement réservé aux signalements qui y…

Récits
Le guide XARF du blog de LACNIC compte sept champs ; la spécification en impose huit
Le champ absent du décompte est `sender`, celui qui distingue le plaignant de l’organisation qui transmet le signalement. Un résultat « valide » n’est traçable que s’il conserve la version, les règles et les rôles vérifiés.
Société des ressources numériques
RIPE ABUSE : l’échelle d’escalade est documentée, son usage n’est pas compté
Le RIPE NCC publie les étapes qu’il peut franchir lorsqu’un contact d’abus échoue à la validation, y compris la fermeture d’un membre et la radiation de ses ressources. Ce qu’il ne publie pas, c’est la fréquence à laquelle la dernière étape est atteinte. Les seuls chiffres que le…

Société des ressources numériques
Le contrôle annuel des contacts d’abus de RIPE NCC prouve une boîte joignable, pas une réponse
RIPE NCC valide au moins une fois par an l’existence et la joignabilité du contact d’abus déclaré pour les ressources couvertes par l’obligation d’attribut abuse-c. Ce contrôle s’arrête à la porte de la boîte aux lettres: rien dans le dispositif ne mesure ce qui arrive au…

Récits
APNIC veut fonder la connexion sur l’état IRT du moment
Une décision d’accès ne devrait pas survivre aux preuves qui l’ont produite. C’est le sens du chantier inscrit par APNIC à sa feuille de route 2026: lors d’une connexion, consulter la validité actuelle des adresses IRT suivies en continu, au lieu de dépendre d’un indicateur de…

Récits
Chez TWNIC, 68 validations dépassent le seuil des 30 jours
Le registre de 328 membres se referme arithmétiquement, mais ses jalons cumulés impliquent 68 validations achevées après le seuil de restriction, sans bilan des mesures appliquées.

Tendances services cloud Europe et Moyen-Orient
Un serveur Hetzner transféré n’emporte pas l’autorisation mail de son ancien propriétaire
Un inventaire peut indiquer que le serveur appartient désormais au client sans démontrer que son application est prête. Chez Hetzner, les restrictions sur les ports de messagerie suivent le compte. Le transfert d’une ressource et la transmission d’une capacité opérationnelle sont…

Tendances institutionnelles mondiales
RIPE ABUSE : le maillon manquant entre contact publié et réparation durable
Le résumé de veille RIPE ABUSE: le maillon manquant entre contact publié et réparation durable explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…

Récits
Le verrouillage lié au contact d’abus de LACNIC reste hors du manuel des politiques
Le manuel de LACNIC décrit l’obligation, les délais et le constat de non-conformité. La page destinée aux membres décrit, elle, le verrouillage de MiLACNIC. Entre les deux manque la pièce qui devrait être la plus simple à retrouver: le reçu public d’un pouvoir effectivement…
Dossier
Une chaîne Proxy-Status ne désigne pas le responsable de l’incident
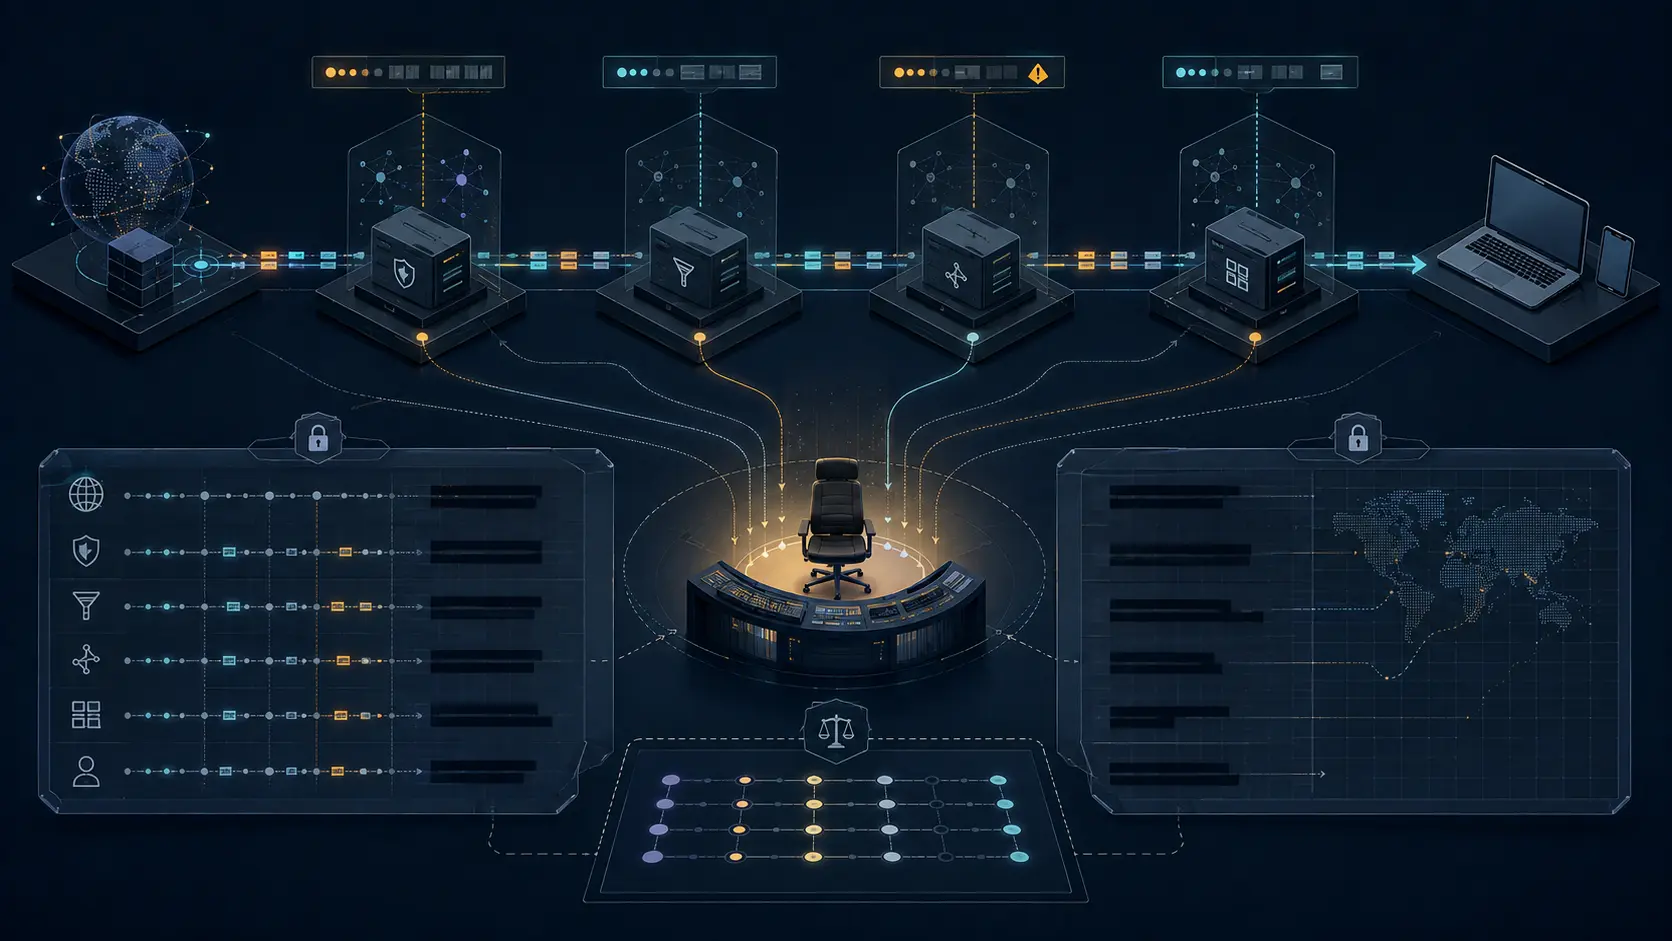
La RFC 9209 rend un trajet de panne plus lisible, mais elle ne transforme pas cette lisibilité en obligation d’agir. Il faut lui adjoindre une matrice de transfert des défaillances entre intermédiaires, tenue hors du message HTTP, qui relie chaque identifiant à un exploitant, un…

Dossier
La parodie commençait après la barre d’adresse : PETA v Doughney
Le litige n’opposait pas simplement une association à un critique. Il portait sur l’ordre dans lequel un internaute recevait deux messages. `peta.org` évoquait d’abord l’organisation People for the Ethical Treatment of Animals; la page « People Eating Tasty Animals » ne révélait…

IETF
Quand l’identité de l’appelant quitte SIP : la RFC 9888 et le plan de contrôle du STIR hors bande
Un appel peut traverser une passerelle incapable de conserver un en-tête SIP Identity, tandis que le PASSporT est transmis séparément par HTTPS au Call Placement Service (CPS) du fournisseur destinataire. La RFC 9888 déplace ainsi le problème vers un plan de contrôle: découvrir…

Dossier
Deux lettres ne faisaient pas toute l'affaire : Virtual Works c. Volkswagen et l'appel au sujet de `vw.net`
Vingt-quatre heures. C'est le délai que, selon le dossier décrit par la cour d’appel du quatrième circuit, Virtual Works a laissé à Volkswagen avant de menacer de céder `vw.net` au plus offrant. Ce délai n'a pas rendu les deux lettres illégales. Il a placé dans le temps une…

Tendances FAI régionaux Amérique du Nord
Plus Analytics : ce qu’une route invisible prouve — et ne prouve pas — sur un VPN
Plus Analytics présente la confidentialité comme un résultat de service. Le registre public des ressources numériques décrit autre chose: une relation administrative. C’est dans l’écart entre les deux que doit commencer la diligence d’un acheteur, sans en tirer un verdict…

Récits
La prop-174 d’APNIC transforme la boîte d’abus en point de contrôle
La prop-174 ferait passer les pratiques de traitement des signalements d’abus du domaine opérationnel au texte de politique. Cette clarification rendrait les obligations mesurables, mais intégrerait aussi réception, filtrage, triage et réponse dans une chaîne pouvant mener à des…

Histoire d'Internet
La règle était volontaire. La sanction exigeait encore un mandat local : RFC 1281
Une règle commune peut guider un réseau sans lui donner un gouvernement. RFC 1281 partait de cette limite institutionnelle: l’Internet de 1991 avait besoin d’entraide, mais aucune autorité centrale ne pouvait transformer seule une alerte en sanction. Entre les deux se trouvaient…