
Type de contenu
Research
Dans la facette Type de contenu, les articles de type Research de BTW.MEDIA sont regroupés selon un même format éditorial, afin de permettre aux lecteurs de comparer briefings, profils, notes de risque, analyses de marché et reportages d'événements sans mélanger différents types de preuves. Cette page explique comment ce type de contenu met en perspective les événements liés à l'infrastructure Internet, les mouvements d'entreprises, les décisions de gouvernance, les signaux opérationnels et les preuves publiques sur l'ensemble du site. Les lecteurs peuvent ainsi identifier les acteurs ou systèmes d'infrastructure les plus fréquents, comprendre comment la qualité des sources modifie l'interprétation et déterminer si le contenu relève d'un profil durable, d'un événement urgent, d'un signal de marché stratégique ou d'une évolution de gouvernance. Le résultat est une page de recherche utile aux opérateurs, investisseurs, clients, analystes et décideurs publics qui doivent comprendre les conséquences, le calendrier et les preuves qui sous-tendent des formats d'articles similaires.

Histoire d'Internet
Le hachage choisissait le serveur DHCP autorisé à répondre, sans garantir le service
La RFC 3074 ramenait une répartition configurée à 256 compartiments et à une seule décision: quel serveur pouvait répondre ? Cette règle ne mesurait ni le travail accompli ni l’arrivée d’un bail.

ICANN
L'article 6 du document de gouvernance des RIR : un recours sur le papier, jamais éprouvé
Le 28 juillet 2026, le Conseil d'adresse de l'ASO a remis au Comité exécutif du NRO un projet recommandé intitulé *Governance Document for the Recognition, Operation, and Derecognition of Regional Internet Registries*; la version 3, datée du 1er septembre 2026 et marquée « FINAL…

Histoire d'Internet
Le hachage avait désigné le serveur. Il n’avait pas prouvé qu’il était prêt : RFC 3074
La RFC 3074 permettait à des serveurs DHCP coopérants de calculer lequel devait répondre sans négocier chaque requête. Ce calcul ne disait pas si l’élu était joignable, disposait encore d’une adresse ou achevait la configuration du client.

Entreprises institutionnelles Asie-Pacifique
TrueMoney : ce que les chiffres publiés par Ascend Money permettent encore de vérifier
La fintech du groupe CP, connue du public sous la marque TrueMoney, présente des millions d'utilisateurs, des dizaines de milliers d'agents et des milliards de dollars traités. Mais ces chiffres sont undatés, définis de façon variable, et parfois contradictoires entre les pages…

Dossier
La chaîne d'abus de Svea : une contactabilité validée au registre, aucun remède documenté
Quand une banque suédoise fusionne et laisse derrière elle un bloc d'adresses routé, la question que pose ce dossier n'est pas de savoir si un contact d'abus figure dans le registre RIPE — il y figure — mais si ce canal a jamais produit un seul traitement documenté, et où la…
Histoire d'Internet
Le nom MIME était public. La spécification de police restait chez le fournisseur : RFC 3073
RFC 3073 a donné aux fichiers Portable Font Resource un nom MIME public. Ce nom permettait d’aiguiller le contenu, mais ne remplaçait ni la spécification complète, ni un décodeur compatible, ni la preuve du rendu obtenu.

Récits
Le rôle d'abuse de Svea Eknonomi : une contactabilité validée au registre, aucun traitement documenté
Une adresse de contact enregistrée pour un bloc d'adresses hérité de Svea est validée chaque année par le registre — mais aucune source publique ne documente qu'elle ait jamais reçu, traité ou donné suite à un signalement. La seule sanction prouvée contre Svea Bank AB a franchi…

Histoire d'Internet
Le parseur pouvait ignorer le bloc, pas en connaître le sens : RFC 3072
RFC 3072 rendait un bloc SDXF inconnu franchissable grâce à une frontière repérable. Mais atteindre le bloc suivant ne revient pas à comprendre ce qui a été écarté ni à savoir si l’application peut l’ignorer sans risque.

Entreprises institutionnelles Asie-Pacifique
FPT Software, opérateur discret : ce que révèle l'AS131402 sur la frontière entre éditeur de logiciels et réseau autonome
Le résumé de veille FPT Software, opérateur discret: ce que révèle l'AS131402 sur la frontière entre éditeur de logiciels et réseau autonome explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et…

Histoire d'Internet
Deux lettres de pays ne garantissaient pas un service national : RFC 3071
En 2001, John Klensin proposait de regarder ce que faisait un registre de premier niveau, pas seulement les deux caractères de son étiquette. RFC 3071 séparait syntaxe DNS, pratique commerciale et pouvoir politique de décider qui représente un pays.

ICANN
Si JPRS disparaissait : qui tient l'autorité de maintenir .jp en vie ?
En avril 2002, Japan Registry Services Co., Ltd. (JPRS) a pris en charge la gestion du domaine .jp. Vingt-quatre ans plus tard, aucune entreprise ne songe à sa disparition — mais les instruments publiés eux-mêmes prévoient ce cas. L'accord de transfert conclu entre JPNIC et JPRS…
Histoire d'Internet
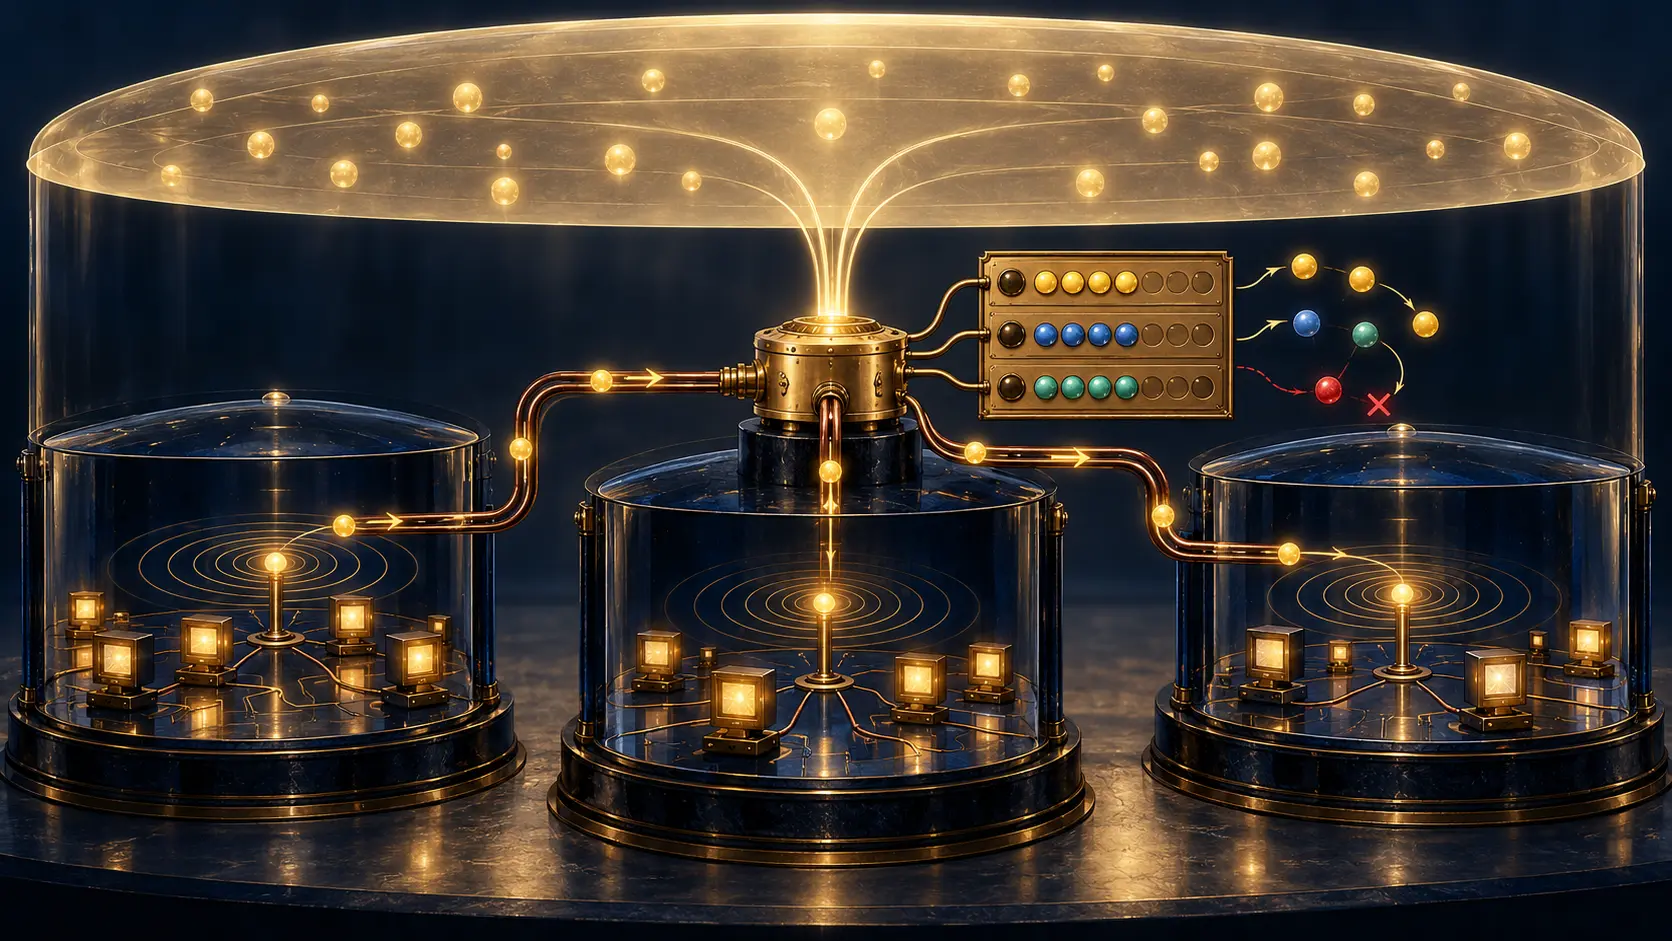
Le masque promettait un voisin ; le VLAN exigeait un routeur : RFC 3069
La RFC 3069 économisait des adresses IPv4 en donnant un préfixe commun à des réseaux clients séparés. Mais la notion d’« en lien local » d’un hôte ne créait pas de lien partagé: un routeur devait répondre, établir l’association et acheminer le trafic.

Histoire d'Internet
Le tunnel était indépendant du média. Son circuit ne l’était pas : RFC 3070
La RFC 3070 permettait à L2TP de traverser un réseau Frame Relay, mais cette liberté ne faisait pas disparaître le support. Derrière le tunnel demeurait un circuit virtuel avec ses extrémités, son identifiant d’encapsulation, ses règles d’établissement, sa limite de taille et des…

FAI régionaux d'Asie-Pacifique
NEXGENET : le routage prouve un opérateur vivant, l'identité d'entreprise reste auto-déclarée
Le résumé de veille NEXGENET: le routage prouve un opérateur vivant, l'identité d'entreprise reste auto-déclarée explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles…

Récits
Le contrôle qui s'est divisé : qui surveillait la surface de contact d'abus de Svea ?
Quand Svea Ekonomi AB a fusionné dans Svea Bank AB le 3 janvier 2022, la question n'était pas seulement de savoir qui détenait les actifs, mais qui surveillait la surface de contact d'abus que le groupe présente dans le registre RIPE. Près de quatre ans plus tard, la réponse que…
Entreprises institutionnels Europe et Moyen-Orient
Le réseau mondial d'Allianz Technology : l'insourcing vérifié, le compte de datacenters qui ne se referme pas
Entre 2022 et 2026, le dossier public du programme réseau d'Allianz Technology SE est passé d'une construction documentée à une exploitation en régime permanent — puis, selon une décision rapportée par la presse australienne, à un programme de délocalisation qui contredit le…

Saga AFRINIC
Smart Africa : ce que le traité fondateur ne dit pas sur l'AFRINIC
L'Alliance Smart Africa s'est présentée comme le fer de lance d'une réponse continentale à la crise de l'AFRINIC. Un examen des instruments – l'Accord fondateur, les résolutions internes et les déclarations publiques – montre que l'engagement de l'alliance dans la gouvernance du…

Dossier
Les clauses que personne n'a signées : à l'intérieur de l'architecture d'escalade du traitement des abus du RIPE NCC
Chaque plainte pour spam, phishing ou détournement de ressources dirigée contre une adresse IP de la région de service du RIPE NCC finit, tôt ou tard, dans une boîte mail inscrite dans la base de données RIPE. Les enquêtes précédentes de BTW ont établi que le registre valide…

Entreprises services cloud mondiales
AS210973 : quand les miroirs se contredisent — ce que la divergence des sources commerciales révèle sur DATAMATIX
Le résumé de veille AS210973: quand les miroirs se contredisent — ce que la divergence des sources commerciales révèle sur DATAMATIX explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les…

Histoire d'Internet
Un objet d’incident commun n’était pas un verdict commun : RFC 3067
La RFC 3067 imaginait un dossier de sécurité capable de franchir frontières et organisations sans perdre les distinctions nécessaires à l’action. Son intuition n’était pas que toutes les équipes devaient conclure pareil, mais qu’un objet commun devait transporter plusieurs…