Résumé
- Le ministère américain de la Santé avait défini dix domaines de contrôle cyber. Son accord 2026 avec l’administrateur du 988 n’en reprenait que trois; l’accord de celui-ci avec les centres en reprenait sept.
- Sur douze dossiers de conformité examinés, aucun centre n’avait remis les trois documents de sécurité exigés dans les délais. En mars 2026, cinq dossiers restaient incomplets.
Quand une personne compose le 988, elle n’a pas à choisir entre une agence fédérale, un fournisseur de réseau et un centre local. Elle attend une réponse. Le système américain, lui, est une chaîne d’organisations indépendantes. Le Government Accountability Office a suivi la règle de cybersécurité dans cette chaîne. Sa conclusion tient moins à un logiciel précis qu’à une question de pouvoir: qui peut obliger chaque maillon à préparer une panne et à prouver qu’il l’a fait?
L’enjeu est déjà sorti des exercices de bureau. En décembre 2022, une attaque par rançongiciel contre une infrastructure essentielle a interrompu le service national pendant plusieurs heures. En janvier 2026, le 988 traitait 428 000 appels sur le mois. Le réseau comptait environ 218 centres de contact en mars. Voix, messages et conversations écrites passent par des systèmes différents, avec des réacheminements possibles vers d’autres centres. Une panne au mauvais endroit coupe l’accès avant même qu’un conseiller puisse intervenir.
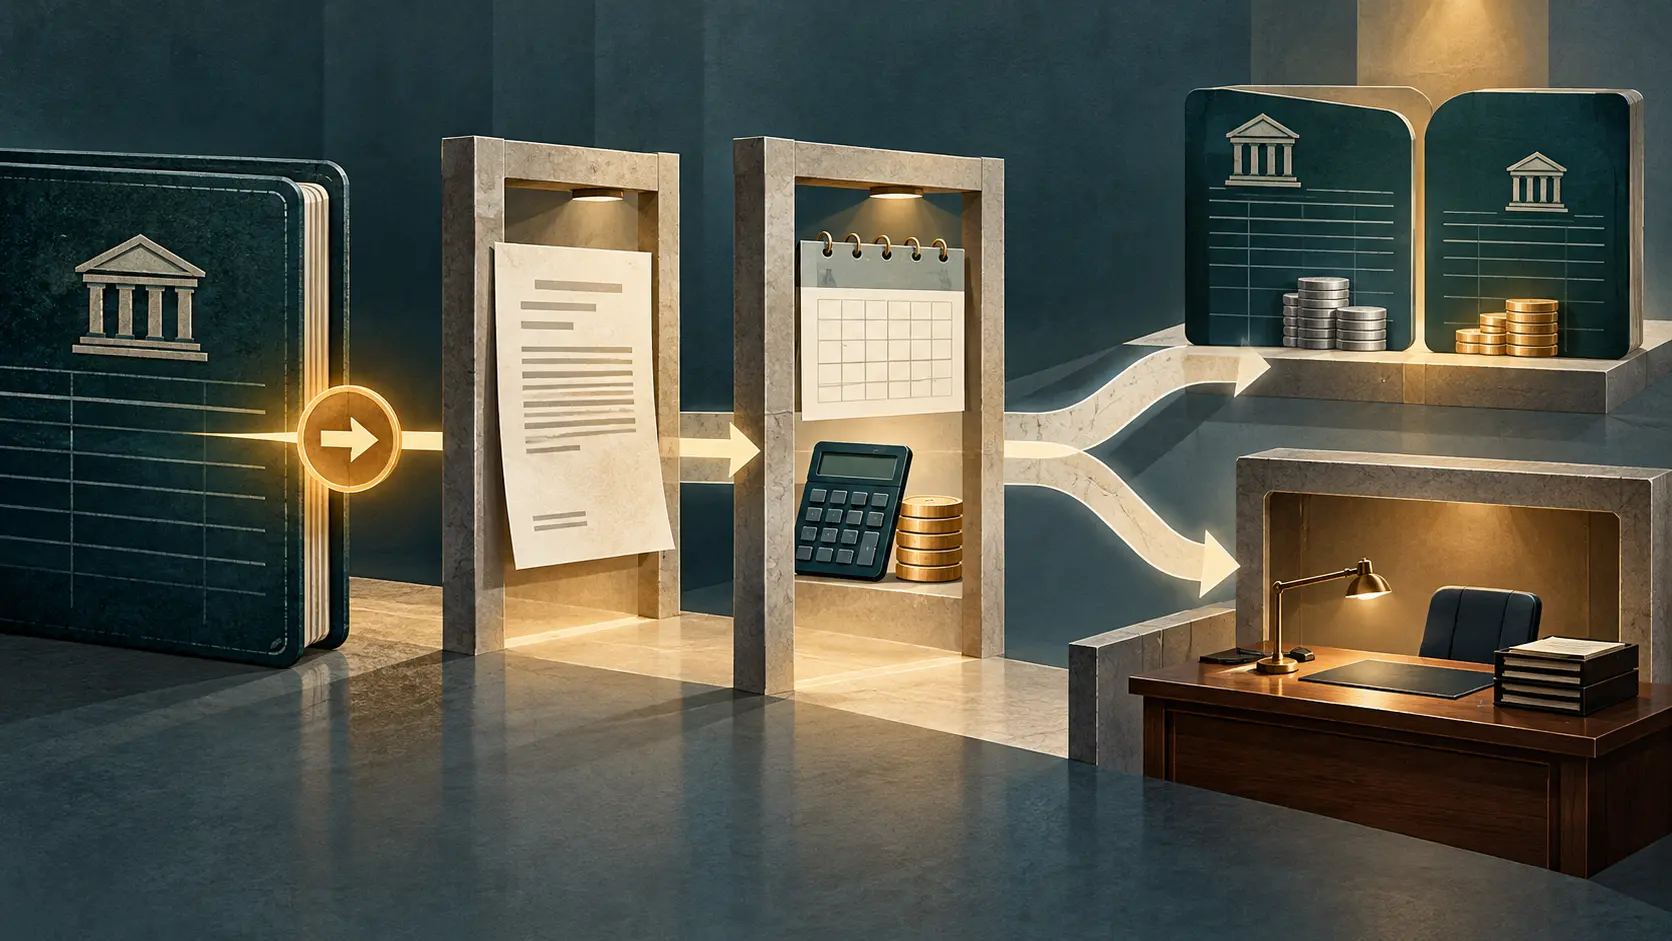
Le ministère de la Santé et des Services sociaux, HHS, avait défini dix domaines de contrôle cyber pour le 988. Or son accord de coopération de l’exercice 2026 avec l’administrateur du réseau n’en contenait que trois. L’accord de réseau conclu ensuite avec les centres en contenait sept. Ces chiffres mesurent le texte des accords. Ils ne démontrent pas que les protections absentes de ces textes n’existent nulle part. Mais une obligation que le contrat n’énonce pas est bien plus difficile à exiger, à financer et à contrôler.
Les responsables fédéraux ont expliqué aux auditeurs qu’ils ne pouvaient pas imposer directement tous les contrôles aux systèmes non fédéraux. L’administrateur, lui, pouvait les inscrire dans les conditions de participation des centres. Voilà le passage décisif: la norme vient du pouvoir fédéral; la condition d’entrée est tenue par un intermédiaire; l’exécution quotidienne dépend de centres qui ne sont pas des bureaux fédéraux. Il suffit qu’un accord parle moins fermement que le précédent pour transformer une exigence en intention.
Même les pièces déjà exigées par la procédure n’étaient pas disponibles au bon moment. Le GAO a reçu douze listes de conformité de centres. Aucun des douze n’avait remis les trois documents de sécurité avant l’échéance. Sept les ont fournis en retard; cinq n’avaient pas encore fourni le dossier complet en mars 2026. Douze dossiers ne représentent pas un recensement national. Ils montrent pourtant une faiblesse concrète du dispositif de contrôle: examiner une conformité sans les documents nécessaires revient à inspecter une porte dont on ne possède pas la clé.
L’audit a aussi observé certains contrôles chez l’administrateur et dix centres sélectionnés. Le suivi continu retenu par l’audit était pleinement appliqué. Chez l’administrateur, les recommandations récentes sur les mots de passe ne l’étaient pas et une partie des mesures de continuité restait incomplète. Dans les centres étudiés, la réponse aux incidents et les plans de secours n’étaient appliqués que partiellement pour les contrôles choisis. L’échantillon de dix centres n’autorise pas un classement de l’ensemble du réseau.
Il révèle toutefois une différence essentielle: voir une anomalie, conduire la réponse et remettre le service en route sont trois capacités distinctes.
Le choix des outils complique encore l’autorité. En mars 2026, 104 centres utilisaient la plateforme commune fournie par l’administrateur; les autres pouvaient garder leurs propres systèmes. Tous passaient par son portail d’échange documentaire. Un petit centre et une grande structure qui possède une équipe informatique reçoivent donc une exigence comparable avec des moyens très différents. Une attestation uniforme peut masquer cette différence jusqu’au premier exercice de reprise raté.
Reste la sanction. Selon les responsables cités par le GAO, la participation des centres est volontaire et le principal recours contre un centre défaillant consiste à le retirer du réseau. Ces mêmes responsables craignent qu’un retrait affaiblisse le 988 et les services locaux de crise. L’institution chargée de faire respecter la règle pourrait ainsi réduire la capacité de réponse qu’elle doit protéger. Le GAO formule dix recommandations, notamment sur les accords, les listes de conformité, les mots de passe et les plans de réponse. HHS les a acceptées.
Le prochain fait décisif sera la publication d’accords révisés et de preuves datées d’exercices et de remise en conformité.
Le dossier public ne permet pas de dire combien de centres résisteraient demain à une attaque. Pour le savoir, il faut relier chaque contrôle à son contrat, chaque contrat aux pièces remises dans les délais et chaque plan à un essai réel de réacheminement et de reprise. Le 988 est facile à retenir. Sa chaîne de responsabilité doit l’être aussi.
Sources
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé au Cercle stratégique
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance