摘要
- 美国卫生与公众服务部为 988 热线确定了十类网络安全控制;2026 财年联邦合作协议只写入三类,网络管理方与地方中心的协议写入七类。
- 审计署抽查的十二份中心合规清单,没有一份在期限内交齐三项安全文件;截至 2026 年 3 月,五份仍不完整。
拨打 988 的人看不到系统边界。电话要经过通信服务商、全国网络和地方危机中心,才会接到辅导人员。边界却决定了谁有权提出安全要求、谁负责检查,故障后谁能把服务接回来。美国政府问责局 9 月公布的审计,追踪的正是这些边界。
2022 年 12 月,勒索软件攻击损及 988 的关键网络设施,造成全国服务中断数小时。到 2026 年 1 月,这条热线单月处理 42.8 万通电话。网络还处理短信和在线对话;地方中心不能接听时,可以转接州内或全国备用中心。一个统一号码背后,是许多不同机构承担的连续服务承诺。
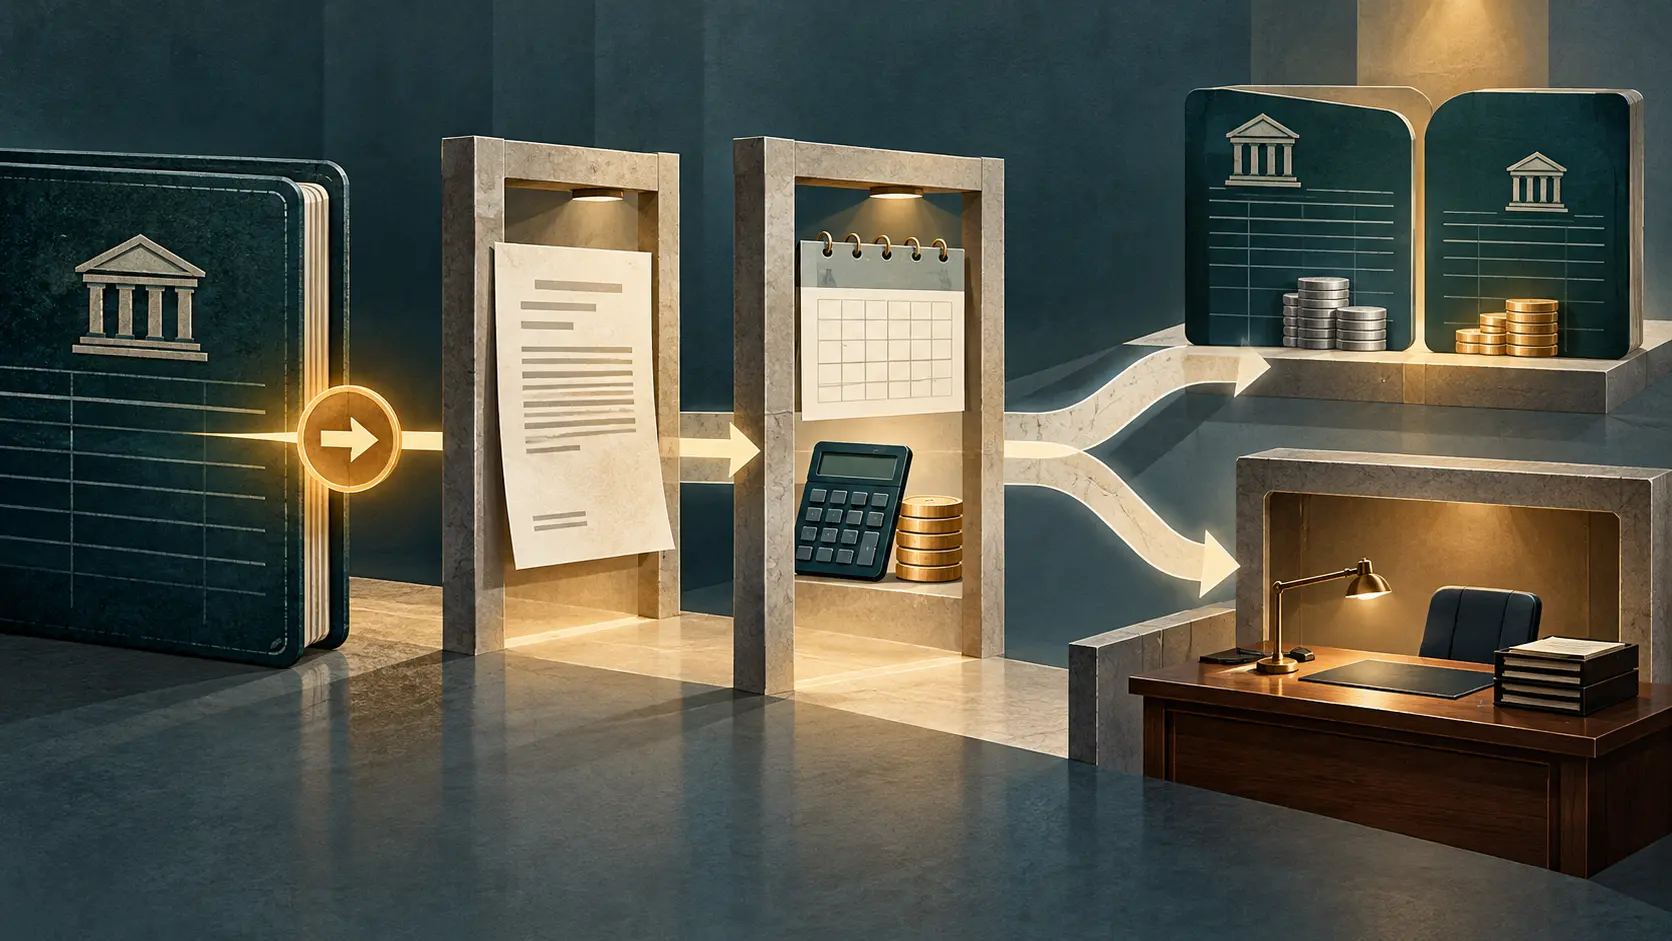
联邦卫生与公众服务部定义了十类网络安全控制领域。审计署发现,2026 财年该部门与网络管理方的合作协议只包含其中三类;管理方与危机中心的网络协议包含七类。这些数字衡量的是合同覆盖,不是“只有三成系统安全”。可是没有写进负责执行的合同,要求便难以落到验收、资金和问责上。政策文件可以写得完整,最后一份可执行协议仍可能留洞。
联邦官员向审计署解释,他们没有权力直接对所有非联邦系统施加完整要求;网络管理方却可以把控制写入中心参与条件。于是出现一个精确的权力错位:政府制定标准,中间机构握着准入合同,独立中心管理日常设备和人员。谁把要求从政策带到合同,谁就控制了这项标准的实际边界。
现有文件要求也未稳定执行。审计署拿到十二份危机中心合规清单。没有一家在期限内交齐三份规定的安全文件;七家迟交,五家截至 2026 年 3 月仍未交齐。十二份清单无法代表全部约 218 家中心,却足以检验这一套监督程序:要审核的证据如果在审核日仍不存在,审查就失去抓手。
审计另选十家中心,检查若干特定控制。网络管理方及样本中心在选定的持续监测控制上已完全落实。管理方没有执行更新后的密码指导,部分应急计划控制也只落实一部分;样本中心的事件响应和应急计划控制同样存在部分落实。发现异常、组织响应、恢复服务不是一件事。监测屏幕亮着,仍可能无人演练备用转接和系统恢复。
中心的技术条件也不同。2026 年 3 月有 104 家使用网络管理方提供的统一平台,其余中心可使用自己的系统;所有中心都使用管理方的文件交换门户。有些机构有专职技术团队,有些靠较少的兼职或志愿人员运行。统一的合同要求若不配套可执行的支持和复核,容易变成统一的签字表。
更尖锐的是处罚。主管官员告诉审计署,中心自愿加入,主要的违规处置是将其移出 988 网络;他们同时承认,移除中心可能削弱热线和州级危机服务。监管者越想执行安全规则,越可能减少接听能力。这不是放弃要求的理由,而是要求政府写出更细的纠正路径。
审计署提出十项建议,包括补齐两级协议缺失的控制、执行文件清单流程、更新密码要求、要求并监督中心的响应计划和演练。卫生与公众服务部表示同意。下一个能改变判断的事实,是修订后的合同、按期提交的中心证据、真实的转接与恢复测试。十家中心的抽样不能算出全国有多少家已经准备好;审计也没有假装能算。988 的号码已经统一,责任链还需一份能逐段核对的记录。
来源
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限战略圈层会员
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance