Resumen
- HHS definió diez áreas de control de ciberseguridad para el 988. El acuerdo federal de 2026 incorporó tres y el acuerdo de la administradora con los centros, siete.
- En doce expedientes revisados, ningún centro entregó a tiempo los tres documentos de seguridad exigidos. Cinco seguían incompletos en marzo de 2026.
La llamada entra por tres dígitos. La responsabilidad sale por varias puertas. El 988 estadounidense depende de una agencia federal, una administradora de red, proveedores de comunicaciones y unos 218 centros de atención independientes. El informe de septiembre de la Government Accountability Office muestra qué ocurre cuando una regla de seguridad cruza esas fronteras: parte de la obligación se queda en la oficina que la redactó.
Hay un antecedente difícil de ignorar. Un ataque de ransomware dañó infraestructura crítica del 988 en diciembre de 2022 y causó una interrupción nacional de varias horas. En enero de 2026 la línea gestionó 428.000 llamadas. Para quien busca ayuda, la distinción entre una avería de enrutamiento, una plataforma local caída y un centro inaccesible tiene poco valor práctico. Para prevenir la próxima interrupción, en cambio, esa distinción determina quién debe probar cada plan de respuesta y cada ruta alternativa.
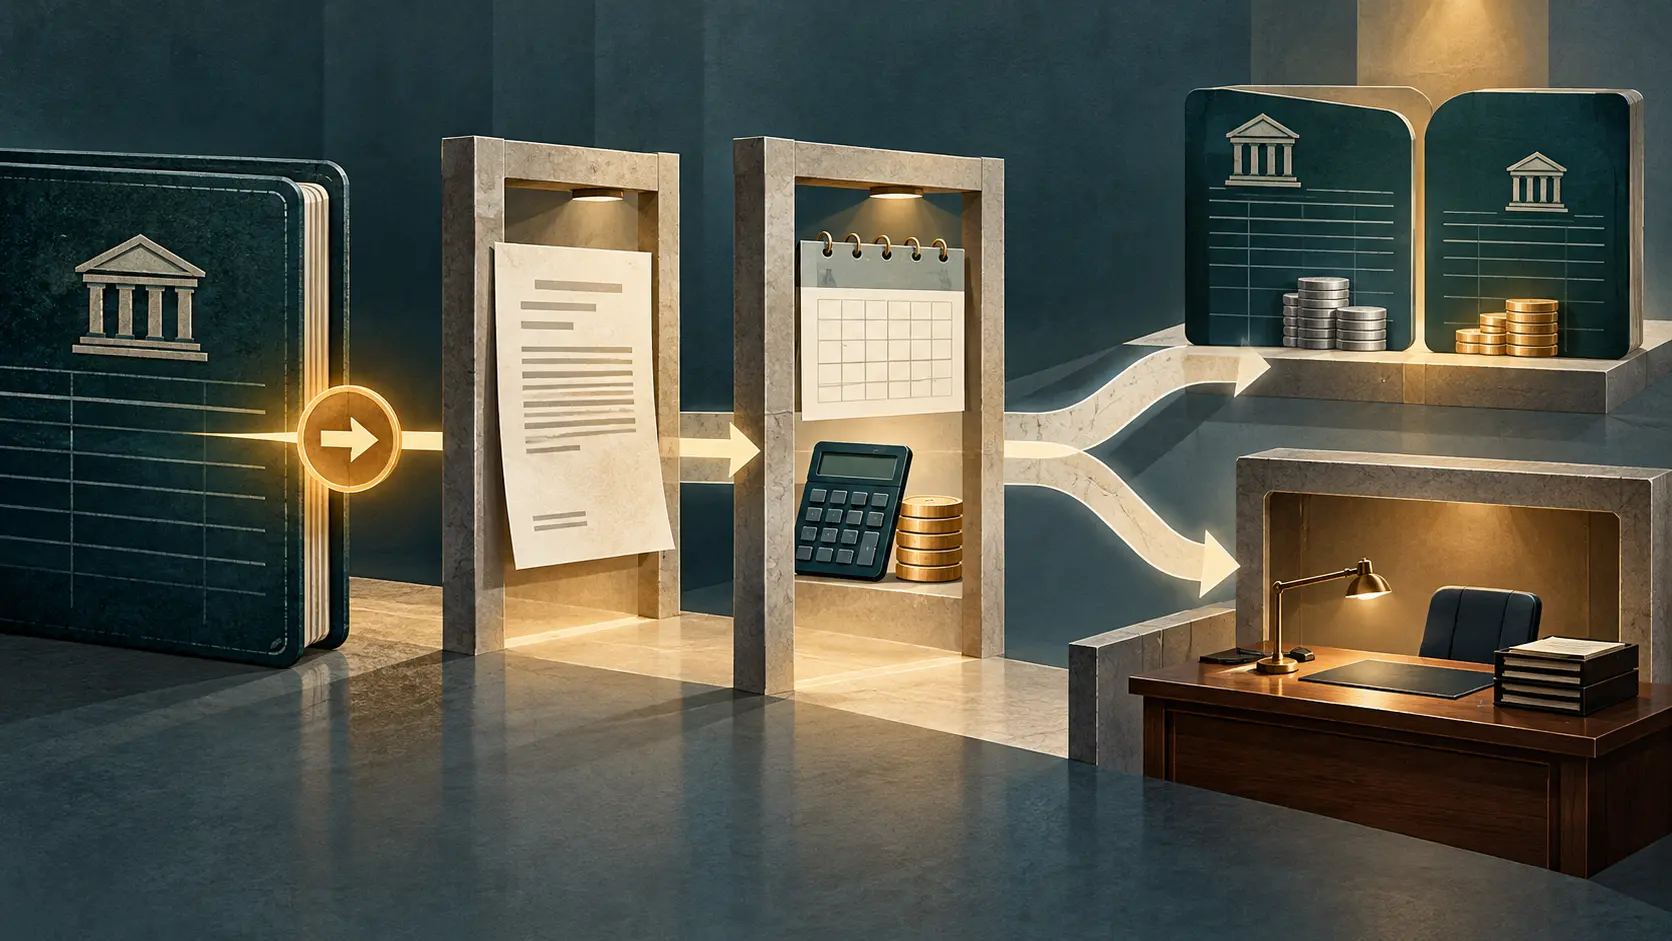
El Departamento de Salud y Servicios Humanos había definido diez áreas de control para la ciberseguridad de la línea. Su acuerdo de cooperación del ejercicio 2026 con la administradora incluía solo tres. El contrato de la administradora con los centros incluía siete. La auditoría no convierte la ausencia de una cláusula en prueba de que todos los sistemas carezcan de esa defensa. Identifica una falla de gobierno más precisa: si la obligación no llega al documento que rige a quien opera el sistema, exigir su cumplimiento depende de voluntad, negociación o improvisación.
Los funcionarios de HHS explicaron que no tenían autoridad para imponer directamente todos los controles a sistemas que no son federales. La administradora sí podía incorporarlos a las condiciones de participación de los centros. Es un diseño en el que la entidad que fija la meta no controla por sí sola el último contrato. La autoridad debe atravesar un intermediario. Llamarlo “coordinación” no altera quién puede firmar y hacer cumplir la cláusula.
La prueba documental ya mostró el problema. El GAO examinó doce listas de cumplimiento de centros. Ninguna de las doce venía con los tres documentos de seguridad requeridos antes de la fecha límite. Siete llegaron tarde y cinco aún no estaban completos en marzo de 2026. Es una muestra de expedientes, no el resultado de los 218 centros. Basta, sin embargo, para saber que el mecanismo de supervisión no siempre tenía a tiempo el material que debía revisar.
En otro ejercicio, la auditoría evaluó controles seleccionados de la administradora y diez centros escogidos para reflejar distintos tamaños y herramientas. Encontró monitorización continua plenamente implementada en el control seleccionado. También encontró que la administradora no había aplicado la orientación actualizada sobre contraseñas y que parte de su planificación de contingencia estaba incompleta. En los centros examinados, los controles seleccionados de respuesta a incidentes y continuidad se aplicaban parcialmente.
Detectar actividad extraña, coordinar una respuesta y restaurar una conversación interrumpida son tareas distintas; una casilla verde no cubre las tres.
La arquitectura material tampoco es uniforme. En marzo de 2026, 104 centros usaban la plataforma unificada ofrecida por la administradora y otros empleaban sistemas propios. Todos utilizaban un portal de intercambio documental. Algunos centros tienen equipos informáticos dedicados; otros operan con plantillas pequeñas. Una regla nacional que no distingue capacidad de ejecución puede producir dos resultados igualmente malos: exenciones perpetuas o documentos firmados sin ejercicios reales.
La sanción concentra el conflicto. Según los funcionarios citados por el GAO, la participación de los centros es voluntaria y el principal recurso ante un incumplimiento consiste en expulsarlos de la red. Ellos mismos advirtieron que expulsar centros debilitaría la línea y los servicios estatales. El contrato puede castigar la falta de preparación quitando capacidad de atención. Ese problema no se resuelve fingiendo que la norma desaparece. Exige una secuencia de corrección y continuidad que alguien pueda aplicar antes de llegar al corte.
El GAO emitió diez recomendaciones y HHS estuvo de acuerdo. Pidió completar las áreas de control omitidas en ambos acuerdos, ejecutar el proceso de listas de cumplimiento, actualizar la política de contraseñas y exigir planes, pruebas y formación de respuesta a incidentes. La siguiente noticia relevante no será otro compromiso verbal: serán los textos firmados, los expedientes entregados a tiempo y ejercicios que demuestren que un centro puede seguir atendiendo cuando falla una pieza de la cadena.
La muestra de diez centros no permite calcular cuántos resistirían un nuevo ataque. Esa cifra cambiaría con evidencia actual y completa de controles, recuperación y desvío de contactos. Hasta entonces, el 988 conserva una entrada sencilla y un sistema de obligaciones sorprendentemente fácil de perder de vista.
Fuentes
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para el Círculo Estratégico
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance