要約
- 保健福祉省が定めた10分野のサイバー対策のうち、2026会計年度の連邦協定に入ったのは3分野、運営事業者と地域拠点の協定には7分野だった。
- 監査対象の12件の提出記録では、期限までに必要な3種類の安全文書をすべて出した拠点はゼロ。2026年3月時点で5件は未完だった。
電話をかける人が覚えるのは988だけだ。だが電話が相談員に届くまでには、通信事業者、全国ネットワーク、地域の危機対応拠点が働く。米政府監査院の報告書は、この見えない分業の中でサイバー対策を誰が命じ、誰が確かめるのかを追った。答えは一枚の規則集には収まらない。
2022年12月には重要なネットワーク設備がランサムウェア攻撃を受け、全国で数時間に及ぶサービス停止が起きた。2026年1月の処理件数は電話だけで42万8000件。音声、テキスト、チャットが異なる仕組みを通り、地域拠点が利用できない場合には州内や全国の予備拠点へ回す。この迂回路は、実際に動いて初めて約束になる。
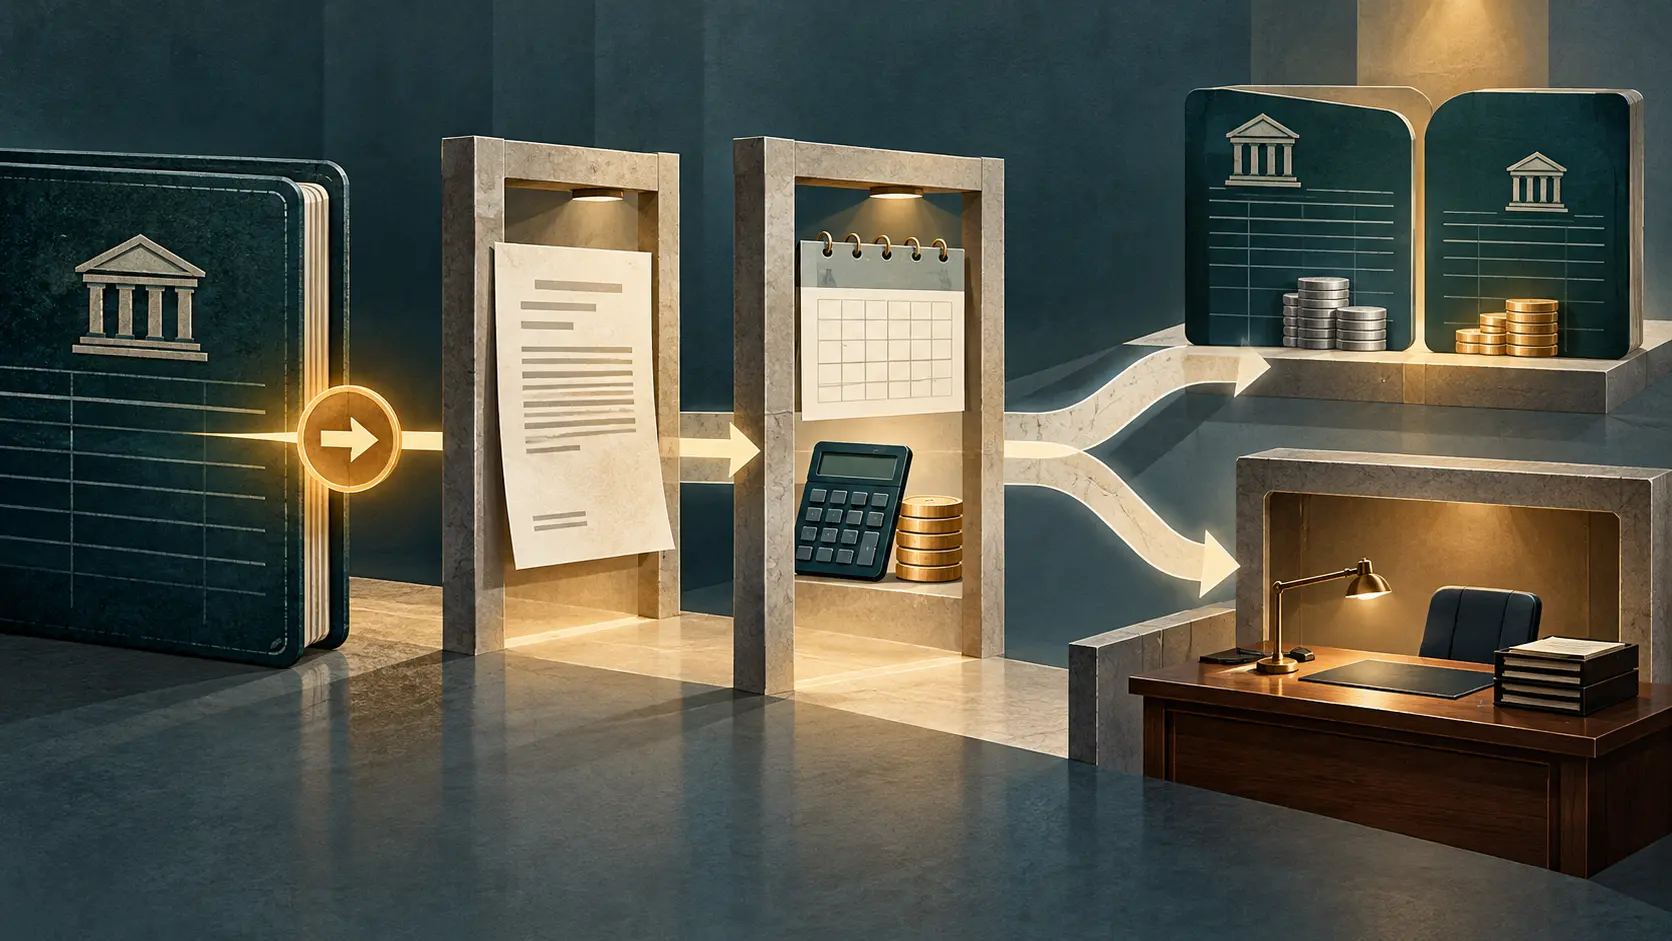
保健福祉省は988向けに10分野のサイバー安全管理を定義していた。しかし2026会計年度の同省とネットワーク運営事業者の協定には3分野しか入らず、事業者と地域拠点の協定には7分野しか入らなかった。数字は契約の記載範囲を示す。記載がない項目について、現場の技術対策も存在しないと断定する数字ではない。それでも、実行者を縛る文書から項目が落ちれば、費用の配分も検証の期限も曖昧になる。
連邦当局者は監査院に、連邦政府以外のシステムへ全項目を直接義務づける権限はないと説明した。一方、ネットワーク運営事業者は参加条件として地域拠点との協定に盛り込めるという。標準を決める主体と、最後の契約を握る主体が別なのだ。行政の意向が運用上の義務になるには、その間の一行が必要になる。
提出物の管理も弱かった。監査院が確認した12拠点の順守チェックリストでは、必要な安全関連文書3種類を期限までにそろえた例がなかった。7拠点は遅れて提出し、残る5拠点は2026年3月になっても必要書類がすべてそろっていなかった。12件の記録から約218拠点全体の割合は計算できない。ただ、書類が審査期限にないなら監督者はその時点で内容を検証できない。
別途、監査院は運営事業者と選ばれた10拠点の特定の安全管理を調べた。選定した継続監視の管理は実施されていた。運営事業者では更新されたパスワード指針への対応が未実施で、事業継続計画の一部も不十分だった。地域拠点では事故対応と復旧の管理が一部実施にとどまった。監視で異常を見つけることと、相談を別の席へ移してサービスを戻すことは別の能力だ。
現場の構成も一様ではない。2026年3月には104拠点が運営事業者の共通プラットフォームを使い、ほかは独自のシステムを使えた。すべての拠点は文書交換用のポータルを利用する。専門の技術職員がいる大規模拠点と、少人数で働く拠点を同じ署名欄で評価すれば、紙面上の統一だけが先に完成する。
最も厄介なのは違反時の処置だ。当局者によれば拠点の参加は任意で、主な手段はネットワークから外すこと。同じ当局者は、それが988と州の危機対応を弱めるとも述べた。安全のための制裁が、相談を受ける力まで取り去る。監査院は契約の不足項目、提出管理、パスワード指針、事故対応計画と訓練などについて10件の勧告を出し、保健福祉省は同意した。
次に必要なのは同意の文面ではない。改訂された協定、期限内に受理された文書、復旧訓練の結果、予備拠点への転送記録だ。10拠点の抽出調査では全国の耐障害性は測れない。その答えを変えるのは、契約から現場のテストまでつながる証拠である。
出典
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
ストラテジックサークル限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加