
Dominio principal
Seguridad
En la faceta Dominio principal, los análisis de Seguridad se agrupan por dominio principal para que los lectores puedan seguir un área concreta de la infraestructura de Internet, la gobernanza, los mercados de conectividad o el capital digital. La página reúne artículos relacionados, evidencia pública, instituciones, empresas, personas, exposición regional, dependencias operativas y contexto de mercado que de otro modo aparecerían en páginas de categoría separadas. Explica el dominio, la clase probable de actor, el contexto de mercado o de gobernanza y el material de origen que los lectores deben usar al comparar señales. Operadores, analistas y lectores de gobernanza pueden ver cómo el mismo dominio aparece en eventos, perfiles, cambios de mercado, evidencia de fuentes públicas, dependencias regionales y decisiones de infraestructura de ciclos más largos a lo largo del tiempo.

Expediente
La firma pasó la verificación; los aprobadores seguían sin aparecer: RFC 9591
Un sistema de tesorería muestra una firma válida y la marca como «aprobación colectiva». La primera parte puede comprobarse con la clave pública del grupo. La segunda no viaja dentro de la firma. RFC 9591 permite que varias participaciones produzcan una sola prueba Schnorr; la…
Expediente
El sistema anunció EdDSA; todavía no había dicho qué curva usar: RFC 9864
Un catálogo de capacidades puede contener un nombre correcto y, aun así, no permitir una decisión. `EdDSA` identificaba una familia, no si el otro extremo entendía Ed25519, Ed448 o ambas. RFC 9864 convierte varias de esas familias en operaciones nombradas de forma completa. La…

Expediente
La copia restauró la clave y también el estado de ayer: RFC 9802
Una recuperación puede devolver todos los bytes correctos y, aun así, devolver un firmante inseguro. Si dos equipos arrancan desde la misma fotografía de una clave HSS o XMSS y gastan el mismo índice de un solo uso, ambas firmas pueden verificarse por separado. El certificado…

IETF
Cifrar lo inacabado: RFC 9787 y la frontera de compromiso entre guardar un borrador y enviarlo
Unas palabras se autoguardan en un portátil y, minutos después, reaparecen en otro dispositivo conectado al mismo buzón. La escena es hipotética, pero expone una distinción real: que el texto pueda continuar entre clientes no significa que sus destinatarios deban leerlo ni que el…
Tendencias de servicios en la nube de Norteamérica
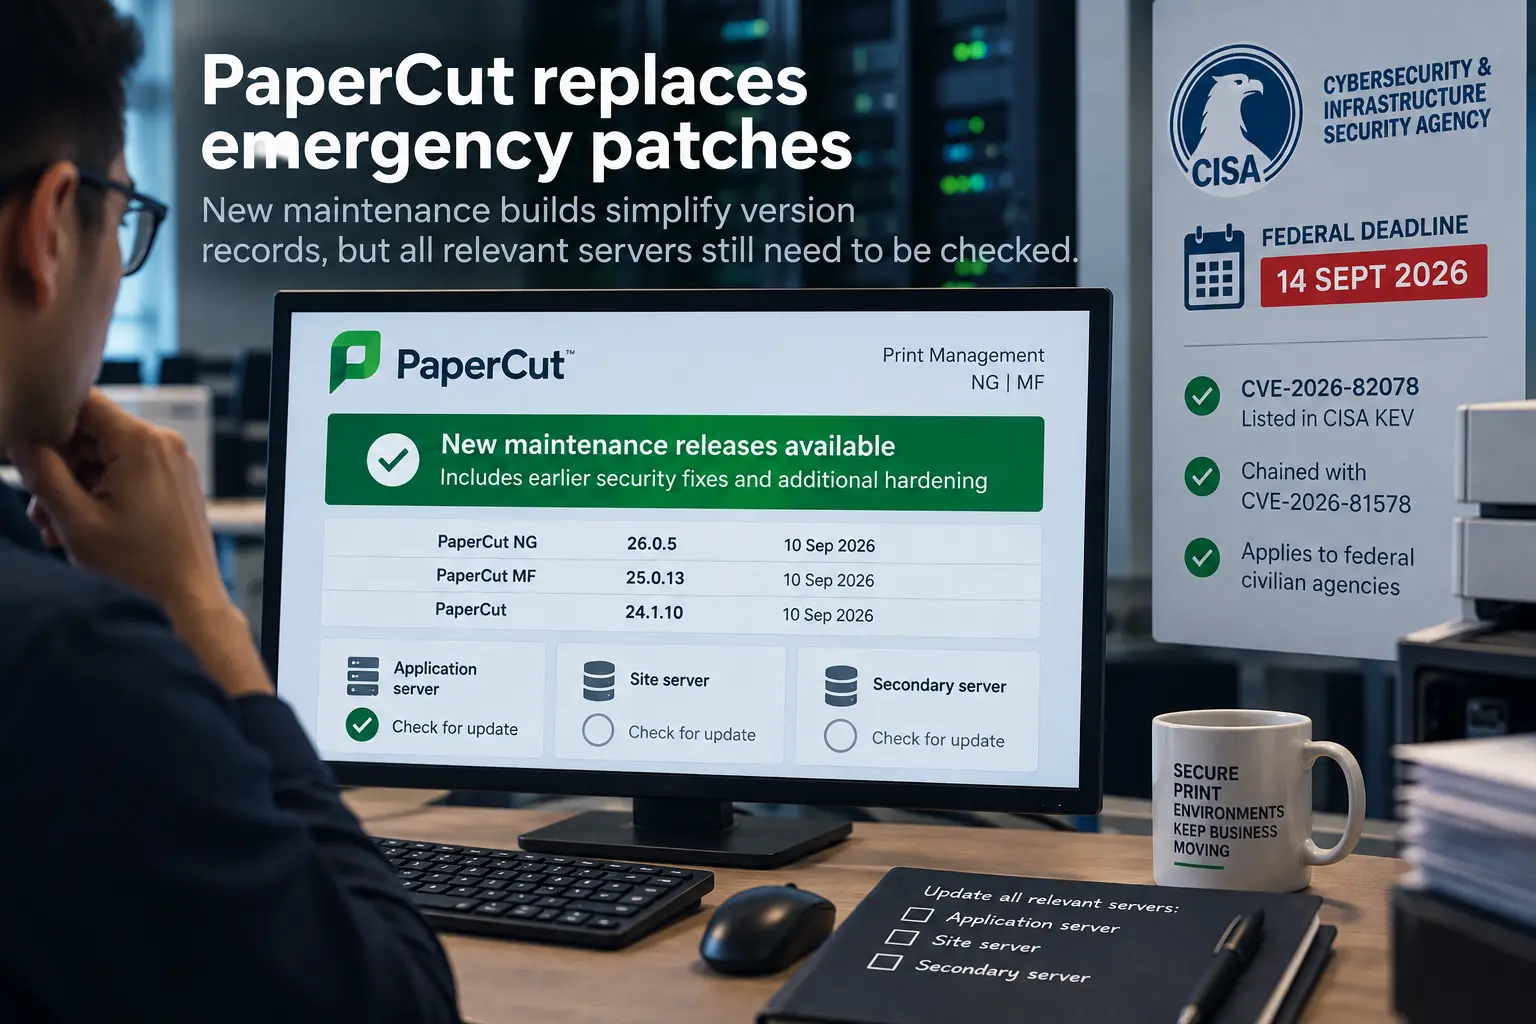
PaperCut sustituye los parches de emergencia tras vencer el plazo de CISA
Las nuevas versiones de mantenimiento de PaperCut ofrecen registros de versión más claros, pero aún deben revisarse los servidores de sitio y secundarios.
IETF
La interfaz decía «cifrado»; el árbol MIME contaba otra historia: RFC 9787
El estado de seguridad no pertenece a todo lo que cabe en una ventana de correo. RFC 9787 lo ancla a una estructura concreta: las capas criptográficas contiguas que envuelven una carga útil. La firma anidada, el reenvío y el adjunto que aparecen al lado conservan pruebas…

Expediente
Cinco escrituras, un objeto: ¿qué bytes firmó RFC 9804?
RFC 9804 ordena el paso de las S-expressions de SPKI entre una notación legible, un transporte tolerante, bytes canónicos y estructuras locales de memoria. La equivalencia visual no conserva por sí sola la autoridad. Para demostrar qué se firmó y qué se autorizó después, cada…

Historias
La honeynet de APNIC registró 1,27 millones de eventos. No son 1,27 millones de ataques
Una ponencia de APNIC 62 convierte un servidor expuesto a propósito en un buen instrumento de seguridad. El problema empieza cuando su cifra principal cambia de unidad al pasar de “ataques” a “eventos de ataque” y, después, a “eventos”.
IETF
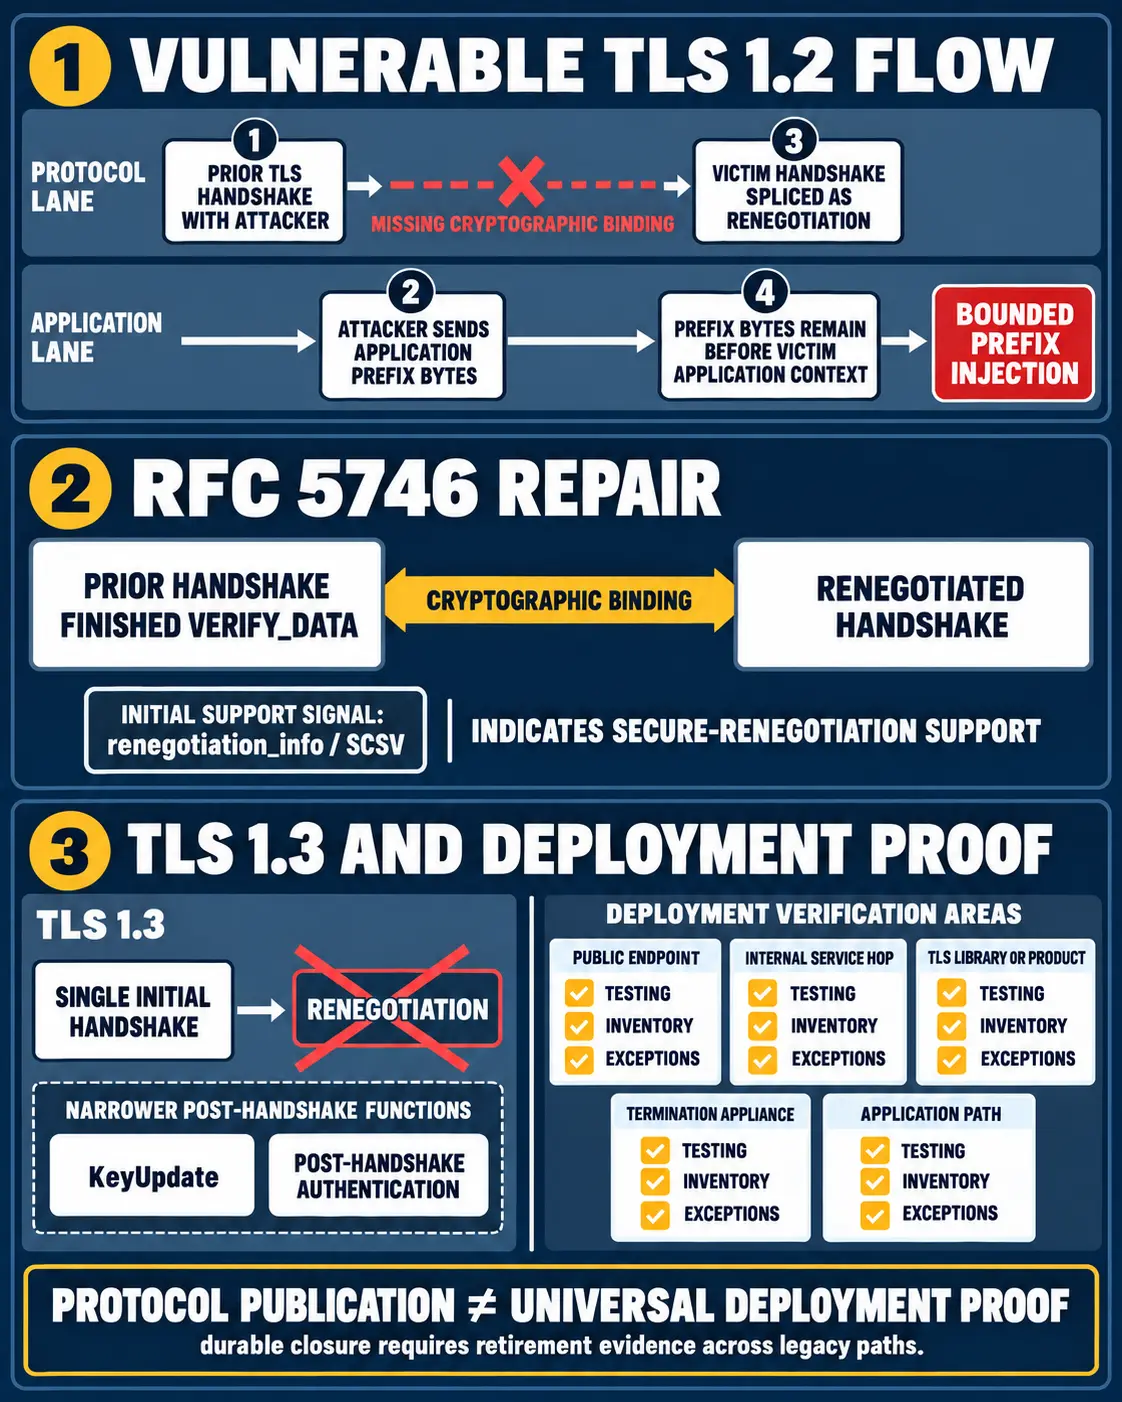
TLS: reparar el protocolo no demuestra que el riesgo haya desaparecido
La historia de la renegociación TLS muestra una diferencia decisiva para cualquier programa de seguridad: publicar una corrección cambia el protocolo, pero solo la evidencia de los sistemas desplegados demuestra que el comportamiento vulnerable dejó de existir.

IETF
El transform se acordó. El replay todavía no se había rechazado: RFC 9827
RFC 9827 convierte el Transform Type 5 de IKEv2 en un contrato general sobre propiedades de secuencia. Ese contrato termina donde los paquetes de una SA entran en la red: no demuestra cómo se coordinó el emisor, qué política eligió el receptor, qué llegó ni qué replay fue…

IETF
La línea de registro se pudo leer. La autoridad sobre la conexión no: RFC 9850
RFC 9850 convierte los secretos de diagnóstico de TLS en un formato común. Esa interoperabilidad facilita la observación, pero no demuestra quién podía habilitarla, qué poder recibió cada lector ni cuándo terminó la custodia.

IETF
El Verificador se suscribió; la decisión no
Un borrador del IETF convierte la atestación de dispositivos en un flujo de eventos. Acerca el cambio a la observación, pero no une por arte de criptografía la medición, el juicio, la autorización y el efecto.

IETF
Entró entropía nueva en la sesión; la recuperación aún exige pruebas en ambos sentidos
El KeyUpdate normal de TLS 1.3 avanza desde un secreto de la cadena existente. El borrador Extended Key Update propone repetir el intercambio de claves dentro de una sesión viva e incorporar un secreto compartido nuevo. Eso abre una oportunidad de recuperación tras una intrusión…
Expediente
El conjunto de parámetros se verificó. El estado de firma, no: RFC 9858
RFC 9858 amplía las opciones criptográficas de HSS/LMS, pero no convierte una firma con estado en una operación sin memoria. La verificación confirma una relación matemática; la custodia debe demostrar por separado que ningún proceso, copia restaurada o módulo paralelo volvió a…

Tendencias de servicios en la nube globales
El 99,21% de Let’s Encrypt cuenta emisiones, no servicios desplegados
El estudio de certificados IP publicado en Pulse ofrece una señal de concentración. Para convertirla en una decisión de continuidad hay que conservar el denominador.

Tendencias de servicios en la nube globales
La antigua API poscuántica de Cloudflare sigue ahí, pero ya no cambia la configuración
La selección automática y las restricciones de algoritmos tienen mandos distintos. Conservar una llamada antigua no conserva necesariamente su capacidad de control.
Empresas de telecomunicaciones nacionales de Asia-Pacífico
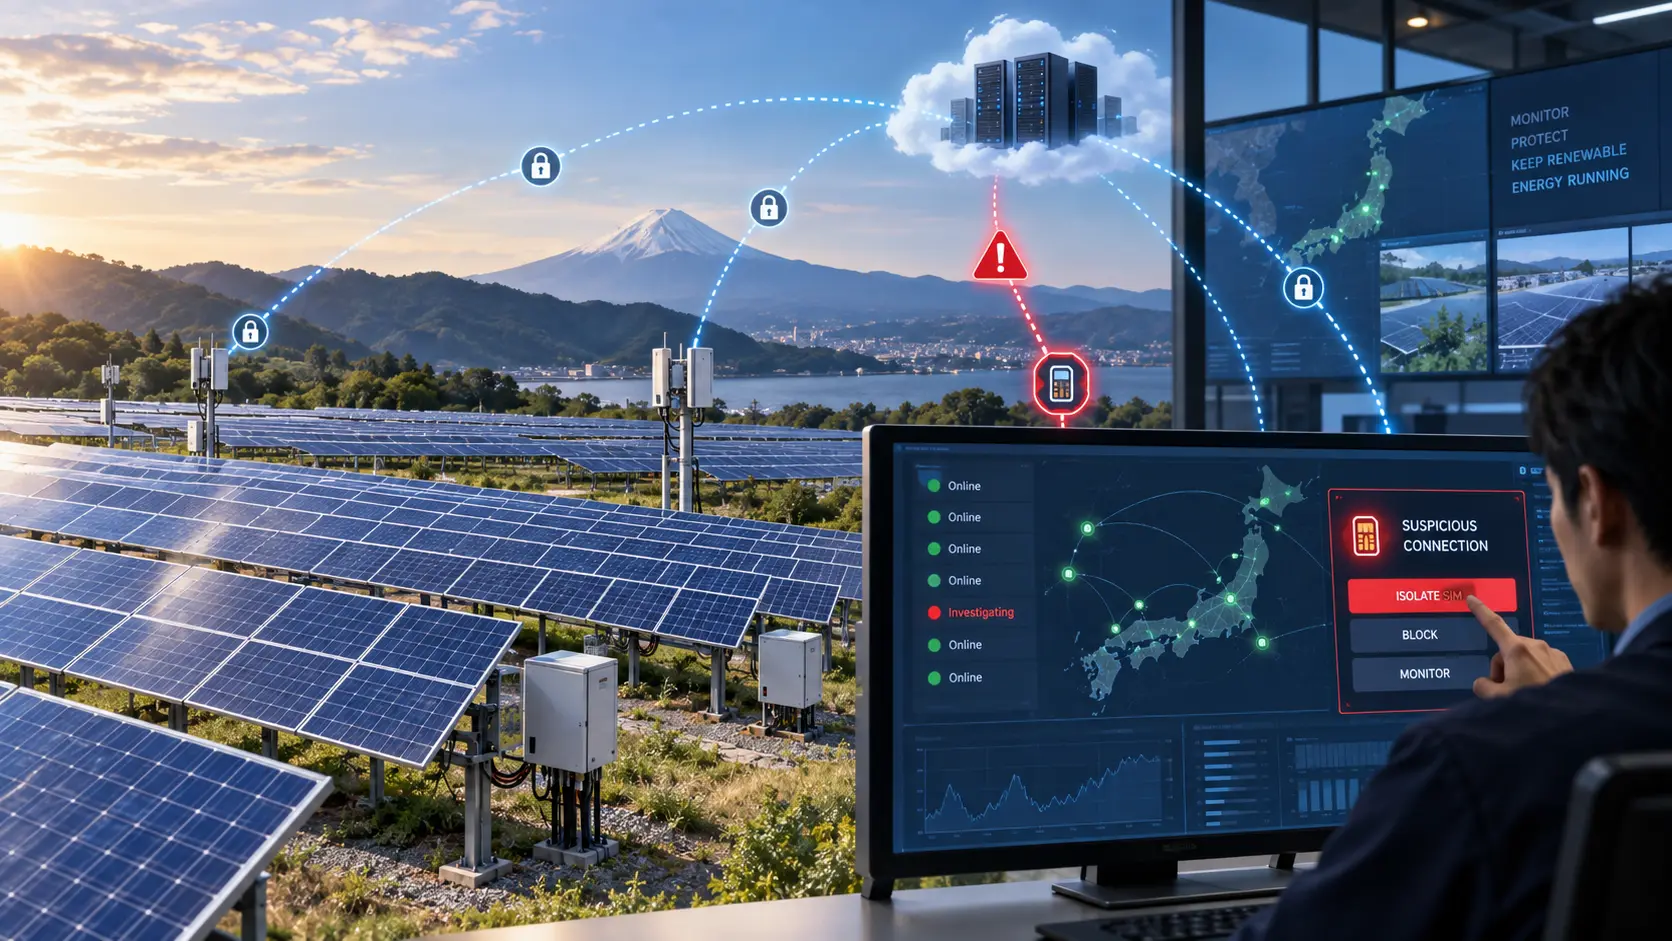
TESS y Docomo prueban seguridad para monitorizar plantas solares
El piloto permite a TESS bloquear remotamente tráfico sospechoso de una SIM y prueba cómo continúa la monitorización de plantas solares al cortar la conexión.

Tendencias de institucionales de Europa y Oriente Medio
ENISA confirma el reporte manual del CRA al lanzar su plataforma
ENISA confirma que su plataforma inicial del CRA arranca el 11 de septiembre sin API, de modo que los fabricantes deberán presentar las notificaciones obligatorias de ciberincidentes desde la interfaz.

IETF
Ver dos veces el mismo CDN no basta para diagnosticar un bucle
La repetición puede formar parte del recorrido previsto. CDN-Loop obliga a separar tres cosas que un parte de incidencias puede confundir: conservar una señal, aplicar una defensa local y demostrar por dónde pasó realmente una petición.
IETF
Reutilizar una dirección no transfiere la sesión anterior
Los identificadores de un portal cautivo pueden ser temporales. Lo que necesita continuidad no es el número, sino el acuerdo entre los componentes sobre a qué equipo corresponde y cuándo deja de corresponderle.