
Thema
Sicherheitsautomatisierung
Innerhalb der Facette Thema verbindet die Themenanalyse Sicherheitsautomatisierung Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.
Kreative
Roy Arends und die harte Arbeit, das DNS sicher zu ändern
Roy Arends war Mitautor der DNSSEC-Grundlagen von 2005. Bei ICANN arbeitet er heute daran, den sicheren Betrieb in einem global verteilten DNS stabiler zu machen: Root-Änderungen, Fehlersignale und Delegationsprozesse sollen nachvollziehbar und reparierbar bleiben, obwohl kein…

ICANN
ICANNs UA-Leitlinien geben KI zwei Rollen. Eine Kennzahl misst nicht beide
Eine KI findet einen veralteten ASCII-Filter und schlägt eine Korrektur vor. Ein KI-gestützter Mailfilter hält danach die Nachricht an die internationalisierte Adresse auf. Beide Vorgänge können im selben Dienst stattfinden. Der erste beschreibt KI als Werkzeug, der zweite als…

Fallakte
Ein Registry-Lock-Quorum zählt Freigaben, nicht unabhängige Autorität
Zwei Freigaben wirken wie ein Vier-Augen-Prinzip, selbst wenn sich beide Konten über dasselbe kompromittierte Postfach zurücksetzen lassen. Ein vorgeschlagener EPP-Mechanismus kann die Zustimmungen von Registry-Lock-Kontakten zählen. Ob dahinter tatsächlich voneinander…

Fallakte
Mehr Knotenkontext kann weniger Paketbeleg bedeuten
Revision 05 eines IETF-Entwurfs verschärft, wann bestimmte ICMP-Fehler eine Knotenkennung tragen müssen. Der zusätzliche Kontext kann eine Übersetzungsgrenze überbrücken, ist aber weder authentifiziert noch kostenlos: Unter MTU-Druck verdrängt er möglicherweise Bytes des…
Geschichte
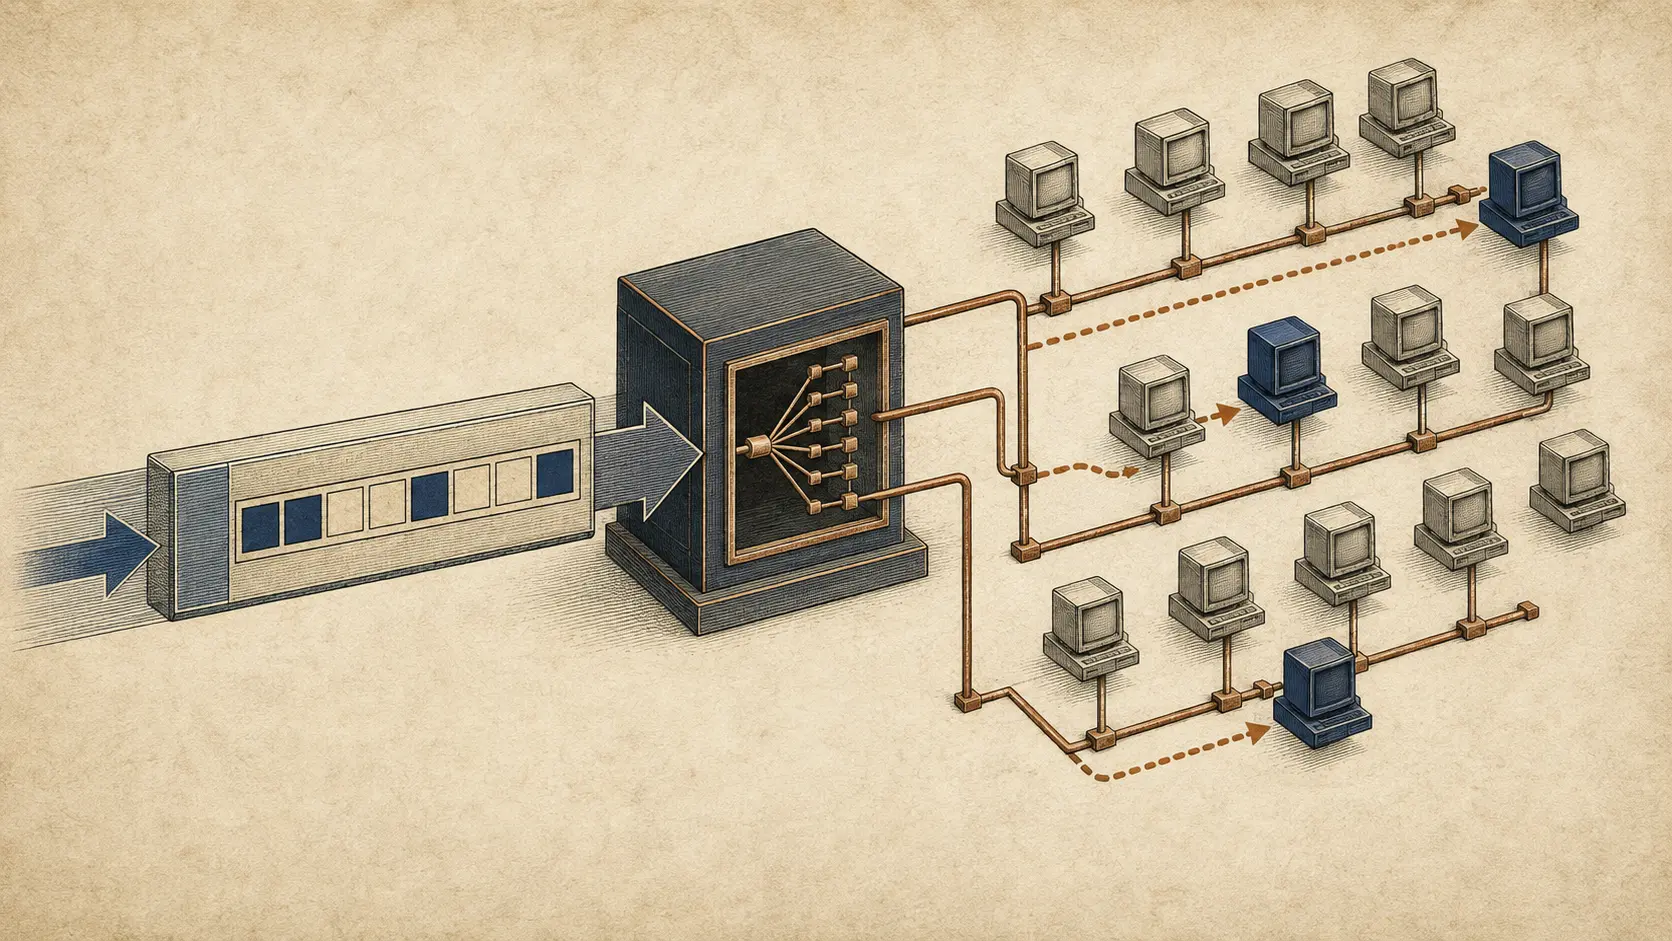
Das Broadcast-Paket mit eigener Gästeliste
Ein UDP-Datagramm kam als Broadcast in einem entfernten Netz an und trug doch eine engere Anweisung im IPv4-Kopf: Nur die aufgelisteten Hosts sollten weiterarbeiten. SDBM machte jedes einzelne Paket zu einer kurzlebigen Mitgliederliste.

Fallakte
Alle äußeren Bundles wurden zugestellt. Das innere Bundle war trotzdem noch nicht empfangen
BIBE erzeugt für einen Transport zwei Wahrheiten. Die äußeren BPv7-Bundles können den Decapsulation Endpoint vollständig erreichen und korrekte Zustellberichte auslösen. Das darin enthaltene Bundle entsteht als empfangenes Objekt jedoch erst nach einer zweiten, lokalen Leistung…

Fallakte
Der Rückweg passte zur Sitzung. Die Quelle blieb ungeklärt
Ein Stateful Firewall kann eine saubere Rückrichtung erkennen und trotzdem über den Absender irren. Genau diese Grenze macht ein am 7. September veröffentlichtes SPRING-Arbeitsgruppendokument sichtbar. Es setzt den Service-SID in die äußere IPv6-Quelladresse, damit Hin- und…
Fallakte
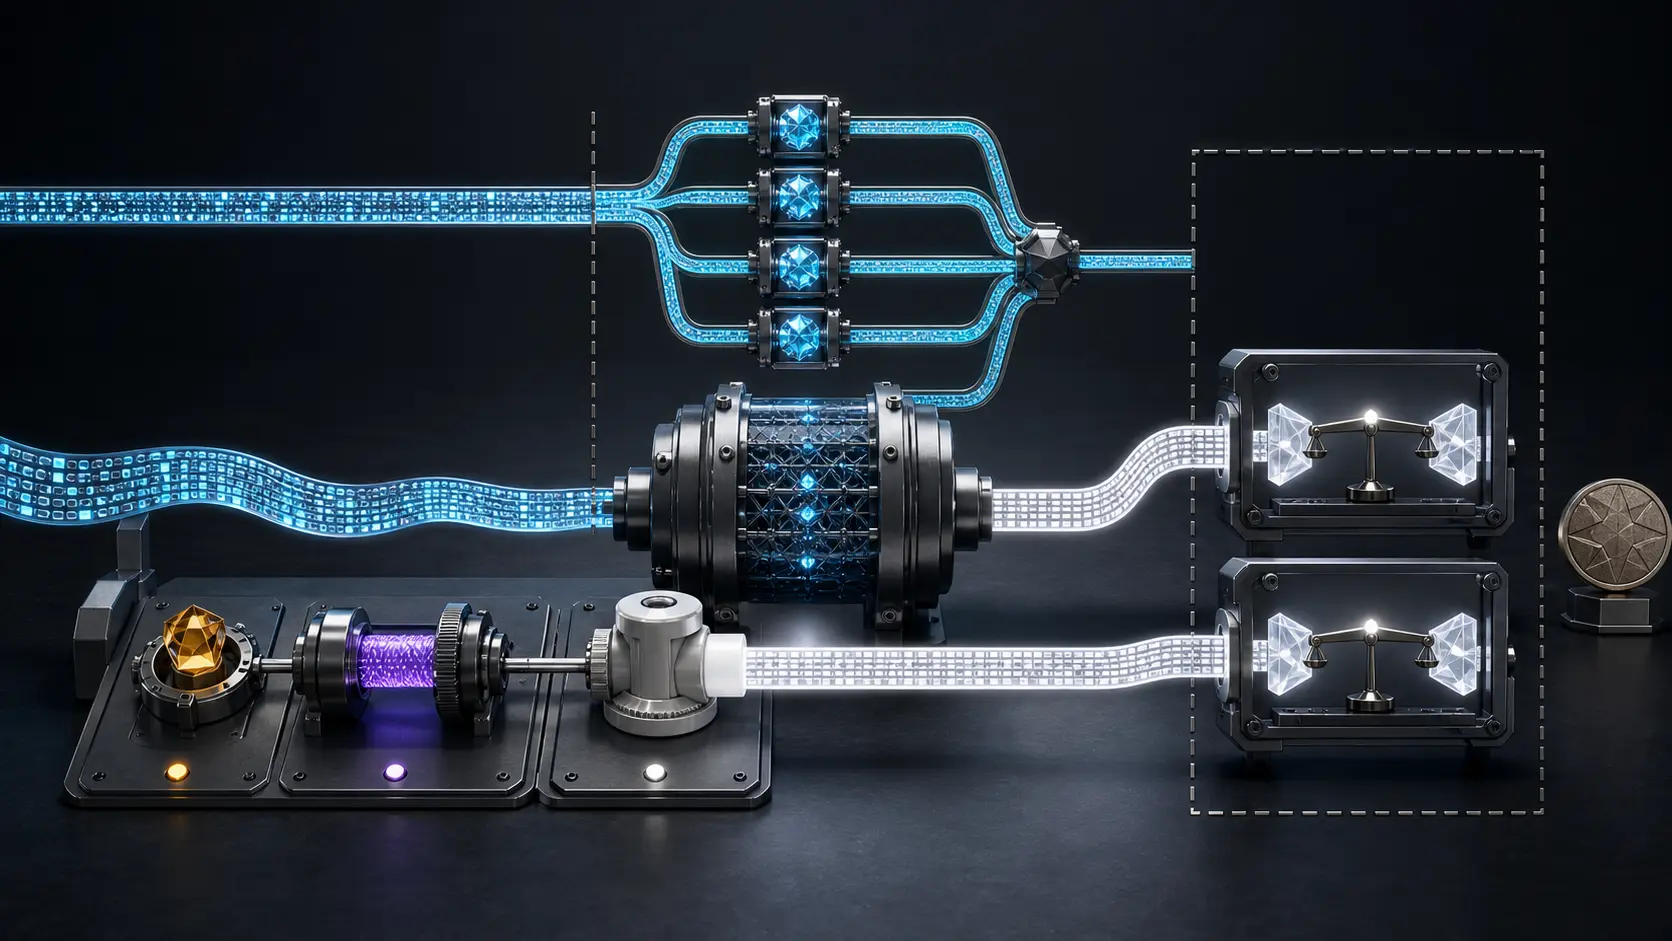
Der Funktionsname stimmte. Der reproduzierbare Hash fehlte: RFC 9861
Bei einer erweiterbaren Ausgabefunktion gibt es nicht den einen Digest zum Namen. TurboSHAKE und KangarooTwelve beantworten eine vollständig parametrisierte Byte-Frage. Fehlen Domäne, Anpassungswert, Ausgabelänge oder Reihenfolge, bleibt ein Etikett zurück, aber kein belastbarer…

Fallakte
Wer darf die nächste Anmeldung verlangen?
Ein Dienst kann für einen bestimmten Vorgang eine andere oder frischere Authentifizierung benötigen. RFC 9470 macht diese Forderung zwischen Systemen verständlich. Ob ein Mensch sie erfüllen kann, wer den zusätzlichen Aufwand trägt und wann ein aussichtsloser Versuch endet, steht…

Fallakte
Wer darf die nächste interne Zone anlegen?
Eine öffentliche DNS-Zone kann eine interne Namensauflösung bestätigen, ohne das interne Namensverzeichnis offenzulegen. RFC 9704 macht daraus eine präzise technische Vereinbarung. Wie weit diese Vereinbarung reicht, entscheidet aber darüber, welche Änderungen später noch eine…

Fallakte
Eine private Adresse braucht einen klaren Geltungsbereich
Ein Netzwerkprofil ist kein Gebäude und ein zufällig erzeugter Wert kein Versprechen schnellen Vergessens. RFC 9724 zeigt, warum der Nutzen privater WLAN-Adressen erst aus Reichweite, Beständigkeit und Wechselbedingungen hervorgeht.

Fallakte
Ein leerer Baustein ist noch kein leeres Datenmodell
RFC 9682 verlegt eine Prüfung ans Ende der Zusammenstellung: Eine CDDL-Datei darf ohne Regeln beginnen, das fertige Modell braucht weiterhin einen Einstieg. Für die Abnahme zählt deshalb nicht allein die gelieferte Datei.
Geschichte
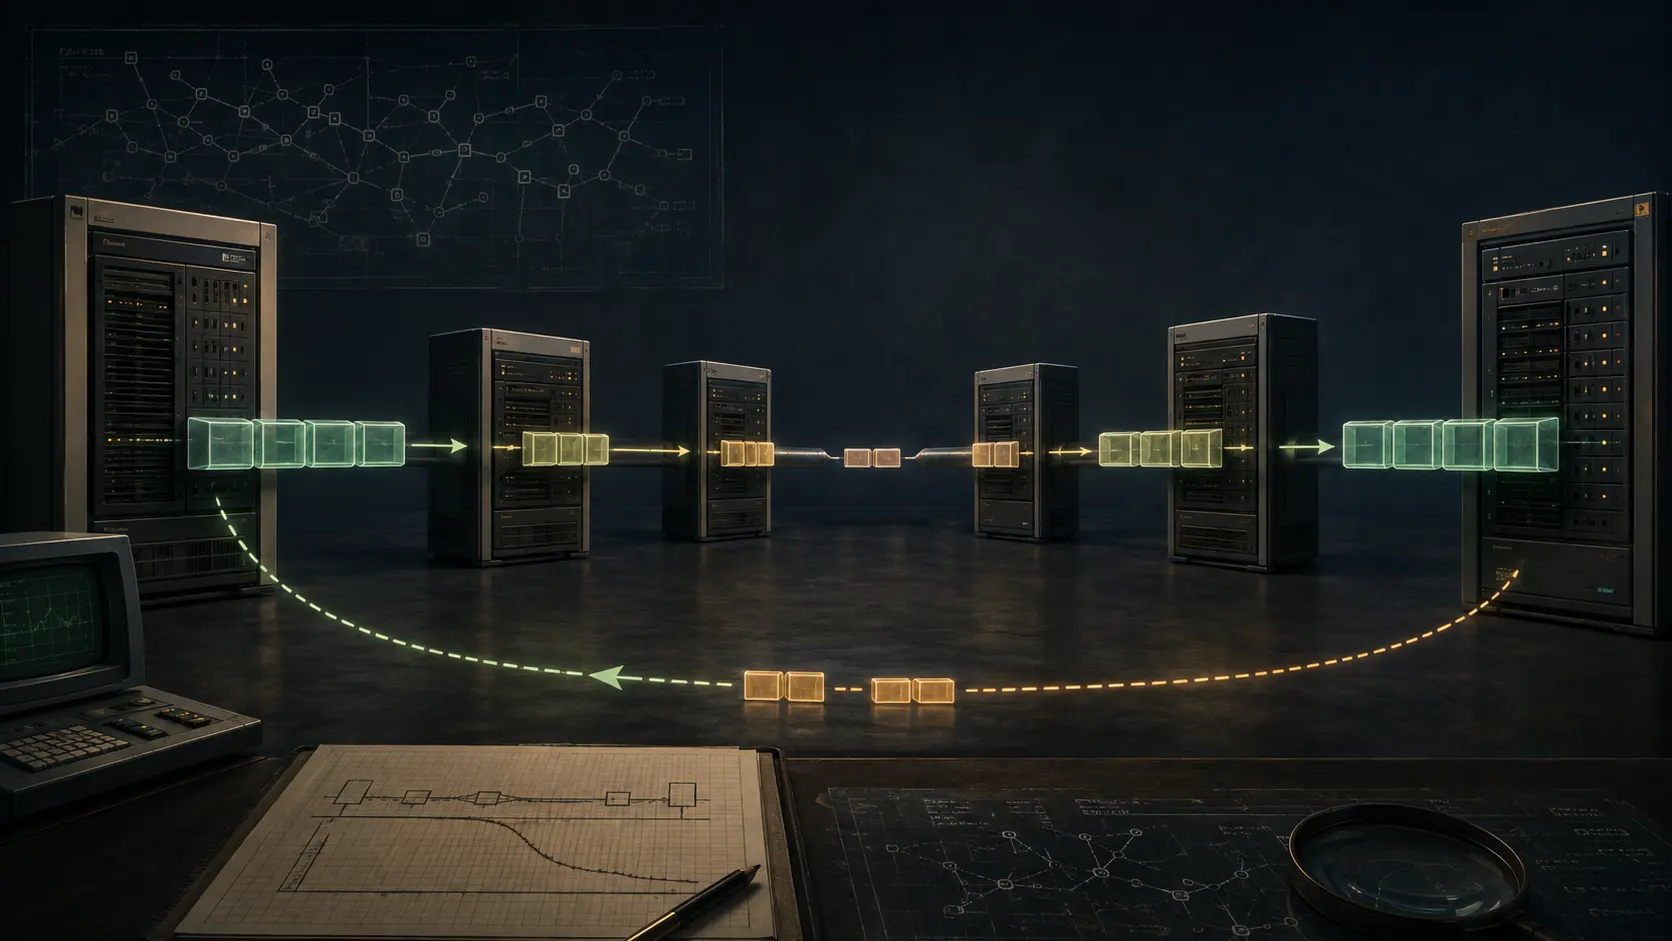
Die vier Bytes, die jeden Router nach seinem engsten Link fragten
Bevor Path MTU Discovery aus einem gescheiterten Paket lernte, ließ sich die Engstelle in einem erfolgreichen IPv4-Datagramm mitschreiben. Jeder Router durfte den Wert verkleinern; vergrößern durfte ihn keiner.

Fallakte
Abgenommen, aber nicht wieder angeschlossen
Bei einem Schlüsselwechsel in JMAP kann die Bestätigung eines Push-Abonnements ausbleiben, ohne dass der Server sie erneut senden darf. Eine brauchbare Abnahme muss deshalb den Wiederanlauf des Clients einschließen.
Fallakte
Das Fehlerereignis war signiert. Seine zweite Ankunft blieb ein Replay
Ein Empfänger startet neu, die Warteschlange stellt erneut zu, und dasselbe Ereignis löst beinahe ein zweites Ausweichmanöver aus. Schlüssel, Signatur und Sitzungskennung sind weiterhin korrekt. Was fehlt, ist kein besserer Echtheitsnachweis, sondern eine dauerhafte Antwort auf…

Geschichte
Die Zahl, deren Bedeutung sich an der Domänengrenze änderte
Eine Sicherheitsdomäne konnte „Unclassified“ mit 5 codieren, eine andere denselben menschlichen Begriff mit 1. CIPSO löste diesen Widerspruch nicht durch eine universelle Zahl. Die Option stellte der Zahl eine Domain of Interpretation zur Seite – und machte Verständigung von der…

Fallakte
Der Agent lief ins Timeout. Sein Budget kam deshalb nicht zurück
Ein Einkaufsagent schickt eine Bestellung ab, danach bricht die Verbindung ab. Der Lieferant könnte den Auftrag bereits angenommen haben; intern fehlt nur die Antwort. Wird der Betrag sofort freigegeben, entsteht aus einer Wissenslücke eine zweite Verfügungsgewalt. Revision 05…

Geschichte
Das Sicherheitslabel, das eine eigene Spezifikation brauchte
Option 133 war kein fertiges Etikett, sondern ein Behälter. Erst ein Formatcode und die dazugehörige RFC erklärten, was die folgenden Bytes bedeuteten und wie ein System über sie entscheiden sollte.
Institutionelle Trends in Europa und dem Nahen Osten
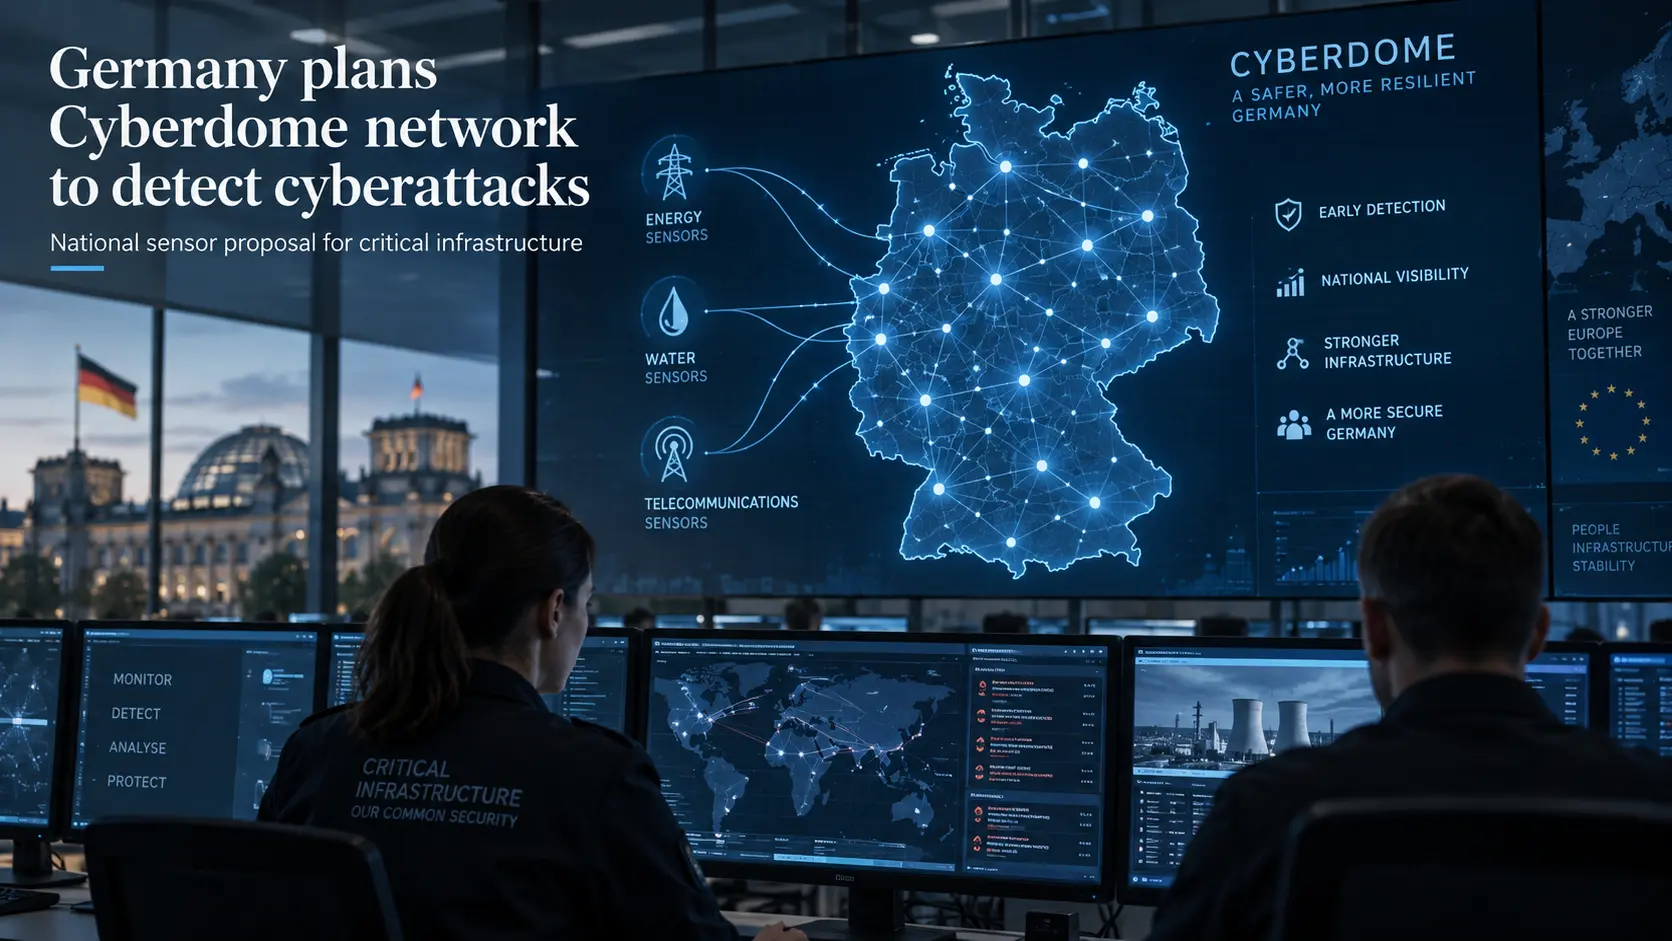
Deutschland plant Cyberdome-Netz zur Erkennung von Cyberangriffen
Deutschland plant ein Cyberdome-Sensornetz zur Erkennung von Cyberangriffen, nennt aber weder Einsatztermine noch Finanzierung oder Betreiberzuständigkeiten.

Globale Cloud-Dienste
Kentik Data Engine: Vom Netzwerkfluss zur operativen Evidenz
Kentik Data Engine ist der proprietäre, verteilte und spaltenorientierte Kern von Kentik für Netzwerktelemetrie. Der Artikel beschreibt KDE als Plattform, die große Mengen an Flows aufbewahrt und mit Routing-, Geo-, Interface- und Business-Kontext anreichert, um operative…