
Thema
Sicherheitsautomatisierung
Innerhalb der Facette Thema verbindet die Themenanalyse Sicherheitsautomatisierung Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.
IETF
Eine EDHOC-Schlüsselkennung kann auf mehrere PSKs verweisen
Eine kurze Kennung kommt mit der dritten EDHOC-Nachricht an, doch die eigentliche Auswahl findet im Speicher des Responders statt. Revision 09 des EDHOC-PSK-Entwurfs der IETF-Arbeitsgruppe LAKE lässt hinter einem ID_CRED_PSK mehrere vorinstallierte Schlüssel und…

Geschichte
Die goldene Büroklammer wirkte dekorativ. Sie war ein Workflow-Befehl: RFC 1927
Eine Büroklammer auf dem Bildschirm wirkt selbsterklärend. Genau diese Vertrautheit trägt den Witz von RFC 1927 und verdeckt zugleich sein ernstes Problem: Dasselbe Ding sollte Bindungsstärke, Darstellung, Arbeitsablauf, Abrechnung, Textposition und Verhalten beim Löschen…

IETF
Ein privater Kandidatenspeicher erklärt nicht, warum eine Absicht gewann
Ein Wartungscontroller bereitet eine Änderung vor, während ein Incident-Team denselben Dienst im laufenden System absichert. Beide Akteure sind berechtigt, beide arbeiten in getrennten Kandidatenspeichern. Sobald ihre Werte kollidieren, reicht diese saubere Trennung nicht mehr…

IETF
Ein Paketverwerfungszähler braucht vor jeder Automatisierung eine Absichtsepoche
Der Zähler meldet einen eindeutigen Anstieg bei ausgehenden No-Buffer-Verwerfungen. Ein Controller könnte sofort Verkehr verlagern. Zwischen den beiden Messpunkten wurden jedoch die Service-Policy aktiviert und die Linecard neu gestartet. Der Zahlenwert ist gültig; seine alte…

IETF
Ein gemeinsamer Nameserver belegt Kontinuität, nicht Delegationskontrolle
Eine Delegation wechselt den Betreiber. Drei neue Nameserver erscheinen, einer aus der alten Gruppe bleibt. Ein Resolver kann diesen Schnittpunkt als Kontinuität behandeln. Der Schnittpunkt verrät jedoch nicht, wer den Restpfad genehmigt hat, ob der alte Betreiber ihn noch…
Asien-Pazifik Nationale Telekommunikation
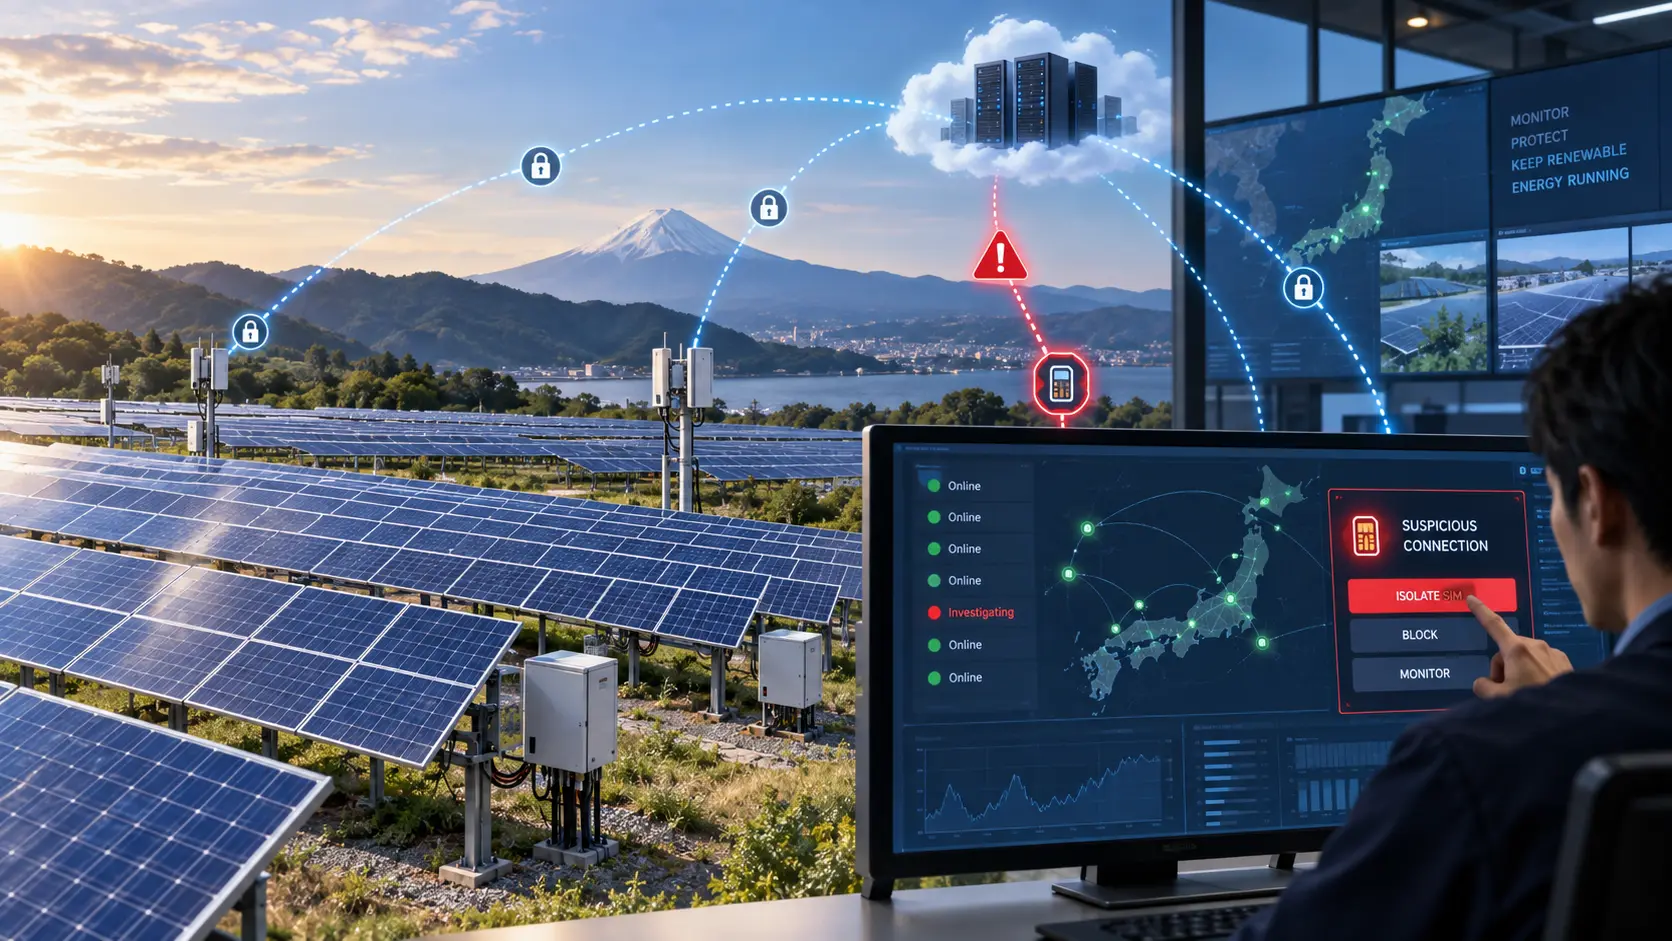
TESS und Docomo prüfen die Sicherheit der Solaranlagenüberwachung
TESS kann verdächtigen SIM-Datenverkehr aus der Ferne sperren. Das Pilotprojekt prüft, wie Solaranlagen bei unterbrochener Verbindung weiter überwacht werden.

IETF
DNS GREASE braucht Versuchsregeln, bevor es zur Voreinstellung wird
Ein Resolver sendet absichtlich einen DNS-Wert, der keine Nutzfunktion hat. Der korrekte Empfänger ignoriert ihn. Ein spröder Empfänger antwortet mit einem Fehler, gar nicht oder erst nach einem zweiten Versuch. Für den Protokollentwickler ist das ein rechtzeitiger Hinweis auf…

Globale Cloud-Dienste-Trends
F5 verbindet Scan-Befunde mit der Entscheidung zum Blockieren
Ein Schwachstellenbericht verändert noch keinen laufenden Request. F5 will den Weg zur gezielten Abwehr verkürzen, während die dauerhafte Korrektur entsteht.

IETF
Ein DNSSEC-Probelauf testet eine Resolver-Kohorte, nicht das Internet
Eine signierte Zone kann die Validierung nicht bestehen und dem gewöhnlichen Nutzer trotzdem eine Antwort liefern. Genau diesen Widerspruch erzeugt der DNSSEC-Probelauf absichtlich: Ein Fehler wird zunächst beobachtet, noch nicht durchgesetzt. Sichtbar werden allerdings nur…

Institutionelle Trends in Europa und dem Nahen Osten
ENISA bestätigt manuelle CRA-Meldungen beim Plattformstart
ENISA startet die CRA-Meldeplattform am 11. September ohne API; Hersteller müssen Pflichtmeldungen manuell über die Plattformoberfläche einreichen.

Geschichte
Beide Netze waren korrekt, bis sie verbunden wurden: RFC 1918 und der Preis lokaler Eindeutigkeit
In einer Integrationsliste stehen zwei identische Einträge. Das erste Netz führt die Adresse zu einem Verzeichnisdienst, das zweite zu einer Produktionssteuerung. Beide Betreiber können eine saubere Konfiguration, eindeutige lokale Routen und jahrelangen Betrieb nachweisen. Der…

IETF
Die Konfigurationsfreiheit endet nicht zufällig am CDN-Loop-Feld
Ein Kunde kann über seine Anwendung verfügen, ohne jedes Schutzsignal auf ihrem Weg verändern zu dürfen. Bei CDN-Loop treffen lokale Gestaltungsfreiheit, gemeinsame Fehlerbegrenzung und begrenzte Beweiskraft unmittelbar aufeinander.

IETF
Die DNSSEC-Wiederherstellung folgt Uhren, die kein Signierer allein kontrolliert
Der private Schlüssel ist ausgefallen, doch die Zone validiert weiter. Alte Signaturen verschaffen dem Betreiber eine Atempause. Gerade weil außen noch alles ruhig wirkt, ist diese Phase gefährlich: Der Rest der Wiederherstellung hängt von Zeitgrenzen und Entscheidungen ab, die…

Fallakte
Ein DNS-Fehler zog 51 Anfragen nach sich – die Ursache blieb offen
APNIC Labs ließ einen autoritativen DNS-Dienst 2026 auf verschiedene Arten Nein sagen. Eindeutige Negativantworten lagen bei rund vier Anfragen je Test. `SERVFAIL` kam auf 51,73, Schweigen auf 83,46. Gemessen ist die Last; nicht gemessen ist, welche Schicht sie vervielfachte.
IETF
Wer beendet die alte Gerätezuordnung im Captive Portal?
Eine Adresse lässt sich neu vergeben, während ein anderer Teil des Zugangssystems noch die vorige Sitzung kennt. Die Zuständigkeit für diesen Übergang entscheidet darüber, ob eine Gerätekennung weiterhin das richtige Gerät bezeichnet.

Cloud-Dienste-Trends in Nordamerika
Zscaler setzt bei kleineren Kunden auf den Partnerkanal
Standardpakete sollen auch die Einführung wiederholbar machen. Zugleich baut Zscaler den direkten Vertrieb für neue Großkunden aus.
IETF
Ein selbstsigniertes Delegationsupdate beweist einen Schlüssel, nicht seine Befugnis
Eine neue Schlüsseldatei kann überzeugend beweisen, dass jemand den zugehörigen privaten Schlüssel besitzt. Sie kann sich nicht selbst die Zuständigkeit für eine DNS-Delegation verleihen. Der DNSOP-Entwurf trennt beides mit den Zuständen `known` und `trusted`. Betreiber sollten…

Fallakte
Der Purge war angenommen – und das nächste CDN lehnte ab
In einer CDN-Kette kann der erste Anbieter einen Auftrag korrekt annehmen, bevor ein späterer ihn zurückweist. Revision 20 des CDNI-Triggers-v2-Entwurfs macht daraus eine Beweisfrage: Der direkte HTTP-Fehler wird beim Rückweg zu einem asynchronen Statusdatensatz, dessen…
Kreative
Roy Arends und die mühsame Arbeit, das Domain Name System sicher zu verändern
Roy Arends war Mitautor der DNSSEC-Spezifikationen von 2005, die modernes DNSSEC interoperabel machten. Zwei Jahrzehnte später konzentriert sich seine Arbeit bei ICANN auf ein schwierigeres Betriebsproblem: Wie lassen sich Schlüssel, Fehlersignale und Delegationsmechanismen in…

IETF
Die Kurzfassung darf die Testbedingungen nicht verlieren
Eine Leistungszahl wird entscheidungsfähig, wenn sie verständlich ist. Sie wird nicht belastbarer, wenn beim Kürzen die Sicherheitskonfiguration verschwindet, unter der sie gemessen wurde.