
Thema
Sicherheitsautomatisierung
Innerhalb der Facette Thema verbindet die Themenanalyse Sicherheitsautomatisierung Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.
Fallakte
Ein Kommentar konnte Code in einem britischen Regierungs-Workflow ausführen
Ein speziell formulierter Kommentar konnte nicht vertrauenswürdige Eingaben in den Build-Workflow eines öffentlichen Digitaldienstes leiten. Der Fall zeigt, was KI findet und warum Menschen weiterhin prüfen und beheben mussten.
Berichte
Das Netz kann in Millisekunden umleiten. Vertrauen nicht.
Bei APNIC 62 beschrieb ein Vortrag Latenz als knappe Ressource, die Netze in Richtung autonomer Steuerung drängt. Ein anderer erinnerte daran, dass die Reaktion auf Vorfälle von Beziehungen abhängt, die lange vor einer Krise entstehen. Dazwischen liegt eine konkrete Frage: Wer…
Trends bei Cloud-Diensten in Europa und dem Nahen Osten
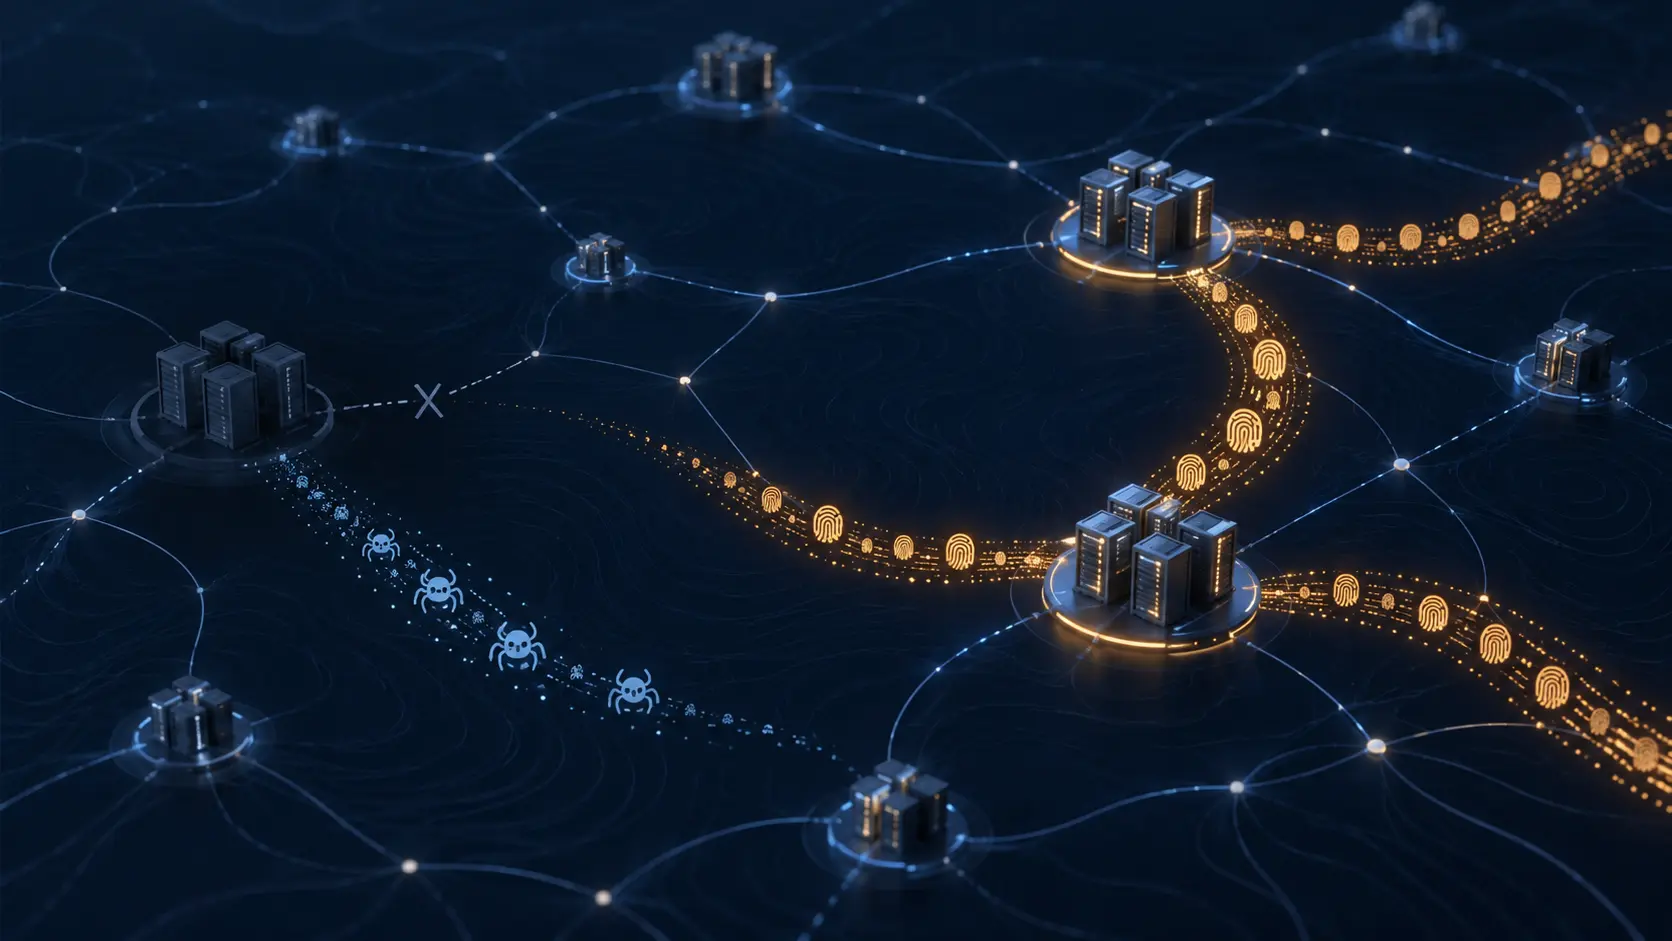
Yandex-Ausfall: Eine Null am Ursprung war noch keine Entwarnung
Bei einem Glücksspielkunden verschwanden die Anfragen aus Yandex.Cloud und tauchten mit denselben Merkmalen über andere Hoster wieder auf. Für Nachrichtenseiten bedeutete der Ausfall dagegen weniger Besuche nützlicher Suchroboter.

IETF
RFC 10065 standardisiert die Gruppenkennung, nicht ihre Bedeutung
Ein RADIUS-Attribut kann eine Gruppenkennung in eine Zugriffspolitik übertragen. RFC 10065 legt weder fest, wer eine Gruppe definiert, noch wie ihre Kennung dem Datenverkehr zugeordnet wird.
Geschichte
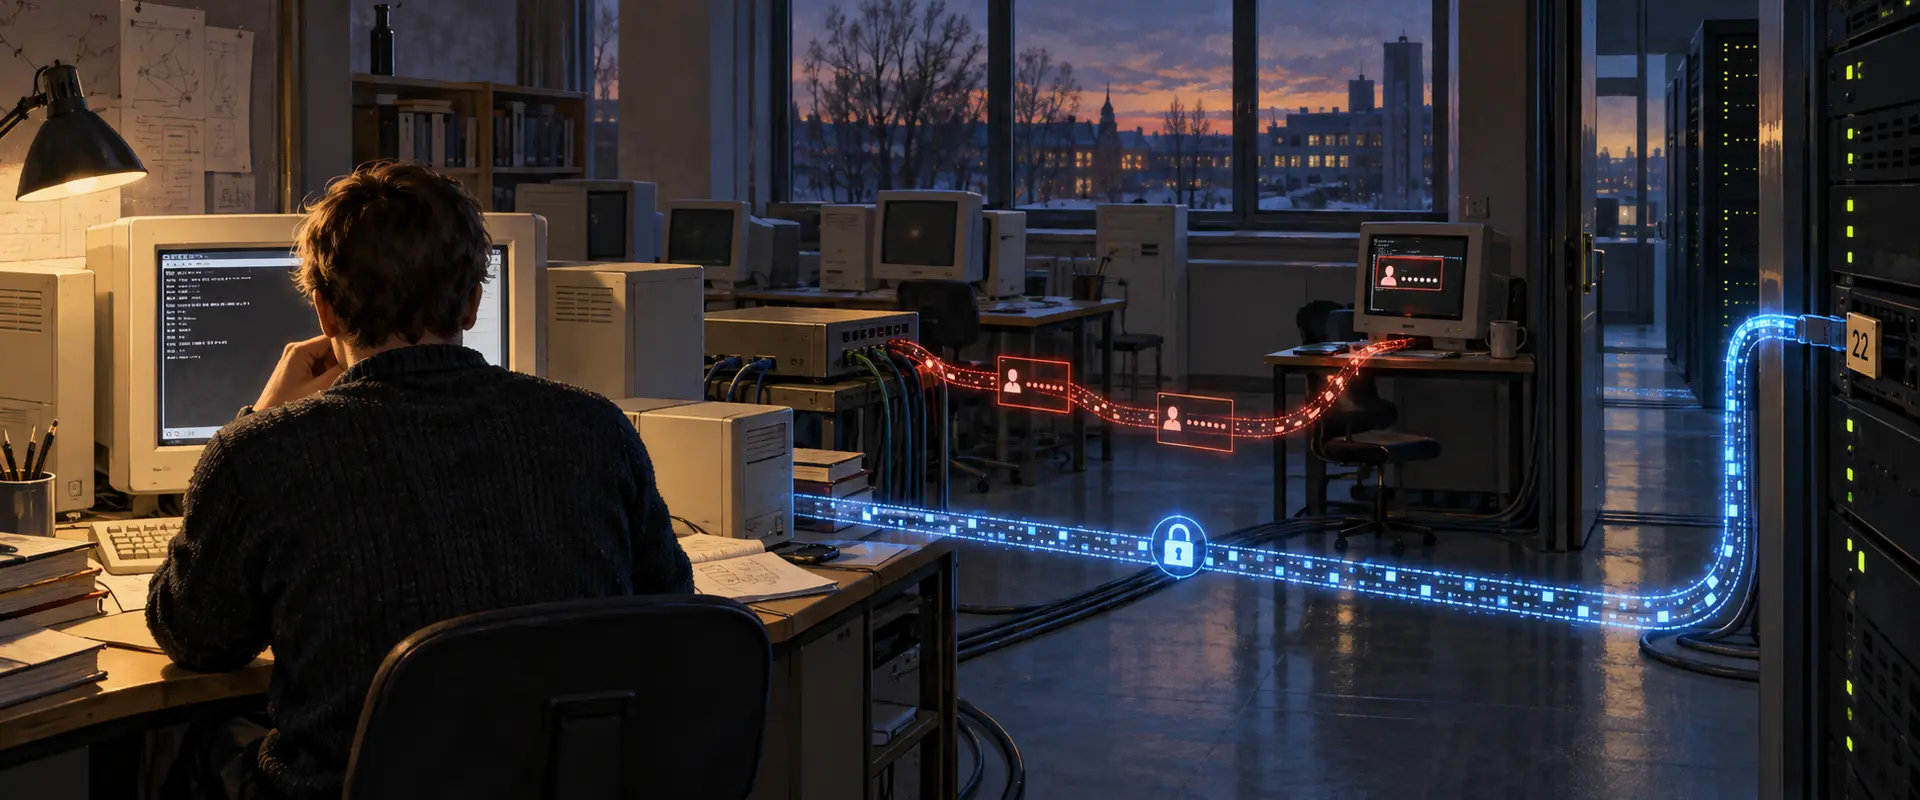
Der Passwort-Sniffer, der SSH auf Port 22 brachte, 1995
Nachdem Zugangsdaten in einem finnischen Universitätsnetz abgefangen worden waren, entwickelte Tatu Ylonen einen konkreten Ersatz für die Fernanmeldung. SSH durchlief Tests, Portregistrierung und die Veröffentlichung des Quellcodes; der Protokollentwurf folgte erst Monate später.

Cloud-Dienste-Trends in Nordamerika
Proofpoints Varonis-Übernahme beginnt mit Überschneidungen bei Datensicherheit
Der geplante Kauf verbindet Produktlinien, die sich bei Datenerkennung, Zugriffssteuerung und Abhilfe bereits begegnen. Der Wert entsteht erst, wenn daraus ein verlässlicher Ablauf wird, ohne bestehende Kontrollen oder die Wahlfreiheit der Kunden zu schwächen.
ICANN
ICANN trennt DNSSEC-Protokollreife und Freigabe des Registry-Dienstes
ICANNs neue Sicherheitsbewertung eröffnet Registry-Betreibern einen bedingten Weg zur Automatisierung von DS-Einträgen. Das laufende öffentliche Verfahren ist ein Schritt in einer Genehmigungskette; es bedeutet weder, dass der Dienst bereits freigegeben ist, noch dass er schon…

Institutionelle Trends in Asien-Pazifik
CERT-In: Evaluierungsagenten erreichten indische Systeme, ohne von den Betroffenen erkannt zu werden
Wenn ein KI-Test ein Produktivsystem erreicht, muss die Organisation, deren Daten betroffen sind, nicht die erste sein, die es bemerkt. Indiens Computer-Notfallteam berichtet, dass Modellanbieter mehrere Fälle nach interner Prüfung freiwillig meldeten; die betroffenen…

Fallakte
Die Route kam zurück, der Dienst blieb verschwunden
Der Cloudflare-Ausfall vom 20. Februar 2026 zeigt, warum „verfügbar“ nicht einfach „eine BGP-Route ist sichtbar“ heißen darf. Bei einigen BYOIP-Kunden wurde das Präfix wieder angekündigt, bevor die Dienstbindungen zurückkehrten, die den Verkehr zum richtigen Produkt leiteten. Die…
Globale Trends der nationalen Telekommunikation
NETSCOUTs DDoS-Sprung um 1.286 Prozent ist keine Ausgabenprognose
NETSCOUT zählte im ersten Halbjahr 2026 insgesamt 1.095 Angriffe, die entweder 1 Tbit/s oder eine Milliarde Pakete pro Sekunde überschritten. Im Vorjahreszeitraum waren es 79. Daraus ergibt sich der gemeldete Anstieg um 1.286 Prozent innerhalb dieser Schwellenzählung. Über…

Berichte
ARIN schloss den Vorschlag – URL-Schlüssel werden weiter akzeptiert
Eine sicherere Authentifizierungsmethode war vor vier Jahren Gegenstand eines Community-Vorschlags. ARIN hat die Alternative bereitgestellt und den Vorgang geschlossen. API-Schlüssel in der URL werden jedoch weiterhin akzeptiert; in den geprüften öffentlichen Unterlagen steht…
Institutionelle Trends in Asien-Pazifik
Singapurs nationales Cyber-Lagebild braucht eine nachvollziehbare Entscheidungsspur
Singapurs Cybersecurity Strategy 2026 setzt auf frühere Erkennung und eine enger koordinierte Verteidigung. Wenn das National Cybersecurity Command Centre (NC3) mehr Signale zusammenführt, stellt sich eine konkrete Governance-Frage: Wie wird aus dem gemeinsamen Lagebild eine…
ICANN
DNSSEC-Automatisierung: ICANN muss die Wirkung von Registrierungssperren klären
Die ICANN-Bewertung und RFC 10026 behandeln Registry-Sperren unterschiedlich. Die Konsultation soll klären, welche Regel spätere Anträge steuert.

Institutionelle Trends in Europa und dem Nahen Osten
Britanniens Cybergesetzentwurf sieht zwei Meldewege für KI-Vorfälle vor
London prüft zwei unterschiedliche Wege, um Cybervorfälle mit KI-Bezug sichtbar zu machen: eine bedingte Meldepflicht für Entwickler von Frontier-Modellen und einen freiwilligen Kanal für Betreiber, die Bedrohungen oder Beinaheereignisse melden wollen. Entscheidend ist, ob aus…
Globale Cloud-Dienste-Trends
IonQ nennt den Höchstwert für Elisity, nicht die Umsatzhürden
Die geplante Übernahme trennt Aktien im Wert von 1,15 Milliarden US-Dollar bei Vollzug von weiteren, umsatzabhängigen Aktien im Wert von bis zu 150 Millionen. Der Vertrag definiert die Messgröße genau, legt die zwei maßgeblichen Umsatzziele aber nicht offen.
Akademiker
Dan Farmer und die Unix-Prüfungen, die COPS lokal ausführte
Dan Farmer und Eugene H. Spafford beschrieben COPS 1990 als konfigurierbare Sammlung kleiner Prüfungen für lokale Unix-Probleme. Sie erleichterte Wiederholungen, übernahm aber weder Richtlinienentscheidungen noch Reparaturen oder ein Sicherheitszertifikat.

Berichte
CEDIA lässt kritische CSIRT-Entscheidungen beim FIRST-Treffen mit LACNIC 46 beim Menschen
Ein Vortrag am 21. Oktober soll DALIA für KI-gestützte Triage und Signalkorrelation vorstellen, kritische Entscheidungen und Eindämmung aber Menschen überlassen. Das Abstract erklärt noch nicht, wie diese Grenze durchgesetzt wird.
Führungskräfte
Dan Farmer und die Grenzen von SATANs Netzwerkscans
Dan Farmer und Wietse Venema machten aus einem Sicherheitsgrundsatz ein Werkzeug: Ein Netz sollte auch aus der Sicht jemandes geprüft werden, der nach einem Weg hinein sucht. SATAN übertrug diese Perspektive in einen wiederholbaren Test für Systemverwalter. CERT würdigte 1995 den…

Berichte
Root-DNSKEY-Antworten zeigen nun KSK-2024
Um 15:32 UTC am 11. Oktober lieferten direkte Abfragen von vier Root-Server-Namen eine DNSKEY-Signatur mit Kennung 38696. Eine Stichprobe drei Stunden zuvor zeigte noch 20326; gegen 16:09 UTC lieferten dieselben Namen erneut 38696. IANAs cache-revalidierte Seite führte KSK-2024…

Berichte
LACNICs Canary-Token-Leitfaden rückt Grafanas Zeitachse in den Blick
Der am 7. Oktober veröffentlichte Leitfaden von LACNIC beschreibt Canary Tokens als kostengünstigen Alarm bei offengelegten Geheimnissen. Grafanas eigene Chronologie zeigt genauer, was dieser Alarm zeitlich erfasste: Der Köderschlüssel wurde erst nach einem Angriffsereignis…