
Thema
Sicherheitsautomatisierung
Innerhalb der Facette Thema verbindet die Themenanalyse Sicherheitsautomatisierung Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

Fallakte
Solange das alte Credential greift, ist der KI-Sidecar keine Grenze
Im Rollback-Handbuch steht oft die ehrlichste Beschreibung der Macht. Wenn ein Team bei Störung des neuen Gateways mit einem alten Servicekonto direkt zur Datenbank zurückkehren kann, kontrolliert der Sidecar den Normalbetrieb – nicht das System.

Geschichte
Das Etikett, das das Paket tragen musste
RFC 1108 behandelte ein IP-Datagramm nicht nur als Transportbehälter. Im Header sollte zugleich stehen, nach welchen Schutzregeln das Paket übertragen und zugestellt werden durfte.

Geschichte
Das Mesh hatte keine Wurzel. Der Client bezahlte für Vollständigkeit: RFC 1914
Ein Centroid konnte melden, dass ein Wort irgendwo in den Datensätzen eines Servers vorkam. Es konnte nicht sagen, in welchem Datensatz, ob zwei Suchbegriffe gemeinsam auftraten oder ob die zugrunde liegende Angabe noch stimmte. RFC 1914 baute auf diesem verdichteten Vorwissen…

Geschichte
Das Traceroute, das jeden Hop um Antwort bat
Das übliche traceroute nähert sich dem Ziel mit immer größerer TTL. RFC 1393 wollte den Ablauf umkehren: Ein Paket reist, und jeder beteiligte Router schickt seinen eigenen Bericht zurück.

Globale Cloud-Dienste-Trends
Bei SentinelOne zieht ein Kontrollwechsel künftige Zinsen vor
Ein langfristiger Zahlungsplan kann aufhören, langfristig zu sein, sobald ein Unternehmen den Eigentümer wechselt. Bei SentinelOne verbindet eine israelische Steuervereinbarung den Kontrollwechsel mit einer vorzeitigen Zahlung, in die auch künftige Zinsen eingehen. Die jüngste…

IETF
CSR-Attestierung geht in den Last Call, doch das Zertifikat ist kein Prüfnachweis
Ein öffentliches Zertifikat kann technisch einwandfrei sein und trotzdem nichts darüber verraten, was die ausstellende Stelle zuvor geprüft hat. Der CSR-Attestierungsentwurf im IETF Last Call transportiert Gerätebelege zu CA oder RA, erlaubt dort aber auch ihre ungeprüfte…

Fallakte
Ein Key-Transparency-Tombstone legt das alte Log nicht still
Im Migrationsmodell von KEYTRANS hat der Tombstone eine präzise Funktion: Er verweist die Suche nach der neuesten Fassung eines Labels vom alten auf das neue Log. Fällt das neue Log aus, darf dadurch kein alter Schlüssel wieder als aktuell erscheinen. Der Marker belegt jedoch…

Fallakte
RMRP kann das KI-Auditlog signieren, aber keinen nie gesehenen Aufruf zählen
Die neue Vollständigkeitsattestierung macht aus stiller Auslassung eine zurechenbare Behauptung. Ob etwas fehlt, muss weiterhin eine Instanz außerhalb der Routing Engine feststellen.

Geschichte
Das Paket, das jeden Router um Aufmerksamkeit bat: IPv4 Router Alert
Router Alert sollte den Normalfall billig halten. Nicht jedes Paket musste genauer untersucht werden; nur ein markiertes Paket verlangte besondere Aufmerksamkeit. Gerade diese Ausnahme machte jedoch den langsamen Verarbeitungspfad zu einer angreifbaren Ressource.
Fallakte
PIM Flex-Algo kann den besseren Pfad wählen. Eine lokale Policy kann den ganzen Baum brechen
Ein Multicast-Baum entsteht aus vielen lokalen Entscheidungen, darf aber nicht viele lokale Bedeutungen haben. Genau dort wird ein scheinbar kleines Tupel zur Betriebs- und Verantwortungsfrage.

Geschichte
Die Adresse änderte sich. Die Verweise blieben: RFC 1900 und die versteckten Kosten der Umnummerierung
Eine IP-Adresse auszutauschen klingt nach einer Arbeit an Zahlen. RFC 1900 verfolgte 1996 die alte Zahl über den Router hinaus: in Konfigurationsdateien, Anwendungen, Lizenzen, Zugriffsregeln und Systeme fremder Betreiber. Eine neue Koordinate zu vergeben war der sichtbare Teil.…

Fallakte
Der Entwurf war frisch, seine L2VPN-Abhängigkeit seit 2020 abgelaufen
Revision 09 verlängerte die Lebensdauer eines YANG-Entwurfs für Multicast-Snooping. Sie schloss weder dessen Importkette noch bewies sie, dass eine zulässige Konfiguration auf realen Attachment Circuits und Pseudowires zum richtigen Paketpfad wird.
Fallakte
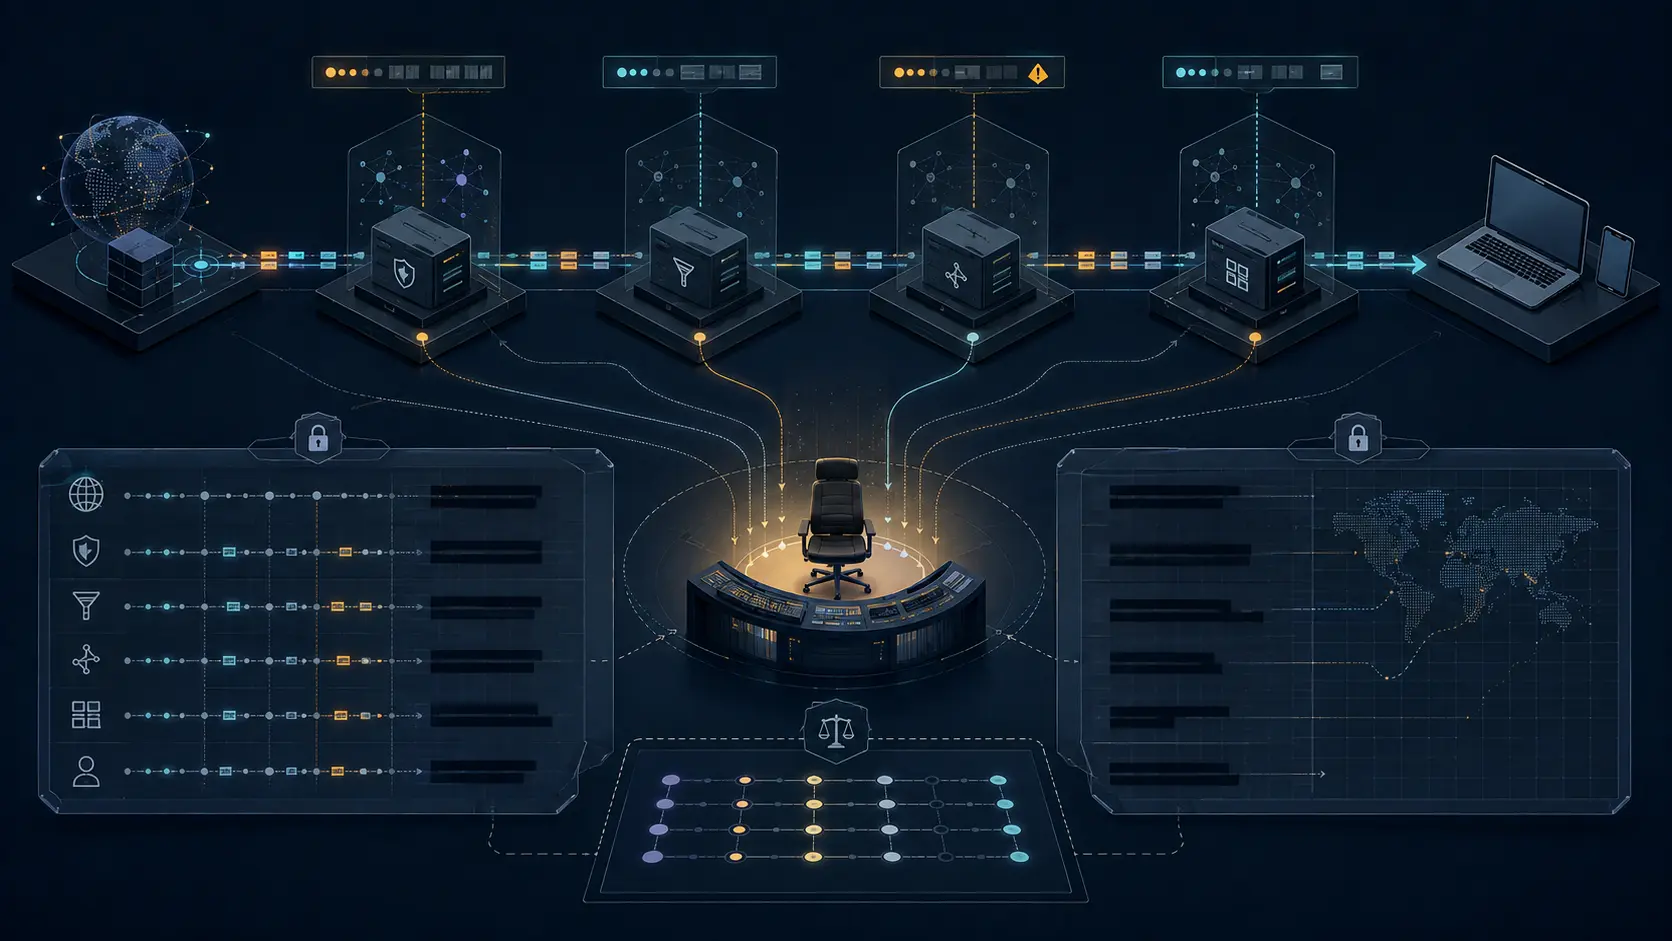
Eine Proxy-Status-Kette benennt keinen Incident-Verantwortlichen
RFC 9209 macht den Fehlerpfad lesbarer, verwandelt diese Sichtbarkeit aber nicht in eine Handlungspflicht. Dafür braucht es eine Übergabematrix für Intermediärfehler, die öffentliche oder eingeschränkte Kennungen mit Betreiber, Eskalationsfrist, Beweissicherung und…

Geschichte
Der Peer lieferte eine DNS-Adresse. Die Namensauflösung war damit nicht bewiesen: RFC 1877
Eine grüne Verbindungsanzeige konnte 1995 neben einem unauflösbaren Hostnamen stehen. PPP hatte den Link aufgebaut, doch der Rechner wusste noch nicht, welchen Namensdienst er fragen sollte. RFC 1877 nutzte dafür eine absichtlich unbrauchbare Adresse: Der Client schickte null…

IETF
JOSE führt zwei Algorithmen zur Abwertung, lässt lokalen Ausnahmen aber keine Frist
Die JOSE-Arbeitsgruppe hat beim IESG die Veröffentlichung eines Entwurfs beantragt, der `none` und `RSA1_5` abwertet. Der Text trennt eine sichere gemeinsame Vorgabe von eng begrenzten lokalen Entscheidungen. Offen bleibt, wie eine erlaubte Ausnahme wieder endet.
Fallakte
Ein HTTP-Abkündigungsdatum ist kein Client-Migrationsplan
Der alte Dienst antwortet weiterhin erfolgreich, trägt aber plötzlich ein Datum für seine Abkündigung. Damit ist die Absicht des Anbieters sichtbar. Noch nicht sichtbar sind die betroffenen Verbraucher, die Tauglichkeit des Nachfolgers und die Person, die eine Abschaltung…

Fallakte
Eine Woche mehr für Post-Quanten-Messungen ist noch kein Votum für eine Lösung
Der verlängerte Einsendeschluss kann fehlende Betriebserfahrung sichtbar machen. Damit aus einem Messwert später keine unbelegte Branchenwahrheit wird, müssen Testsystem, Papier, Offenlegungsstatus, Workshop-Bericht und reale Einführung getrennt nachvollziehbar bleiben.

Geschichte
Ohne Parser lesbar hieß nicht sicher zu verarbeiten: RFC 1874
Ein strukturiertes Dokument konnte 1995 zwei Gesichter haben. Für eine einfache MIME-Anwendung war es eine Folge verständlicher Zeilen. Für ein SGML-System war es eine Eingabe mit Deklarationen, Zuordnungen und möglicherweise aktiven Anweisungen. RFC 1874 nannte den ersten Fall…
Fallakte
Eine security.txt-Datei braucht einen Nachweis für einen funktionierenden Meldekanal
Ein künftiges `Expires`-Datum hält die veröffentlichten Koordinaten formal aktuell. Es beantwortet nicht, ob die Mailbox externe Nachrichten annimmt, ein Formular einen Fall speichert oder jemand die Warteschlange verantwortet. Genau diese Trennung sollte ein Kanalnachweis…

Fallakte
Der Absender war geschützt. Seine Adresse war noch nicht bewiesen: RFC 9788
Ein signiertes, verschlüsseltes Feld bewahrt Bytes vor unbemerkter Änderung. Ob der Schlüssel zur behaupteten Mailadresse gehört, was die Transportseite geprüft hat und wohin eine Antwort gehen darf, sind weitere Fragen. RFC 9788 hält diese Beweisketten auseinander.