
Thema
Institutionelle Legitimität
Innerhalb der Facette Thema verbindet die Themenanalyse Institutionelle Legitimität Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.
Fallakte
Hanford grub 36 Fuß tief – die Industrievariante blieb ohne Kostenvergleich
Für Hanford Sites Grabungsfeld 618-10 rechnete der Entscheidungsbeschluss mit industrieller Nutzung. Die U.S. Environmental Protection Agency (EPA) setzte stattdessen Wohnnutzung als Zukunftsszenario an; das U.S. Department of Energy (DOE) stimmte zu. 2018 war bis in 36 Fuß Tiefe…
Fallakte
16 britische Regulierer bekommen einen Frühlingstermin – aber keine gemeinsame Stoppuhr
Bis zum Frühjahr 2027 sollen 16 britische Regulierungsbehörden neue Reformvorschläge vorlegen. Die Regierung nennt den Abgabetermin; eine gemeinsame Ausgangszeit für Genehmigungen, an der sich die versprochene Beschleunigung messen ließe, fehlt.
Berichte
RIPE NCC nahm vier Websites vom Netz. Nach 45 Stunden waren sie zurück.
Vier öffentliche Hostnamen von RIPE NCC, NRO und ASO wurden während einer Reaktion auf kritische PHP-Schwachstellen abgeschaltet. Das Statusprotokoll zeigt 44 Stunden und 55 Minuten bis zur vollständigen Wiederherstellung.
Asien-Pazifik Institutionell
Eine Registerquittung ist kein Mandat
Die Internet Association of Australia Inc. steht in einem nationalen Register für gemeinnützige Organisationen und verweist auf eine Governance-Seite, die ihre Satzung beherbergen soll. In dieser Prüfung kam der Registereintrag an; der Satzungstext kam nicht an. Diese Lücke ist…
Fallakte
Das Zentrum prüft ICT-Millionen; am Steuer bleiben die UNO-Einheiten
Das ICT Steering Committee prüft neue Unternehmenssysteme mit Vierjahreskosten über 1 Million US-Dollar. Die Einheiten verwalten Ressourcen und Dienste weiter. Der nächste Bericht soll zeigen, wie eine zentrale Prüfung bis zum Ergebnis durchläuft.
Geschichte
RFC 2223: Die schönere PostScript-Fassung musste sich am ASCII-Text messen lassen
PostScript konnte Diagramme auf Papier besser zeigen. RFC 2223 machte daraus trotzdem keine gleichberechtigte Hauptfassung: Erst erschien ASCII, dann durfte der RFC Editor eine passende PostScript-Version für das Archiv zulassen.
Fallakte
Moldawiens Sperrliste zählt 9.318 Einträge. Nutzerzahlen fehlen.
Der moldauische Staatsdienst kann jede gesperrte Adresse in eine Liste eintragen. Die Behörde sagt, sie wisse nicht, wie viele Menschen auf die nicht zugelassenen Glücksspielangebote zugreifen. Ein geplantes Datenaustauschsystem soll den Weg vom Fund bis zur Sperre verkürzen. Es…
Berichte
Wann übernahm das fünfte RIR die afrikanischen Register?
Im April 2005 erkannte die ICANN AFRINIC als fünftes Regional Internet Registry an. Wann jedoch die Verwahrung der Registrierungsdaten für Nummernressourcen der afrikanischen Region von RIPE NCC an AFRINIC überging – und aufgrund welcher Urkunde –, lässt sich aus den in dieser…
Berichte
APNIC nennt März für den Gastgeberaufruf 2029. Die Detailseite sagt Mai
APNICs neue Ankündigung setzt den Start auf März. Die ausführliche Gastgeberseite nennt Mai; ihr allgemeiner Zeitplan verweist wieder auf März.
Fallakte
Kanadas Internet-Ausgang bekommt ein Etikett. Eine öffentliche Fortschrittsuhr fehlt.
Bis zum 4. September 2027 müssen Anbieter drahtlosen Internets jedem eigenständigen Dienst eine eindeutige Kennung geben. Sie muss auf der Rechnung oder im Kundenportal stehen. So soll ein Kunde genau die Verbindung benennen können, die er wechseln oder kündigen will.
Geschichte
Das G ließ den ersten ARPANET-Login abstürzen. Im Log blieben sechs Wörter.
Um 22.30 Uhr am 29. Oktober 1969 fasste das handschriftliche UCLA-Protokoll eine Verbindung zwischen zwei Hosts in sechs Wörtern zusammen: „die Kommunikation zwischen UCLA- und SRI-Host.“ Leonard Kleinrock erinnerte sich später, dass der erste Fern-Login bis zum Buchstaben G kam…
Fallakte
W3C nennt den Wahltermin für das TAG. Die Stimmen bleiben im Hinterzimmer
Im W3C-Kalender stehen fünf Sitze im Technical Architecture Group und ein Datum für das Ergebnis. Der Wahlleitfaden hält die Auszählung weiterhin beim Team. Ein Protokoll vom Januar kündigt mehr Transparenz an; im Process-Entwurf vom Oktober ist daraus noch keine Regel geworden.
Führungskräfte
Alena Muravska zählt 57 Community-Artikel — aber nicht, wer wiederkam
Der Jahresbericht und Alena Muravskas Rückblick beziffern den Anteil jeweils mit 57 Artikeln: „by non-staff“ im Bericht, Community-Autoren in ihrer Rückschau. Bei 107 Artikeln sind das 53 Prozent. Für die Zahl unterschiedlicher und wiederkehrender Namen fehlt eine eigene…
IETF
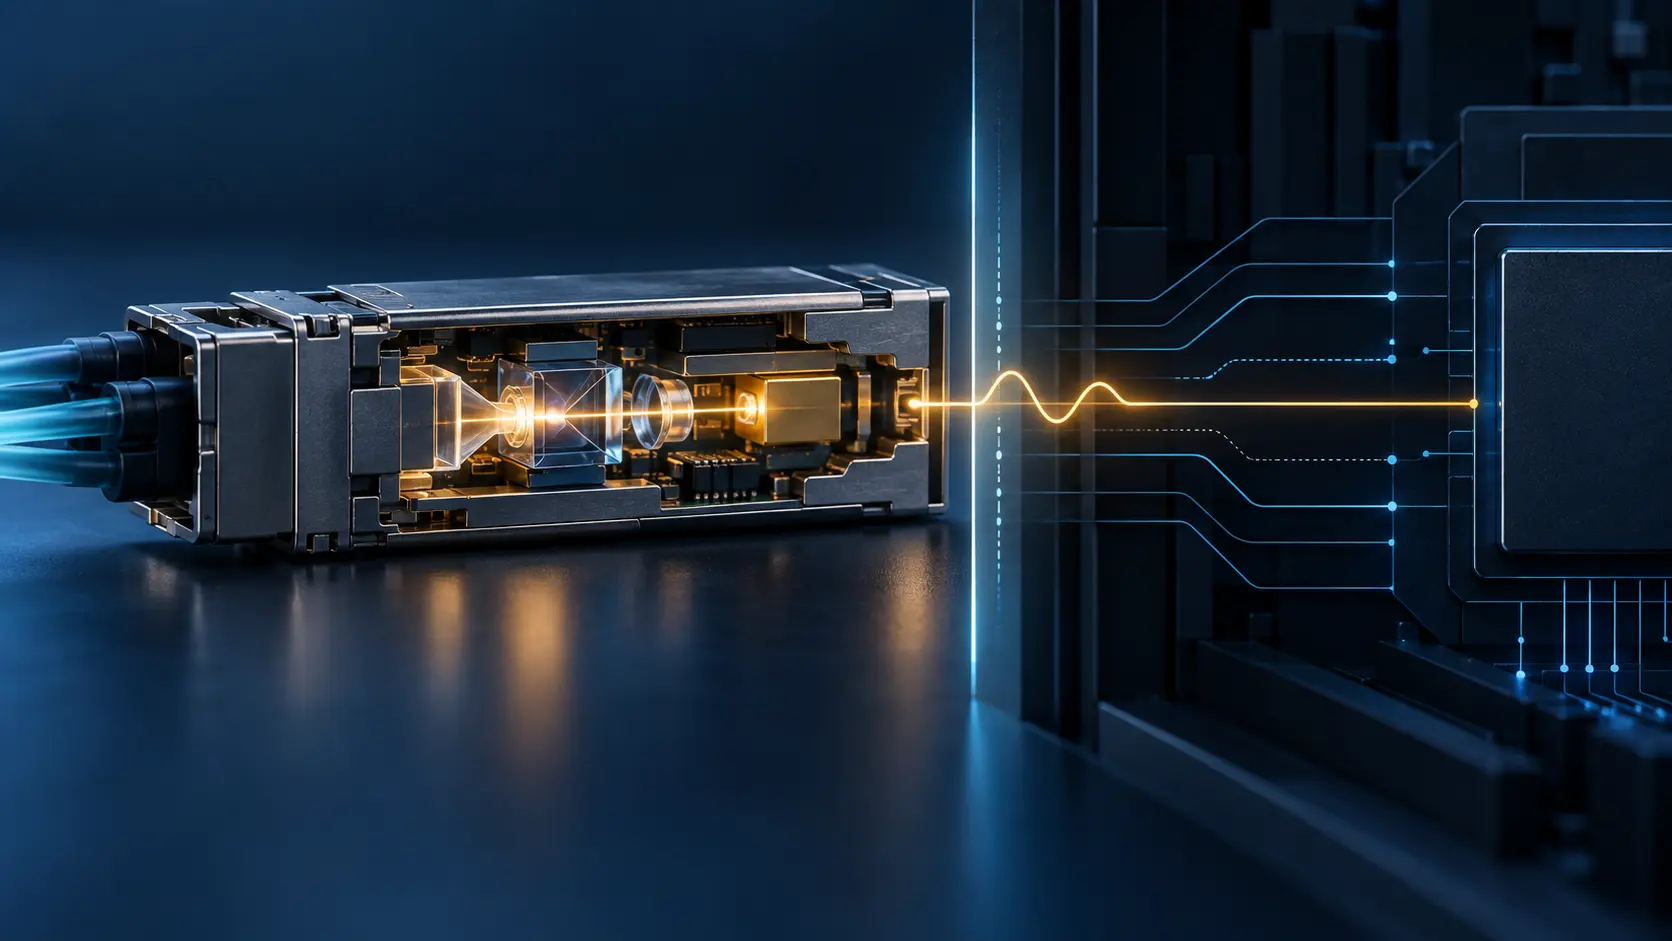
Der Controller braucht Trägerfrequenzdaten; zwei zitierte Optik-Entwürfe sind abgelaufen
Ein Netzcontroller sieht nur Modulwerte, die der Host in seinem YANG-Modell nach Norden freigibt. CCAMP nennt die zentrale Trägerfrequenz als Pflichtfeld und bittet OIF um Unterlagen zu künftigen CMIS- und C-CMIS-Fassungen. Der Haken steht im selben Arbeitsplan: Zwei dort als…
Gesellschaft für Nummernressourcen
Veröffentlicht heißt nicht autorisiert: Was das Strategiepapier des NRO tatsächlich belegt
Die RIPE NCC-Seite macht ein Strategiepapier des NRO öffentlich sichtbar. Sie beantwortet aber nicht die institutionelle Kernfrage: Wer hat das Instrument herausgegeben, wer hat es angenommen – und was davon wurde bereits umgesetzt?
Fallakte
ECCC zählte mehr als 60 Treffen. Die Liste ihrer Berater fehlt weiter
Zum ersten European Cybersecurity Competence Community Day kamen rund 110 Menschen aus mehr als 60 Organisationen und Unternehmen in 24 Ländern; es gab über 60 Einzelgespräche. Die ECCC hatte für den Start ihrer Strategic Advisory Group das erste Quartal 2026 als Richtwert…
Institutionelle Trends in Europa und dem Nahen Osten
Vier Fristen für Europas Telekom-Schlichtung, aber kein benannter Empfänger des Protokolls
Der Entwurf des Digital Networks Act verteilt Aufgaben zwischen nationalen Regulierern, BEREC und Unternehmen aus dem digitalen Ökosystem. Er setzt klare Termine für eine freiwillige Schlichtung und verlangt ein schriftliches Protokoll. Wer es erhalten soll, steht nicht im Text.
Nationale Telekommunikationstrends in Europa und dem Nahen Osten
366.000 Nummern, kein Missbrauchsregister: Ofcom verhängt £437.500 Strafe gegen Tismi
Dem britischen Nummernanbieter fehlten angemessene Kundenprüfungen, eine erneute Risikobewertung nach Weitergaben und ein formeller Prozess zur einheitlichen Erfassung von Meldungen. Der Fall fragt, wer nach einer Übergabe den Nachweis der Verantwortung behält.
Institutionelle Trends in Europa und dem Nahen Osten
Whitehalls digitale Kennzahlen werden öffentlich, wenn Whitehall die Daten für reif hält
Der britische Plan für digitale Verwaltung versprach 2025 jährlich veröffentlichte Ergebniskennzahlen je Ministerium. Die jüngste Regierungsantwort knüpft die Veröffentlichung nun an die Reife der Daten und verlangt vorerst keine gesonderten Jahresberichte der einzelnen Ressorts.
Geschichte
Die Lesebestätigung musste höflich fragen
Ein Absender steckt eine Frage in den E-Mail-Header: Was geschah mit meiner Nachricht nach der Zustellung? RFC 2298 machte daraus im März 1998 ein maschinenlesbares Verfahren. Die Antwort lag beim empfangenden Mailprogramm. Es konnte eine Meldung schicken, nach dem damaligen…