
全球公司
全球公司
全球公司情报涵盖全球互联网基础设施市场的互联网基础设施运营商、云服务提供商、电信网络运营商、数据中心公司、注册机构、联盟、标准制定机构及机构市场参与者。它阐述各类组织如何通过服务布局、网络覆盖、所有权、合作关系、基础设施投资、客户依赖、采购风险、连续性风险、竞争、政策压力及资本投入等要素参与基础设施市场。读者可按市场角色、地区、公开证据、运营约束和战略相关性查阅组织档案,同时将长期公司记录与纯事件报道分开。每家组织均可从运营业务、风险敞口、可能依赖它的客户或合作伙伴、佐证其公司记录的来源,以及值得后续跟进的关系、投资、监管信号或服务变化等方面进行比较。最终,本页面为买家、运营商、投资者、分析师和关注治理的读者提供内容翔实的公司研究信息,帮助他们了解谁控制基础设施容量、哪些证据印证公开记录、组织如何融入区域数字经济,以及哪些变化可能影响采购、服务连续性、合规、竞争或资本规划。

最新报道
全球公司最新动态
1,931 篇文章

全球云服务
GoDaddy 2012 DNS 事故:路由表变更与问责测试
GoDaddy 2012 年 9 月的中断表明,即使域名记录和身份信息保持正确,运行中的网络状态失效也可能使域名、网站、邮箱及其自身支持系统同时不可达。问责关注的不是是否有单一备份,而是变更、依赖和恢复路径是否独立,能否在故障中保持权威 DNS 持续工作。
全球云服务
土耳其 2014 年公共 DNS 拦截让解析器路由成为问责试金石
2014 年土耳其网络内公共解析器地址被拦截,说明用户配置的 DNS 目的地并不能证明其实际经历的路由、应答系统、响应完整性或恢复状态。

全球云服务
OVH 2017 年光纤网络故障:冗余独立性成为问责检验
2017 年 11 月 9 日,OVH 失去了连接其鲁贝托管站点与主要外部接入点的光纤路径。事件说明,当冗余路径和已保存配置仍依赖同一软件状态、监控系统或恢复流程时,它们并不构成有韧性的网络基础设施。

全球国家电信
Indosat 2014 年路由泄漏使全表导出控制成为问责测试
Indosat 2014 年路由泄漏使全表导出控制成为问责测试 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球国家电信情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
全球数据中心
Safe Host 2019 路由泄露使对等过滤成为跨境问责考验
2019 年 6 月 6 日 Safe Host 路由事件表明,当一个网络接受并传播超出预期关系范围的路由时,出口配置错误可能演变为国际基础设施事件。持久的问责问题不在于某个运营商是否出错,而在于每个控制导出、导入、继续通告、监测系统或撤回的运营商能否证明其运行策略对错误进行了约束并恢复了授权路由状态。

全球云服务
UltraDNS 2014 年 DDoS 攻击使权威 DNS 连续性成为问责考验
2014 年 4 月 30 日 Neustar 的 UltraDNS 服务中断表明,权威 DNS 必须被视为运行中的网络基础设施,而不是配置文件中的静态条目。问责问题在于,服务商、其上游运营商和客户能否证明,路由、防护、备用服务、监测和恢复在各自主管的层面上确实发挥了作用。
全球国家电信
Bandwidth 的 2021 年 DDoS 攻击:VoIP 与 911 连续性问责测试
2021 年,Bandwidth 的通信网络遭遇的攻击显示了共享语音承载层中断如何沿下游品牌扩散。问责问题不仅是“是谁发起了流量”,而是每个运营方在其控制层面是否能证明检测、过滤、故障转移、911 保护、客户通知和恢复已经落地。
全球云服务
Azure 2021 年 DNS 缓存缺陷让重试放大成为问责考验
Azure DNS 并不需要所有客户端请求都怀有恶意,2021 年 4 月 1 日的故障才会扩大。Microsoft 表示,一次来自全球的异常查询激增暴露了一个代码缺陷,降低了 DNS 边缘缓存的效率。随着服务过载,普通 DNS 客户端对未获答复的请求进行重试。这些重试被视为合法流量,因此流量尖峰缓解系统最初没有丢弃它们。其结果是在共享网络基础设施内部形成了反馈回路:缓存效率下降增加了工作量,受损的应答催生更多重试,而围绕可疑流量设计的防御措施,却未能遏制在总体规模上已造成运行危害的合法流量。问责的考验在于,运营商能否证明这一回路从哪里开始,哪个控制环节…
全球云服务
2019 Route 53 DDoS:DNS 缓解协调如何成为问责测试
2019 年 10 月 22 日,Amazon Route 53 遭遇了一次 DDoS 攻击。事件确实显示了“有攻击就有缓解”的单点表述局限:AWS 表示已检测并缓解,但少数由 ISP 运营的递归解析器本地规则导致部分有效 AWS 名称解析失败。此次公开记录显示,权威服务、递归解析器、接入网络与客户应用分别掌握不同控制面,任何一方的良性措施都可能影响另一方的合法请求。问责应依据可核验的全链路证据:按名称和查询类的应答率、anycast 汇聚变化、解析规则差异、缓存行为、规则过期与回滚,以及多网络恢复测量。 [1]
全球区域 ISP
NeoNova Network Services 的托管控制面:ASN 记录、NOC 工作与农村宽带连续性
公开注册、路由、合同和托管服务记录揭示了 NeoNova 真实的控制面,而可靠性和客户成果仍需单独证据支持。
全球云服务
2018 年 Route 53 劫持:BGP 到 DNS 信任的问责检验
2018 年 4 月 24 日,约两小时内未经授权的更具体 BGP 通告将 Amazon Route 53 权威 DNS 地址空间的部分流量重定向。经由被转移路径到达的系统对 myetherwallet.com 返回虚假应答,将部分用户引向冒名端点。该事件并非单纯的加密货币盗窃、DNS 故障或云服务问题,而是暴露出一条链条:号码资源记录、运行路由策略、权威 DNS、解析器缓存、DNSSEC、TLS 与用户决策各自提供不同信任层。问责取决于识别哪个运营者能控制每一层,以及何种证据证明修复有效。
全球云服务
Cloudflare 的 2025 年 1.1.1.1 事故:路由撤回成为 DNS 问责测试
Cloudflare 的 1.1.1.1 公共 DNS 解析服务在 2025 年 7 月 14 日因服务拓扑变更触发路由撤回后,全球范围内不可达约 62 分钟。事故起因并非攻击、DNS 协议缺陷,也非同期出现的 Tata 起源通告。它从一个不准确的生产解析前缀与非生产服务关联开始,随后一次全局刷新将这一记录转为运行态路由。该事件表明,身份、所有权、验证和恢复的边界,决定了网络基础设施的可问责性。
全球国家电信
NTT DOCOMO 2021 年网络切回事故:移动核心容量的问责标准
NTT DOCOMO 的 2021 年 10 月停运始于一次物联网订阅与位置信息服务器迁移。新设备出现故障后,运营商将大量终端回退,导致位置注册信令集中,并占用共享信令资源,进而使全国语音和数据服务出现同步拥塞。该事件说明,回滚是否成功不能只看旧设备是否恢复在线,而要看端点、资源与服务是否真正同步恢复。
全球区域 ISP
Larus Media Group Limited:稀缺地址、媒体入口与尚未闭合的现金流命题
当一种基础资源从免费增量时代进入存量再分配时代,围绕它产生的商业叙事就会变得昂贵:企业愿意为连续性、可用性、合规性和声誉少付一次灾难成本,却未必愿意为每一个解释这种稀缺性的媒体品牌持续付费。Larus Media Group Limited 的研究价值正在这两者之间。公开资料显示,它既有英属维尔京群岛公司登记与 RIPE/LIR 数字资源痕迹,也与 BTW.MEDIA、LARUS 相关 IPv4 租赁叙事、行业活动和战略互联网情报定位发生交叉;但公开资料尚未证明这些可见度已经转化为独立、可重复、可防御的现金流。
全球云服务
Azure 2023 WAN 变更中断使全球路由验证成为问责考验
2023 年 1 月 25 日,Microsoft 广域网络路由器上的一次计划 IP 地址变更演变成全球服务事件。Microsoft 的说明称,一条命令在不同网络设备上行为存在差异,向其他 WAN 路由器传播了消息,并迫使邻接关系和转发表重新计算,导致数据包失去正确路径。独立观察者看到了 Microsoft 网络周围的 BGP 路由撤销、重新宣告、路由波动和丢包。这次事件使得一个区别无法回避:变更请求描述的是意图,但由路由器安装和传播的状态决定基础设施是否仍然可达。
全球云服务
Kerry Trading Co. Limited 的五个顶级域控制面:委派、IDN 运营与连续性成本
Kerry Trading Co. Limited 公开的五个顶级域组合展示了法律运营商身份、根区记录、IDN 标签、共享技术服务与恢复义务如何必须保持一致,同时又不能把已列出的能力变成未经证实的可靠性或商业主张。
全球云服务
Cloudflare 2022 年故障让 BGP 变更分级成为问责测试
Cloudflare 2022 年 6 月的故障并非始于攻击或断纤,而是始于一次经审核的网络变更:其发布步骤没有在实际可能失败的架构上运行。当重排后的 BGP 策略条目从 19 个高流量地点撤回了站点本地前缀时,普通可达性、内部负载均衡、管理访问和回滚协调同时失效。这一事件让代表性分级发布和可验证路由状态成为基础设施问责的核心议题。

全球国家电信
Swisscom 2020 年紧急呼叫中断使电信冗余成为公共安全考验
Swisscom 2020 年初的中断事件揭示了图纸上的冗余与维护或故障期间实际承载紧急呼叫的冗余之间的关键区别。公开记录支持基于控制的调查,涵盖路由、故障隔离、报警中心可达性和恢复证据,而不是对隐藏参与者或未公开系统作出结论。
全球国家电信
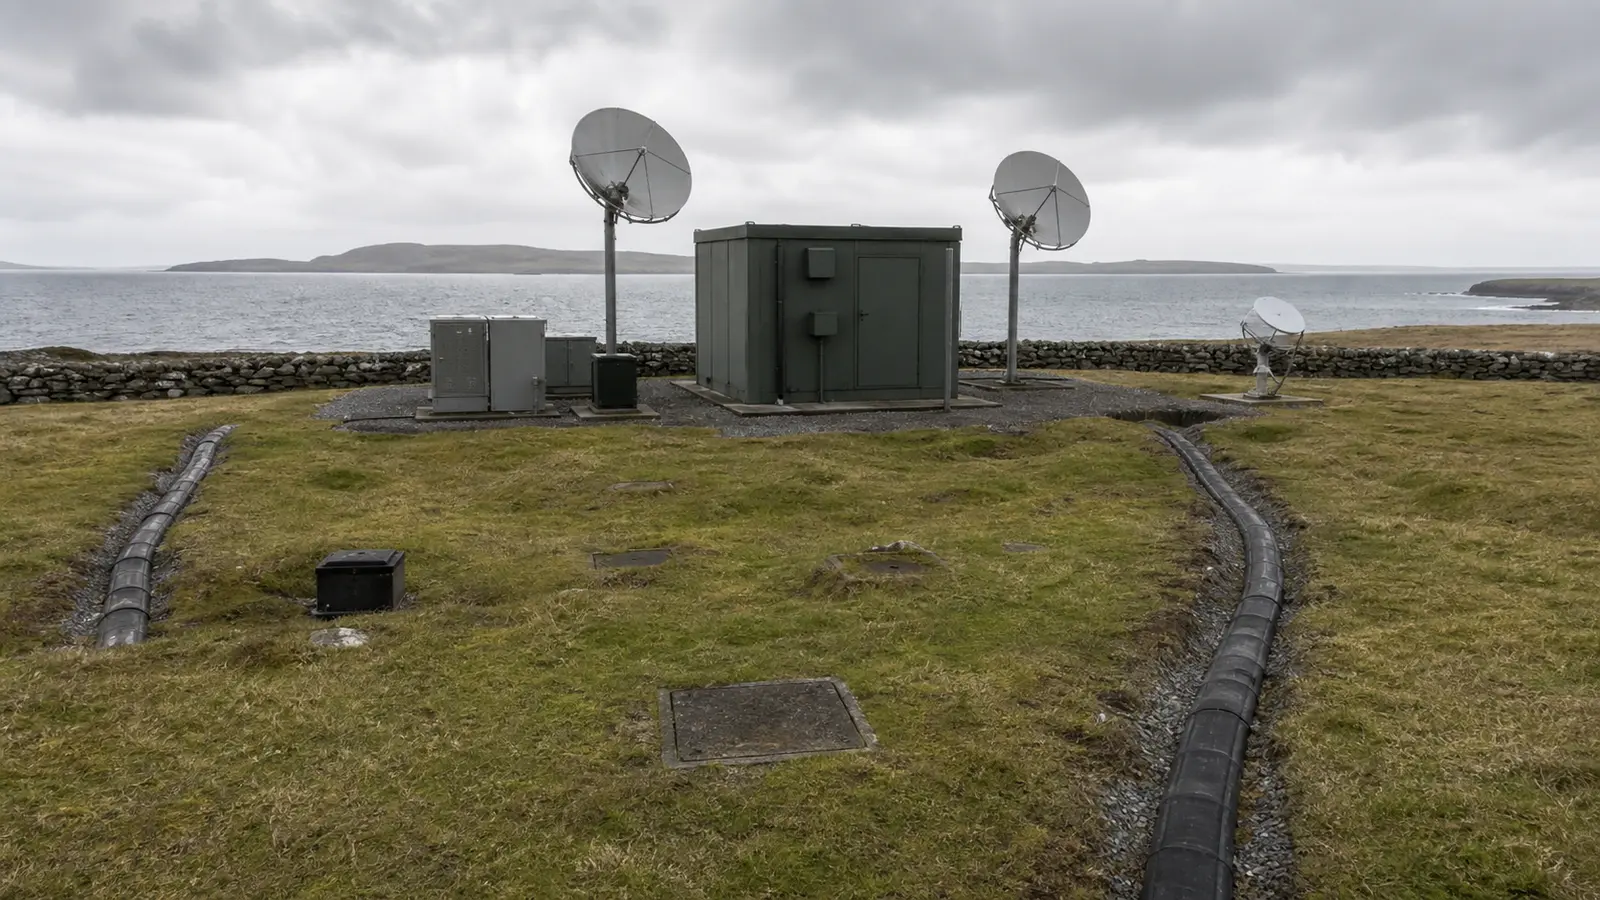
谢特兰 2022 海底光缆中断事件:为何物理冗余必须可用
这篇研究基于公开记录分析谢特兰 2022 年 10 月两条海底光纤短期内连续受损的事件。文章指出,关键不在于“有两条电缆”而在于备用路径是否真实可用、容量是否可达、故障切换是否经测试,以及服务恢复是否按服务层验证。

全球国家电信
KDDI 61 小时故障中的路由变更问责测试
一次约 15 分钟的路由设置错误不能与其引发的长期故障等同。KDDI 于 2022 年 7 月在错误路由回退后,信令重试仍持续导致 VoLTE 节点和订阅者数据库承压,用户规模层面的影响延续了 61 小时以上。文章将短时触发与长期服务中断分离,强调恢复证明应同时覆盖状态、服务和应急通话能力。