
摘要
- 公开研究材料将 ROYA Communications and Internet Services Company Ltd 与 AS210837 联系起来,但本次研究没有成功读取实时登记、路由或 RPKI 响应;因此,当前前缀、路径、邻居关系和连续性不能被当作已验证事实。
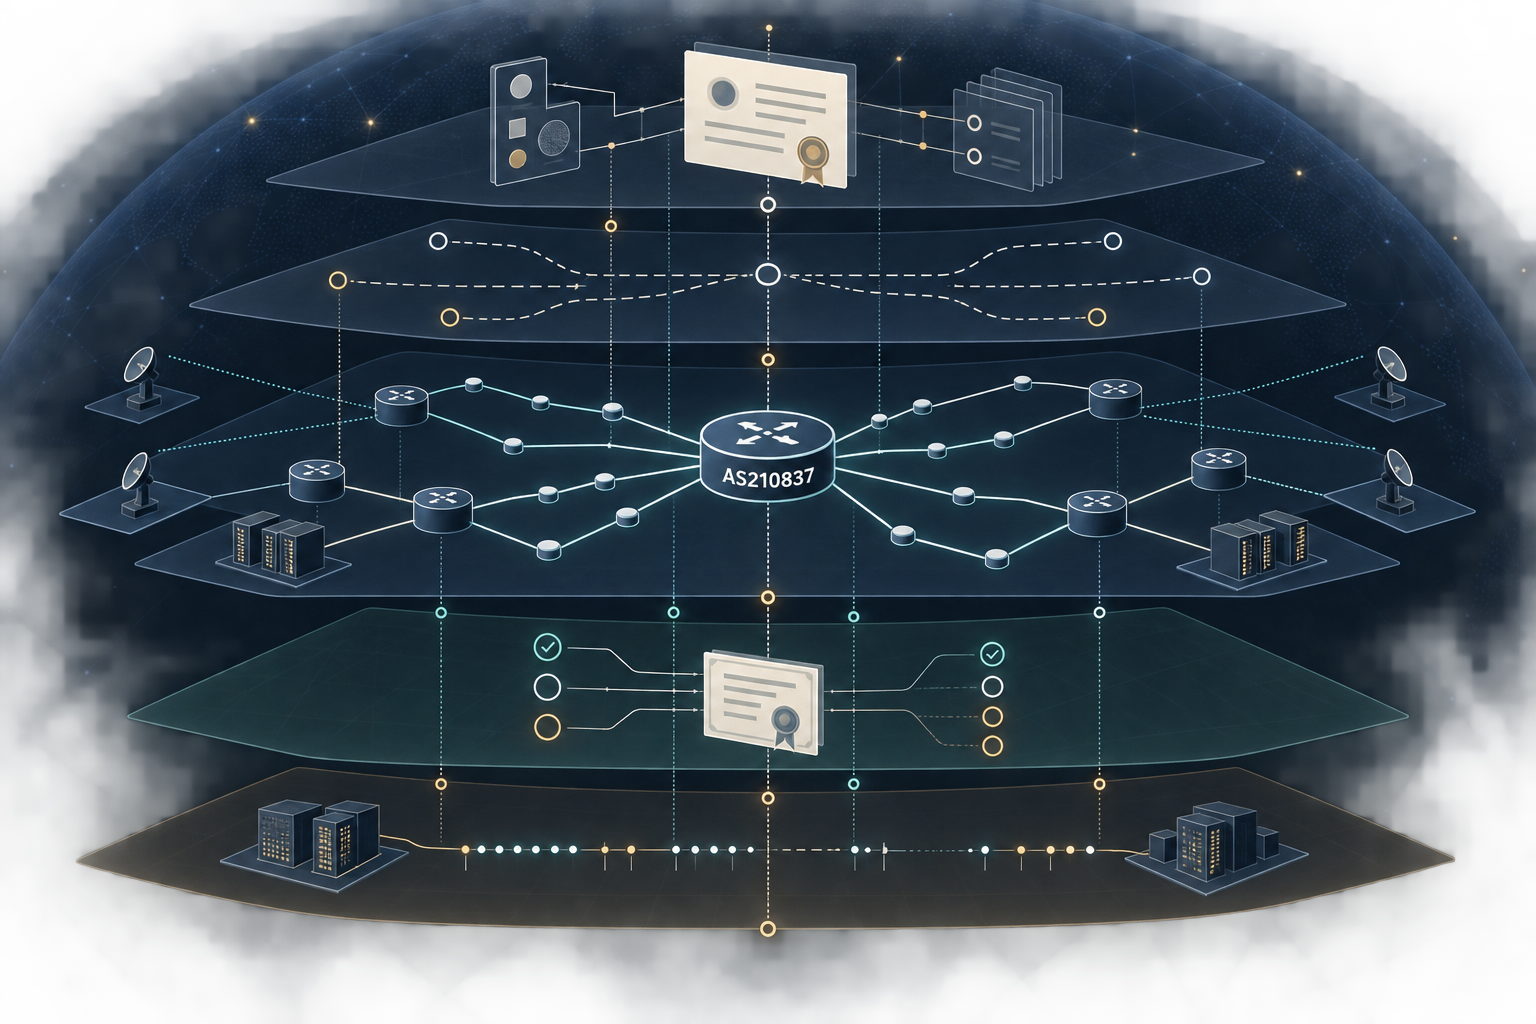
- RIPE 登记、IRR 对象、路由收集器、PeeringDB、BGP 聚合服务和 RPKI 验证器各自覆盖不同问题;只有带时间戳、相互印证的组合证据,才可能支持对运营控制或持久修复的有限判断。
先区分身份与运行状态
本次研究的出发点是一个受限但明确的关联:公开研究材料把 ROYA Communications and Internet Services Company Ltd 与 AS210837 联系在一起。RIPE Database 的 AS210837 对象和RIPE RDAP 的自治系统记录是核对该关联的权威候选来源,但本次研究未能取得它们的当前响应。因此,本文可以说明应当从这些记录核对 ASN、组织关联、维护者、事件和行政引用,却不能声称这些字段在当前时刻已经显示某一具体值。
这一区分决定了调查的边界。登记记录能够说明网络资源在行政系统中的归属或关联方式;它不能单独证明 ROYA 目前仍在运营网络、向客户提供服务、控制每一条被归因于 AS210837 的路由,或拥有在中断后恢复服务的能力。对象的创建时间和最后修改时间同样只描述登记对象的变更,而不是网络正常运行的时长。
路由意图不是路由事实
RIPE 的 route 和 route6 反向查询如果被读取,可以显示哪些 IRR 对象声明 AS210837 为起源 ASN。这类对象适合说明运营者曾向注册系统表达的路由意图,也可能用于过滤器生成。但 IRR 声明不是实时 BGP 会话的证明,也不是加密签名的 ROA,更不能证明某个前缀此刻正从 AS210837 被全球网络看到。
因此,调查必须把“声明过什么”和“外部观察到什么”分开记录。缺少 IRR 对象不一定说明路线不存在;存在 IRR 对象也不一定说明路线正在发布。两者只有在相近时间窗口内与实际观测相互对应时,才会增加证据价值。
外部收集器能看到什么
RIPEstat AS Overview可用于核对 AS210837 是否在其结果时间被观察为已宣布;Announced Prefixes可用于列出 RIPE RIS 归因于该起源 ASN 的 IPv4 和 IPv6 前缀;BGP State可提供收集器看到的前缀和 AS 路径;ASN Neighbours可显示路径中的相邻 ASN;BGP Updates和Routing History可帮助建立带时间范围的宣布、撤回和重新出现时间线;BGPlay则可视化选定窗口中的路径变化。
这些服务的共同价值是把调查从静态登记推进到可重复的外部观测。但它们的共同限制也必须写进结论:收集器只代表其可见的观测点,不等于所有网络都能到达;一条仍在发布的控制平面路由不能证明数据平面业务正常;一次重新出现只能证明控制平面可见性恢复,不能证明客户服务、内部系统或故障后的全部流程已经恢复。
同样,路径中紧邻 AS210837 的 ASN 可以证明某条被观察路径上的 BGP 邻接,但不能单凭这一点证明付费上游、结算关系、备份线路或合同义务。相邻关系应与声明的 RPSL 政策、其他收集器、PeeringDB 和关系推断服务逐项比较,并保留观测时间。
互联依赖需要谨慎解释
PeeringDB 的 ASN 查询如果存在匹配记录,可能提供网络名称、政策、设施、交换中心和联系人角色等运营者维护的信息。记录存在不证明某个会话当前活跃;没有记录也不证明没有私有互联、转售关系或未公开的传输依赖。
BGPView 的前缀视图、上游视图和对等视图,以及bgp.tools 的 AS210837 页面,可作为第二层观察和交叉核对。它们对“上游”和“对等”的标签是基于可见路由的推断,不是商业合同的证据;不同服务还可能共享部分底层收集器,因此表面上的多来源一致不必然等于完全独立的验证。
RPKI 只回答一部分安全问题
RPKI 历史查询、Cloudflare 的 RPKI ASN 视图和Cloudflare Radar 的路由视图可用于逐个前缀—起源 ASN 对检查 ROA 和验证状态。按照ROA 规范与路由起源验证规范,RPKI 的 Valid 结果支持“这一前缀—起源组合得到授权”这一有限判断;它不验证完整 AS 路径,不证明上游一定执行无效路由过滤,也不证明客户服务连续。
NotFound 只表示验证器没有找到覆盖该组合的可用 VRP,不能直接等同于未经授权。Invalid 也需要结合覆盖 ROA、最大长度、发布时间和验证器同步状态解释。最稳妥的记录方式不是给 AS210837 贴一个永久的“安全”或“不安全”标签,而是为每个观察到的前缀保存时间、起源、验证结果和覆盖关系。
本次研究能得出的结论
本次研究未能取得可以支持“当前有多少前缀”“当前有哪些上游”“当前 ROA 是什么状态”或“某次中断何时恢复”的直接响应。这个限制不是文章的空白可以掩盖的事实,而是结论的一部分。
截至本研究所能证明的范围,ROYA 与 AS210837 的公开关联构成了行政调查起点;权威和技术来源明确了下一步可以怎样核验,但本次研究未取得这些来源的当前数值或事件记录。任何关于当前可达性、客户规模、实际控制人、服务中断、责任归属或持久修复的断言,都需要新的、带时间戳的源响应。
对于调查者和运营团队,最低限度的可复核包应包括:登记和 RDAP 的同时间核对;IRR 声明与实际宣布前缀的逐项比对;至少两个不同观测体系的 BGP 路径和更新记录;每个前缀—起源组合的 RPKI 结果;PeeringDB 或其他运营者材料与观测邻接的比对;以及在多个时间点重复采集的恢复证据。只有这些材料能够持续连接“谁登记”“谁宣布”“谁承载”“谁检测”和“谁恢复”,才可以谨慎讨论运营控制或耐久性。
证据索引
本文使用的候选来源包括:RIPE aut-num、RIPE RDAP、RIPE IRR route 查询、RIPEstat AS Overview、RIPEstat Announced Prefixes、RIPEstat BGP State、RIPEstat ASN Neighbours、RIPEstat BGP Updates、RIPEstat Routing History、RIPEstat BGPlay、RIPEstat RPKI History、PeeringDB、BGPView prefixes、BGPView upstreams、BGPView peers、bgp.tools、Cloudflare RPKI、Cloudflare Radar、CAIDA AS Rank、IODA、BGP.he.net、BGPView peers 查询、RFC 6482和RFC 6811。相关目录记录见ROYA Communications and Internet Services Company Ltd。
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance