
摘要
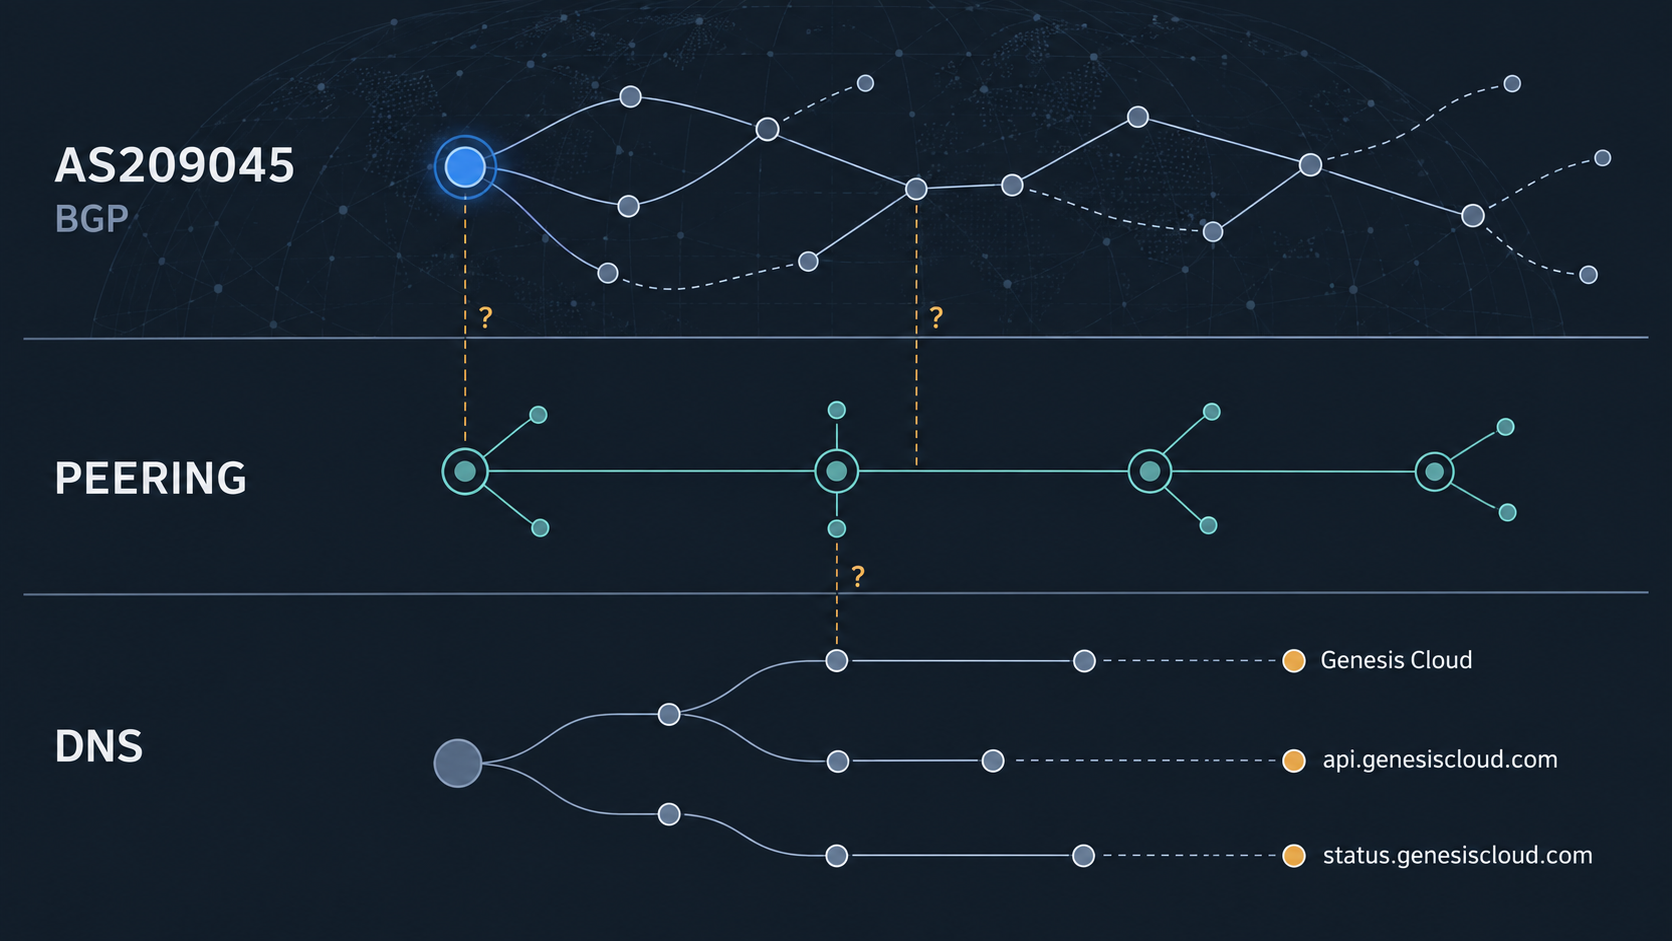
- AS209045 的注册、路由观测、邻居关系、PeeringDB 记录和 DNS 数据分别属于不同证据层;任一层都不能独立证明 Genesis Cloud 对完整服务链拥有持续的运营控制。
- 客户连续性取决于一条更长的因果链:前缀被宣告、路径被传播、域名被解析、端点可达、API 正常响应,且这些状态必须在多个观察点和时间窗口内保持一致。
先区分“登记存在”与“服务能够到达”
网络服务的公开身份通常从一个自治系统编号开始。与 AS209045 相关的 RDAP 和 RIPE 数据库入口可以提供登记对象、注册属性及其关联信息,但登记本身只回答“某个编号在注册系统中如何被记录”,并不回答该编号今天是否承担某项具体业务,也不回答其所有者是否直接控制每一条路由、每一个域名或每一个应用端点。[https://rdap.db.ripe.net/autnum/209045] [https://rest.db.ripe.net/ripe/aut-num/AS209045.json]
这一区别对云服务尤其重要。云供应商可能使用自己的 ASN 宣告部分网络,也可能通过上游运营商、托管商、交换中心或其他网络服务商连接客户。一个公开注册项可以是商业身份的一部分,却不必然等于数据中心、控制平面、DNS 账户和客户流量路径都位于同一组织的直接控制之下。
因此,研究 Genesis Cloud 的网络控制层时,不能把 ASN 名称、公司品牌和应用域名自动拼接成一个结论。应当分别检查:AS209045 是否有可见前缀;这些前缀是否由多个独立采集器观察到;其 AS 路径邻居是否与公开声明相符;genesiscloud.com 及其子域名由谁提供权威 DNS;解析结果是否指向由该 ASN 起源的地址;最终 API 和状态页面是否能稳定响应。
路由可见性是范围有限的观察
RIPEstat 提供 AS 概览、宣告前缀、路由历史和 AS 邻居等数据入口;RIPE 数据库也提供与 AS209045 相关的 route 和 route6 查询入口。[https://stat.ripe.net/data/as-overview/data.json?resource=AS209045] [https://stat.ripe.net/data/announced-prefixes/data.json?resource=AS209045] [https://stat.ripe.net/data/routing-history/data.json?resource=AS209045] [https://stat.ripe.net/data/asn-neighbours/data.json?resource=AS209045] [https://rest.db.ripe.net/search.json?query-string=AS209045&inverse-attribute=origin&type-filter=route&type-filter=route6&source=RIPE] 这些工具适合回答“某些公开观察点看到了什么”,却不能把采集器的视野扩大为全球互联网的完整状态。
BGP 的基本机制决定了这一限制。一个前缀被某个 ASN 起源,意味着在特定时点、特定会话和特定传播范围内,其他网络可能学到了这条路径。它不等于每一家接入商、每个区域或每个客户都能使用相同路径。路由可能受到策略过滤、收敛时间、地域选择、上游故障或 RPKI 验证结果影响。即使多个采集器观察到相同前缀,也只能增加“该前缀在这些观察范围内可见”的可信度,不能直接证明全球应用可达性。
BGP 工具和历史数据源可以提供另一组交叉观察,包括 bgp.tools、RIPE RIS 和 RouteViews。[https://bgp.tools/as/209045] [https://data.ris.ripe.net/] [https://archive.routeviews.org/] 对客户来说,最有价值的不是某个单一快照,而是时间序列:前缀是否持续存在,起源 ASN 是否发生变化,邻居是否改变,路径是否出现异常收缩,以及这些变化是否与 API 或状态服务的行为同时发生。
如果一个前缀仅在很窄的观察范围内出现,或在不同采集器之间表现不一致,结论应保持克制。那可能意味着真实的区域化部署,也可能只是观测覆盖差异、短暂宣告或上游策略所致。没有足够时间序列,不能把一次看到或一次看不到当成运营控制已经改变的证据。
PeeringDB 记录展示意图,不是双边流量证明
PeeringDB 的网络和交换互联记录能够展示网络运营者公开声明的互联对象、地点或政策信息。[https://www.peeringdb.com/api/net?asn=209045&depth=2] [https://www.peeringdb.com/api/netixlan?asn=209045] 这类数据对理解网络如何希望被发现很有帮助,但公开填写并不等同于某条双边会话正在传递客户流量,也不等同于所有列出的互联关系都在当前时刻有效。
这形成了第二个常见误读:把“存在互联记录”理解为“业务流量已经通过该互联关系运行”。实际链条还需要 BGP 会话建立、前缀交换、路由接受、策略允许和返回路径正常。即便这些条件满足,也只能说明网络层面存在一条可能的传输路径,不能证明 Genesis Cloud 的 API、存储、GPU 调度或客户控制台都依赖这条路径。
更有意义的分析是把 PeeringDB 声明与 AS 邻居、起源前缀和独立路由采集器的观察放在一起。若三类证据彼此一致,可以提高对网络关系存在的判断;若它们冲突,则应记录冲突,而不是用声明覆盖观测,或用一次观测否定长期登记。
DNS 是控制面的入口,但不揭示账户控制人
Verisign RDAP 可用于检查 genesiscloud.com 的注册对象和登记层信息。[https://rdap.verisign.com/com/v1/domain/genesiscloud.com] Google Public DNS 的解析接口则可以分别观察根域名的 NS、SOA、A 记录,以及 api.genesiscloud.com、status.genesiscloud.com 的地址记录。[https://dns.google/resolve?name=genesiscloud.com&type=NS&do=1] [https://dns.google/resolve?name=genesiscloud.com&type=SOA&do=1] [https://dns.google/resolve?name=genesiscloud.com&type=A&do=1] [https://dns.google/resolve?name=api.genesiscloud.com&type=A&do=1] [https://dns.google/resolve?name=api.genesiscloud.com&type=AAAA&do=1] [https://dns.google/resolve?name=status.genesiscloud.com&type=A&do=1] [https://status.genesiscloud.com/api/v2/summary.json] 这些结果能够说明解析系统对外给出的当前答案,但不能证明 DNS 账户凭据由哪一方掌握,也不能仅凭 SOA 或 NS 记录识别受益控制人。
DNS 的经济意义在于它位于用户进入应用之前。客户通常先解析服务域名,再连接返回的地址;如果权威委派、缓存、地址记录或 TTL 发生变化,用户的实际入口可能随之改变。可是,DNS 解析到某个地址并不意味着该地址由 Genesis Cloud 自己运营,更不意味着该地址对应的主机使用 AS209045 起源。云服务常常将控制台、API、状态页面、对象存储或安全防护分别放在不同的网络和供应商上。
因此,应当把“域名归属”“DNS 委派”“解析地址”“地址起源”和“HTTP 应用响应”视为五个不同问题。证书透明度日志可以补充子域名和证书发行的历史线索,[https://securitytrails.com/domain/genesiscloud.com/history/ns];DNS 历史记录还可用于观察 api.genesiscloud.com 地址变化,[https://securitytrails.com/domain/api.genesiscloud.com/history/a] 但证书只表明某个证书机构曾为某个名称签发证书,并不能单独证明业务控制权、当前托管位置或客户数据所在位置。
API 和状态页把网络链条延伸到应用层
Genesis Cloud 的开发者站点、Compute API 入口、Terraform provider 仓库以及状态服务入口,分别代表文档、应用接口、客户自动化工具和运维沟通渠道。[https://api.genesiscloud.com/compute/v1/] [https://github.com/GenesisCloud/terraform-provider-genesiscloud] [https://crt.sh/?q=%25.genesiscloud.com&output=json] [https://status.genesiscloud.com/api/v2/incidents.json] [https://developers.genesiscloud.com/] 它们的存在可以帮助客户识别服务表面,但不能在没有实时 HTTP 响应、错误率、延迟和历史事件数据的情况下证明应用层健康。
这也是本研究的关键证据边界:当前研究运行没有捕获实时网页响应或 HTTP body。因此,API、状态页和相关域名的当前值仍是待验证的证据候选,而不是已经确立的实时发现。公开入口能否打开、返回什么版本、是否要求认证、某次故障是否影响客户,都需要在具体时间点重新测量。
状态服务本身也不等同于服务可用性。它可能由独立供应商托管,可能延迟更新,也可能只记录已被运营团队认定并公开的事件。状态页没有事件,不代表所有客户路径正常;状态页有事件,也不自动说明根域名、API 或特定区域中的每一项资源都不可用。对客户连续性而言,最好把状态页记录与 API 探测、DNS 变化、路由历史和客户自己的业务指标关联起来。
真正的风险在层与层之间的断点
如果把服务入口抽象成一条链,它至少包含六个条件:一是资源和网络身份在注册系统中可识别;二是相关前缀在所需范围内被宣告并传播;三是上游和对等网络接受这些路径;四是 DNS 委派和解析结果把用户送往正确入口;五是端点所在基础设施接收连接;六是 API、控制台或实际计算服务返回可用结果。
这些条件不是同义重复,而是相互制约。路由仍然可见时,DNS 也可能把用户指向无法响应的端点;API 仍能响应时,某些地区也可能因路径策略而无法到达;DNS 没有变化时,底层地址所属的托管关系也可能已经改变。客户受到的不是“ASN 是否存在”这一单点事实影响,而是链条中最脆弱的一环。
对 Genesis Cloud 而言,公开记录目前支持一种分层判断:存在可供检查的 ASN、路由、互联、域名、API 和状态服务记录入口;但尚未建立一条由独立观测连续连接这些层的证据链。这里的“尚未建立”不是“链条不存在”,而是证据不足以把登记和声明升级为已验证的运营控制结论。
哪些发现会改变判断
第一,如果多个独立 BGP 采集器在连续时间窗口内观察到 AS209045 起源的相关前缀,且起源、路径和宣告历史与 RIPE 数据及 PeeringDB 记录相互吻合,那么网络层控制的判断会更强。但仍须区分 Genesis Cloud 自有网络与其代表客户或上游网络的关系。
第二,如果对 api.genesiscloud.com 和 status.genesiscloud.com 的解析地址进行时间序列记录,并将地址与起源 ASN、托管网络和应用层探测结果关联,便能判断域名入口是否稳定,以及 DNS、网络和应用层是否同步变化。
第三,如果路由撤销、起源变化或邻居变化与 API 错误、状态事件或客户操作失败在时间上相关,因果机制才会从抽象可能性变成可检验假设。相反,如果路由和 DNS 发生变化但 API 与客户路径持续正常,则说明网络身份变化未必等于业务连续性已经受损。
第四,需要检查相关前缀的 RPKI 状态。若某一前缀的 ROA 与实际起源不一致,部分网络可能进行无效路由过滤,从而形成区域性而非全球性的可达性问题。RPKI 检查不能证明控制权,却可以解释为什么同一服务在不同网络中出现不同结果。
客户应把依赖关系写成可观测条件
企业客户不应只保存供应商名称和 API 域名,而应记录关键资源的区域、入口、备用路径、认证依赖和迁移条件。Terraform provider 仓库可用于理解基础设施即代码的接口和配置迁移线索,但代码仓库不等同于当前服务状态,也不替代客户对状态、备份和退出路径的验证。[https://crt.sh/?q=%25.genesiscloud.com&output=json]
更实际的做法是建立至少四类监测:从多个网络和地区进行 DNS 解析;对 API 和控制台执行带认证边界的健康探测;记录前缀的起源和路径变化;把这些结果与任务调度、GPU 租用、数据访问和故障工单关联。若服务依赖单一域名、单一认证入口或单一区域路径,客户应明确知道在 DNS、路由或应用层任一环节失效时,能否切换到备用入口。
这不是要求客户把每个供应商都转化为网络工程项目,而是把“云服务可用”改写成可以验证的运营命题。只有这样,客户才能区分供应商品牌风险、网络路径风险、DNS 控制面风险和应用故障风险,并据此决定冗余投入是否值得。
结论:声明只有在连续性条件满足后才具有经济含义
Genesis Cloud 的公开网络身份可以被拆解为多个可查询层次:AS209045 的登记与路由资料、互联声明、域名注册和 DNS 记录、API 与状态服务入口,以及开发者和自动化工具资料。但当前事实包明确显示,研究运行没有捕获这些入口的实时响应或 HTTP 内容;因此不能把这些记录的当前值写成已经验证的运营事实。
对市场和客户而言,最重要的下一步不是寻找一个代表全部系统的单一 ASN,而是观察层与层之间是否持续一致:相关前缀能否在独立采集器中稳定出现,DNS 是否把客户送到可解释的端点,端点是否由应用响应确认,路由或 DNS 变化是否与服务事件相互印证,以及 RPKI 或上游策略是否可能造成区域性过滤。
在这些条件被连续观察之前,较稳妥的结论是:公开记录展示了 Genesis Cloud 网络身份和互联意图的不同切面,却没有证明它们已经组成一条由单一主体独立控制、并具有全球应用可达性的完整链条。客户真正承担的连续性风险,取决于这条链上的断点,而不是登记记录本身。
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance