
行业情报
最新文章
关于基础设施运营商、政策决策、市场动向与数字权力转移的最新情报。
互联网历史
中继改动了内容,也就改了自己的身份:RFC 1344
一台机器把邮件交给下一台机器,可以自称管道;它若把图片换成另一种格式、把远程文件搬到本地,或替发件人拆分正文,就已经参与决定“哪一个对象”抵达边界另一侧。RFC 1344 在 1992 年没有用“优化”掩盖这一步:改动内容的中继必须承认自己成了网关,而网关的动作记录不能冒充保真、送达或同意的证明。

互联网历史
试验网可以展示未来,却不能替公共网络作决定:RFC 1259
1991 年的 NREN 既是一张准备建设的高速网络,也是一间政策实验室。RFC 1259 希望在里面试技术、应用、价格、互联和隐私机制。它最值得保留的边界是:实验能让后果变得可见,却不能把一批研究机构的经历直接写成全体公众的选择。

IETF
MLS 可在知识产权披露后重开采纳征询,但不能把披露变成裁决
一则知识产权披露可以改变技术社群作答时掌握的信息,却不能替任何人作出判断。MLS 主席在两方配置文件的采纳征询开始后收到第三方披露,因此把回应期限延至 2026 年 9 月 4 日。这个动作的意义是让参与者有机会重新审视意见,不是宣布采纳,也不是认定披露的范围或法律效果。

IETF
Eric Rescorla 与无法指认服务器的加密 ClientHello
TLS 的首个报文不再暴露一个熟悉的名称,并不意味着其余握手自动成为身份账本。RFC 9849 由 Eric Rescorla、Kazuho Oku、Nick Sullivan 和 Christopher A. Wood 共同撰写;它定义的是有边界的隐私信封:在明确条件下保护私有 ClientHello,而不是证明私有后端是谁、证书在本地已经验证,或应用服务已经完成。
IETF
DNSOP 可以标示“通往无处”的域切分,但不能发布私有命名空间
DNS 父域能够承认一个子域存在,却不必假装自己可以把外部查询者带到那里。DNSOP 正在讨论的机制,正是为了让这一边界更清楚:子域在另一套命名空间中存在,公共父域不应把它误说成不存在;但这种说明也不能变成内部服务的地址簿、可用性承诺或访问许可。把这几层混在一起,技术信号就会被误读为运营权力。
全球数据中心趋势
Vertiv收购UIG:两道50% EBITDA断崖决定11.5亿美元
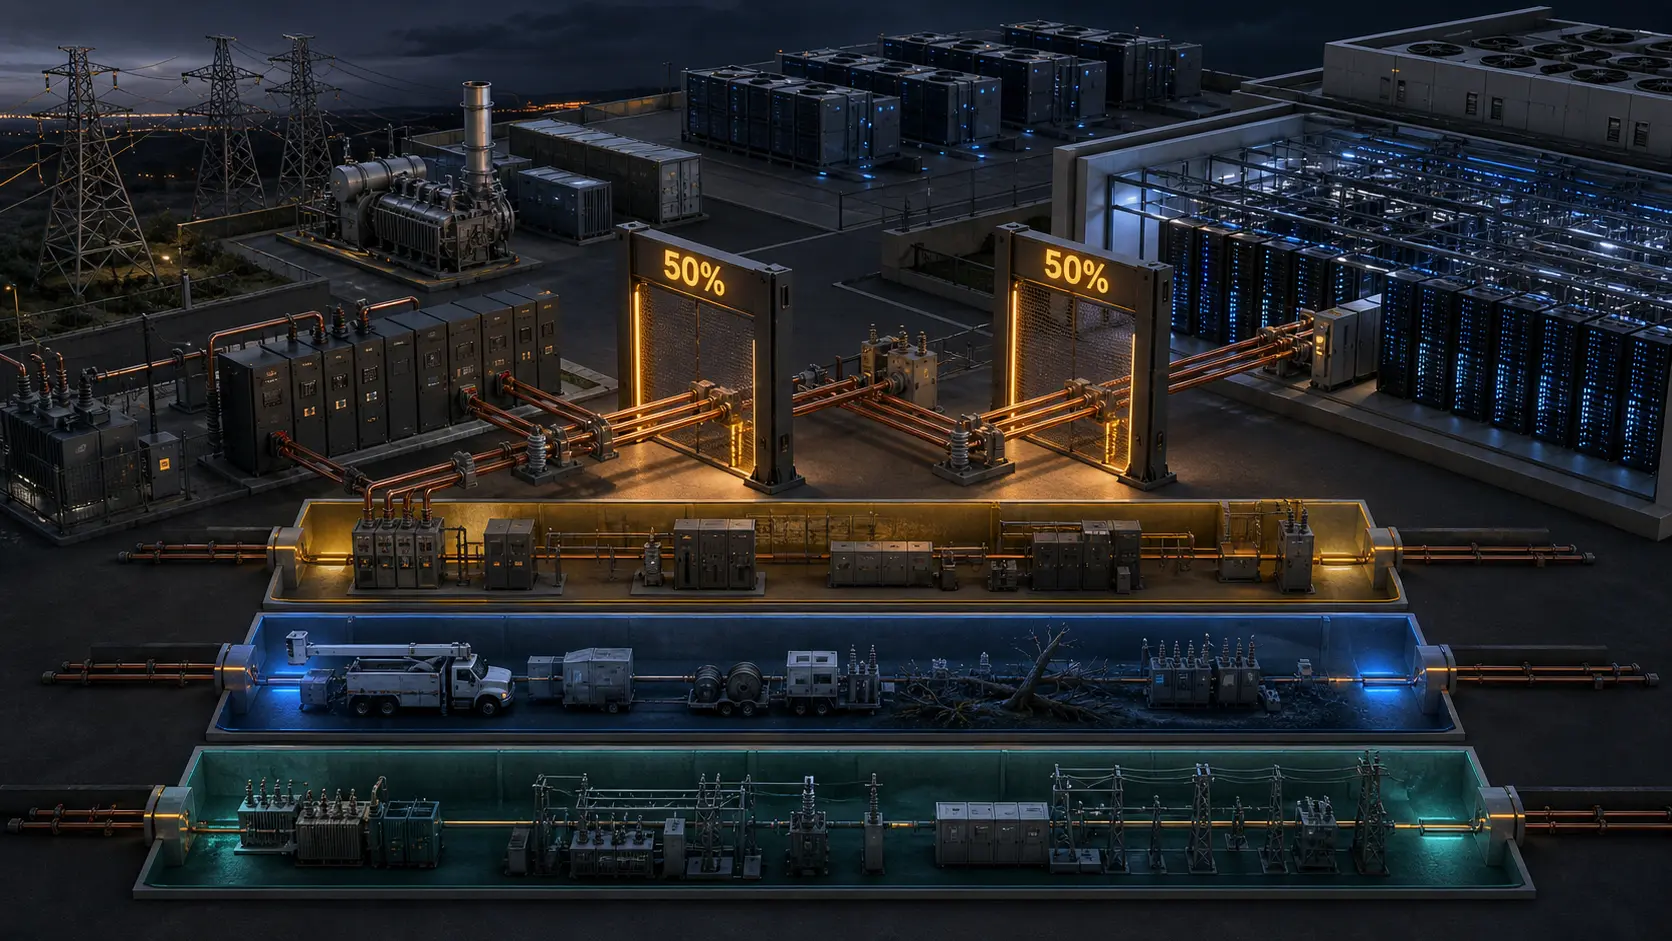
Vertiv 收购 UtilityInnovation Group,并不是在 14.5 亿美元与 26 亿美元之间选择一个更醒目的标题。交易文件把最多 11.5 亿美元分成两笔,各自都设有 50% EBITDA 门槛;门槛前一分钱没有,恰好跨线就按公式出现 2.875 亿美元。更关键的是,合同先划定哪些业务利润可以计入,再安排谁有权经营和核算。

IETF
Wesley George 与那把不能宣布并购的旧 ASN 密钥
Wesley George 与那把不能宣布并购的旧 ASN 密钥 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。IETF情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

互联网历史
网络不必保持节拍,接收端把它重建出来:RFC 1257
一组语音样本可以忽早忽晚地抵达,却仍按原来的间隔播放。RFC 1257 在 1991 年抓住了这道缝隙:网络需要给出足够带宽和最大时延边界,但最终节拍由发送时间戳、接收缓存、共同时间基准和操作系统调度共同完成。

IETF
HTTPbis 可以讨论签名密钥,但征询并未选择应用信任模型
HTTPbis 正在征询是否将一份关于 HTTP Message Signatures 密钥分发的草案纳入工作组。这个问题值得认真讨论:统一的密钥发现方式可能减少实现之间的摩擦。但它不是一项应用授权决定。系统能找到公钥、验证签名,甚至识别某种凭据来源,都不能自动回答谁被允许执行哪项操作、代表谁执行、在何种条件下执行,以及谁应为错误负责。

互联网历史
每过一道边界,数据包就多活一次:RFC 1326
一个跳数计数器可以仍在包里,却已经失去终止旅程的能力。只要它被封进内层,而新的外层又带来一份全新的计数,下一段网络看到的就是“还有寿命”的包。RFC 1326 在 1992 年抓住了这种错位:每台网关都可能完成一项局部合理的封装,组合起来却让同一个包不断长大、分片,并挤掉修复路由所需的控制报文。

IETF
Martin Duke 与不能自行宣告已部署的 QUIC 版本
QUIC v2 有正式 RFC、有 IANA 条目,也有明确的线上字段值;这些都不能把 v2 安装到某个端点。Martin Duke 的 RFC 9369 有意让这种差别变得可见:“version 2”只是文档的非正式名称,线上使用的并不是数字 2,而协议仍要依赖两端真实实现、协商并验证。

互联网历史
分析不能代替测试网络:RFC 1245、RFC 1246 与 OSPF 的证据边界
1991 年 7 月,OSPF Version 2 的论证没有被压进一份“已经可用”的说明书里。IETF 把分析与经验拆成两份报告,并另行发布协议规范。这个安排留下了一条重要的工程纪律:模型说明系统为何可能成立,独立实现、测试拓扑和运行网络则说明它在什么条件下真正经受了检验。

IETF
BBF 需要 BGP 模型,但 IDR 的 WGLC 仍不是发布日期
Broadband Forum 需要一个尚在 IETF 程序中的 BGP YANG 模型,这个需求本身既真实也正当。但需求不等于对另一机构的交付授权。公开记录目前包含三种不能互换的事:BBF 对其 WT-477i2 依赖关系和目标日期的询问;IDR 对开放审查状态的说明;以及未来可能出现、但尚须由独立程序证明的 RFC 发布。把三者压成一条“即将发布”的时间线,看似方便,却会使读者不知道哪一项事实真正发生过。

IETF
Joseph Touch 与由应用决定的 UDP 选项
在 UDP 包的末尾增加字段,可以扩展协议,却不应把字节本身变成授权。Joseph D. Touch 与 C. Heard 合著的 RFC 9868 划出了一条克制的边界:传输选项放在用户声明的数据之后;选项结果究竟改变什么,仍由端点应用决定。

北美机构趋势
Select Medical表决后,53名持有人又滚存384万股
Select Medical 股东表决通过的是每股 16.50 美元的现金交易,但投票并没有把“谁拿现金、谁继续持有私有股权”这条边界封死。四天后披露的协议显示,53 名额外投资者把 3,844,152 股非受限股份转入私人母公司结构;交割时,经营公司又新增 10 亿美元增量定期贷款。三个数字分别属于现金、私有股权和债务三本账。

互联网历史
问题仍归 NIC 负责,网络却不归它控制:RFC 1302
一张工单被转给别人,不一定意味着推卸责任;但如果只留下“已转交”,责任也可能恰好消失在机构接缝里。1992 年的 RFC 1302 为 Network Information Center 设计了一种更克制的承诺:NIC 要把用户问题负责到底,同时承认回答、转介、NOC 操作和用户实际结果不是同一件事。
IETF
Loa Andersson 与止于工作章程的 MPLS 决定
工作组能够决定下一步把精力放在哪里,却不能替运行网络选定协议。Loa Andersson 与 George Swallow 记录的 RFC 3468 说,MPLS 工作组将把流量工程信令工作集中于 RSVP-TE,不再开展新的 CR-LDP 工作。它记下的是一个有限的制度性选择,不是运营商配置、LSP 状态或服务结果。

全球机构
ARTEMIS:从 BGP 警报到安全响应的一分钟
ARTEMIS 将公开 BGP 观测与运营商对合法路由的本地定义相匹配,以更快识别并响应可疑宣告。但项目历程揭示了更棘手的问题:当可见性不完整,而反向宣告本身也可能造成损害时,只有预先安排好权限、证据核验和回滚机制,速度才真正有用。

IETF
Deborah Brungard 与不替网络做决定的传送配置
标准可以规定一项能力应当可用,却不能替某个网络决定是否启用、如何配置,或对客户作出何种承诺。Deborah Brungard 参与编辑的 RFC 5654 为 MPLS 传送配置提出要求;它同时把边界写得很清楚:要求针对构成配置的协议机制和程序的行为,并非实现要求,也不说明某一 MPLS-TP 实现实际支持哪些功能。这个限制使 RFC 不会被误读成部署命令、拓扑图或在线服务的凭据。

创造者
Jakub Kicinski:Linux 如何将网络功能转化为可持续基础设施
一款新网卡可能带着引人注目的功能和紧迫的商业时间表而来。但 Linux 必须提出一个更缓慢的问题:这种能力能否以其他设备也能理解、运营人员可以观测、测试能够复现,并且维护者多年后仍能支持的方式来表达?Jakub Kicinski 的职业经历正建立在这些边界之上。他从 Netronome 的可编程 NFP 硬件走向 Linux 网络的共同维护,展现了代码审查、API 设计和测试基础设施如何在聚光灯之外,决定这一广泛应用的开放操作系统能够负责任地作出什么承诺。