
行业情报
最新文章
关于基础设施运营商、政策决策、市场动向与数字权力转移的最新情报。
全球机构
ISC 的软件治理如何变成运营依赖:从发布版本到可验证恢复
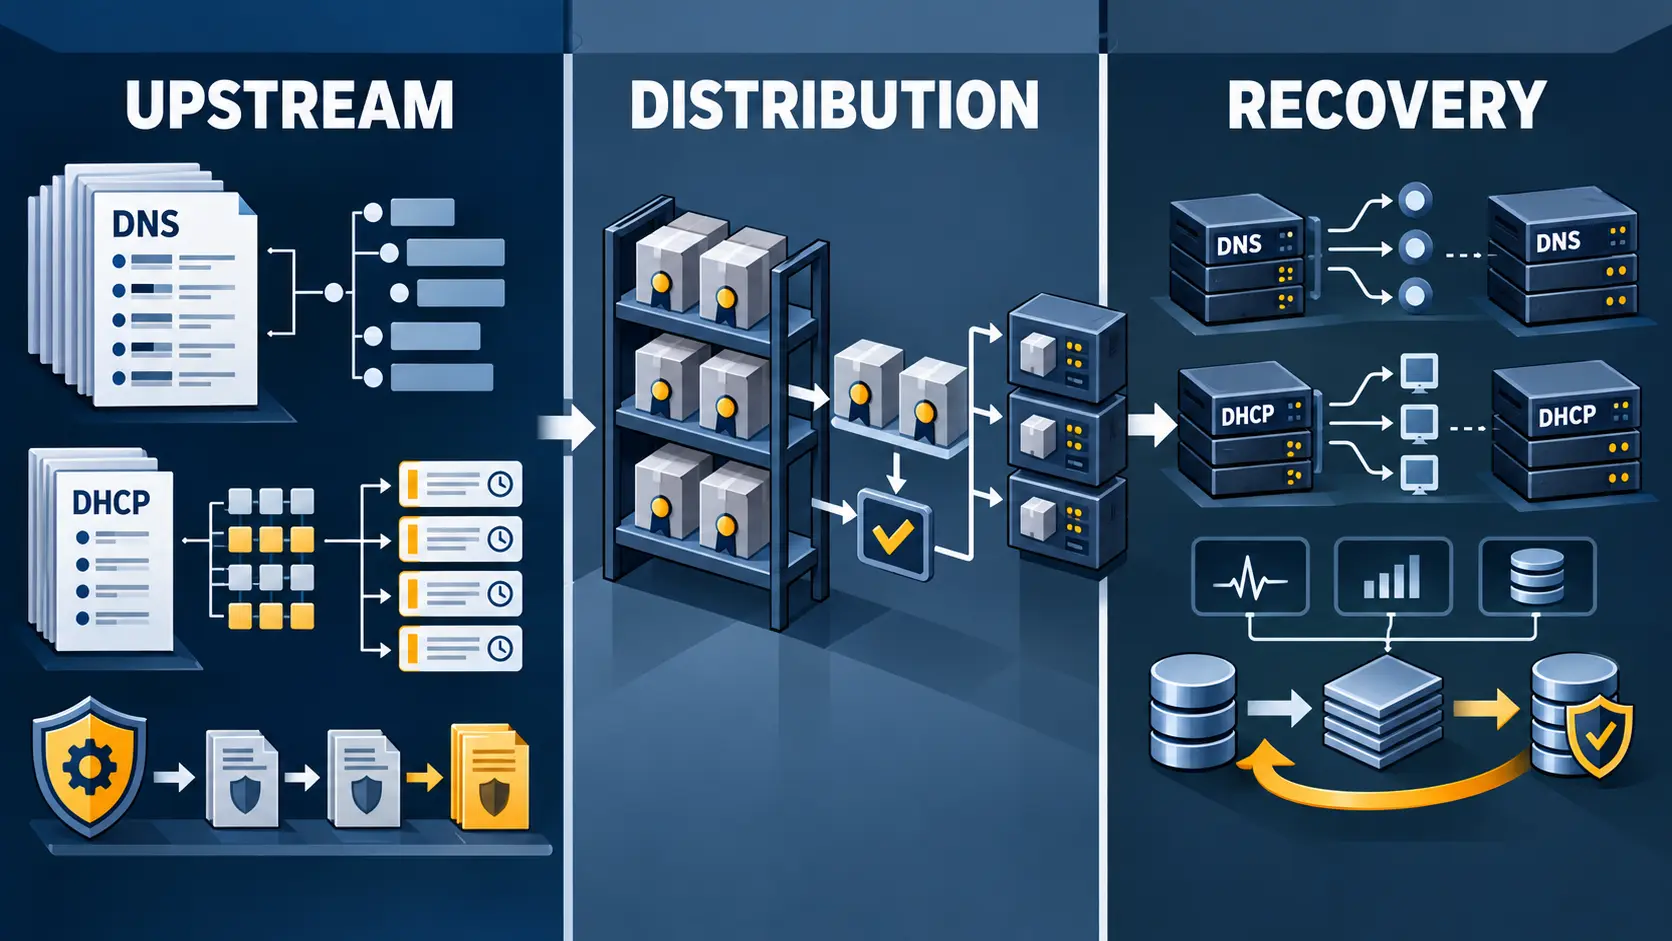
ISC 维护 BIND 与 Kea,为 DNS 和 DHCP 运营者提供软件、文档、发布、支持与安全响应渠道。但上游能够发布修复,不等于下游已经部署修复;软件具备高可用机制,也不等于服务已经在真实故障中恢复。真正需要追踪的是一条责任链:ISC 维护什么,分发者如何包装,运营者实际部署了哪些组件,以及谁能够证明系统在压力下恢复并持续工作。

报道
RIPE NCC五月大会归档页,显示的却是十月实时注册表
一个已经结束的会员大会页面,本应保存那次会议自己的证据。但在同一时刻抓取时,RIPE NCC 2026 年五月大会归档页与正在开放注册的十月大会页面,竟显示完全相同的 37 个国家行和 231 票。五月最终报告里的数字是 3,421 名注册会员、3,049 名投票者;问题不在计票结果,而在公开数据究竟属于哪一场会议。
互联网历史
这份标准清单在 6 月 16 日失效:RFC 2000 的两条坐标
RFC 2000 本身是 Internet Standard,却要求读者在 1997 年 6 月 16 日之后停止使用这一版。它的权威来自一个有日期的分类动作,而不是对现实网络的永久测量。

全球区域 ISP
AS210057:从登记责任到用户服务连续性,三层证据不能互相替代
AS210057:从登记责任到用户服务连续性,三层证据不能互相替代 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球区域 ISP情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
ICANN
ICANN 的权力如何到达实际控制点:从章程、合同到技术执行
ICANN 的影响力并不是一项可以用“互联网监管权”概括的单一授权。它更像一条由公司章程、多利益相关方政策程序、注册局与注册商合同,以及分散的技术托管安排共同组成的链条。真正需要追问的,不是 ICANN 是否“拥有互联网”,而是哪一份文件让哪一个参与者能够作出、阻止、延迟、逆转或修复一个具体决定。
全球机构
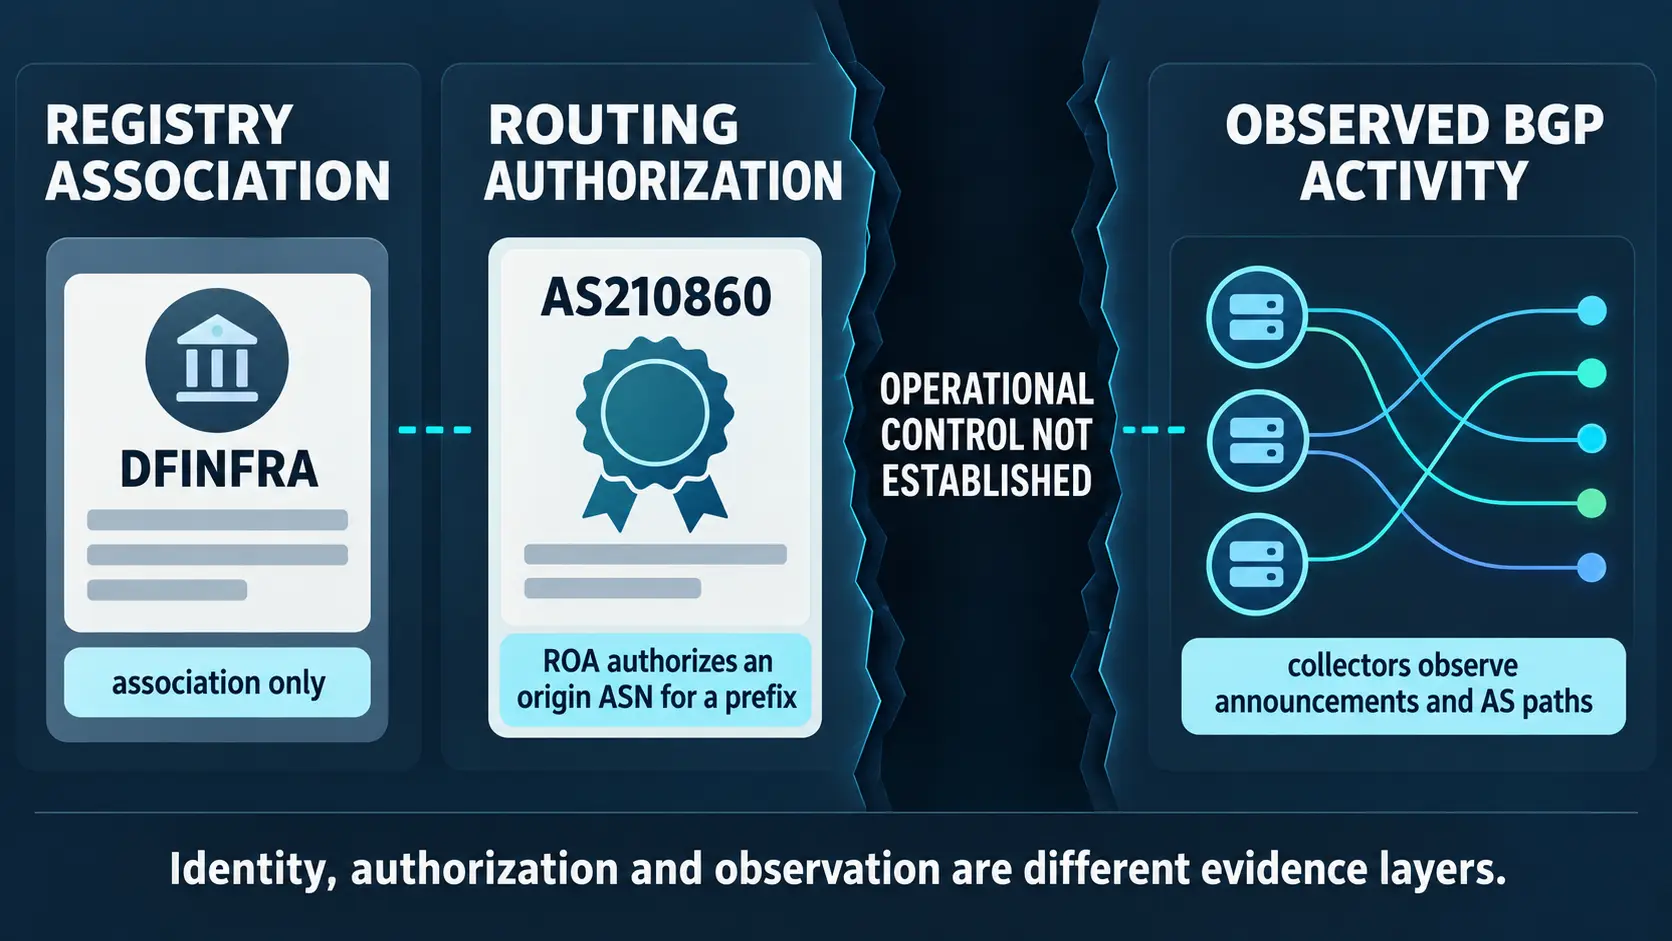
DFINFRA 与 AS210860:从名录关联到可验证的网络控制链
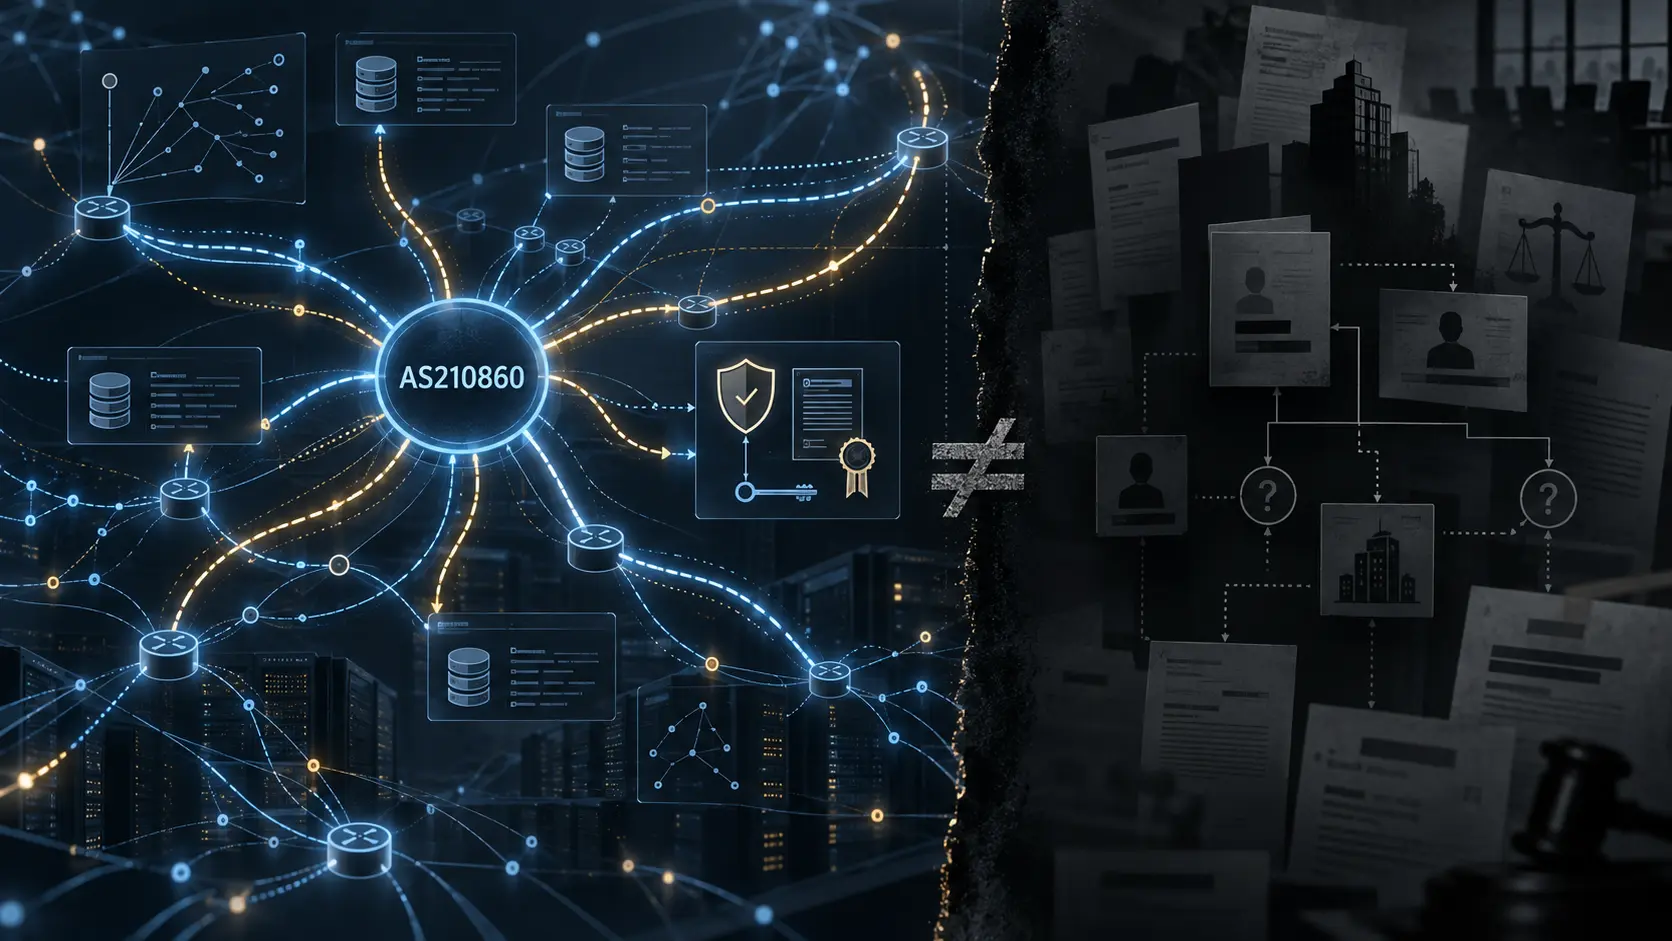
DFINFRA 与 AS210860:从名录关联到可验证的网络控制链 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球机构情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
YANG 计划仍然有效,不等于其动作仍获授权
凌晨两点,一项半年以前建立的维护计划准时触发。它没有过期,版本号最新,也没有检测到时间冲突。可是,批准这项动作的团队已经改组,服务账户转入另一个权限域,目标系统也从测试环境升为生产关键设施。时间表的每项判断都可以正确,执行权却可能已经换了主人。

IETF
Shumon Huque 与承诺交付证据、而非永久维持 DANE 的扩展钉扎
安全状态可以改变,改变却不能靠沉默完成。RFC 9102 里的 `ExtSupportLifetime` 把这条原则写成一段有期限的承诺:TLS 服务必须继续提供可由客户端验证的 DNSSEC 状态,但原先的 TLSA 正面证明可以被经过认证的“不存在”证明取代。被钉住的是证据通道,不是某条记录的永续存在。

欧洲与中东区域 ISP 趋势
AS210574:从注册身份到实际运营,Poyraz Hosting 的证据仍断裂
AS210574:从注册身份到实际运营,Poyraz Hosting 的证据仍断裂 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。欧洲与中东区域 ISP 趋势情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

ICANN
ICANN的权力从哪里来,又在哪里接受检验?
ICANN 并不是一个拥有一般政府管辖权的互联网“中央政府”。它的实际影响力来自一组彼此衔接、但法律性质不同的制度工具:组织章程与细则界定机构使命和内部权力,合同把部分要求施加到注册局和注册商,IANA 命名职能协议规定具体运营责任,而根区管理则把多个机构的职责连接成一条可执行的流程。真正值得追问的不是谁声称拥有最终权力,而是某项决定通过哪一个授权环节变成可执行行动,以及受影响者能否在结果固化前启动有效的复核。

IETF
差异已经分类,升级却尚未被证明
YANG 模式比较草案第 09 版把两个修订版之间的变化整理为可复核的证据:它同时检查解析后的语句与编译后的有效数据树,并为差异标注编辑性、向后兼容或非向后兼容。但这张差异单据的价值,恰恰建立在它没有越界声称生产升级已经成功。
全球机构
DFINFRA 与 AS210860:从登记关系到运营控制,谁能改变网络状态?
DFINFRA 与 AS210860:从登记关系到运营控制,谁能改变网络状态? 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球机构情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

报道
ARIN 2026候选人论坛页面,仍写着2025年的投票窗口
一个页面可以在标题、活动日期和报名入口上都属于 2026 年,却在最关键的时间字段里停留在 2025 年。ARIN 刚开放的候选人论坛页面称投票从 10 月 30 日持续到 11 月 7 日;ARIN 的 2026 候选人名单和选举日历却一致写明,投票应在 10 月 22 日至 30 日进行。

IETF
YANG 服务模型一致,生命周期语义仍可能分裂
18 时整,一项限时网络服务到达订单终点。BSS 将订单标成完成,编排器开始拆除;一台控制器仍报告连接活跃,另一台已经撤掉一个网段,保障系统却依据尚未过期的旧遥测继续显示健康。接口都接收了合法数据,分歧出在“结束”究竟指哪一个事实。

报道
RIPE NCC 的管理型 WebUI 在填补自动化空白,退役前应先建立例外账本
旧界面最难迁移的并不是按钮,而是按钮背后那些只有资深操作人员知道何时可以例外、依据什么判断、又怎样撤回的制度记忆。
互联网历史
端口在表里,对话却不在:RFC 2013 的 UDP 证据边界
一张运维图同时显示“本机 53 端口正在监听”和“UDP 输入计数增加”,人很容易把两句话连成一段故事:某个远端发来请求,某个进程处理了它,随后服务给出了结果。RFC 2013 真正记录的却只有一个本地坐标和几个全机累计数。故事中最关键的连接词,都不在表里。
互联网历史
CHAP 的 Success 只证明一次比较,而不是整条连接:RFC 1994
一条 PPP 链路收到 Success 时,最容易丢掉的恰恰是它回答了哪一个问题。RFC 1994 把答案约束在一次由认证方发起、带方向和时点的挑战中。
欧洲与中东区域 ISP
Vorboss 的网络控制面:伦敦企业光纤的连续性究竟由谁掌握?
Vorboss 对外呈现的是一个面向企业客户的伦敦光纤网络运营商,但公开记录能够证明的范围,主要集中在其广告中的服务能力、自治系统和可观察到的路由活动。真正决定连续性的链条还要更长:接入光纤、管道与道路许可、机房和回程、转接与对等互联、路由控制,以及故障响应。把这些层次分开,才能判断网络足迹何时形成容量杠杆,何时只是租用或合作形成的表面覆盖。
IETF
Tim Bruijnzeels 与不再让整棵子树失效的 RPKI 资源超申领
RPKI 的棘手之处,不只是判断一个资源声明对不对,还在于决定一处错误应当波及多远。按早期验证规则,一张 CA 证书多写了一个不属于自己的前缀,可能连带压垮其下所有证书与签名对象。Tim Bruijnzeels 参与合著的 RFC 8360 把问题重新切开:超出的资源仍然无效,但链上确有依据的那一部分,不必一并消失。

案例档案
从漏洞披露到可验证修复:BIND 递归与 DNSSEC 资源耗尽暴露的责任链
ISC 为 BIND 的严重漏洞提供了披露、补丁和运维指导,但公开记录并不能证明每个下游运营者都完成了部署,也不能单凭发布修复版本证明解析器在压力下恢复了韧性。真正的问责链条,始于公告,却必须延伸到暴露面清单、部署证据、服务观测和重复验证。