
主题
网络资源证据
在主题维度下,网络资源证据主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。
IETF
同一条 AS_PATH,会因邻居角色不同而得到不同答案
一串自治系统号码并不自带“上游”或“下游”方向。路由器先依据本地会话关系选择验证算法,随后才用 ASPA 检查路径。若角色配置错了,计算可以完全忠实,却回答了错误的问题。

IETF
每一跳都写下了自己的版本,整条路径仍无中立见证
在容迟网络里,数据可能等一场联络比实际传输更久。新的 TREB 草案试图让每个参与节点留下“我把它交给谁、当时看到什么”的记录。这能把沉默的旅程变成可诊断的线索,却不会自动产生一个独立观察整条路径的证人。

互联网历史
第四个包注定会丢,但这还不是结果:RFC 2416 的三缓冲仿真
1998 年,一项 TCP 仿真把争论从“会不会丢包”往前推了一步:在只能容纳三个包的调制解调器队列里,四包启动的第四个包必然被丢弃。研究者没有否认这次丢包,而是追问,一包启动的常规慢启动走到同一路径时,连接最终表现又如何。

IETF
同一个整数,不能同时选择两个 XDR 分支
在 NFSv4 的 COMPOUND 中,操作号不是方便人类查阅的标签,而是接收方选择 XDR 联合分支的判据。两个草案若把不同参数结构放在同一个操作号后面,数据包不会说明“请按另一个草案解释”。解析器只能执行编译进自身的那一种答案。
IETF
告警快过了 RTT,改路仍须证据闭环
FALCON 试图让拥塞样本沿记录路径逆向返回,在普通端到端反馈完成前抵达源端。它可能省下半个往返时延,却不会替运营者省下识别链路、核定样本、作出本地决定和验证结果这四步。

IETF
源还在表里,属性却在兼容边界消失了
审计员比对两端记录:组地址相同、源地址相同、holdtime 也相同,于是宣布 PFM 通告完整到达。但在中间的混合能力接口上,GSI 已被转换为旧式 GSH;共同字段被保留,所有流专属 Sub-TLV 都按规则丢弃。字段相等,只证明了缩小后的事实相等。

IETF
服务端排好了地址,迁不迁仍由客户端决定
一份新的 QUIC 草案允许服务端在连接存续期间更换备用地址清单,并说明自己更偏好哪一项。清单能协调行动,却不能凭空创造可达路径。真正的迁移仍要经过客户端策略、双向验证、调度选择和目的端承载结果。

欧洲与中东区域 ISP
ER-Telecom鄂木斯克分公司:整合中控股集团内的一个注册表节点
JSC "ER-Telecom Holding"(AO)的鄂木斯克分公司并非一家独立上市的公司,但公开路由记录使其成为该控股集团内边界最清晰的一家区域单位。本简报仅为报道性整理:未能获得任何公司财报、交易记录或监管决定,以下全部事实均来自公开的 RIPE 与 IRR 记录、聚合镜像及企业背景资料。
IETF
CATS 分数算得一致,不代表服务真的更好
CATS 度量草案第 12 版增添了一个面向运行结果的检验:把归一化分数与应用体验、参照实例和固定负载对照,而不是只证明各方使用同一套算法。

案例档案
观察流一片安静,传感器却从未承诺安全
条件式 CoAP Observe 的价值,是少发不必要的更新;它的风险,也恰恰来自这种安静。物理状态、采样、条件求值、通知调度、代理转发与应用动作各有一只钟。消息没有出现,只能说明某条投影链上没有看见消息,不能替真实世界开具稳定证明。

IETF
优先级属性已送达,无线时隙仍要争夺
RADEXT 工作组的新草案,试图让 Wi-Fi 紧急通信的授权不再藏在私有接口里。它能让 RADIUS 说清谁有资格、适用哪套规则、优先级是多少;但从服务器回包到真正抢到无线时隙,中间仍有一串不能省略的执行凭据。

欧洲与中东云服务
NovaCloud-Hosting 实地核查:HA-CEPH“即将推出”、三份上游清单与 AS209874 的可观测足迹
NovaCloud-Hosting 实地核查:HA-CEPH“即将推出”、三份上游清单与 AS209874 的可观测足迹 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。欧洲与中东云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
STAMP 回包走 IP,不等于沿 SR-MPLS 原路返回
IETF SPRING 工作组草案第 09 版把三种过去容易混在一起的结果分开:按 SR-MPLS 回程返回、在特定条件下改走 IP,以及因找不到对应服务回程而直接不回复。
案例档案
ACL 原样写回了,访问权却还没有定案
NFSv4.2 若能直接承载 POSIX Draft ACL,就不必先把它塞进另一套语义再有损还原。这解决的是表示问题。至于哪个身份在什么时刻被允许做什么,以及文件是否真的发生预期变化,仍要另行证明。
IETF
清单写着“已安装”,设备也许只被分配了一项权利
一份新的 IETF 草案试图用统一的 YANG 模型连接软件权利、网络设备能力与使用限制。它最值得警惕的地方,不是字段不够多,而是同一个 `installed` 可以跨越两种现实:设备本地已经激活,或中央系统只是完成了逻辑分配。

案例档案
almazcloud.network 的镜像分歧采购问题:四个数据库,四个版本的 AS210328
almazcloud.network 的镜像分歧采购问题:四个数据库,四个版本的 AS210328 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。案例档案情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
IETF
PCEP 路径更新后,旧熵标签不能悄悄留下
PCE 工作组草案第 07 版把熵标签插入位置的变更写成一次完整的状态替换,避免新路径与旧位置混搭。

欧洲与中东区域 ISP
一个三年未变的RIPE注册记录,为何镜像数据却各自不同?
乌法分公司的 RIPE 网络运营中心对象在 2026 年没有出现任何可验证的注册变更;本文梳理冻结记录与相互矛盾的镜像读数之间的区别,并说明哪些镜像声明可以引用、哪些只是显示假象。

案例档案
许可证显示“有效”,设备仍可能拒绝
一份许可证清单可以准确记录组织拥有什么、分配给哪台设备、允许哪些能力。它仍不能替设备接受授权,不能替访问控制批准操作者,也不能替真实流量证明服务已经发生。
领导者
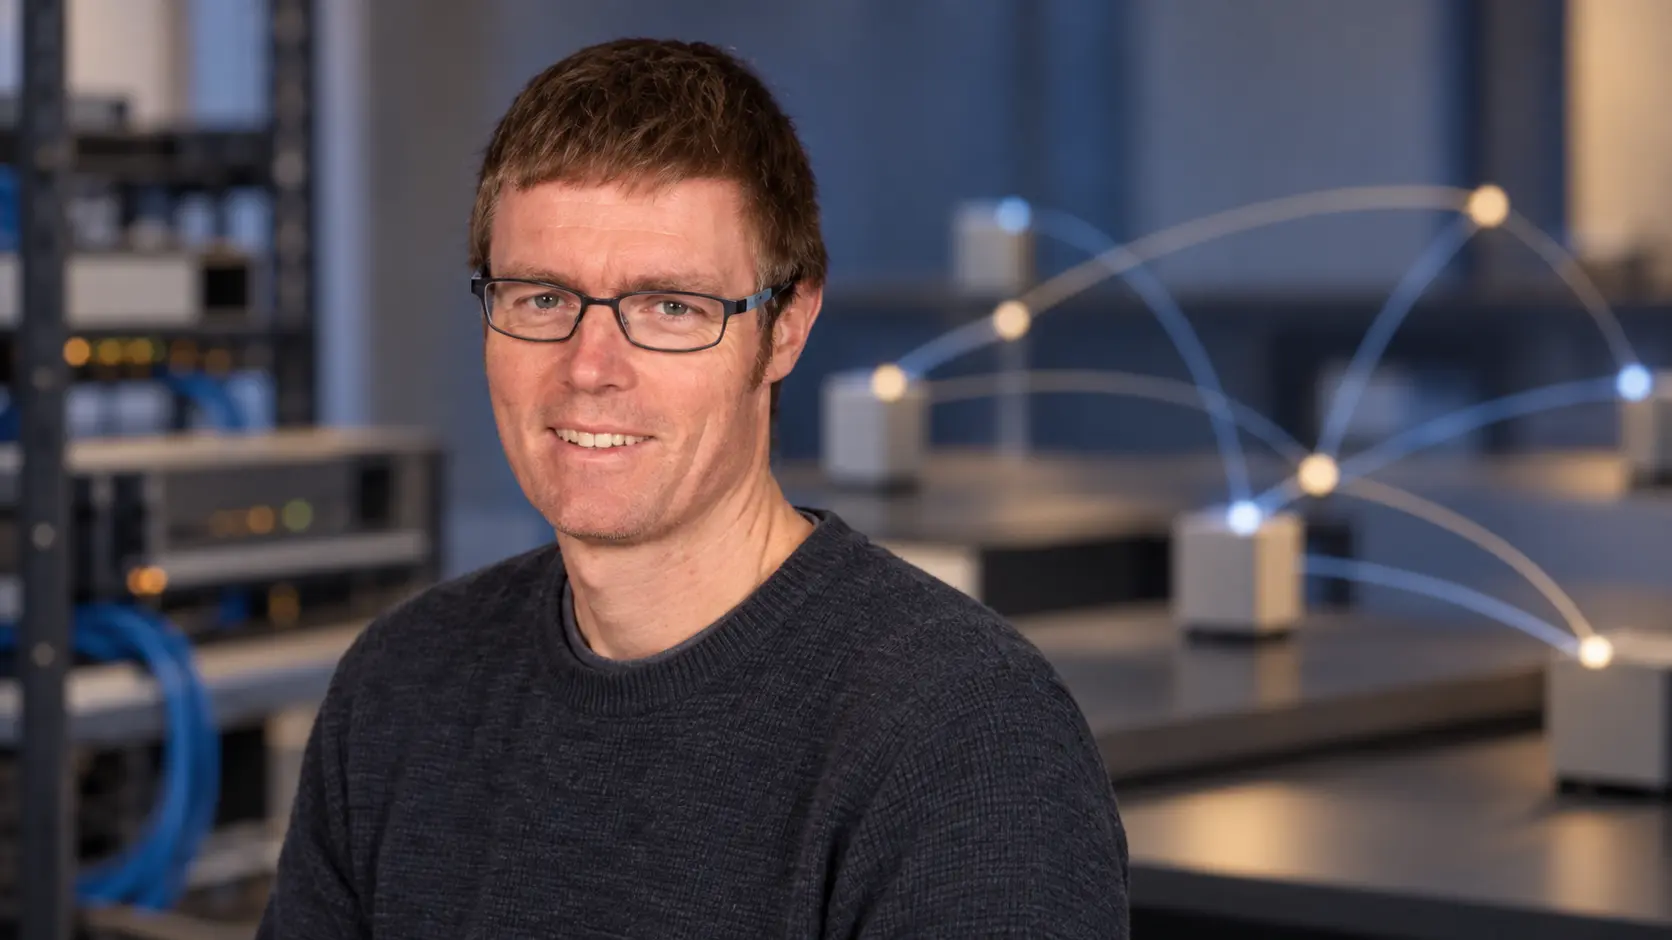
承接探测的网络:Matthew Luckie 与互联网测量的边界
CAIDA 的 Ark 环境把测量能力封装成可组合的函数,也让托管观测点的机构更容易看清这些函数允许什么操作。Matthew Luckie 围绕 Scamper 和集成式编程环境所做的工作,展示了如何让这条边界更明确。但接口更受约束,并不等于探测无害、目标已授权,更不能把一个观测点看到的路径说成整个互联网的地图。