摘要
- FALCON 00 版让高优先级返回报文沿正向报文记录的路径逆行,并在途中采集正向队列和流控缓冲区状态;它缩短的是证据传输时间,不是决策流程。
- 节点与接口到邻接 SID 的精确映射、部署盲区、业务类别、逐跳采样时点和缺失字段,共同限定了拥塞根因推断的边界。
- 限速或改路之后,系统仍需证明动作已经生效,并以独立指标验证服务改善;更早的告警不等于更好的结局。
半个 RTT 不是半个决策过程
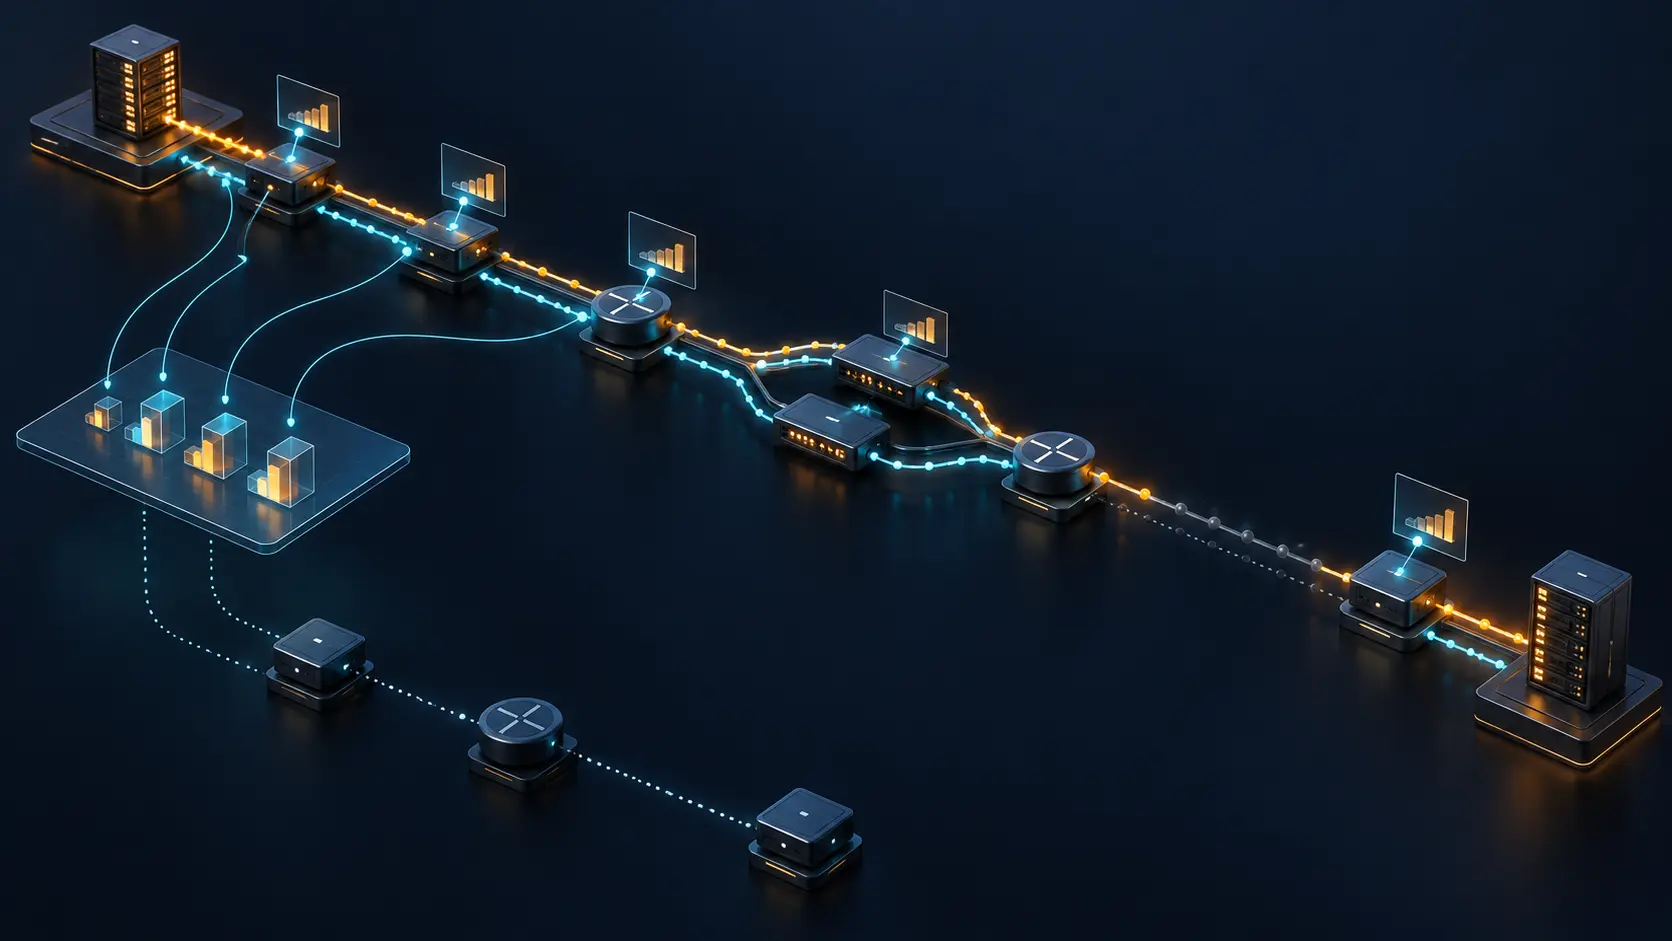
传统反馈常在正向报文走完余程后才开始回传,制造拥塞的队列还可能拖慢告警本身。FALCON 改变了这段行程。正向报文 P 记录节点及其入、出接口标识;接收端据此构造 P',用 SRv6 段列表沿所记录链路的反方向返回。每个具备能力的节点在 P' 到达时,采集对应正向接口上、所监测业务类别的状态。
离源端较远的节点,其样本大致只需经历从该节点到源端的单向传播时间。这是速度优势,但不是“亚 RTT 全网真相”。同一份 P' 里的各跳数据在不同时间取得:远端先采,近端后采。新鲜度是单个样本从采集到抵达源端的间隔,不是采样频率,更不是同时快照。
该草案于 2026 年 9 月 28 日提交,2027 年 4 月 1 日到期。Datatracker 将其列为活跃的个人 Internet-Draft,状态为 I-D Exists,没有 stream、Area Director、shepherd、标准等级或 RFC 编号。文档没有报告实现、互操作测试、生产部署、性能实测或真实事故;其中的时延收益目前是设计分析。
逆向路径本身就是待证事实
正向报文列出路由器,并不自动生成精确的反向链路。在 ECMP、并行链路或 LAG 下,节点 SID 只能把报文送到节点,不能证明它穿过 P 离开时使用的那个成员链路。接收端还需要把节点/接口对映射成邻接 SID。这份映射可能由运营者配置,也可能从控制面学习;00 版没有规定其分发机制。
可审计记录至少要保留原始节点与接口标识、构造段列表所用的映射版本、聚合链路成员、被监测类别和时间戳。流量一旦重新散列或改路,旧路径状态就应被丢弃,不能继续为新路径背书。
部分部署使边界更明显。不支持该机制的节点不会留下记录,两个已知节点之间因此出现盲段;该盲段里的普通转发也未必复现正向路径的反向。显式标注“未观察”不是降低数据美观度,而是阻止结论越过证据边界。
两种缓存回答两种问题
Forward Queue 是被监测正向接口及类别的出口队列。Flow-Control Buffer 则是接收侧的另一套核算,可触发 PFC 或其他逐跳节流,并可能采用动态阈值。出口队列很深,并不能单独说明距离向上游施加节流还有多少余量。
把两类信息放在一起,源端可以提出更精细但仍受限的判断:一个大队列若没有被下游邻居节流,可能接近拥塞根;受反压而停顿的上游队列可能只是受害者。该判断只能覆盖被采样的路径、类别、时点与可用字段。设备无法提供某字段时,应明确标记 unavailable;沉默不能被解释为零。
路径内聚合能控制 P' 大小,同时会丢弃细节。求和可保留总排队时延,最大值可保留瓶颈值和节点标识,最小值可保留最低余量。但被压缩掉的逐跳记录无法在事后恢复。决定聚合方式,就是提前决定哪些追问将不再有答案。
告警没有路由表权限
FALCON 把逐跳状态、时延和瓶颈信息交给拥塞控制或负载均衡功能,却明确不规定源端如何反应。配套的 FANN 框架进一步把检测、生成、传递、消费、动作和恢复分成不同阶段,并保持动作中立。
因此,同一信号可以触发限速、避开某链路、迁移流、等待复核或维持现状。应用优先级、路径多样性、成本和稳定性约束可能给出不同答案。若多个源端同时奔向同一条看似更优的替代路径,原热点被缓解,新热点却可能被共同制造。最早收到告警的模块不应自动取得生产路由的决定权。
快车道也是攻击面
为了不让返回队列抵消时间优势,P' 被标记为高优先级、低时延 PHB。DSCP 到本地队列的映射仍由运营者决定,并需配套容量预留、policing 和速率限制;否则普通流量可能冒用快车道,通知洪峰本身也可能挤压其他关键业务。
伪造或篡改的返回报文可能诱发不必要的限速或更糟的改路。源端应把 P' 与尚未完成的 P 对应,例如使用 nonce;接收端应验证所有 SID 属于本地域,保留正向源地址为最终目的地,并限制生成速率。IOAM 完整性保护可降低篡改风险,却不能证明根因推断正确,更不能证明动作明智。
FALCON 限于单一 SR 与 IOAM 管理域。边界过滤、拓扑与缓存状态的受控披露,以及本地信任政策,都是机制成立的条件,而不是上线后的装饰。
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance