摘要
- TREB 01 允许参与的 BPv7 节点写入所选下一跳、本地时间与链路特征,再由 Bundle 状态报告把这些记录带回源端。
- 记录形成于节点把 Bundle 放入发送队列之时,并不证明已经发出或被下一节点接收;节点还可以拒绝参与、隐藏字段、替换旧记录或不生成报告。
- 去程与回程上的可变 TREB 只能逐跳保护,因此草案明确把 hop-record 定位为诊断数据,禁止将其用于路由或访问控制决策。
一份随 Bundle 旅行的口供簿
这不是把 IP traceroute 搬到深空。传统 traceroute 依靠逐级耗尽 Hop Limit,再从返回差错里拼出观察结果。DTN 面对的是另一种节奏:Bundle 可能在节点里等待预定联络,跨过间歇链路,几小时甚至几天后才收到反馈。
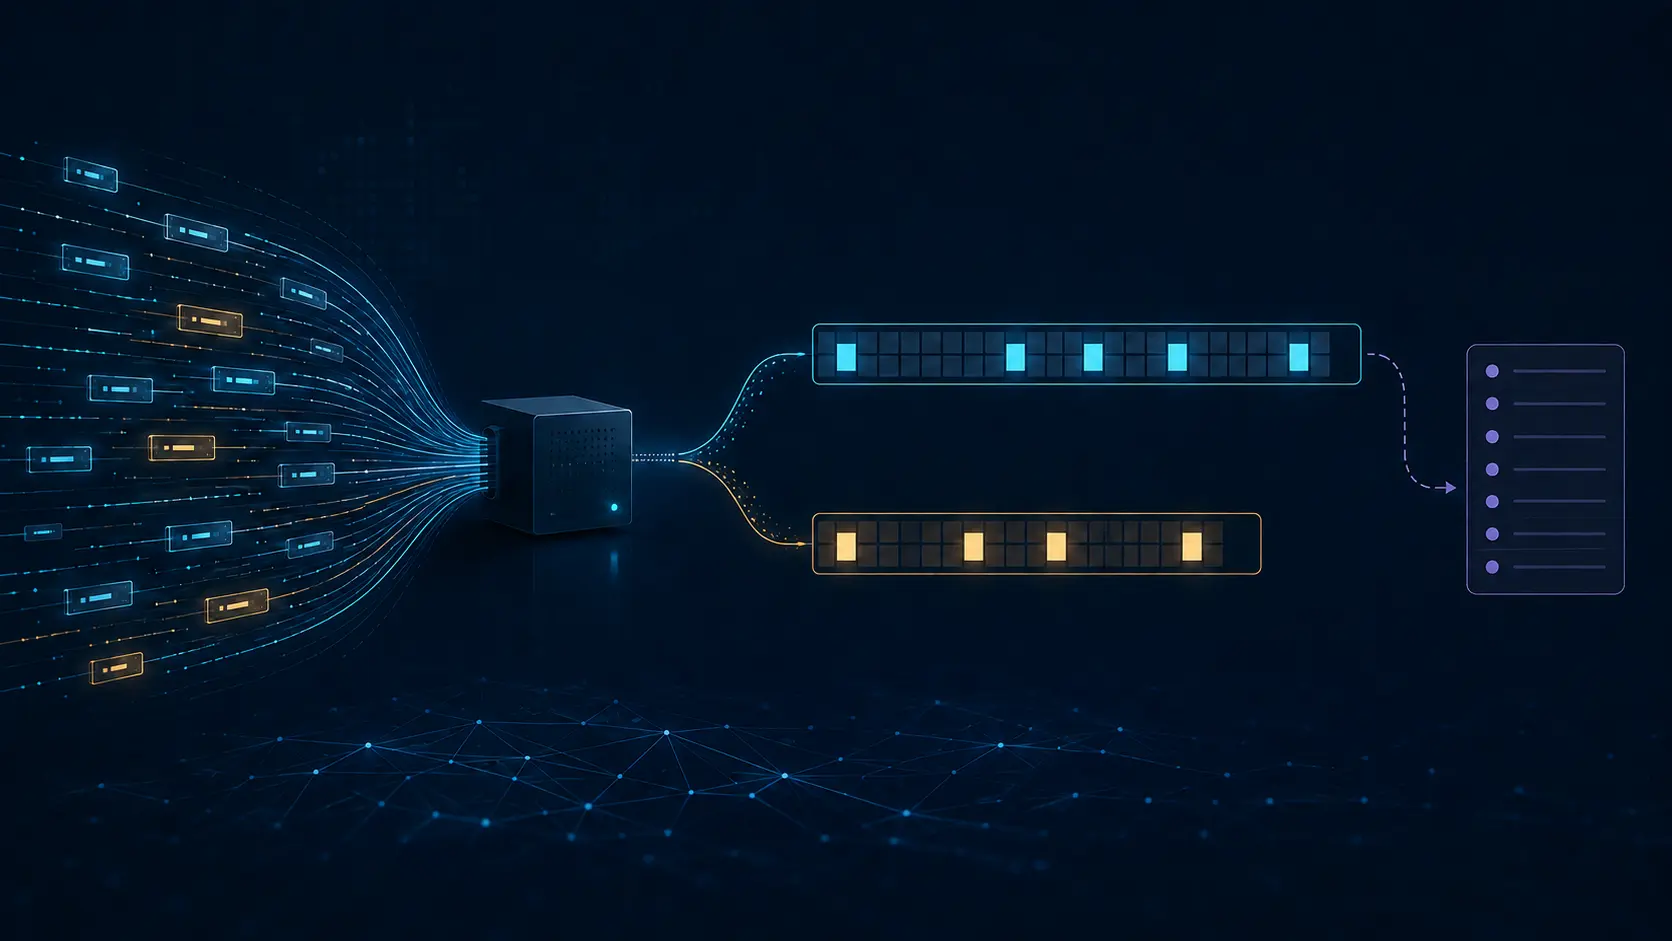
draft-koo-dtn-traceroute-eb-01 因而设计了 Traceroute Extension Block。出发节点建立 traceroute-id 并写入首条记录。每个选择参与的中间节点写下自身 Node ID、所选下一节点、入队时刻、计划开始发射的时刻,以及它所认知的链路类型、标称速率、估计距离、汇聚层和排队压力。目的端交付或中途删除会形成转折记录;随后,状态报告还能继续记录自己的返程。
这种结构确实增加了信息。普通 Bundle 状态报告若想拼路径,需要各中间节点分别报告,而且缺乏链路细节。TREB 让一次交付报告有机会带回累计去程,同时描出报告 Bundle 的返程。
但文件状态不能被图示的完整感遮住。01 版于 2026 年 9 月 28 日提交,2027 年 4 月 1 日到期,是一份以 Experimental 为目标的个人 Internet-Draft。它只是请求 IANA 分配块类型;登记表并未因此完成分配。实现状态章节也没有列出任何实现或测量结果。
“已选择下一跳”停在发送之前
转发记录在节点选定下一跳并把 Bundle 放进队列时生成。它不是无线电已经发射的回执,不是光学联络已经打开的证明,也不是相邻节点完成接收的证据。若发送尝试失败或下一跳改变,节点必须用新记录替换先前记录。最终发出的副本只保留最新排队决定,并不是所有尝试的不可变审计日志。
时间字段同样有限。event-time 是本地入队时间;radiate-time 是计划发射起点,实际发出时不会回写。BPv7 不要求各节点时钟同步,所以跨节点相减不能天然成为时延测量。一个节点的计划发射到下一节点的事件时间之间,还混合了传输与传播,草案没有把两者拆开。
数字 0 也不能解释成“实际为零”。它可表示未知、不适用或主动隐藏,适用于时间、速度、距离、汇聚层和拥塞。一个看起来结构化的路径,内部仍带着各节点自己的披露政策。
沉默不只有一种原因
节点可以因来源不可信、拓扑保密、资源紧张或本地政策而不处理 TREB,只原样转发。若一条记录的 next-node-id 与下一条的 self-node-id 接不上,只能证明其间至少有一个透明节点,不能仅凭 TREB 知道全部节点数。
Hop Count Block 可提供另一层约束:若所有节点都正确更新,跳数减去可见的转发记录,可估算透明跳数。但 record-limit 只是记录数量上限,不负责防环。达到上限后 Bundle 仍须正常前行,后续参与节点的记录可能作为溢出材料从报告中回来。
报告缺失更不能直接等同于丢包。BPv7 的报告标志只是请求;Bundle Protocol Agent 仍可自行决定是否生成。某节点的转发报告可能未生成、被政策省略,也可能在返程丢失。源端的本地完成超时一到,就用已经收到的材料结案并忽略迟到报告,即便网络里仍有 Bundle 在走。
准确表述是“截止本地时限没有更多证据到达”。把最后一个可见节点写成故障责任方,证据并不支持。
返程是第二场实验
交付或删除报告中的转折记录把两个方向分开。它之前的记录描述被追踪 Bundle 的去程;之后新增的是状态报告自身的返程。两条路径没有对称义务,透明节点与记录上限也可能让返程只留下一部分。
转发报告采用另一种语义:它只携带报告节点自己的记录和位置值,返程中不再修改。源端依据 traceroute-id、被报告 Bundle 的身份、位置与节点链关系拼装。若某节点复制 Bundle 向多个下一跳发送,同一位置可能展开成树,而不是唯一线路。
有序列表容易制造权威感。但每一行都是被观察节点自己写的,字段受自己的政策过滤,最终顺序又由源端重建。顺序井然不等于出现了中立第三方。
可变字段的完整性只能交接到下一跳
TREB 会泄露节点身份、拓扑、时间、链路能力和拥塞。与此同时,去程块以及交付/删除报告的返程副本,都要在每个参与节点被修改。对这些持续变化的字节,无法维持端到端完整性或机密性。BIB 或 BCB 只能逐跳应用:当前转发节点是安全源,下一节点是接受者。
转发报告副本生成后不再改变,报告节点可以为它提供更强的来源保护。但那只加强了一条自述的出处,不能认证整条路径。草案因此明说:hop-record 没有端到端认证,只能用于诊断,绝不能成为路由或访问控制的输入。
返程流量也存在激励风险。BPv7 的 report-to EID 在这里不能充当被认证的来源身份;伪造探测可能把放大的报告导向第三方。记录上限、报告大小边界、速率限制与省略不匹配报告的权限能降低放大,却不能把地址字段变成身份证明。
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance