
档案
简报
简报档案页面汇集了人物、公司、机构等实体的情报,帮助读者对比BTW.MEDIA报道中的相关主体。通过该页面,读者可以对比公开档案、相关事件、证据材料、角色变动、运营足迹、治理风险、组织联系以及市场关联性,同时将机构与人物记录同普通新闻时间线区分开。读者能理解新闻标题背后的主体、支撑档案的证据,以及使该档案具有重要影响的基础设施或市场关系。也可以看到档案所代表的主体是谁或是什么、依据哪些公开来源、它如何与公司、市场、治理机构或事件连接,以及随着主体演进,哪些变化值得持续关注。

IETF
固件清单能签名,目标设备未必认识其中的可选指令
SUIT 更新管理草案的最新修订把一个容易被忽略的问题留给具体部署:向某批设备投递之前,谁能证明它们实现了清单所依赖的可选扩展?签名有效与设备具备相应能力,是两项不同的判断。
案例档案
后继密钥等满了三十天,验证器却没有共用一只时钟:RFC 9691
运营看板上的第 30 天已经到了,验证器群体里却可能同时存在第 30 天、第 12 天、刚刚开始和从未计时四种状态。RFC 9691 给 RPKI 信任锚换钥提供了严谨路径,但它没有把分散运行的依赖方变成一台同步机器。
IETF
证书仍覆盖这个号码,不代表这通电话值得信任
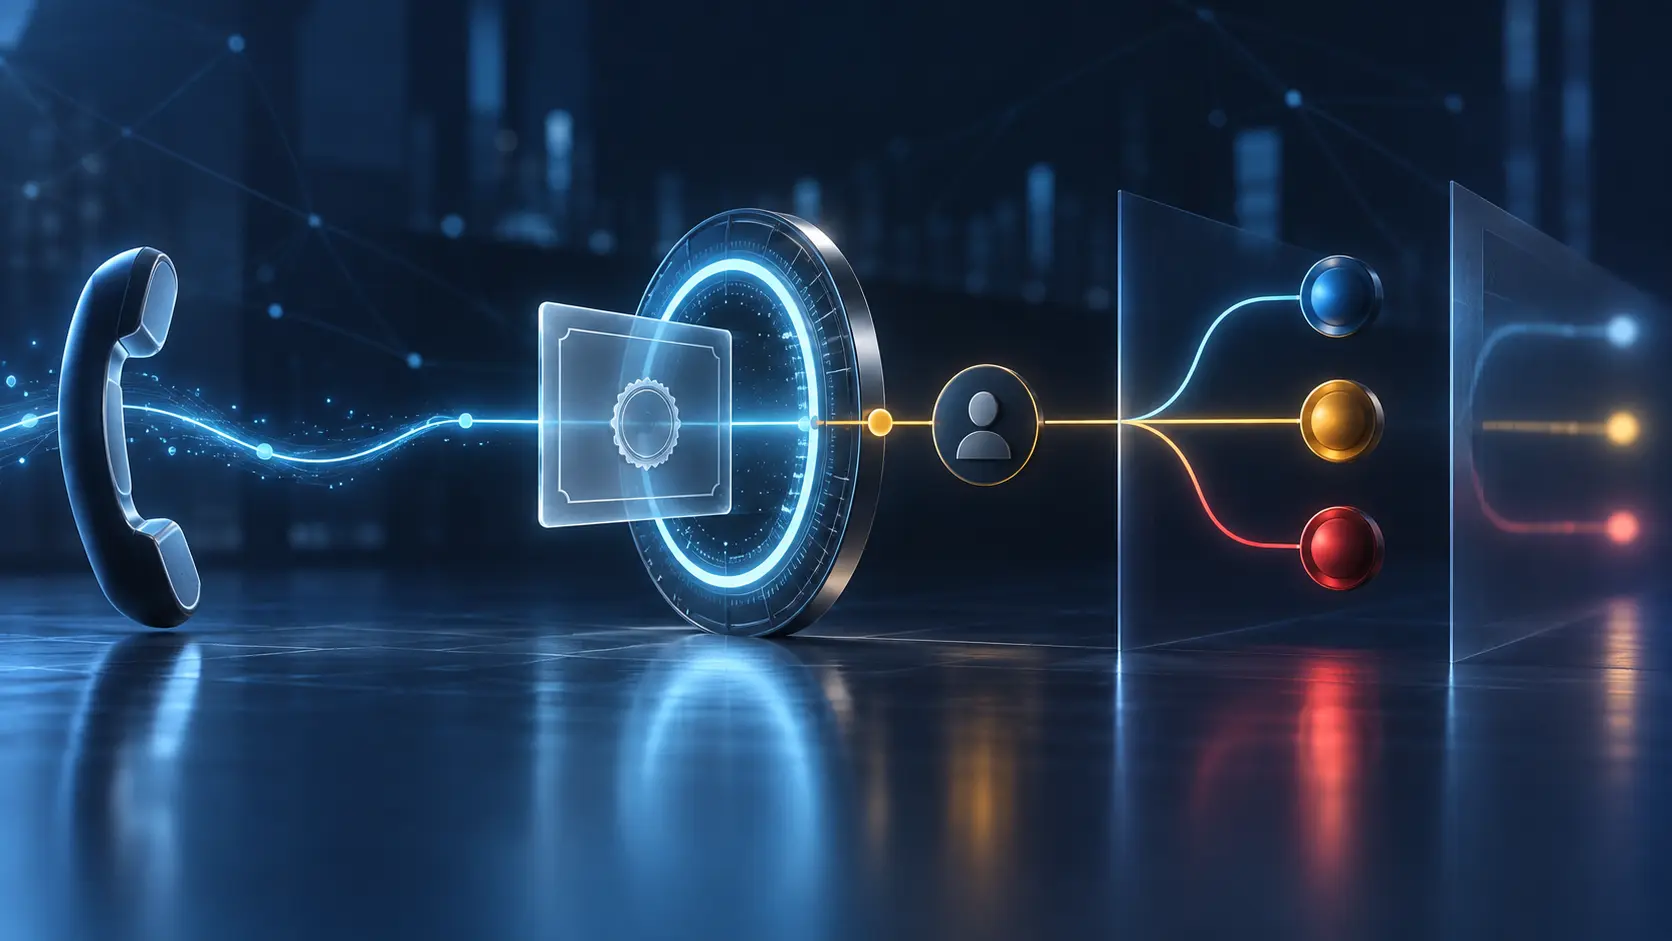
STIR 的 OCSP 扩展解决的是一个常被忽略的窄问题:证书没有被撤销时,来电号码是否仍在它的授权范围内。它给验证方增加了一张更及时的回执,却没有替运营商判断来电者是谁、意图如何,更没有替用户决定是否照办。

IETF
SR 策略规模测试通过,不等于 ECMP 性能达标
一份设备报告若只写“支持大量 SR 策略,并通过 ECMP 测试”,采购方很容易读出一个并不存在的速率承诺。IETF BMWG 9 月 22 日修订的草案恰好把这种混淆划出了边界:多路径在规模测试中被核验能否工作,性能基准却不在该项测试范围内。

案例档案
证书里有密钥,不等于接收方已经点头:RFC 9690
证书可以证明“这是一把怎样的 RSA 公钥”,却未必回答“接收方今天是否愿意用这把钥匙接收 RSA-KEM”。RFC 9690 把这条常被自动化系统抹平的边界写得很清楚:密钥标识、能力声明、具体算法组合和实际解封装,必须分别留证。
欧洲与中东区域 ISP
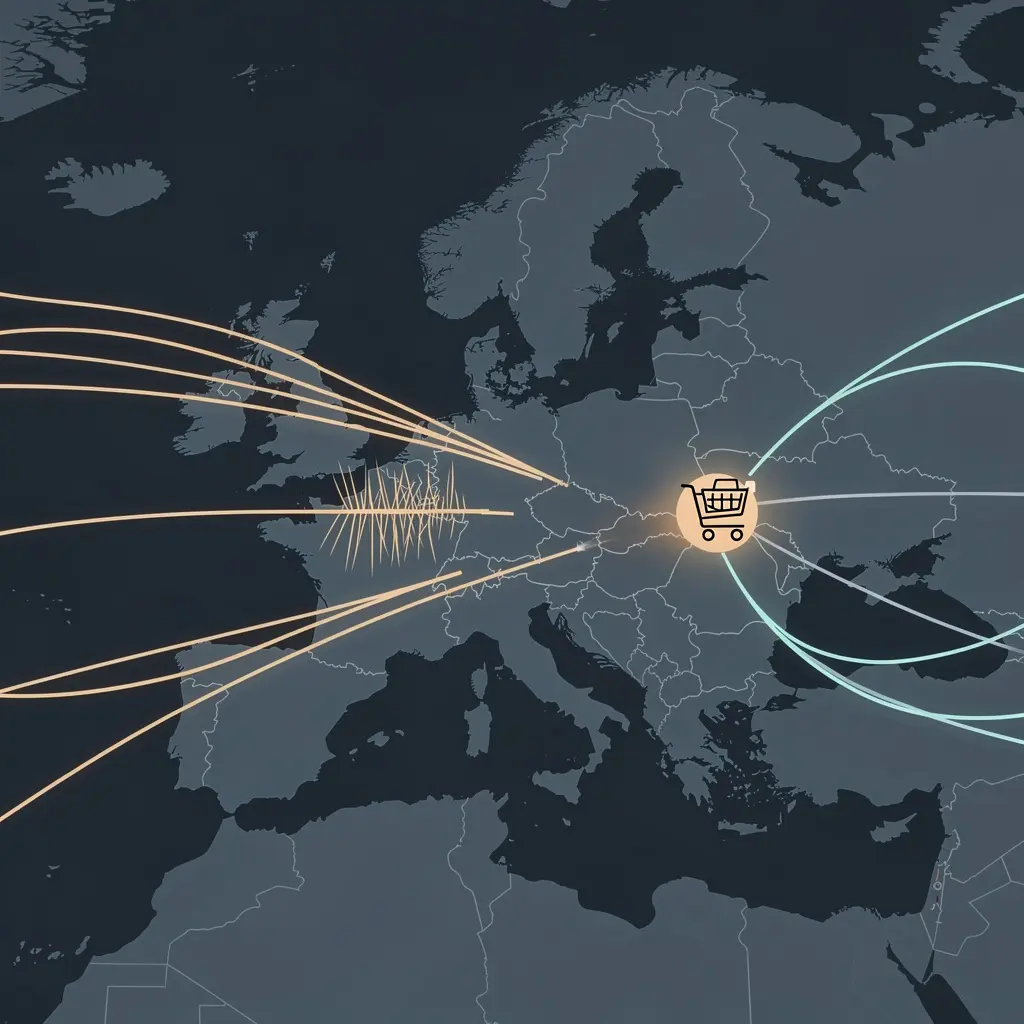
DFINFRA 与 AS210860:登记联系对象失联之后,谁来负责修复这份过期记录
DFINFRA 与 AS210860:登记联系对象失联之后,谁来负责修复这份过期记录 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。欧洲与中东区域 ISP情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
LAKE 的 AuthKEM 新稿删去“四条消息换取身份暴露”的捷径
设备握手少走一步,代价可能是把谁在发起连接提前告诉旁观者。IETF LAKE 工作组 9 月 28 日的 AuthKEM 修订稿不再保留这种四消息变体,而是把五条消息列为必经流程;但这仍是草案,不是已经落地的安全承诺。

案例档案
一条 LSP 穿过两套控制平面:RFC 9689 的迁移代理边界
凌晨割接结束后,Node3 同时背着两本账:向左,它仍要解释 LDP 或 RSVP-TE 的信令状态;向右,它又要承接 PCECC 下发的逐节点标签指令。数据包看到的也许是一条连续路径,运维团队面对的却不是一笔连续交易。
拉丁美洲与加勒比数据中心
AI BRAZIL TECHNOLOGIES & DATACENTER LTDA:市政合同在增长,网络仍是单一 /22 存根
AI BRAZIL TECHNOLOGIES & 数据中心 LTDA:市政合同在增长,网络仍是单一 /22 存根 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。拉丁美洲与加勒比数据中心情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
IETF
服务器把文件标为不可缓存,客户端仍须真正照做
NFSv4.2 即将获得一种标准信号:服务器可以告诉客户端,某个文件不适合把数据长期留在本地缓存。这个信号的价值恰在于边界清楚——它记录要求,却不冒充执行结果。
亚太区域 ISP
缅甸小型LIR的问责接口:名义上仍在运转,控制者仍不可验证
缅甸小型 LIR 的问责接口:名义上仍在运转,控制者仍不可验证 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。亚太区域 ISP情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
BGP 最优路径草案遭早期审查:转发检查失败后,路由怎么办
路由表里有下一跳,不代表选定的数据平面真能把包送过去。IETF 一份早期审查抓住了更深的问题:即使做了转发检查,草案也尚未说清失败结果怎样改变最优路径资格。
IETF
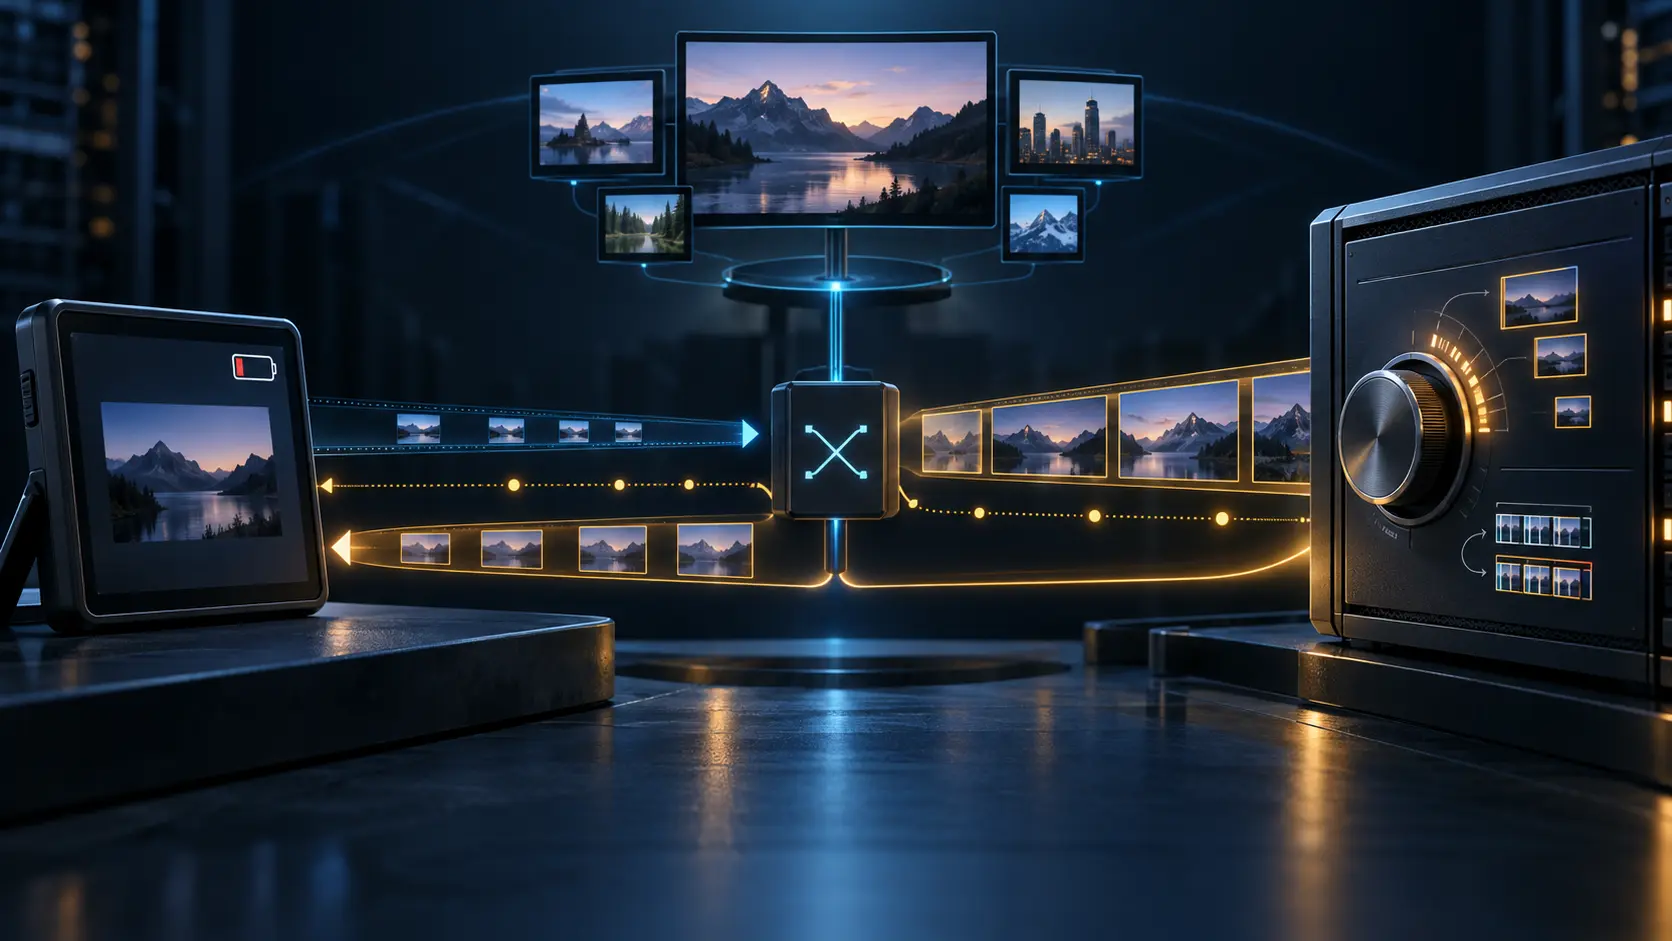
电量由接收端消耗,画面却仍由发送端决定
视频会议还剩四十分钟,笔记本的电量却只够二十分钟。IETF 一项已获批准、正在等待 RFC 编辑发布的机制,允许接收端请求降低帧率或分辨率。它没有把编码器的控制权交给接收端,却第一次让“谁承担设备代价、谁决定视频参数”这组关系以标准消息留下记录。

案例档案
算法名称没变,证据却被“规范化”掉了:RFC 9688 的参数存在性边界
一次归档迁移可以在不改动 OID、不改动密钥、也不改动界面标签的情况下,改变一份 CMS 对象的协议含义。关键不在 SHA3 这个名字,而在解码器最容易抹平的细节:参数字段究竟应当缺席、应当出现 `NULL`,还是必须携带一段精确的 customization 字节。

IETF
HPKE 拟取代 RFC 9180,却没有接走两种 Auth 模式
一份标准可以更新引用,却不能替应用回答“我依靠哪一种发送方身份保证”。进入 IESG 审议的 HPKE 继任草案,让这道兼容边界变得具体。

欧洲与中东云服务
不再发言的自治域:AS210972 与“Tideo Administration”责任缺口
一个丹麦小运营商的 RIPE 角色对象在业务关闭、路由休眠之后仍然留在注册库里,而它的管理联系人字段指向的不是一个具体的人。

IETF
设备证明了密钥,证书仍不能证明设备持续健康
IETF 已批准的 ACME 设备证明扩展,可以把一次证书申请与具体设备或安全硬件模块连接起来。这是一张有价值的签发凭据,却不是设备当前健康、当前归属或后续每次用钥行为的实时证明;最终证书甚至可以有意不公开当初用于授权签发的硬件身份。

案例档案
路由仍在,不代表那名监听者还在:RFC 9685 的最长有效期边界
RFC 9685 允许多个低功耗节点订阅同一个组播或任播地址,路由器则把逐来源状态合并成一条上游通告。共享路由可以因为最长的有效期继续存在;它并不能替某个已经过期、掉电或丢失状态的监听者证明可达,更不能证明应用收到数据包。

报道
APRICOT 2027 Fellowship 申请禁止由 AI 代写
本轮申请要求候选人用自己的语言说明技术与社区工作。申请将于香港时间 10 月 12 日 23:59 截止。

IETF
源地址过滤器无法独自发现自己判错了
一台边界路由器可以依据本地表项放行或丢弃报文,却未必知道结果是否正确。进入 IESG 最后征求意见阶段的 SAVNET 草案,把查错所需的反馈放在了网络之间。