
档案
简报
简报档案页面汇集了人物、公司、机构等实体的情报,帮助读者对比BTW.MEDIA报道中的相关主体。通过该页面,读者可以对比公开档案、相关事件、证据材料、角色变动、运营足迹、治理风险、组织联系以及市场关联性,同时将机构与人物记录同普通新闻时间线区分开。读者能理解新闻标题背后的主体、支撑档案的证据,以及使该档案具有重要影响的基础设施或市场关系。也可以看到档案所代表的主体是谁或是什么、依据哪些公开来源、它如何与公司、市场、治理机构或事件连接,以及随着主体演进,哪些变化值得持续关注。

IETF
源地址过滤器无法独自发现自己判错了
一台边界路由器可以依据本地表项放行或丢弃报文,却未必知道结果是否正确。进入 IESG 最后征求意见阶段的 SAVNET 草案,把查错所需的反馈放在了网络之间。
IETF
BIER Ping 报告转发成功,一个缺失出口仍可能藏在位图里
2026 年 9 月 21 日,IESG 批准 BIER Ping 进入 Proposed Standard。它让组播转发层能够给出更精细的答复,却也暴露了一个容易被仪表盘抹平的事实:一个出口回报成功,不代表原始位图里的每个出口都已交账。

IETF
RSVP 最后一组认证密钥到期后,协议仍可能继续使用它
密钥期限通常被理解为一道截止线。但当替代密钥没有就位,直接切断 RSVP 控制消息也可能影响既有预留。正在征求意见的 IETF 草案保留了一条例外路径:继续认证,不让到期状态悄悄变成“从未发生”。

案例档案
Quote 验签通过,机框里却还有一颗没被问到的 TPM
RFC 9684 让验证方通过 YANG RPC 向网络设备发出新鲜 nonce,选择 PCR,并取回 TPM Quote 与测量日志。它解决的是证据如何被请求和表达,不会自动说明哪颗 TPM 对应哪块组件、基线是否当前、谁有权作出隔离决定,以及决定是否真正改变了网络。

IETF
C509 压缩了证书,不能压缩“签了哪些字节”
一张证书从 DER 换成更短的 CBOR 表示,传输负担可以下降;验证者面对的却不是“看起来相同”的文字,而是一段必须准确界定的签名对象。IETF 最新的 C509 草案修订,把这条边界写得更具体。

IETF
没有标准冲突,不等于工厂密钥有了安全评级
IESG 已确认,一份关于制造商预置密钥与信任锚的 IRTF 分类法不存在阻碍发布的标准冲突。它解决的是发布路径问题。五种制造方法谁更安全、某批设备的私钥是否真的未曾外泄,仍须另行举证。

案例档案
文件下载成功,RRDP 会话却必须因跨源而作废
RFC 9674 把 RRDP 通知文件的权限边界落在一个可计算的三元组上:scheme、host、port。即便主机名看起来没变,只要端口改变,Snapshot、Delta 或重定向目标就可能越过 origin。这个检查决定“能否从那里取”,却不回答“取到的 RPKI 对象是否有效、路由器是否收到、流量是否改变”。
报道
AFRINIC 记录 Fliber 向 Level 7 转让四个 IPv4 地址块,BGP 起源随后变化
AFRINIC 的转让文件记录了一笔发生于 9 月 24 日的四前缀事件;RIPE NCC 路由采集器后来观测到起源 AS 改变。两套记录能拼出时间顺序,却不能证明转让导致了路由变化。

案例档案
网页调用 API,不代表浏览器已经授权
网页代码能发起请求,却不能仅凭这个动作证明浏览器放行了什么。W3C 安全兴趣组在一份威胁模型草案中重新绘制了最上层的流程,恰好把“提出要求”和“作出调解”分到了两边。

IETF
一个收件人解开了 JWE,收件人策略却仍未完成
多收件人 JWE 可以在一条路径验证成功后交出明文。HPKE 新规范把这条成功路径说得很清楚,但“有人能解开”与“所有必须接收的人都能解开、且每条路径都符合组织政策”仍是两项不同结论。

案例档案
带选项的探测包到了终点,却没有证明沿途任何一台路由器处理过它
RFC 9673 允许路由器在不伤害整体转发能力的前提下,按本地配置选择性处理 IPv6 Hop-by-Hop 选项。A/B 探测成功只能说明一组字节在某个时刻穿过了一条路径;它不能替沿途每个节点签署“已经执行选项”的收据。
案例档案
YAML-LD 新增安全提示:格式合规不替解析器担保
一份看似简短的关联数据文件,进入程序后可能膨胀为庞大的内部结构。W3C 最新草案把这一风险说得更清楚,但怎样限制解析行为,仍是接收方自己的决定。

IETF
SATP 最终回执很清晰,断开的却是可移植恢复链
一笔跨网络资产转移结束时,SATP 能留下签名完整、前后相扣的网关消息。若网关在不可逆阶段崩溃,替代进程应从哪个持久状态继续,却还不能仅凭这套共同协议回答。

案例档案
维护权已经移交,现场 Wi-Fi 却没有因此多出一条升级记录
RFC 9672 把 OWE 的后续维护与发展交给 IEEE 802.11 工作组。这解决了“今后由谁修改规范”的制度问题,却没有回答任何一台接入点正在运行哪份文本、哪版固件、哪组测试和哪项配置。

IETF
JOSE 把三项安全目标放到注册门口,但门后仍不是部署结论
这次 JOSE Last Call 最值得关注的内容,并不是标题里的两种旧算法,而是三个看似生硬的密码学缩写。它们试图把“看起来可信”改造成可追问的注册审查标准,同时也暴露出一条不能跨越的边界:算法通过注册审查,不等于任何一套运行系统已经安全。
案例档案
日历没有新增事件,不代表自动化失败:RFC 9671 的安全拒绝边界
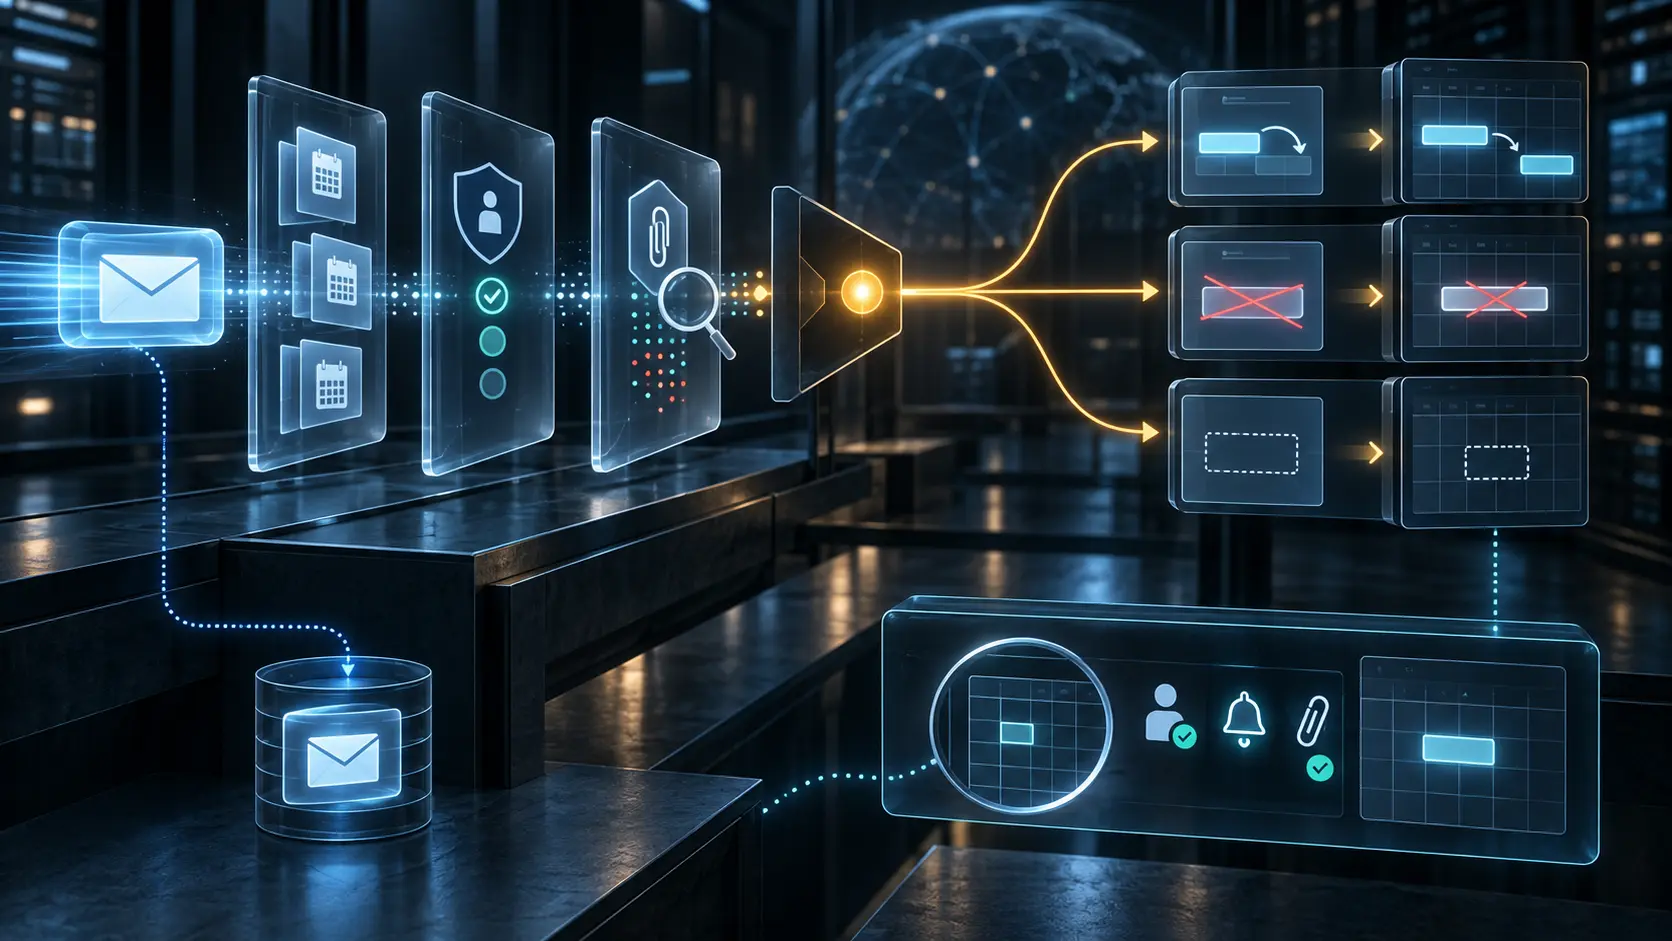
RFC 9671 让 Sieve 能处理邮件中的日历附件,也让 `:updatesonly` 明确拒绝不存在的 UID。对管理者而言,真正重要的不是“是否采取动作”,而是系统能否证明为什么应当改变、为什么必须拒绝,以及最终留下了什么状态。
案例档案
GPC 支持声明不能充当个人隐私请求的处理凭据
浏览器发出拒绝出售或分享数据的信号,网站公布支持 GPC 的声明,数据随后怎样流转:这是三件不同的事。W3C 最新工作草案把前两件事写得清楚,却没有把声明变成第三件事的证明。

亚太地区云服务
NxtGen:仍在运转的印度云平台,与悬而未决的融资叙事
围绕班加罗尔数据中心与云服务商 NxtGen 数据中心 & Cloud Technologies Private Limited 的公开记录呈现出一种反差:平台本身在持续交付算力与云服务,而其 2025 年融资故事却交织着相互矛盾的报道与一条被标记为"已取消"的记录。本篇简报梳理哪些事实站得住脚、哪些仍存争议,以及读者应当如何据此判断这家企业的真实处境。

IETF
一个网络功能,四种安全职责:RFC 9509 留给运营商的证书组合选择
5G 核心网里的证书不是一张笼统的“可信证”。同一个网络功能可能要建立 TLS、签署客户端断言、处理 SEPP 间的加密 JSON,还要依赖 OAuth 访问令牌。RFC 9509 为后三项补上了用途名称,却没有替运营商决定它们是否共用证书。

案例档案
state 已经前进,接收者仍然不能执行那项操作
RFC 9670 为 JMAP 共享建立了统一的数据模型,却没有把所有数据类型压成同一种权限。`shareWith` 写入成功、state 更新和 `myRights` 返回,都只能证明各自那一层;真正的访问结果仍要用接收者的实际操作来闭环。