
档案
简报
简报档案页面汇集了人物、公司、机构等实体的情报,帮助读者对比BTW.MEDIA报道中的相关主体。通过该页面,读者可以对比公开档案、相关事件、证据材料、角色变动、运营足迹、治理风险、组织联系以及市场关联性,同时将机构与人物记录同普通新闻时间线区分开。读者能理解新闻标题背后的主体、支撑档案的证据,以及使该档案具有重要影响的基础设施或市场关系。也可以看到档案所代表的主体是谁或是什么、依据哪些公开来源、它如何与公司、市场、治理机构或事件连接,以及随着主体演进,哪些变化值得持续关注。

IETF
OAuth 证明方被撤下后,已经发出的访问权怎么办
一家客户端的管理者发现某个证明方不应再代表它,便从元数据里删除了名字。这是必要的一步,却只处理了后续认证的一部分;缓存何时更新、既有授权何时结束,还得分别有人负责。

IETF
DTPC 让应用在网络发送今天之前删掉昨天
在时断时续、容量昂贵的链路上,旧状态未必值得继续占用传输机会。新 DTPC 草案允许应用在成包前替换队列中的过时数据;节省的是带宽,但作出删除判断的权力必须留下独立凭证。
欧洲与中东区域 ISP 趋势
ALPSiX列出的前三个待接入网络,早已出现在AAIX名录
一次启用仪式和一份“可接入”名单,还不能证明新增流量已经发生。要说明约 570 万欧元公共投资买到了什么,ALPSiX 必须与克恩顿州既有的 AAIX 网络基线作比较。

IETF
一张“无法判定”收据,先要说明谁关上了证据之门
一份新的个人 Internet-Draft 试图让“不足以证明”成为可复核的结果。两种可能情形在同一组证据下都站得住脚,形式证明便可以成立;但哪组证据能进门、哪种情形算可能,必须先由人作出选择。

IETF
BGP 找到了可达地址,却还没有测量真正承载报文的路径
一份新的 IDR 草案直指现代路由中的隐蔽错配:BGP 能到达的 `NEXT_HOP`,未必就是隧道、策略或 SID 最终使用的转发对象。它没有再发明一种通用度量,而是要求每次路径解析都守住同一条证据边界。

IETF
同一串行动标识,不能代替两本不同的验证规则
CAID 草案的新版本没有全面更换摘要算法,却收紧了哪些输入可以被验证。跨系统保存行动记录时,光留下标识字符串,不足以解释一次旧版通过、一次新版拒绝的来龙去脉。

报道
RIPE 93 获奖文章先通过了常规编辑审稿
9 月 22 日,RIPE Labs 公布了两项竞赛结果;但规则把常规编辑审稿放在评奖之前。页面所列的 11 篇文章是已发表的参赛作品,并非所有投稿。

案例档案
设备与控制器都听从了 DNS,却活在不同的地址世代:RFC 9726
一台设备拿到了制造商服务的新地址,策略控制器仍在守护尚未过期的旧地址。双方都正确查询了 DNS,防火墙也忠实执行了规则,合法更新却被判成越界。RFC 9726 揭示的不是一个配置小错,而是名称意图、解析视图与数据包裁决之间长期被隐藏的治理边界。

IETF
解析器披露了例外,但没有为答案作保
一种新的 DNS 信号可以告诉客户端:解析器曾对某个名称暂停验证。这份坦白很有价值,却不是答案真实性的印章,也不能替运营方的决定辩护,更不能证明应用最终抵达了安全服务。

IETF
AAuth Events 把消息交给代收方,也把可见性带给代收方
首版 AAuth Events 草案为无法持续在线的智能体设置了一个常在线收件处。它让资源方知道消息已被妥善存放,却没有让资源方知道智能体是否及时收到;代收的同时,服务方也看见了原本尽量不向它暴露的资源关系。

IETF
父区承认这里有边界,却没有替私网承诺一条路
一条拟议中的 DNS 约定,让公共父区可以声明某个子区存在于另一套命名空间,同时不虚构任何可从公网抵达的权威服务器。空目标最重要的价值,不是“指向哪里”,而是把父区知道什么、又不知道什么说清楚。

IETF
两张各守上限的授权票据,仍可能花掉同一笔预算
一份新的 AAuth 探索性草案把支出上限写进单张授权令牌,并交给实际计费的服务执行。真正容易失守的却是发令牌的上游:几项任务同时获批时,同一份可用额度有没有被重复许诺?
案例档案
签名能证明谁说了什么,却不能替资源服务器决定现在该做什么:RFC 9701
一份 JWT 内省响应可以把授权服务器、接收方和签发时刻牢牢绑定在同一组字节上。它仍只是决策输入:令牌是否适用于本次操作、证明是否抗重放、数据能否披露、请求是否执行成功,都有各自的权力边界。只有逐层保存收据,系统才能说明一次“允许”究竟来自谁,又在哪一层真正生效。
IETF
DNS 响应省掉了梯子,验证责任没有省掉
SigTag 让解析器声明自己已经知道某条带签名的 Merkle Tree Ladder,权威服务器因而可以只返回精简签名。它减少的是重复传输,不是验证环节。缓存是否真实存在、是否绑定正确签名者、失败后怎样取回完整证明,仍需各自留下证据。

IETF
同一份有效签名,为何仍会有两种采信结论
一份供代理执行高后果操作的凭据,可能通过密码学检验,却不在某个执行方的信任范围内。新修订的个人互联网草案把这两个结论拆开,也把证据充分与真正授权留在不同的决策位置。

IETF
证书变小了,信任判断没有
证书变小了,信任判断没有 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。IETF情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

案例档案
注册表给格式命名,执行器才决定身体收到什么:RFC 9695
一份触觉文件可以拥有完全正确的媒体类型,也可以被正确交给触觉子系统,却仍在抵达身体之前变成另一种效果。注册表只负责公共名称,解析器、适配器、限幅器和执行器分别拥有后续决定。真正需要治理的,不是斜线左侧的名字,而是从名字到能量输出之间每一次没有被记录的翻译。
亚太地区云服务
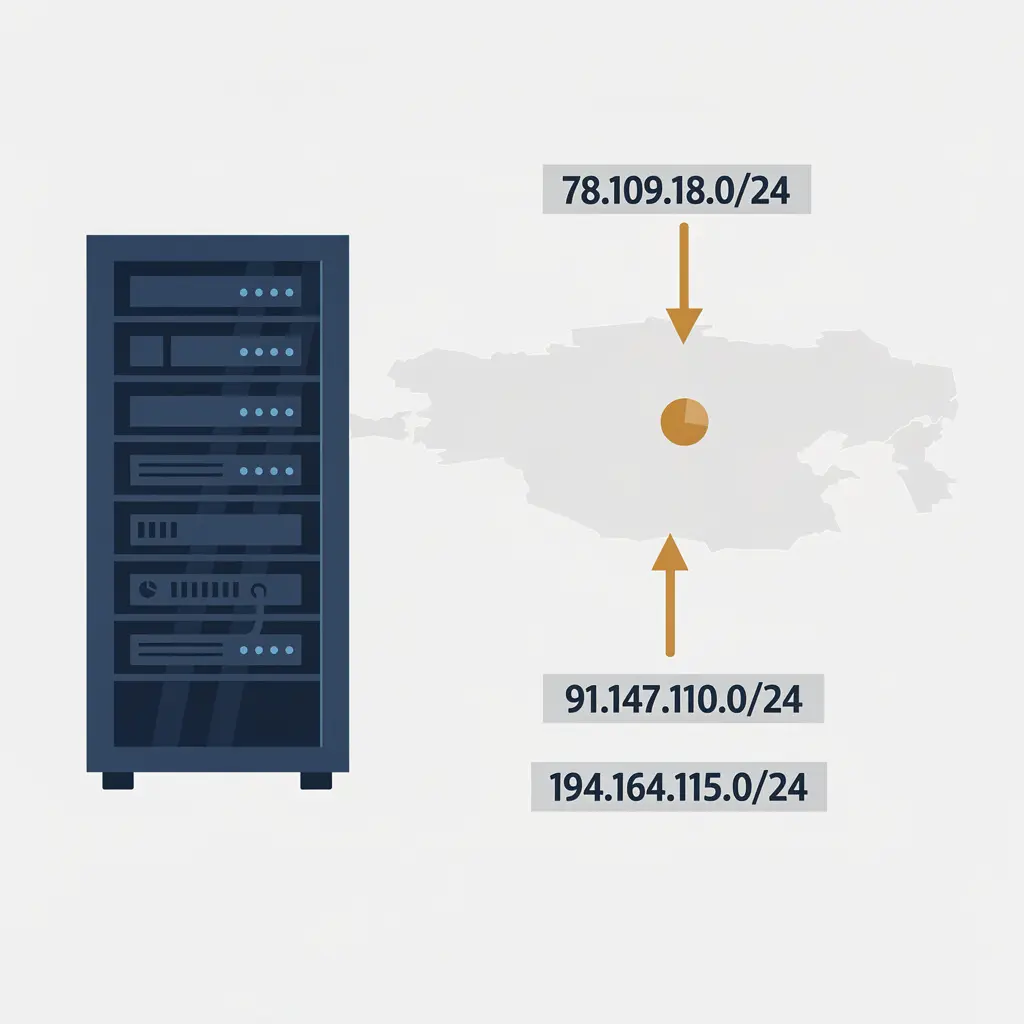
NovaCloud:一家“运营中”的云服务商应具备哪些可验证证据——AS209874 与 AS214789 的服务现实核查
NovaCloud:一家“运营中”的云服务商应具备哪些可验证证据——AS209874 与 AS214789 的服务现实核查 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。亚太地区云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
IETF
消息没变,也不能让经手的节点消失
一条委托请求穿过多个工作负载时,内容的连续性与参与者的完整名单不是同一份证据。WIMSE 新修订的一份个人草案,正把这个容易被忽略的差别写进可验证的链路设计。

IETF
固件清单能签名,目标设备未必认识其中的可选指令
SUIT 更新管理草案的最新修订把一个容易被忽略的问题留给具体部署:向某批设备投递之前,谁能证明它们实现了清单所依赖的可选扩展?签名有效与设备具备相应能力,是两项不同的判断。