
Основное направление
Безопасность
В фасете «Основное направление» значение «Безопасность» группирует публикации по основной предметной области. В одном месте собраны статьи, открытые источники, институты, компании, люди, региональные риски, операционные зависимости и рыночный контекст. Страница объясняет границы области, основных участников и источники, на которые стоит опираться при сравнении сигналов. Она помогает увидеть, как одна тема проявляется в событиях, профилях, изменениях рынка и долгосрочных инфраструктурных решениях.

Создатели
Правило Barry O’Donovan для CRA: роль зависит от продукта
На RIPE 93 разработчик INEX объяснил, почему Cyber Resilience Act может назначить одной организации разные роли для разных продуктов. Для сетевых операторов от этого зависит, кто отвечает за безопасность программной цепочки поставок.
Облачные сервисы Северной Америки
Fortinet обязалась купить комплектующие на $1,93 млрд. Прогнозный избыток оценила в $30,3 млн.
Компания бронирует детали для сетевых устройств задолго до того, как покупатель выберет конфигурацию. Выручка от оборудования ускорилась, а маржа уже показала цену памяти и складских резервов.

IETF
Запасной ключ ECH: кто отвечает за приватность при восстановлении связи
Проект подписанных обновлений напоминает: вернуть соединение и сохранить его условия приватности — не одна и та же задача.
Истории
В таблице APNIC по honeynet вышло 115%: не менее 2 869 IP попали на несколько датчиков
За неделю шесть ловушек APNIC увидели 98 958 уникальных IP-адресов источников. Но сумма строк по датчикам — 113 299 адресо-датчиковых записей. Разница доказывает: тысячи адресов появились в нескольких местах.
Лидеры
У Alistair Woodman уже 370 записей CVE — а публичных часов исправления всё нет
К 30 октября в официальном индексе Erlang Ecosystem Foundation значились 370 записей CVE с датой публикации в 2026 году против девяти за 2025-й. Woodman говорит, что ИИ ускорил поиск уязвимостей; дальше работу всё ещё должны выполнить сопровождающие пакеты.
Облачные сервисы: тенденции мира
Tenable выводит Hexa AI на ночную смену. Кто разрешает исправление?
По словам Tenable, Hexa AI продолжает находить уязвимые места и координировать их устранение, даже когда команда безопасности офлайн. В презентации для инвесторов команда утверждает действия, а Hexa исполняет; правила для каждой операции компания не раскрыла.
Национальные операторы связи: тенденции Африки
Кения насчитала 2,7 млрд киберсобытий. Что здесь считается?
Национальный центр KE-CIRT/CC сообщил о 2 696 335 021 обнаруженном событии за июль—сентябрь 2026 года. В отчёте есть итог и шесть точных подытогов, но нет определения события и связи между обнаружением, предупреждением, инцидентом и защищённой услугой.
Лидеры
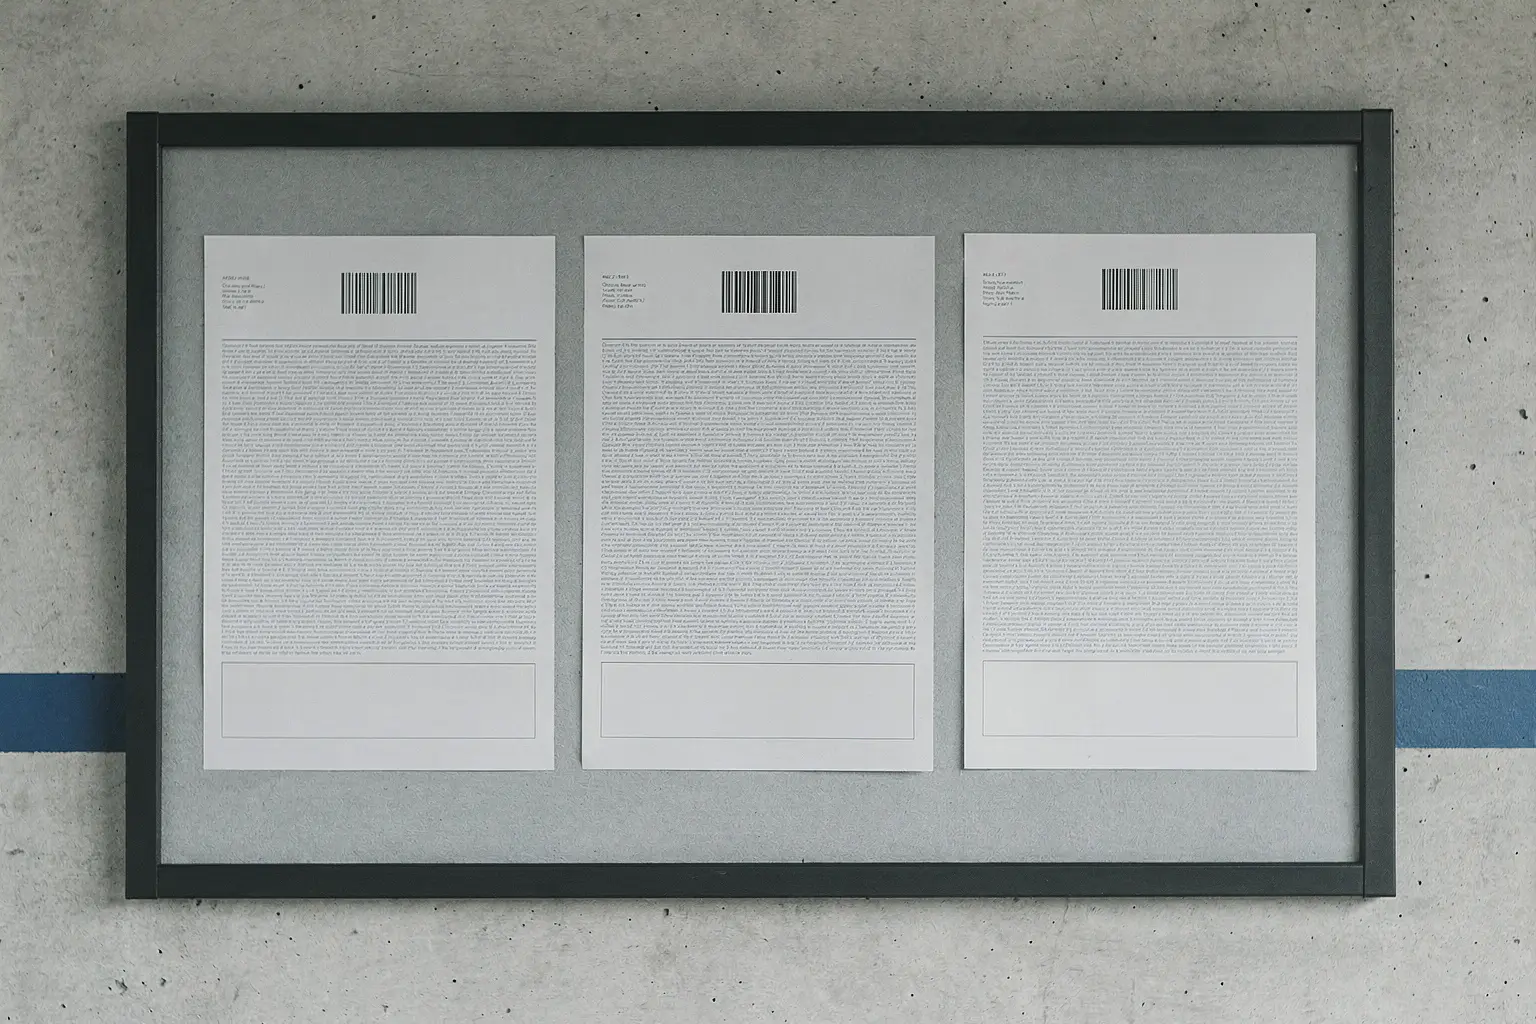
Серия датированных уведомлений без подписи: что опубликованный свод CERT-MU не устанавливает о Калиме Ахмеде Усмани
Национальная группа реагирования на компьютерные инциденты Маврикия опубликовала в 2026 году три датированных технических документа: заметку об уязвимости, предупреждение и оповещение безопасности. У каждого есть номер, класс документа и дата. Ни в одном не названо имя человека.…
Досье
CrowdStrike и Channel File 291: «контроль есть» — ещё не доказательство
Rapid Response Content доставляется на машины за минуты и разбирается в ядре операционной системы. CrowdStrike описал, что именно сорвалось, и перечислил добавленные проверки. Вопрос этой статьи проще и неприятнее: что из перечня подтверждено не заявлением, а проверкой.
Облачные сервисы: тенденции Европы и Ближнего Востока
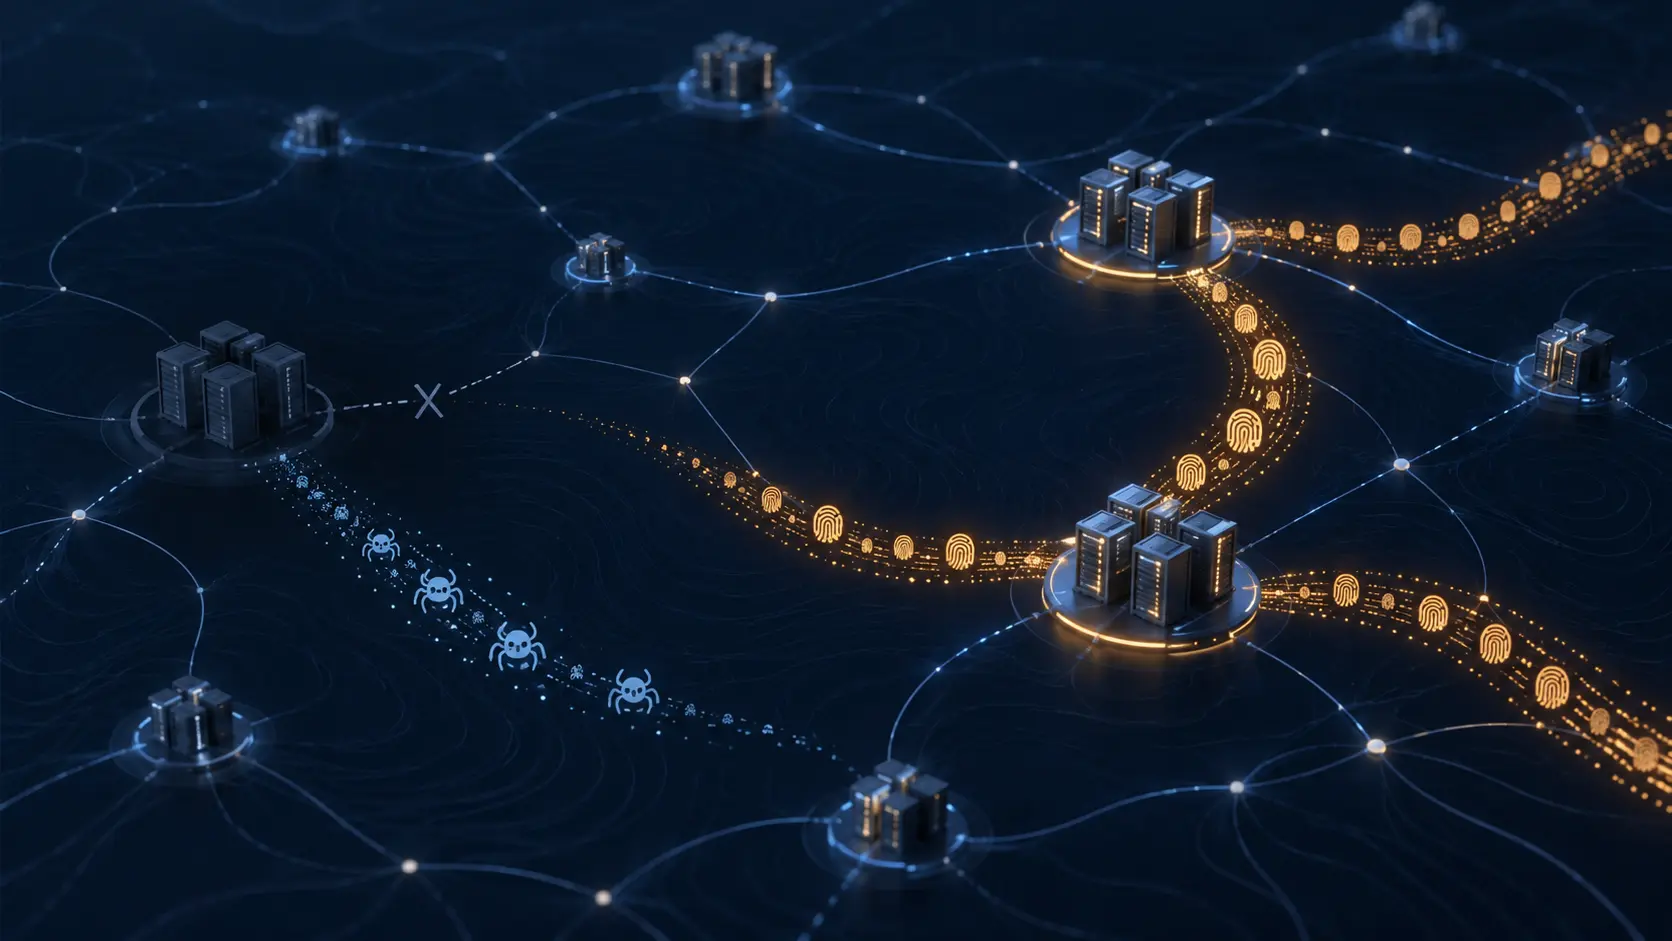
Сеть Yandex потеряла трафик. Клиент не обязательно потерял проблему
Новостному сайту стало не хватать поискового обхода, а у клиента из сферы азартных игр подозрительные запросы появились через других хостеров. Сбой сети по-разному отразился на том, что получали сайты.
Облачные сервисы Северной Америки
Предложение Proofpoint о покупке Varonis проверит связь угроз и доступа к данным
Оповещение о риске становится полезным, когда можно установить, кто или какой агент действовал, к каким данным он имел доступ, какое разрешение открыло этот путь и изменило ли реагирование уровень риска. Proofpoint рассчитывает сблизить эти элементы благодаря покупке Varonis.…

Истории
На FIRST при LACNIC 46 CEDIA оставит критические решения CSIRT за людьми
В программе на 21 октября заявлен доклад о DALIA: ИИ поможет CSIRT сортировать и сопоставлять сигналы, но критические решения и сдерживание инцидентов останутся за людьми. В открытом описании не объяснено, как этот предел обеспечивается.

IETF
Правило совпало. Другая реализация увидела другой текст.
Байты письма и Sieve-скрипт могут остаться прежними, а результат после миграции измениться. RFC 5173 оставляет реализации выбор поверхности: сырой недекодированный body, выбранные MIME-части или извлечённый best-effort текст. Именно поверхность, а не слово само по себе…

IETF
Дочерний токен был действителен. Но полномочие должна была доказать вся цепочка.
Безупречная подпись дочернего OAuth-токена подтверждает действие одного ключа, а не право на операцию. Это право возникает только тогда, когда доверенный корень, каждый переход, каждое сужение, актуальный статус и локальная политика ресурсного сервера образуют один непрерывный…

IETF
Производитель подписал новые корни доверия. Сервер доставки всё ещё не был аутентифицирован.
Заводской ключ может разрешить устройству принять пакет операционных CA до того, как оно узнает сервер EST. Но подпись относится к объекту, а не к соединению: локальная политика, новая сессия, регистрация сертификата и работа сервиса требуют отдельных решений и доказательств.
IETF
Литерал выглядел точным. Среда всё ещё выбирала его смысл.
Хеш-подобный литерал производит впечатление завершённого доказательства: видны алгоритм, данные и аккуратная запись. Но до появления значения среда разрешила имя расширения, загрузила конкретный код, применила параметры и локальный список разрешений. Точность записи не устраняет…
IETF
Вставка прошла успешно. Публичный DNS ещё ничего не подтвердил
Зелёное сообщение в панели может означать лишь то, что оператор принял и применил пакет. Авторитетные серверы, вторичные копии, рекурсивные кэши и сервис, ради которого менялась запись, живут дальше по цепочке доказательств.

IETF
Подпись проверилась. Полномочие ключа осталось в таблице партнёров
Самая опасная ошибка при ротации AS2 не обязана выглядеть как криптографический сбой. Канал может быть защищён, имена совпасть, MDN подписаться, MIC сойтись — и всё же новый ключ окажется в строке не того партнёра.

Досье
Отделяемая подпись воспроизвелась. Доказательство всё ещё было неполным
Новый тестовый вектор создаёт убедительный момент: байты совпали, обе математические проверки дали ожидаемый результат, сборка стала зелёной. Но 1 октября 2026 года у восьми новых чисел OpenPGP оставалась ещё одна граница. Ревизия 05 рабочего проекта называла их 37–44, а…

IETF
Ключ ACME сменили. Вчерашнее DNS-разрешение всё ещё действует
Новая редакция постоянной DNS-проверки ACME отделяет ротацию учётных данных от отзыва полномочия. Старый закрытый ключ уже не подпишет запрос, но отпечаток его открытой части может продолжать поддерживать ранее полученную авторизацию.