
Кратко
- В заявлении от 24 августа IAB предлагает строгие архитектурные условия: раскрывать минимум данных, исключить связывание между сайтами и центральные хранилища, не ослаблять шифрование, сохранять совместимость и не закреплять преждевременно один механизм.
- Публичная запись «от мандата к механизму» должна раздельно показывать, кто определяет правовую цель, консультирует по архитектуре, выдаёт и проверяет сигнал, контролирует данные, оценивает результат и обеспечивает исправление и обжалование.
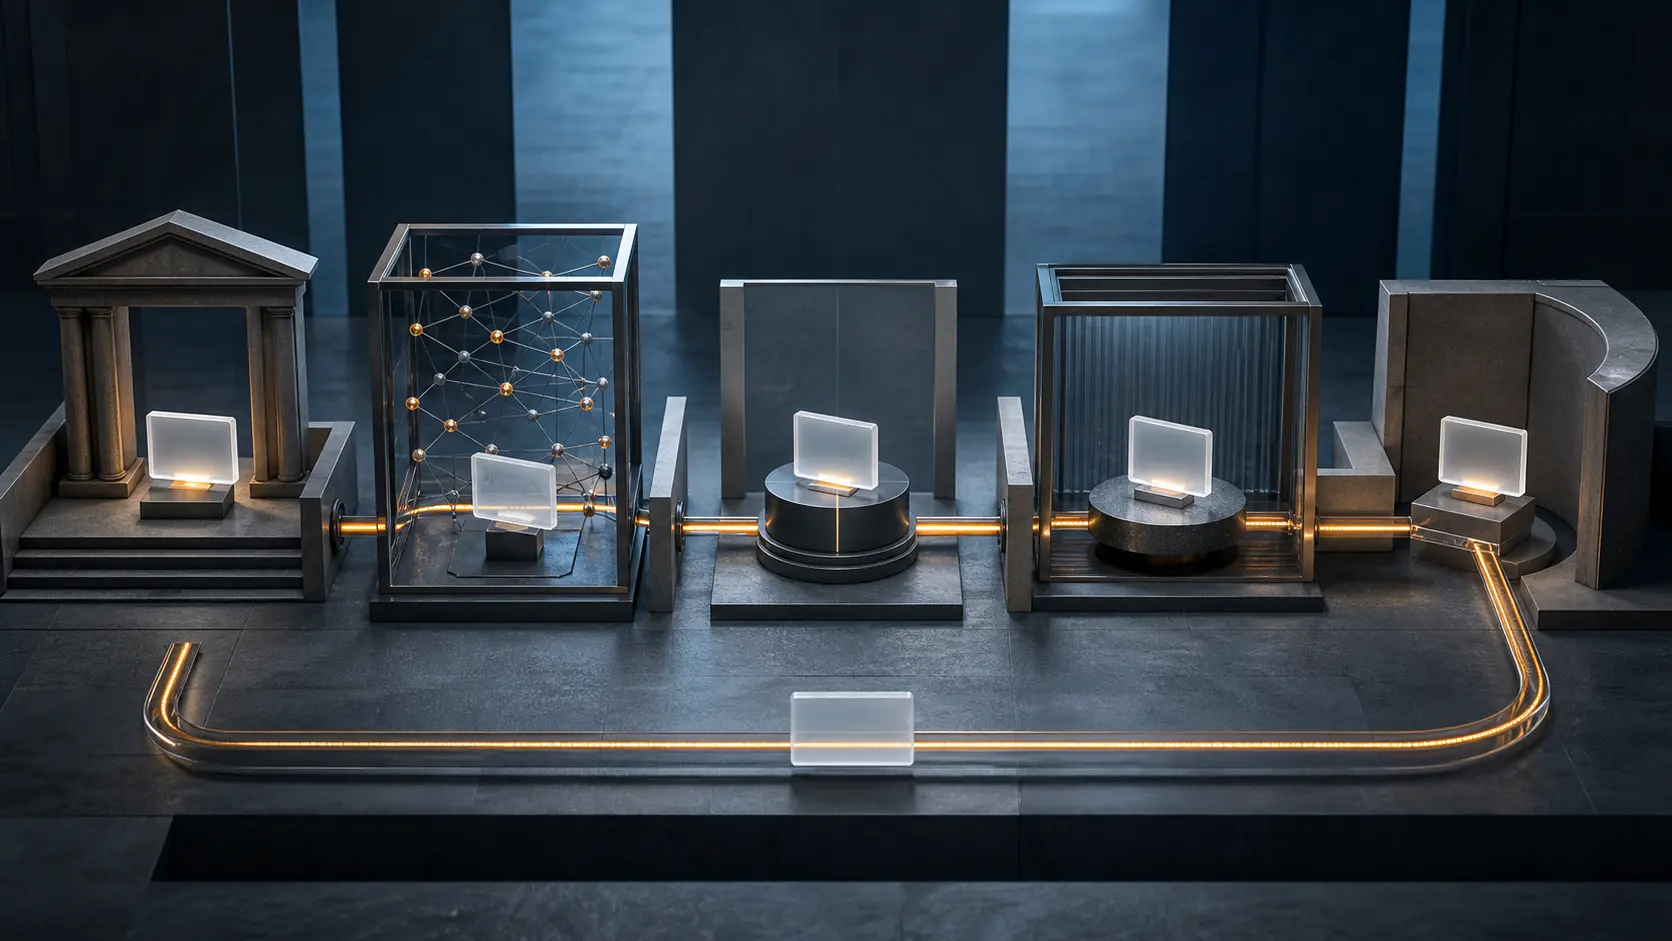
Ошибка показывает реальную цепочку власти
Пока проверка срабатывает, она выглядит одной функцией интерфейса. Ошибка обнаруживает как минимум пять отдельных контуров управления. Правовой контур определяет, какой контент или функция ограничены, для кого, на какой территории, с каким порогом и исключениями. Архитектурный контур решает, где проходит проверка, какой сигнал передаётся и какие зависимости возникают. Контур реализации распределяет действия между эмитентом, устройством, операционной системой, браузером, сетью и сервисом. Контур обеспечения качества измеряет точность, устойчивость, надёжность, справедливость, конфиденциальность и безопасность.
Контур правовой защиты исправляет ложную классификацию, сломанную учётную запись, недоступный процесс или незаконный отказ.
Сведение этих ролей к слову «решение» скрывает полномочия. Закон начинает казаться самоисполняемым. Коммерческая конструкция поставщика выглядит неизбежным следствием нормы. Сервис считает, что передал ответственность подрядчику. Техническая рекомендация многократно цитируется и постепенно приобретает звучание публичного разрешения.
24 августа 2026 года Internet Architecture Board опубликовал заявление об ограничениях по возрасту и безопасности в Интернете. Документ прямо разделяет цель защиты детей и признаёт срочность, которую ощущают семьи и политики. Затем IAB предупреждает: некоторые подходы могут концентрировать чувствительные сведения, ослаблять конфиденциальность, создавать давление на шифрование, подталкивать молодых людей к более опасным обходным средствам, закреплять посредников и фрагментировать доступ между юрисдикциями.
Именно так архитектурный орган приносит общественную пользу. Он показывает системные издержки до того, как закупки, сертификация и сроки исполнения сделают зависимости устойчивыми. Однако заявление не является законом, актом регулятора или судебным решением. Эта граница не обесценивает экспертизу. Она не позволяет экспертизе незаметно превратиться в принуждение через цепочку ссылок.
Семь свойств не равны одобрению системы
IAB называет семь свойств рабочего механизма. Он должен раскрывать лишь минимальный возрастной сигнал для конкретной цели, не сообщать об активности пользователя, не создавать сигналы, связываемые между сайтами, и не показывать организации, установившей возраст, где был использован атрибут. Он не должен создавать централизованное хранилище чувствительных сведений или иные значительные издержки для пользователей любого возраста. Интерфейсы должны быть открытыми, совместимыми и разработанными с участием разных сторон.
Это границы допустимой архитектуры, а не сертификат продукта. Они не выбирают поставщика, не определяют законный возраст и не доказывают, что конкретное внедрение защищает ребёнка. Система может выдавать только «да» или «нет» и не справляться с общим семейным устройством. Интерфейс может быть опубликован, но не допускать фактической замены эмитента. Сайт может не получать имя, а человек без подходящего документа — лишаться доступа. Метод может быть точным в лаборатории и не иметь работающей процедуры исправления в реальности.
IAB считает механизмы на устройстве пользователя наиболее перспективными при нынешней зрелости технологий. Оговорка принципиальна. «Перспективный» не значит «готовый», а нахождение на устройстве не означает автоматически контроль пользователя. В заявлении признаётся рычаг, который получают производители устройств и операционных систем. Отдельно требуется полноценная поддержка нескольких людей на одном устройстве.
Перенос проверки с сервера специализированной компании на телефон способен уменьшить часть рисков раскрытия и корреляции. Одновременно зависимость может перейти к магазинам приложений, аппаратным корням доверия, платформенным аккаунтам, восстановлению доступа и политике обновлений. Управление улучшается, когда такой перенос фиксируется как смена центра контроля. Оно ухудшается, когда посредника объявляют исчезнувшим лишь потому, что он изменил форму.
Полномочия IAB реальны, но ограничены
RFC 2850 возлагает на IAB надзор за архитектурой и долгосрочные технические обязанности. Поэтому Board должен участвовать в обсуждении, если публичное правило затрагивает шифрование, имена, маршрутизацию, прикладные интерфейсы или сквозные свойства Интернета. Но тот же документ не делает IAB парламентом, органом идентификации, отраслевым регулятором или судом.
Граница действует в обе стороны. Публичная власть не вправе считать архитектуру деталью, которую можно решить после политического выбора. Законно принятая обязанность всё равно способна породить наблюдение, концентрацию, уязвимость и фрагментацию. Техническая оценка не даёт права вето, но является доказательством при оценке эффективности и соразмерности.
Архитектурные органы, в свою очередь, не должны позволять превращать профессиональную компетенцию в подразумеваемый общественный мандат. RFC 9998 фиксирует совместный семинар IAB и W3C. Его участники помогают раскрыть риски и варианты, но не голосуют от имени детей, родителей, школ, сервисов или граждан государств. Трансграничный характер проблемы не создаёт мирового принципала.
Легитимная цепочка проходит два независимых испытания. Цель, охват и принуждение должны исходить от уполномоченной организации, отвечающей за права, соразмерность и контроль. Механизм должен отдельно выдержать проверку конфиденциальности, безопасности, устойчивости, совместимости и обхода. Успех в одном испытании не отменяет другое.
Европейская схема раскрывает незакрытые соединения
Проект Европейской комиссии показывает, что публичная цель и минимизация данных не обязаны противоречить друг другу. По опубликованной схеме человек получает доказательство возраста на основании признанного источника и позднее предъявляет сервису анонимное подтверждение. Комиссия утверждает, что после выпуска связь с поставщиком разрывается, сервис не получает идентифицирующих сведений, а эмитент не узнаёт место использования.
Это важные проектные обязательства. Комиссия также сообщает, что решение достигло функциональной готовности в апреле 2026 года, может адаптироваться государствами и рынком и поддерживает применение Digital Services Act. Следующим уровнем должен стать европейский режим с моделью управления и доверия, а также списками признанных поставщиков доказательств и решений.
Значит, публичный объект шире исходного кода. Нужно решить, кто вправе выпускать доверенный атрибут, кто подтверждает реализацию, как национальные варианты сохраняют совместимость, как поставщик входит в систему доверия и выходит из неё, как пользователь исправляет ошибку в исходной записи. Открытый код облегчает проверку, но сам не распределяет эти полномочия.
Ofcom делает явным ещё одно правило: регулируемый сервис остаётся ответственным за высокую эффективность проверки, даже если работу выполняет подрядчик. В рамке оцениваются техническая точность, устойчивость, надёжность и справедливость, а соблюдение правил конфиденциальности и защиты данных не считается предметом компромисса.
Это не позволяет ответственности исчезнуть при аутсорсинге. Однако сервис может зависеть от эмитента, которым не управляет, мобильной платформы, которую нельзя быстро заменить, признанного регулятором метода или данных под другой юрисдикцией. Публично должны быть видны и ответственный сервис, и зависимости, ограничивающие его выбор.
Блокировка добавляет ещё одного принципала
IAB рассматривает и вариант, при котором сеть блокирует сервисы без возрастной проверки. Определение цели может потребовать большей видимости трафика, создать давление на шифрование и фрагментировать доступ при несовместимых национальных требованиях. RFC 7754 даёт более широкий технический контекст блокирования и фильтрации.
Из этого не следует, что сеть никогда не может исполнить законное предписание. Вмешательство добавляет нового принципала и новые способы отказа. Кто определяет цель? Кто переводит предписание в адрес, имя, приложение или правило трафика? Как учитываются общая инфраструктура и избыточная блокировка? Кто может немедленно приостановить ошибочное правило? Как пользователь узнаёт причину? Куда обращается ошибочно классифицированный сервис?
Слово «соответствие» не отвечает на эти вопросы. Словосочетание «техническая реализация» также не устраняет публичную власть в точке отказа. Оператору, способному задеть несвязанные ресурсы или раскрыть защищённые характеристики трафика, нужны ограниченный мандат, проверяемая запись и соразмерный путь исправления.
Необходимая запись от мандата к механизму
Публичные источники содержат принципы, спецификации, критерии регуляторов и отчёты о применении. Они не образуют единого документа, показывающего, как конкретный мандат превращается в конкретный сигнал внутри конкретного сервиса. Отсутствие такого документа не доказывает нарушения. Организации публикуют материалы для разных целей, а чувствительная система не должна раскрывать личности, историю или секреты безопасности.
Компактная запись могла бы соединить цепочку без новой базы идентификации. Для каждого существенного внедрения она должна указывать:
- уполномоченный орган и правовое основание;
- население, контент или функцию, юрисдикцию, порог и исключения;
- архитектурного консультанта и статус его заключения;
- точный запрашиваемый сигнал и запрещённые раскрытия;
- допустимые роли эмитента, кошелька, устройства, браузера, проверяющего и сервиса;
- контролёра и срок хранения каждой сохраняемой записи;
- доказательства точности, устойчивости, надёжности, справедливости, доступности и безопасности;
- требования совместимости и маршрут смены поставщика или платформы;
- владельца аудита, дату пересмотра и публичные показатели;
- процедуры исправления и обжалования для людей и сервисов; и
- состояние истечения, приостановки и замены.
В записи не должно быть личности ребёнка, истории просмотра, многократно используемой учётной информации, биометрического шаблона, изображения документа или секрета безопасности. Её задача — не показать, кто прошёл барьер, а доказать, что каждая организация вокруг него действовала в видимой роли.
Срочность требует управляемого перехода
Самое сильное возражение против архитектурной осторожности — время. Дети сталкиваются с вредом сейчас. Семьи вправе не принимать график стандартизации, превращающий нынешний риск в абстрактную стоимость. IAB признаёт эту срочность.
Ответ состоит не в отмене архитектурной проверки, а в управлении переходом. Временная мера может быть узкой, ограниченной сроком, независимо измеряемой и иметь условие прекращения или замены. Регулятор может требовать результат и оставлять вход лучшим механизмам. Сервис может применять защиту и одновременно публиковать сведения об ошибках и апелляциях. Органы стандартизации могут разделить доступное сегодня, экспериментальное и создающее риск закрепления.
IAB предупреждает об окостенении: слабые системы трудно заменить после того, как вокруг них вырастают стимулы и зависимости. Это не просто предпочтение инженеров. Когда государства сертифицируют, сервисы интегрируют, платформы посредничают, а принуждение опирается на те же связи, замена становится институциональным торгом. Долгосрочная цена слабого решения — коалиция, которой затем выгодно его сохранение.
Sources
- Заявление IAB об ограничениях по возрасту и безопасности в Интернете
- Копия заявления в архиве объявлений IETF
- RFC 9998: отчёт семинара IAB/W3C об ограничениях доступа по возрасту
- RFC 2850: устав Internet Architecture Board
- RFC 7754: технические аспекты блокировки и фильтрации интернет-сервисов
- RFC 8890: Интернет предназначен для конечных пользователей
- Подход Европейского союза к проверке возраста
- Проект решения для проверки возраста и защиты несовершеннолетних
- Ofcom: обязанности по проверке возраста в рамках Online Safety Act
- Ofcom: отчёт 2026 года об использовании проверки возраста
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров