
Resumo
- A declaração da IAB de 24 de agosto propõe um teste arquitetônico rigoroso: divulgar apenas o necessário, impedir correlação entre sites, evitar repositórios centrais, proteger a criptografia, preservar interoperabilidade e não cristalizar cedo demais uma solução.
- Um registro público de mandato a mecanismo deveria separar quem define o objetivo legal, aconselha sobre arquitetura, emite e verifica o sinal, controla dados retidos, audita desempenho e oferece correção e recurso.
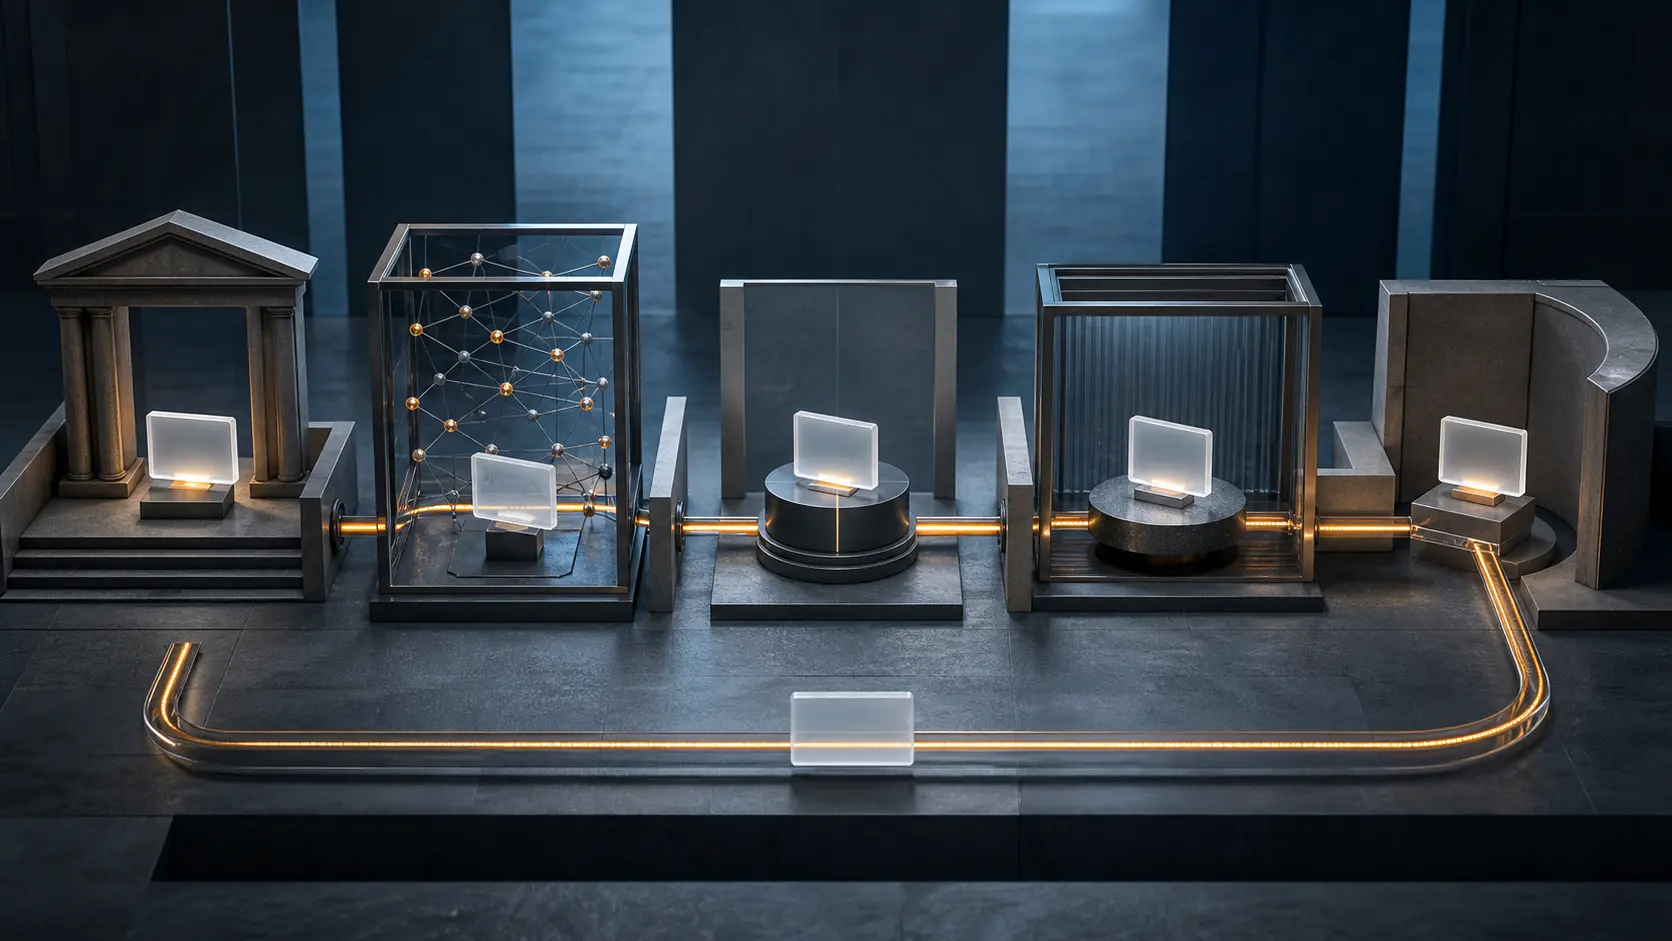
O portão esconde cinco superfícies de controle
Tratar a aferição de idade como uma decisão única cria uma ilusão conveniente. A lei parece implementar a si mesma. A tecnologia parece neutra. O fornecedor apresenta seu desenho como consequência inevitável da norma. O serviço confunde receber uma resposta binária com proteger uma criança. Quando ocorre uma exclusão indevida, a responsabilidade circula entre contratos.
O sistema real tem pelo menos cinco superfícies. A primeira é jurídica: que conteúdo ou função fica restrito, para qual população, em qual jurisdição, com que limite e exceções. A segunda é arquitetônica: onde a verificação ocorre, qual sinal atravessa a interface e quais dependências surgem. A terceira é operacional: o que fazem emissor, aparelho, sistema operacional, navegador, rede e serviço. A quarta é de garantia: quem mede exatidão, robustez, confiabilidade, equidade, privacidade e segurança. A quinta é de reparação: quem corrige classificação falsa, credencial quebrada, barreira de acessibilidade ou exclusão ilegal.
Em 24 de agosto de 2026, a Internet Architecture Board publicou sua declaração sobre restrições baseadas em idade e segurança online. O texto começa reconhecendo um ponto essencial: a IAB compartilha o objetivo de proteger crianças e entende a urgência sentida por famílias e formuladores de políticas. Em seguida, alerta que abordagens correntes podem concentrar informações sensíveis, reduzir privacidade, pressionar a criptografia, induzir jovens a contornos perigosos, consolidar guardiões e fragmentar a Internet entre jurisdições.
Esse é o papel legítimo de uma entidade de arquitetura: expor custos sistêmicos antes que prazos regulatórios, certificações e contratos os transformem em dependências duradouras. A declaração, porém, não é lei, decisão de regulador nem sentença. Preservar essa fronteira não diminui a análise técnica. Apenas evita que ela adquira poder coercitivo por ser citada em sequência.
Sete propriedades não aprovam um produto
A IAB lista sete propriedades. O mecanismo deve revelar somente um sinal etário mínimo e específico para a finalidade; não informar a atividade do usuário; impedir que apresentações sejam vinculadas entre sites; não contar ao emissor em qual serviço a prova foi usada; não criar um depósito central de dados sensíveis; evitar danos ou encargos relevantes para usuários de qualquer idade; e usar interfaces abertas e interoperáveis desenvolvidas por processo multissetorial.
Juntas, essas condições demarcam um espaço arquitetônico aceitável. Elas não escolhem fornecedor, não certificam uma implantação, não definem a idade legal e não demonstram redução de dano. Um sistema pode entregar apenas “sim” ou “não” e falhar num aparelho compartilhado. Pode publicar uma interface sem permitir que outro emissor participe de verdade. Pode ocultar o nome diante do site e excluir quem não possui documento aceito. Pode alcançar boa exatidão em laboratório e não oferecer correção praticável no uso cotidiano.
A declaração considera mecanismos incorporados ao dispositivo do usuário os mais promissores no estágio atual. A qualificação é decisiva. Promissor não significa pronto, e estar no aparelho não significa estar sob controle da pessoa. A própria IAB reconhece a alavancagem concedida a fabricantes e provedores de sistemas operacionais. Também aponta a necessidade de suporte real a vários usuários em um dispositivo compartilhado.
Mover a verificação do servidor de uma empresa especializada para o telefone pode reduzir certos riscos de exposição e correlação. Pode igualmente deslocar a dependência para lojas de aplicativos, raízes de confiança de hardware, contas de plataforma, recuperação de acesso e políticas de atualização. A governança melhora quando essa mudança é registrada como transferência de controle. Ela piora quando o intermediário é declarado inexistente apenas porque mudou de forma.
O mandato da IAB é relevante e limitado
A RFC 2850 atribui à IAB supervisão arquitetônica e responsabilidades técnicas de longo prazo. Isso torna sua voz especialmente pertinente quando uma política pública altera criptografia, nomes, roteamento, interfaces de aplicação ou propriedades ponta a ponta. O mesmo estatuto não a transforma em legislador, autoridade de identidade, regulador setorial ou tribunal.
O limite opera nos dois sentidos. Autoridades públicas não podem relegar a arquitetura a detalhe posterior à decisão política. Uma obrigação aprovada por instituição competente ainda pode produzir vigilância, concentração, fragilidade e fragmentação. A perícia técnica não constitui veto, mas esses efeitos são evidência necessária para avaliar proporcionalidade e eficácia.
Órgãos de arquitetura também precisam impedir que sua competência se converta em autorização pública implícita. A RFC 9998 registra um workshop conjunto da IAB e do W3C. Seus participantes ajudam a compreender riscos e alternativas; não votam em nome de crianças, responsáveis, escolas, serviços ou eleitorados nacionais. O caráter transfronteiriço do problema não cria automaticamente um principal mundial.
A cadeia legítima exige dois testes independentes. O objetivo, o alcance e a aplicação devem vir de uma instituição autorizada e responsável por direitos, proporcionalidade e revisão. O mecanismo precisa ainda sobreviver ao exame de privacidade, segurança, resiliência, interoperabilidade e contorno. Passar em um teste não dispensa o outro.
O desenho europeu revela decisões ainda abertas
O modelo de verificação de idade da Comissão Europeia mostra que finalidade pública e minimização de dados não precisam começar em lados opostos. No fluxo publicado, a pessoa obtém uma prova por meio de fontes reconhecidas e depois apresenta ao serviço uma comprovação anônima. A Comissão afirma que o vínculo com o provedor é cortado após a emissão, que o serviço não recebe informação identificadora e que o emissor não descobre onde a prova foi apresentada.
São compromissos de desenho relevantes. A Comissão diz ainda que a solução ficou funcionalmente pronta em abril de 2026, pode ser adaptada por Estados-membros e agentes de mercado e apoia a aplicação do Digital Services Act. Um futuro regime europeu deverá incluir modelo de governança e confiança, além de listas de provedores e soluções reconhecidos.
O objeto público, portanto, é maior que o código aberto. Alguém deve decidir quem pode emitir uma prova confiável, quem valida uma implementação, como versões nacionais permanecem interoperáveis, como um provedor entra ou sai do sistema e como a pessoa corrige um dado de origem errado. Código publicado facilita inspeção; não distribui essas autoridades.
A Ofcom explicita outra alocação. O serviço regulado continua responsável por uma aferição altamente eficaz mesmo quando terceiriza o trabalho. Seu quadro exige exatidão técnica, robustez, confiabilidade e equidade, além de afirmar que privacidade e proteção de dados são obrigações, não moeda de troca.
Essa regra evita que terceirização dissolva responsabilidade. Ainda assim, o serviço pode depender de um emissor que não governa, de uma plataforma móvel que não consegue substituir rapidamente, de métodos probatórios aceitos pelo regulador ou de dados submetidos a outra jurisdição. O público precisa enxergar tanto o serviço responsável quanto as dependências que limitam suas escolhas.
Bloqueio de rede também exerce poder
A IAB examina outra possibilidade: redes bloquearem serviços que não realizam aferição de idade. Ela alerta que identificar alvos pode exigir visibilidade sobre o tráfego, pressionar a criptografia e fragmentar acesso quando deveres nacionais forem incompatíveis. A RFC 7754 fornece o contexto técnico mais amplo para bloqueio e filtragem.
A conclusão não é que uma rede jamais possa executar uma ordem legítima. A intervenção acrescenta outro principal e novos modos de falha. Quem identifica o alvo? Quem traduz a ordem para endereço, nome, aplicativo ou regra de tráfego? Como lidar com infraestrutura compartilhada e bloqueio excessivo? Quem pode suspender rapidamente uma regra errada? Como o usuário descobre a causa? Onde um serviço classificado incorretamente recorre?
Chamar o ato de conformidade não responde a essas perguntas. Chamá-lo de implementação técnica tampouco elimina o poder público exercido no ponto de negação. Se um operador pode afetar recursos não relacionados ou expor características protegidas de tráfego, precisa de mandato limitado, registro inspecionável e via de correção proporcional.
O registro que precisa unir a cadeia
As fontes públicas contêm princípios, especificações, critérios regulatórios e relatórios de implantação. Elas não formam um registro único mostrando como um mandato específico se transforma em um sinal específico dentro de um serviço. Essa ausência não demonstra irregularidade. Instituições publicam para finalidades distintas, e sistemas sensíveis não devem expor identidades, históricos ou segredos de segurança.
Um registro compacto de mandato a mecanismo pode ligar as partes sem criar outro banco de identidade. Para cada implantação material, deveria declarar:
- a autoridade responsável pelo objetivo e a base legal;
- população, conteúdo ou função, jurisdição, limite e exceções abrangidos;
- o órgão que prestou aconselhamento arquitetônico e o status desse parecer;
- o sinal exato solicitado e as divulgações proibidas;
- as classes permitidas de emissor, carteira, aparelho, navegador, verificador e serviço;
- o controlador e o limite de retenção de cada registro persistente;
- evidências de exatidão, robustez, confiabilidade, equidade, acessibilidade e segurança;
- requisitos de interoperabilidade e caminho para trocar provedor ou plataforma;
- responsável pela auditoria, data de revisão e métricas públicas;
- rotas de correção e recurso para usuários e serviços; e
- estado de expiração, suspensão e substituição.
O registro jamais deve conter identidade de criança, histórico de navegação, credencial reutilizável, modelo biométrico, imagem de documento ou segredo de segurança. Sua função não é revelar quem passou pelo portão. É mostrar que cada instituição ao redor dele atuou dentro de um papel visível.
A urgência exige transição governada
A objeção mais forte à cautela arquitetônica é o tempo. Crianças enfrentam danos agora. Famílias podem rejeitar legitimamente um cronograma técnico que trate a exposição presente como custo abstrato. A própria IAB reconhece a urgência.
A resposta é governar a transição, não abandonar o teste de arquitetura. Uma medida provisória pode ter escopo estreito, prazo conhecido, avaliação independente e gatilho de encerramento ou substituição. O regulador pode exigir resultados sem fechar a entrada a mecanismos melhores. Um serviço pode implantar controles e publicar evidências de erro e recurso. Entidades de padronização podem separar propriedades disponíveis hoje, recursos ainda experimentais e dependências que ameaçam se cristalizar.
A IAB adverte sobre ossificação: sistemas fracos se tornam difíceis de remover quando incentivos e dependências crescem ao redor deles. Não se trata apenas de preferência de engenheiros por elegância. Quando governos certificam, serviços integram, plataformas intermedeiam e a fiscalização depende das mesmas conexões, substituir deixa de ser atualização de software. Torna-se negociação institucional com uma coalizão beneficiada pela continuidade.
Sources
- Declaração da IAB sobre restrições baseadas em idade e segurança online
- Cópia da declaração no arquivo de anúncios da IETF
- RFC 9998: relatório do workshop IAB/W3C sobre restrições etárias ao acesso de conteúdo
- RFC 2850: estatuto da Internet Architecture Board
- RFC 7754: considerações técnicas sobre bloqueio e filtragem de serviços de Internet
- RFC 8890: a Internet é para os usuários finais
- A abordagem da União Europeia para verificação de idade
- Modelo de solução de verificação de idade para proteger menores
- Ofcom: deveres de aferição de idade sob o Online Safety Act
- Ofcom: relatório de 2026 sobre o uso de aferição de idade
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance