
要約
- IAB の8月24日声明は、目的限定の最小開示、サイト間の非連結性、集中保管の回避、暗号化の保護、相互運用性、早すぎる固定化の回避を年齢確認の設計条件として示した。
- 公開の「権限から仕組みへの記録」は、法的目的を決める者、設計助言者、属性の発行・検証者、データ管理者、監査者、訂正・救済の責任者を分離して示すべきである。
一つのゲートに重なる五つの権限
年齢確認を一つの箱で描けば、統治上の誤解が生まれる。法律が自動的に実装され、技術は中立で、サービスは利用者の年齢を「知り」、誤判定には責任者がいないように見えるからだ。
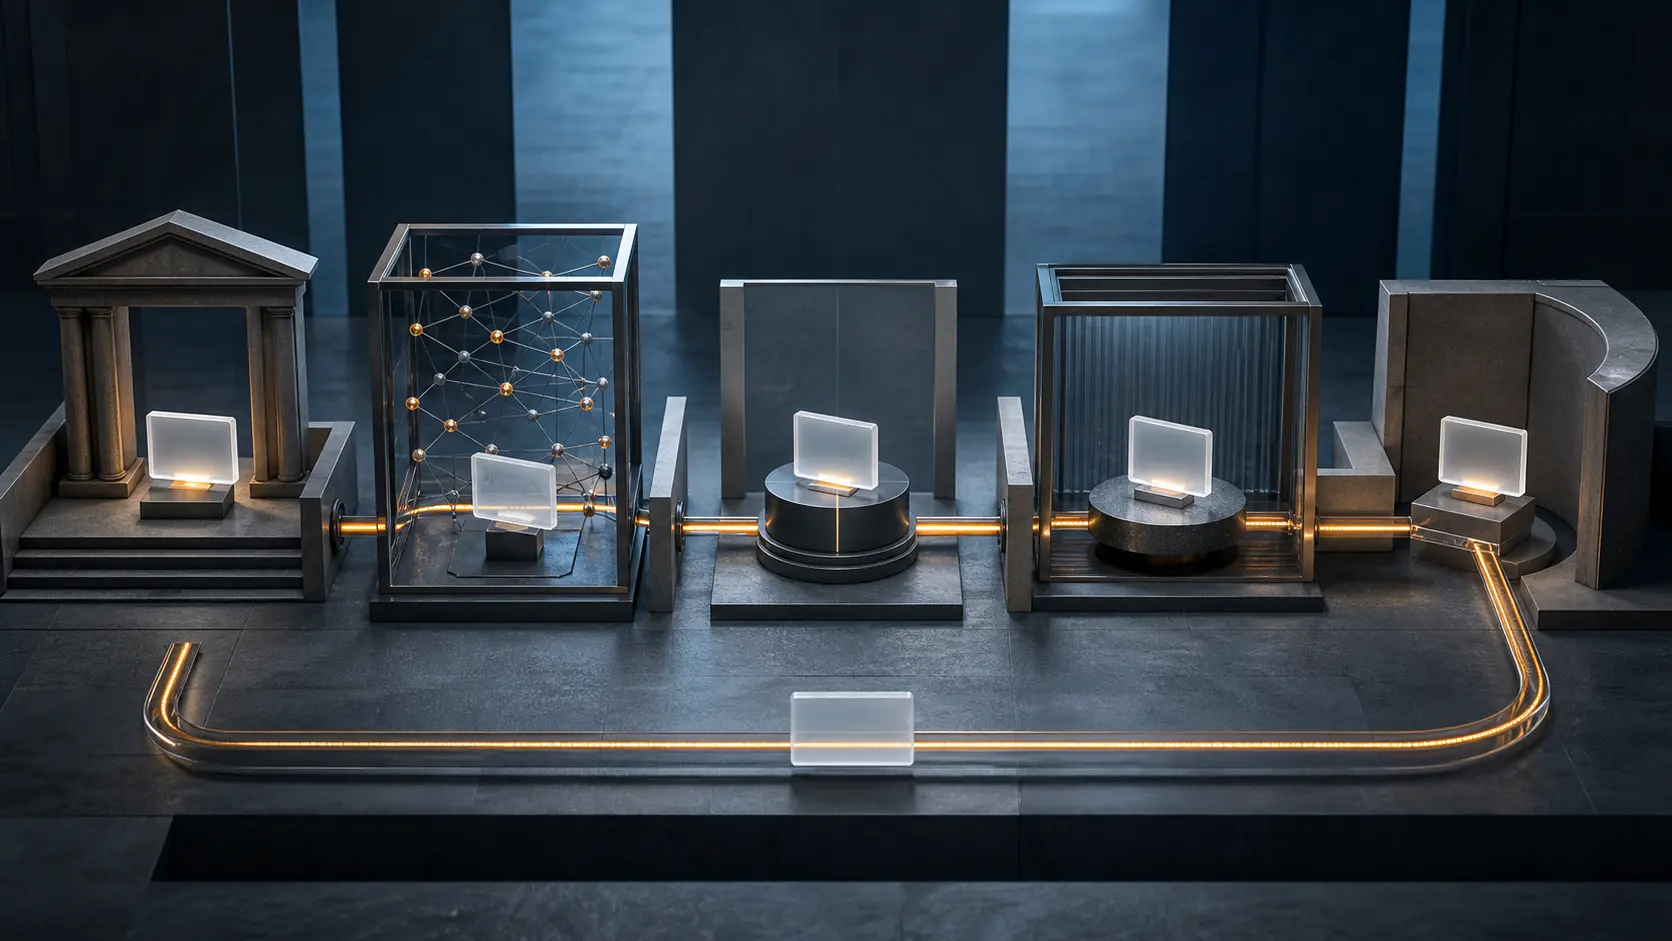
実際には少なくとも五つの制御面がある。第一は公的権限で、対象となるコンテンツや機能、年齢、地域、例外を定める。第二はアーキテクチャで、確認をどこで行い、何をインターフェースで渡し、どんな依存関係を作るかを決める。第三は実装で、発行者、端末、OS、ブラウザー、ネットワーク、サービスが役割を分担する。第四は保証で、精度、堅牢性、信頼性、公平性、プライバシー、安全性を測る。第五は救済で、誤分類、壊れた証明、アクセシビリティの失敗、不当な排除を訂正する。
2026年8月24日、Internet Architecture Board は「年齢に基づく制限とオンライン安全に関する声明」を公表した。声明は子どもを守る目標と、家族や政策担当者が感じる緊急性を明確に認める。その上で、現在の手法が機微データを集中させ、プライバシーを弱め、暗号化に圧力をかけ、危険な回避行動を促し、門番を固定し、法域ごとにインターネットを分断し得ると警告する。
これは設計助言が最も役立つ場面である。調達や遵守期限が依存関係を既成事実にする前に、見えない費用を示せる。しかし声明は法律でも、規制判断でも、司法判断でもない。この区別は IAB の価値を下げず、政策側に残る決定と責任を明確にする。
設計条件は完成品ではない
IAB は七つの性質を挙げる。目的に必要な最小限の年齢シグナルだけを開示すること、利用行動を報告しないこと、サイト間で結び付く信号を作らないこと、年齢を確立した主体に訪問先を知らせないこと、機微データの集中保管庫を作らないこと、全年齢の利用者に重大な追加負担を生まないこと、そして開かれた相互運用可能なインターフェースを使うことである。
これは許容できる設計の外枠であって、事業者の選定、個別実装の承認、法的年齢の決定、児童保護効果の証明ではない。最小開示を掲げても共用端末で失敗し得る。仕様が公開されても発行者を交換できないことがある。ウェブサイトに氏名を渡さなくても、公的書類を持たない人を排除し得る。実験室で高精度でも、現場の訂正手続が機能しない場合がある。
声明は現在の成熟度では利用者の端末に組み込む方式が最も有望だとする。「有望」は「完成」と同じではなく、端末上にあることも自動的に利用者支配を意味しない。IAB 自身が端末・OS 事業者の影響力を認め、共用端末で複数利用者を扱う必要性も指摘している。
サーバーからスマートフォンへ処理を移せば、一部の開示や追跡を減らせる一方、モバイル基盤、アプリ配布、ハードウェアの信頼起点、アカウント復旧、更新方針への依存が強まる。これは支配の消滅ではなく移転である。移転先を記録して初めて、統治は改善する。
IAB の権限はどこまでか
RFC 2850 は IAB にアーキテクチャ監督と長期的な技術責任を与える。暗号化、名前、経路制御、アプリケーション・インターフェース、エンドツーエンド性を変える政策について、IAB が意見を述べる根拠は十分にある。しかし IAB は立法府、規制当局、本人確認機関、裁判所ではない。
この境界は双方向に働く。政策担当者はアーキテクチャを政治決定後の細部として扱えない。適法に制定された義務でも、集中化、監視、脆弱性、分断を生む可能性がある。技術的懸念は拒否権ではないが、目的に比例した手段かを判断する重要な証拠である。
技術機関も専門性を公的委任と取り違えてはならない。RFC 9998 は IAB と W3C のワークショップ報告であり、子ども、保護者、学校、サービス、各国の有権者による授権ではない。参加者は選択肢を照らせても、問題が国境を越えるというだけで強制範囲を決めることはできない。
正当な連鎖には独立した二つの試験が必要だ。政策は目的を定め、比例性、権利、執行について責任を負える機関から生まれなければならない。仕組みはさらに、プライバシー、安全性、相互運用性、回復力、迂回の技術的検証に耐えなければならない。一方の合格は他方を免除しない。
欧州の仕組みが示す接続点
欧州委員会の年齢確認ブループリントは、政策と設計が必ずしも対立しないことを示す。公開された流れでは、利用者が認められた情報源を用いて年齢証明を得て、後にオンラインサービスへ匿名の証明を提示する。委員会は、発行後に利用者と証明提供者の結び付きが切れ、サービスには本人情報が渡らず、発行者は使用先を知らないと説明する。
重要な設計上の主張である。同時に委員会は、2026年4月に機能面で準備が整い、加盟国や市場参加者がカスタマイズでき、Digital Services Act の実施を支えると述べる。今後はガバナンスと信頼モデル、信頼される発行者と解決策の一覧を含む EU Age Verification Scheme が予定される。
つまり公開対象はソフトウェアだけではない。誰が証明を発行できるか、誰が解決策を認証するか、各国版の相互運用性をどう保つか、事業者が信頼制度にどう参加・退出するか、利用者が元データの誤りをどう直すかも決定事項である。オープンソースは検査可能性を高めるが、権限を自動配分しない。
Ofcom は別の接続を明示する。第三者に外注しても、規制対象サービスが「高度に有効な」年齢保証に責任を持つ。技術的正確性、堅牢性、信頼性、公平性を満たし、プライバシーとデータ保護を交換条件にしてはならないとする。
外注による責任消失を防ぐ原則として有効である。ただしサービスは、支配できない発行者、すぐには交換できないモバイル基盤、規制上認められた証拠手法、別法域のデータに依存し得る。責任主体だけでなく、その選択を拘束する依存関係も公開上見える必要がある。
ブロッキングも権限行使である
IAB は、年齢確認を実施しないサービスへの接続をネットワークが遮断する方式も検討する。対象特定のためにトラフィック可視性が求められ、暗号化に圧力がかかり、法域ごとの不整合がアクセスを分断すると警告する。RFC 7754 はブロッキングとフィルタリングの技術的背景を示す。
これは、ネットワークが適法な命令を一切実行できないという主張ではない。介入によって新たな権限主体と故障点が増えるという意味である。誰が対象を決めるのか。命令をアドレス、名前、アプリ、通信規則へ翻訳するのは誰か。共有基盤への過剰遮断をどう扱うか。誤りの際に誰が停止できるか。利用者は理由をどう知るか。誤分類されたサービスはどこに申し立てるか。
「コンプライアンス」と呼んでも答えにはならない。「技術実装」と呼んでも、遮断点で行使される公共的権力は消えない。無関係のサービスを巻き込み、保護された通信特性に触れ得る仕組みには、その力に釣り合う限定的委任と訂正経路が必要だ。
欠けている公開記録
確認した資料には原則、提案方式、規制基準、実施報告がある。しかし、ある法的義務が特定の年齢シグナルへ変換される全経路を一つに結ぶ記録はない。この不在は不正を意味しない。各機関の公開目的は異なり、機微なシステムが個人データや安全上の秘密を開示すべきでもない。
必要なのは新たな本人データベースではなく、簡潔な「権限から仕組みへの記録」である。法的根拠と目的、対象と例外、設計助言の主体と位置付け、要求する信号と禁止情報、発行・保管・端末・ブラウザー・検証・サービスの役割、各記録の管理者と保存境界、正確性・公平性・アクセシビリティ・安全性の証拠、相互運用と切替経路、監査者と見直し日、利用者とサービスの訂正・不服申立て、期限・停止・置換状態を示すべきだ。
子どもの身元、閲覧履歴、再利用可能な証明、顔テンプレート、身分証画像、セキュリティ秘密は記録してはならない。目的は誰が審査を通ったかではなく、連鎖上の全機関が見える権限内で動いたことを示すことにある。
緊急性を消すことはできない
設計上の慎重論への最も強い反論は時間である。子どもは現在も被害に遭い、家族や政策担当者は現実の危険を標準化の日程より重く見る。それは正当な要求で、IAB も緊急性を認めている。
だから必要なのは設計試験の放棄ではなく、移行の設計である。暫定措置は期限と範囲を限定し、独立測定と失効・置換条件を持てる。規制者は成果を要求しながら、より良い方式の参入を許せる。サービスは保護策と同時に誤差・申立て情報を公開できる。標準機関は、現在可能な性質、実験段階の性質、固定化を招く依存を分けて示せる。
IAB が警告する「オシフィケーション」は美しい技術への好みではない。政府が提供者を認定し、サービスが接続し、基盤が証明を仲介し、執行がその接続に依存すれば、交換はソフトウェア更新ではなく制度交渉になる。弱い設計の長期費用は初回導入ではなく、それを残すことで利益を得る連合である。
Sources
- 年齢に基づく制限とオンライン安全に関する IAB 声明
- IETF 公告アーカイブの IAB 声明
- RFC 9998:年齢に基づくコンテンツアクセス制限に関する IAB/W3C ワークショップ報告
- RFC 2850:Internet Architecture Board 憲章
- RFC 7754:インターネットサービスの遮断とフィルタリングに関する技術的考慮
- RFC 8890:インターネットはエンドユーザーのためにある
- EU の年齢確認アプローチ
- 未成年者保護のための年齢確認ソリューション・ブループリント
- Ofcom:Online Safety Act における年齢保証義務
- Ofcom:2026年年齢保証利用報告
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加