
Resumen
- La declaración de la IAB del 24 de agosto propone un examen arquitectónico exigente: revelar lo mínimo, impedir el enlace entre sitios, evitar depósitos centrales, proteger el cifrado, conservar la interoperabilidad y no consolidar prematuramente una solución.
- Un registro público que conecte mandato y mecanismo debería identificar por separado a quien define el resultado legal, asesora sobre arquitectura, emite y verifica la señal, controla los datos, audita el rendimiento y ofrece rectificación y recurso.
El control de edad no es una sola decisión
Representar la comprobación de edad como una caja única permite que desaparezcan las responsabilidades. La ley parece ejecutarse por sí sola. La tecnología parece neutral. El proveedor presenta su producto como si fuese la única traducción posible del mandato. El servicio confunde haber recibido una señal con haber protegido a una persona. Cuando hay un error, cada participante puede señalar a otro.
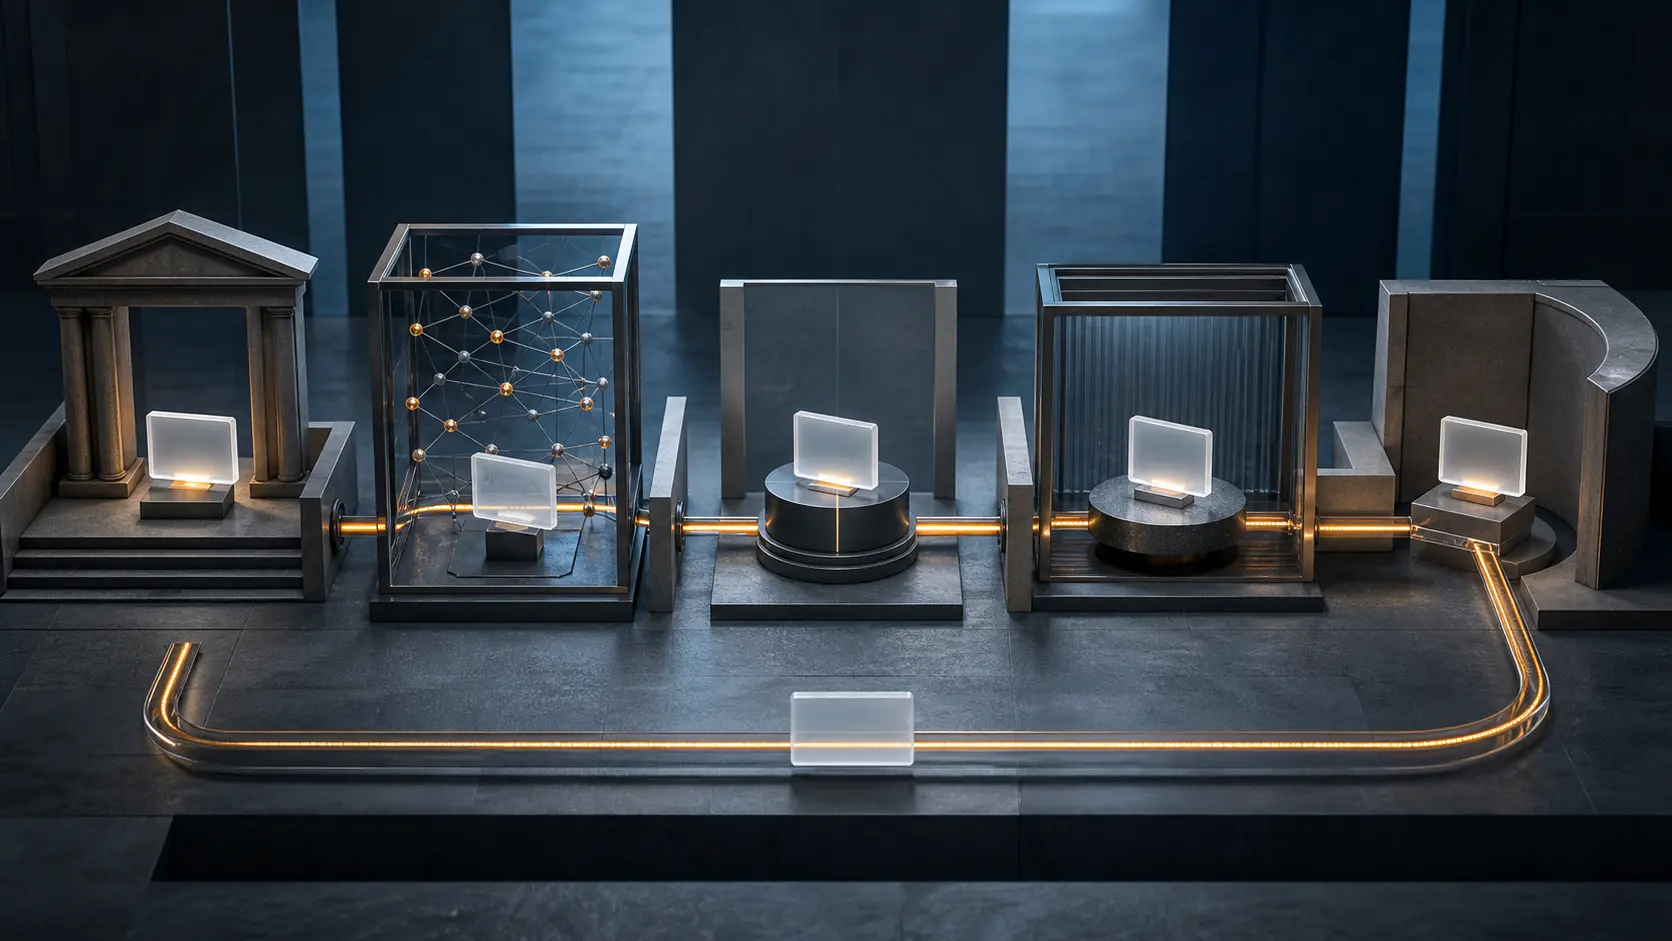
En realidad hay al menos cinco superficies de control. La primera es jurídica: qué contenido o función se restringe, para qué población, en qué territorio, con qué umbral y excepciones. La segunda es arquitectónica: dónde se hace la comprobación, qué cruza la interfaz y qué dependencias se crean. La tercera es operativa: qué hacen el emisor, el dispositivo, el sistema operativo, el navegador, la red y el servicio. La cuarta es de garantía: quién mide precisión, robustez, fiabilidad, equidad, privacidad y seguridad.
La quinta es de reparación: quién corrige una clasificación falsa, una credencial inutilizable, una barrera de accesibilidad o una exclusión ilegal.
El 24 de agosto de 2026, la Internet Architecture Board publicó su declaración sobre restricciones basadas en la edad y seguridad en línea. Parte de un reconocimiento inequívoco: comparte el objetivo de proteger a los menores y entiende la urgencia de las familias y de los responsables públicos. Después advierte que varias propuestas pueden concentrar datos sensibles, reducir la privacidad, presionar el cifrado, empujar a los jóvenes hacia vías de evasión más peligrosas, consolidar guardianes y fragmentar Internet entre jurisdicciones.
Esa es una aportación arquitectónica de primer orden. Hace visibles costes que pueden quedar enterrados bajo un calendario político o contractual. Sin embargo, no es una ley, una resolución regulatoria ni una sentencia. Mantener esa frontera no debilita la declaración; impide que una recomendación técnica adquiera autoridad pública simplemente porque otros la citan.
Siete propiedades no constituyen una certificación
La IAB enumera siete propiedades deseables. El mecanismo debería revelar únicamente una señal de edad mínima y específica para la finalidad; no informar de la actividad del usuario; no generar señales enlazables entre sitios; no revelar al emisor dónde se presenta la prueba; no crear un almacén central de información sensible; no imponer daños o cargas significativos a los usuarios de cualquier edad; y emplear interfaces abiertas e interoperables desarrolladas mediante un proceso con múltiples participantes.
El conjunto dibuja un límite de diseño. No selecciona a un proveedor, no certifica una aplicación, no decide el umbral legal y no demuestra que una medida reduzca el daño infantil. Un sistema puede entregar solo un sí o un no y fracasar en un dispositivo compartido. Puede publicar su interfaz y, aun así, hacer imposible sustituir al emisor. Puede ocultar el nombre frente al sitio y excluir a quien no dispone de documentos aceptados. Puede funcionar con precisión en un laboratorio y carecer de una ruta útil para corregir errores reales.
La declaración considera que, con la madurez actual, los mecanismos integrados en el dispositivo del usuario son los más prometedores. El adjetivo es importante. Prometedor no significa terminado, y estar en el dispositivo no significa automáticamente estar bajo control de la persona. La propia IAB reconoce el poder que se transfiere a fabricantes y proveedores de sistemas operativos. También exige soporte robusto para varios usuarios en un terminal compartido.
Mover la comprobación desde el servidor de un especialista hacia un teléfono puede reducir ciertos riesgos de divulgación y correlación. A la vez puede aumentar la dependencia de tiendas de aplicaciones, raíces de confianza del hardware, cuentas de plataforma, recuperación de acceso y políticas de actualización. La gobernanza mejora si ese cambio se registra como un traslado de control. Empeora si se anuncia como la desaparición del intermediario.
El mandato arquitectónico tiene límites
La RFC 2850 asigna a la IAB responsabilidades de supervisión arquitectónica y orientación técnica a largo plazo. Por ello debe intervenir cuando una política pública puede alterar el cifrado, el sistema de nombres, el enrutamiento, las interfaces de aplicación o las propiedades de extremo a extremo. Ese mandato no la convierte en parlamento, regulador, autoridad de identidad ni tribunal.
El límite obliga en ambas direcciones. Los poderes públicos no pueden tratar la arquitectura como un detalle que se resuelve después de adoptar la norma. Una obligación promulgada por una institución competente todavía puede generar vigilancia, concentración, vulnerabilidad o fragmentación. El análisis técnico no es un veto, pero sí evidencia necesaria para decidir si el medio es proporcionado y puede alcanzar el objetivo declarado.
Los órganos técnicos tampoco deberían dejar que su competencia se transforme en autorización política implícita. La RFC 9998 documenta un taller de la IAB y el W3C. Sus participantes pueden aclarar riesgos y alternativas; no votan en nombre de menores, familias, escuelas, servicios o electorados nacionales. Que el problema cruce fronteras no crea por sí solo un principal mundial.
Una cadena legítima necesita superar dos pruebas separadas. El objetivo, alcance y régimen de aplicación deben proceder de una institución facultada y responsable ante derechos, proporcionalidad y revisión. El mecanismo debe resistir además el examen de privacidad, seguridad, resiliencia, interoperabilidad y evasión. Aprobar una prueba no elimina la otra.
Europa muestra las uniones que aún deben gobernarse
El modelo de verificación de edad de la Comisión Europea demuestra que el propósito público y la minimización técnica no tienen por qué ser enemigos. Su flujo publicado permite obtener una prueba mediante fuentes reconocidas y presentarla posteriormente como una acreditación anónima. Según la Comisión, después de la emisión se corta el vínculo con el proveedor, el servicio no recibe información de identidad y el emisor no conoce dónde se utiliza la prueba.
Son afirmaciones importantes de diseño. La Comisión también indica que la solución alcanzó la disponibilidad funcional en abril de 2026, que puede ser adaptada por Estados miembros y actores del mercado y que apoya la aplicación de la Ley de Servicios Digitales. El siguiente nivel incluye un régimen europeo con modelo de gobernanza y confianza, además de listas de proveedores y soluciones reconocidos.
Por tanto, el objeto público es mayor que el código. Hay que decidir quién puede emitir una prueba confiable, quién valida una implementación, cómo permanecen interoperables las versiones nacionales, cómo entra y sale un proveedor del marco de confianza y cómo rectifica una persona un dato original incorrecto. El software abierto facilita la inspección, pero no reparte esas facultades.
Ofcom hace explícita otra asignación. El servicio regulado sigue siendo responsable de que la garantía de edad sea altamente eficaz aunque contrate a un tercero. Su marco exige precisión técnica, robustez, fiabilidad y equidad, y afirma que el cumplimiento de privacidad y protección de datos no es una compensación negociable.
Es una defensa importante frente a la externalización de responsabilidad. Aun así, el servicio puede depender de un emisor que no controla, una plataforma móvil difícil de reemplazar, métodos probatorios aceptados por el regulador o datos sometidos a otra jurisdicción. El público debe conocer tanto a la entidad responsable como las dependencias que limitan sus decisiones.
Bloquear también es ejercer autoridad
La IAB contempla una alternativa: que las redes bloqueen servicios que no realicen la comprobación. Advierte que identificar los objetivos puede exigir mayor visibilidad del tráfico, presionar el cifrado y fragmentar el acceso cuando las reglas nacionales sean incompatibles. La RFC 7754 aporta el contexto técnico general sobre bloqueo y filtrado.
La conclusión no es que una red nunca pueda ejecutar una orden legítima. Es que la intervención añade un nuevo principal y nuevos modos de fallo. ¿Quién identifica el objetivo? ¿Quién traduce una decisión en una dirección, un nombre, una aplicación o una regla de tráfico? ¿Cómo se gestionan infraestructuras compartidas y bloqueos excesivos? ¿Quién puede suspender una regla errónea? ¿Cómo conoce el usuario el motivo? ¿Dónde reclama un servicio mal clasificado?
Llamarlo cumplimiento no responde a esas preguntas. Llamarlo implementación técnica tampoco elimina el poder público ejercido en el punto de corte. Si un operador puede impedir el acceso a recursos no relacionados o exponer características protegidas del tráfico, necesita una autorización acotada, una huella verificable y una ruta de corrección proporcional.
El registro que falta
Las fuentes públicas reúnen principios, especificaciones, criterios regulatorios e informes de despliegue. No forman un expediente único que muestre cómo una obligación concreta termina convertida en una señal concreta. La ausencia no prueba una conducta indebida. Cada institución publica para fines diferentes, y un sistema sensible no debería exponer identidades, historiales ni secretos de seguridad.
Sí puede existir un registro compacto de mandato a mecanismo.
Para cada despliegue material debería indicar la autoridad y base jurídica; población, función, territorio, umbral y excepciones; quién produjo el consejo arquitectónico y qué estatuto tiene; cuál es la señal solicitada y qué divulgaciones están prohibidas; qué clases de emisor, cartera, dispositivo, navegador, verificador y servicio participan; quién controla cada dato retenido y durante cuánto tiempo; qué evidencia existe sobre precisión, robustez, fiabilidad, equidad, accesibilidad y seguridad; cómo se garantiza la interoperabilidad y el cambio de proveedor; quién audita, cuándo se revisa y qué métricas se publican; qué vías de corrección
y recurso existen; y cuál es el estado de expiración, suspensión o sustitución.
El registro no contendría la identidad de un menor, su historial de navegación, una credencial reutilizable, una plantilla biométrica, la imagen de un documento ni una clave. Su función no es demostrar quién atravesó la puerta, sino que cada institución situada alrededor de ella actuó dentro de un mandato visible.
La urgencia exige gobernar la transición
La objeción más seria a la cautela arquitectónica es el tiempo. Los daños ocurren ahora. Las familias pueden rechazar razonablemente un calendario técnico que trate la exposición presente como un coste abstracto. La IAB reconoce esa urgencia.
La respuesta debe cambiar el diseño de transición, no cancelar la prueba arquitectónica. Una medida provisional puede tener alcance estrecho, duración declarada, evaluación independiente y un disparador de retirada o sustitución. El regulador puede exigir resultados sin cerrar la entrada a mecanismos mejores. Un servicio puede aplicar controles y publicar a la vez errores, abandonos y tiempos de apelación. Los organismos de estándares pueden separar lo utilizable hoy, lo experimental y las dependencias que amenazan con fijarse.
La IAB llama osificación al problema de retirar una solución una vez que incentivos y dependencias se organizan a su alrededor. No es solo una preferencia por la elegancia técnica. Cuando los gobiernos certifican, los servicios integran, las plataformas intermedian y la ejecución se apoya en las mismas conexiones, reemplazar el mecanismo deja de ser una actualización. Se convierte en una negociación con una coalición que obtiene valor de su continuidad.
Sources
- Declaración de la IAB sobre restricciones basadas en la edad y seguridad en línea
- Copia de la declaración en el archivo de anuncios de la IETF
- RFC 9998: informe del taller IAB/W3C sobre restricciones de acceso basadas en la edad
- RFC 2850: carta de la Internet Architecture Board
- RFC 7754: consideraciones técnicas sobre bloqueo y filtrado de servicios de Internet
- RFC 8890: Internet es para los usuarios finales
- El enfoque de la Unión Europea para verificar la edad
- Modelo de una solución de verificación de edad para proteger a los menores
- Ofcom: obligaciones de garantía de edad bajo la Online Safety Act
- Ofcom: informe de 2026 sobre el uso de la garantía de edad
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance