
الخلاصة
- تضع إفادة IAB المؤرخة في 24 أغسطس اختباراً معمارياً صارماً: الحد الأدنى من الإفصاح، ومنع الربط بين المواقع والمخازن المركزية، وحماية التشفير، وضمان قابلية التشغيل البيني، وتجنب تثبيت حل مبكر.
- ينبغي لسجل عام يصل الولاية بالآلية أن يميز بين من يحدد الهدف القانوني، ومن يقدم المشورة المعمارية، ومن يصدر الإشارة ويتحقق منها، ومن يتحكم في البيانات، ومن يراجع الأداء، ومن يوفر التصحيح والطعن.
الخطأ يكشف سلسلة السلطة
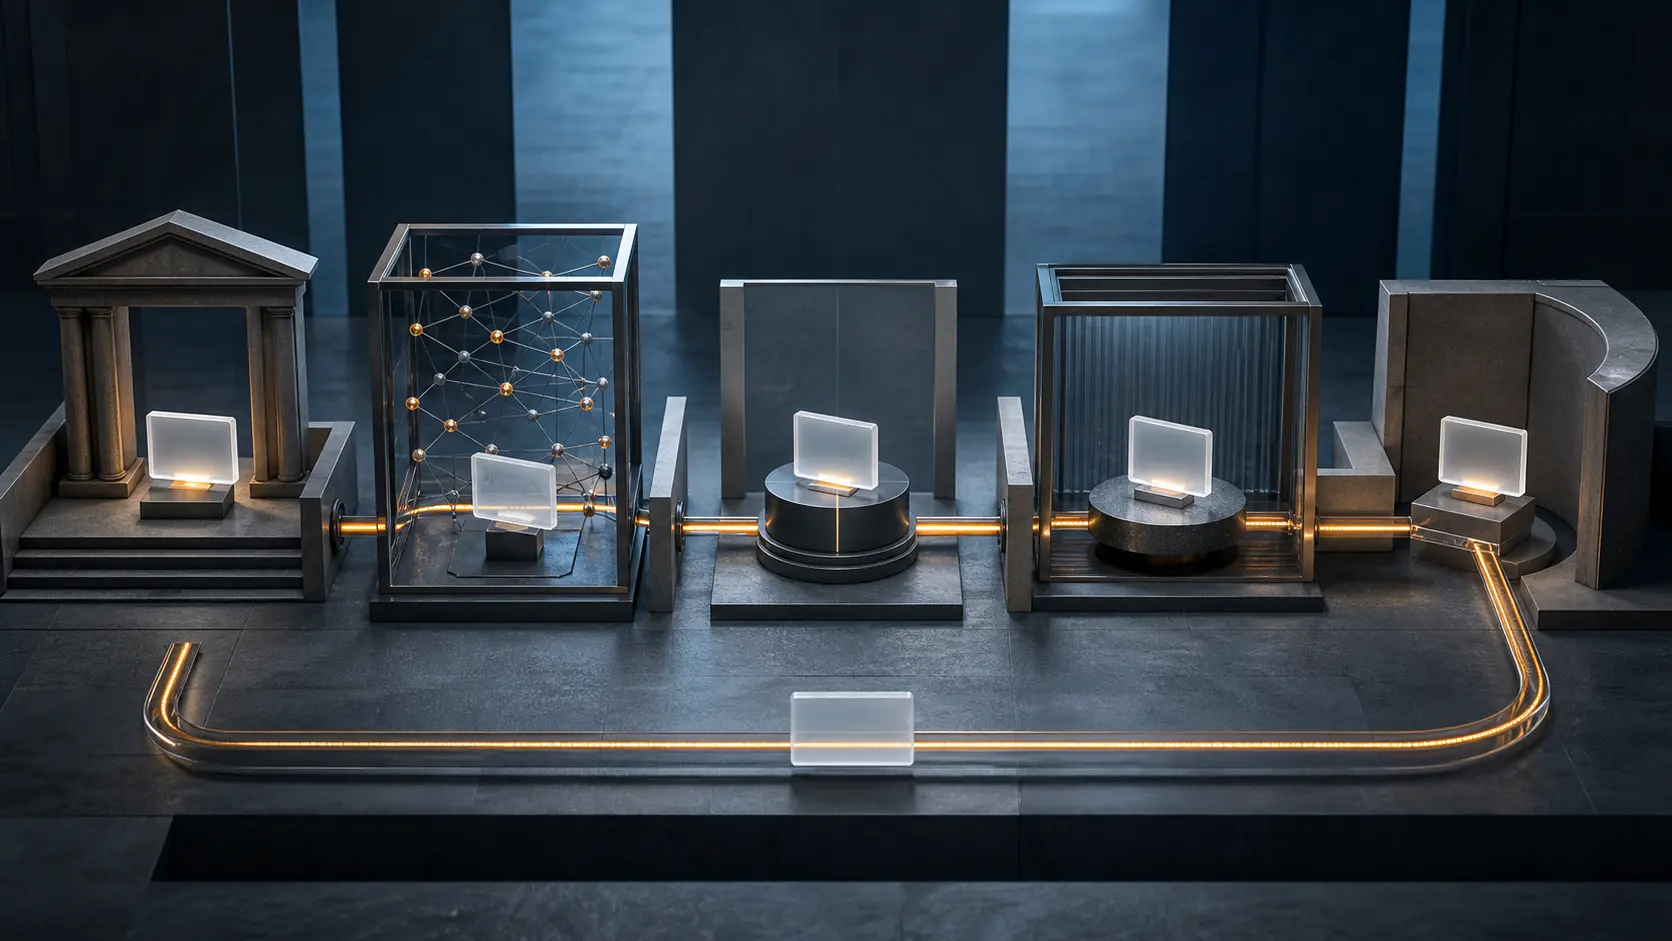
عندما تنجح عملية التحقق تبدو كأنها خاصية واحدة في واجهة المستخدم. وعندما تخطئ، تظهر خمس ساحات منفصلة للسيطرة. أولها القانون: أي محتوى أو وظيفة يخضعان للقيد، ولأي فئة عمرية، وفي أي ولاية، وبأي استثناءات. وثانيها المعمارية: أين يحدث الفحص، وما الإشارة التي تعبر الواجهة، وما الاعتماديات التي ينشئها التصميم. وثالثها التنفيذ: ما دور المُصدر والجهاز ونظام التشغيل والمتصفح والشبكة والخدمة. ورابعها الضمان: من يقيس الدقة والمتانة والموثوقية والإنصاف والخصوصية والأمن. وخامسها الإنصاف: من يصحح تصنيفاً خاطئاً أو اعتماداً معطلاً أو مساراً غير ميسّر أو استبعاداً غير مشروع.
اختزال هذه الأدوار في كلمة «الحل» يخفي المسؤولية. يبدو القانون كأنه ينفذ نفسه. ويظهر تصميم المورد وكأنه النتيجة القانونية الوحيدة. وتتعامل الخدمة مع التعاقد الخارجي كما لو كان نقلاً للمساءلة. ثم يُستشهد بالرأي التقني مرة بعد أخرى حتى يبدو كأنه تفويض عام.
في 24 أغسطس 2026 نشر Internet Architecture Board إفادته بشأن القيود القائمة على العمر والسلامة على الإنترنت. تبدأ الإفادة بإقرار ينبغي الحفاظ عليه: يشارك IAB هدف حماية الأطفال ويدرك شعور الأسر وصناع السياسات بالإلحاح. ثم يحذر من أن بعض المقاربات قد تجمع المعلومات الحساسة، وتضعف الخصوصية، وتضغط على التشفير، وتدفع الشباب إلى وسائل تحايل أخطر، وترسخ حراس بوابة، وتجزئ الوصول بين الولايات القضائية.
هذا هو العمل المشروع لهيئة معمارية: إظهار التكلفة النظامية قبل أن تحولها المشتريات والشهادات ومواعيد الامتثال إلى اعتماديات يصعب فكها. لكن الإفادة ليست قانوناً ولا أمراً تنظيمياً ولا حكماً قضائياً. لا ينتقص هذا الحد من قيمتها؛ بل يمنع تحول الخبرة، عبر سلسلة من الإحالات، إلى سلطة قسرية لم تُمنح لها.
سبع خصائص لا تعني اعتماد منتج
يسرد IAB سبع خصائص لآلية قابلة للعمل. ينبغي ألا تكشف إلا إشارة عمرية دنيا ومحددة الغرض، وألا تبلغ عن نشاط المستخدم، وألا تنتج إشارات قابلة للربط بين المواقع، وألا تكشف للمصدر أين استُخدم الإثبات. وينبغي ألا تنشئ مخزناً مركزياً للبيانات الحساسة أو أعباء كبيرة على المستخدمين من أي عمر، وأن تعمل عبر واجهات مفتوحة وقابلة للتشغيل البيني طُورت بمشاركة أطراف متعددة.
ترسم هذه الخصائص حدود المعمارية المقبولة، ولا تعتمد مورداً أو تنفيذاً بعينه، ولا تحدد السن القانوني، ولا تثبت أن تدخلاً معيناً يحمي الأطفال. قد يقدم النظام جواباً ثنائياً ويفشل على جهاز تتشاركه أسرة. وقد ينشر واجهته بينما يتعذر على مصدر ثانٍ دخول المنظومة فعلياً. وقد يحجب الاسم عن الموقع لكنه يستبعد من لا يملك وثيقة مقبولة. وقد يكون دقيقاً في المختبر من دون مسار عملي لتصحيح الخطأ.
ترى الإفادة أن الآليات المدمجة في جهاز المستخدم هي الأكثر وعداً عند مستوى النضج الحالي. لفظ «الأكثر وعداً» مهم؛ فهو لا يعني أنها مكتملة، ووجودها على الجهاز لا يعني أنها خاضعة للمستخدم. يقر IAB نفسه بالنفوذ الذي تمنحه هذه البنية لموردي الأجهزة وأنظمة التشغيل، ويشير إلى ضرورة دعم عدة مستخدمين على الجهاز المشترك.
قد يقلل نقل الفحص من خادم متخصص إلى هاتف من بعض مخاطر الإفصاح والربط. لكنه قد ينقل الاعتماد إلى متاجر التطبيقات وجذور الثقة العتادية وحسابات المنصة واستعادة الحساب وسياسات التحديث. تتحسن الحوكمة حين يوثق ذلك بوصفه انتقالاً للسيطرة، لا حين يُقال إن الوسيط اختفى لأنه اتخذ شكلاً جديداً.
ولاية IAB حقيقية ومحدودة
تمنح RFC 2850 إلى IAB مسؤوليات الإشراف المعماري والتوجيه التقني بعيد المدى. لذلك يكون رأيه ذا صلة عندما تؤثر قاعدة عامة في التشفير أو التسمية أو التوجيه أو واجهات التطبيقات أو خصائص الاتصال من طرف إلى طرف. لكن الميثاق نفسه لا يجعل المجلس مشرعاً أو جهة هوية أو منظماً قطاعياً أو محكمة.
يعمل الحد في الاتجاهين. لا يجوز لصناع السياسات اعتبار المعمارية تفصيلاً يأتي بعد القرار السياسي. فقد يصدر الالتزام عن مؤسسة مختصة ويظل قادراً على إنشاء مراقبة أو تركيز أو هشاشة أو تجزئة. الخبرة التقنية ليست حق نقض، لكن هذه الآثار دليل ضروري عند اختبار الفعالية والتناسب.
وفي المقابل، لا ينبغي للهيئات المعمارية السماح بتحويل الكفاءة إلى ولاية عامة ضمنية. توثق RFC 9998 ورشة مشتركة بين IAB وW3C. يستطيع المشاركون فيها توضيح المخاطر والبدائل، لكنهم لا يصوتون نيابة عن الأطفال أو أولياء الأمور أو المدارس أو الخدمات أو ناخبي الدول. عبور المشكلة للحدود لا ينشئ صاحب تفويض عالمي.
لذلك تحتاج السلسلة المشروعة إلى اختبارين مستقلين. يجب أن يأتي الهدف والنطاق والإنفاذ من مؤسسة مخولة وخاضعة للمساءلة عن الحقوق والتناسب والمراجعة. ويجب أن تجتاز الآلية أيضاً اختبار الخصوصية والأمن والمرونة وقابلية التشغيل البيني والتحايل. النجاح في أحدهما لا يعفي من الآخر.
النموذج الأوروبي يبين نقاط الوصل المفتوحة
يوضح مخطط المفوضية الأوروبية أن الغاية العامة وتقليل البيانات لا يلزم أن يكونا خصمين. في التدفق المنشور يحصل الشخص على إثبات للعمر من مصادر معترف بها، ثم يقدم إلى الخدمة إثباتاً مجهول الهوية. تقول المفوضية إن الصلة بين المستخدم ومقدم الإثبات تُقطع بعد الإصدار، وإن الخدمة لا تتلقى بيانات تعريفية، وإن المُصدر لا يعرف أين قُدم الإثبات.
هذه التزامات تصميمية مهمة. وتقول المفوضية أيضاً إن الحل أصبح جاهزاً وظيفياً في أبريل 2026، ويمكن للدول الأعضاء والجهات السوقية تخصيصه، ويدعم تنفيذ Digital Services Act. وتعتزم إنشاء نظام أوروبي للتحقق من العمر يتضمن نموذجاً للحوكمة والثقة وقوائم لمقدمي الإثبات والحلول الموثوقة.
إذن فالموضوع العام أكبر من الشفرة المفتوحة. لا بد من تقرير من يحق له إصدار إثبات موثوق، ومن يصادق على التنفيذ، وكيف تظل النسخ الوطنية قابلة للتشغيل البيني، وكيف يدخل المورد إطار الثقة ويخرج منه، وكيف يصحح الشخص خطأ في السجل الأساسي. نشر الشفرة يزيد قابلية الفحص، لكنه لا يوزع هذه السلطات.
تجعل Ofcom تخصيصاً آخر صريحاً: تظل الخدمة المنظمة مسؤولة عن كون ضمان العمر عالي الفعالية حتى عندما ينفذ طرف ثالث العمل. يختبر إطارها الدقة التقنية والمتانة والموثوقية والإنصاف، ويعامل الامتثال للخصوصية وحماية البيانات كالتزام لا كمقايضة.
يمنع هذا التعاقد الخارجي من إذابة المسؤولية. ومع ذلك قد تعتمد الخدمة على مُصدر لا تحكمه، أو منصة هاتف لا تستطيع استبدالها سريعاً، أو طرق إثبات يقبلها المنظم، أو بيانات تخضع لنظام قانوني آخر. يحتاج الجمهور إلى رؤية الخدمة المسؤولة والاعتماديات التي تقيد خياراتها معاً.
الحجب يضيف صاحب سلطة جديداً
يناقش IAB أيضاً احتمال أن تحجب الشبكات الخدمات التي لا تتحقق من العمر. ويحذر من أن تحديد الأهداف قد يتطلب رؤية أكبر لحركة البيانات، ويضغط على التشفير، ويجزئ الوصول عندما تتعارض الواجبات الوطنية. تقدم RFC 7754 السياق التقني الأوسع للحجب والترشيح.
لا تعني هذه الملاحظة أن الشبكة لا تستطيع أبداً تنفيذ أمراً مشروعاً. التدخل يضيف صاحب سلطة جديداً وأنماط فشل جديدة. من يحدد الهدف؟ من يترجم الأمر إلى عنوان أو اسم أو تطبيق أو قاعدة مرور؟ كيف تعالج البنية المشتركة والحجب الزائد؟ من يستطيع وقف قاعدة خاطئة فوراً؟ كيف يعرف المستخدم سبب الرفض؟ وأين تعترض خدمة صُنفت خطأ؟
تسمية الفعل «امتثالاً» لا تجيب عن هذه الأسئلة. وتسميته «تنفيذاً تقنياً» لا تلغي السلطة العامة عند نقطة المنع. إذا استطاع المشغل التأثير في موارد غير معنية أو كشف خصائص محمية لحركة البيانات، فهو يحتاج إلى ولاية محدودة وسجل قابل للفحص ومسار تصحيح متناسب مع قوته.
السجل المطلوب من الولاية إلى الآلية
تحتوي المصادر العامة على مبادئ ومواصفات ومعايير تنظيمية وتقارير عن الاستخدام. لكنها لا تكوّن سجلاً واحداً يبين كيف تتحول ولاية محددة إلى إشارة محددة داخل خدمة محددة. لا يدل هذا الغياب على مخالفة. تنشر المؤسسات لأغراض مختلفة، وينبغي للنظام الحساس ألا يكشف الهوية أو سجل التصفح أو أسرار الأمن.
يمكن لسجل موجز أن يصل السلسلة من دون إنشاء قاعدة هوية جديدة. ولكل تطبيق جوهري ينبغي أن يذكر:
- الجهة صاحبة الهدف والأساس القانوني؛
- الفئة والمحتوى أو الوظيفة والولاية والحد والاستثناءات؛
- مستشار المعمارية ووضع رأيه؛
- الإشارة المطلوبة بدقة والإفصاحات المحظورة؛
- أدوار المُصدر والمحفظة والجهاز والمتصفح والمتحقق والخدمة المسموح بها؛
- المتحكم وحدود الاحتفاظ لكل سجل دائم؛
- أدلة الدقة والمتانة والموثوقية والإنصاف وإمكانية الوصول والأمن؛
- متطلبات التشغيل البيني ومسار تبديل المورد أو المنصة؛
- مسؤول التدقيق وتاريخ المراجعة ومقاييس الأداء العامة؛
- طرق التصحيح والطعن للمستخدمين والخدمات؛ و
- حالة الانتهاء والتعليق والاستبدال.
يجب ألا يتضمن السجل هوية طفل أو تاريخ تصفحه أو اعتماداً قابلاً لإعادة الاستخدام أو قالباً حيوياً أو صورة وثيقة أو سراً أمنياً. الغرض ليس كشف من عبر البوابة، بل إثبات أن كل مؤسسة حولها تصرفت داخل دور ظاهر.
الإلحاح يحتاج إلى انتقال محكوم
أقوى اعتراض على الحذر المعماري هو الوقت. يتعرض الأطفال للضرر الآن، وللأسر حق في رفض جدول تقني يعامل الخطر الحالي كتلكفة مجردة. يعترف IAB بهذا الإلحاح.
لا تكون الإجابة بإلغاء اختبار المعمارية، بل بحوكمة الانتقال. يمكن للتدبير المؤقت أن يكون ضيق النطاق ومحدد المدة وخاضعاً لقياس مستقل وله شرط انتهاء أو استبدال. يستطيع المنظم طلب نتيجة مع إبقاء الباب مفتوحاً لآليات أفضل. وتستطيع الخدمة نشر أدلة الخطأ والطعن مع تطبيق الحماية. ويمكن لهيئات المعايير التمييز بين ما يصلح اليوم وما يظل تجريبياً وما يهدد بالاحتجاز.
يحذر IAB من التصلب: يصعب نزع النظم الضعيفة بعد أن تنمو حولها الحوافز والاعتماديات. ليس ذلك تفضيلاً هندسياً للأناقة. حين تعتمد الحكومات الموردين، وتدمج الخدمات الواجهات، وتتوسط المنصات الاعتمادات، ويعتمد الإنفاذ على الروابط نفسها، يصبح الاستبدال تفاوضاً مؤسسياً. الكلفة الدائمة للتصميم الضعيف ليست النشر الأول فقط، بل التحالف الذي يستفيد لاحقاً من بقائه.
Sources
- إفادة IAB بشأن القيود القائمة على العمر والسلامة على الإنترنت
- نسخة الإفادة في أرشيف إعلانات IETF
- RFC 9998: تقرير ورشة IAB/W3C بشأن قيود الوصول القائمة على العمر
- RFC 2850: ميثاق Internet Architecture Board
- RFC 7754: اعتبارات تقنية لحجب خدمات الإنترنت وترشيحها
- RFC 8890: الإنترنت للمستخدمين النهائيين
- نهج الاتحاد الأوروبي للتحقق من العمر
- مخطط حل للتحقق من العمر وحماية القاصرين
- Ofcom: واجبات ضمان العمر بموجب Online Safety Act
- Ofcom: تقرير 2026 عن استخدام ضمان العمر
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات